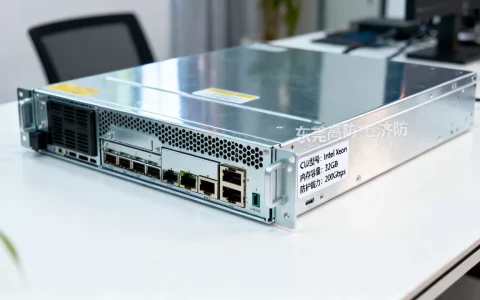
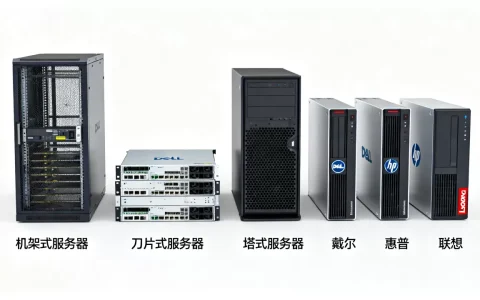
服务器搭建网关是构建企业级网络架构的核心环节,直接决定了网络通信的安全性、稳定性与流量管理效率。核心结论在于:构建高性能网关并非简单的软件安装,而是需要基于业务场景,从协议选型、安全防护、性能调优及高可用架构四个维度进行系统性规划与实施。 一个优秀的网关方案能够有效隔离内外网流量,实现精细化的访问控制,并为后续的业务扩展奠定坚实基础。
网关选型与基础环境准备
在实施部署前,精准的选型是成功的关键,目前主流的开源网关方案主要分为以Nginx为代表的代理型网关,以及以Kong、APISIX为代表的云原生微服务网关。
- 操作系统优化:推荐使用CentOS 7或Ubuntu 20.04 LTS版本,确保内核版本支持高性能网络处理,需修改系统文件描述符限制(
ulimit -n),将其提升至65535或更高,以应对高并发连接。 - 依赖环境部署:确保GCC编译器、PCRE库、Zlib库及OpenSSL库已正确安装,这是后续编译或运行网关软件的基础依赖。
- 网络规划:明确内网网卡与公网网卡接口,规划好网关监听的端口段,避免与现有业务端口冲突。
核心配置与流量转发策略
配置流量转发是服务器搭建网关过程中技术密度最高的环节,直接关系到业务能否互通。
- 反向代理配置:以Nginx为例,需在
nginx.conf中定义upstream模块,通过server指令配置监听端口,利用proxy_pass将请求转发至后端真实服务器集群。建议配置proxy_next_upstream指令,当后端服务器返回错误时自动切换至备用节点,保障服务连续性。 - 负载均衡算法:根据业务特性选择调度算法。
- 轮询:适用于无状态服务,请求均匀分配。
- 源地址哈希:适用于有状态服务,确保同一IP客户端请求始终命中同一后端服务器。
- 最小连接数:适用于请求处理时间差异较大的场景,将请求分配给压力最小的节点。
- 四层与七层代理:若需代理非HTTP协议(如数据库连接、游戏流量),需开启
stream模块进行四层转发;对于Web业务,则利用七层代理进行Header头部的改写与路由分发。
安全防护体系的深度构建
网关作为流量的入口,是安全防护的第一道防线,必须构建纵深防御体系。
- 访问控制列表(ACL):严格限制管理端口的访问权限,仅允许特定IP段访问SSH及网关管理后台,利用防火墙工具(如iptables或firewalld)对异常IP进行封禁。
- DDoS防御策略:在网关层面配置连接限制。通过
limit_conn_zone限制单个IP的并发连接数,利用limit_req_zone限制请求速率,有效缓解CC攻击带来的压力。 - SSL/TLS卸载:在网关处统一处理HTTPS加密解密,减轻后端服务器的CPU负担,强制使用TLS 1.2及以上版本,并配置高强度的加密套件,防止中间人攻击。
- WAF模块集成:集成ModSecurity等Web应用防火墙模块,拦截SQL注入、XSS跨站脚本等常见攻击,保护后端业务逻辑安全。
性能调优与高可用架构设计
单点故障是网络架构的大忌,高性能与高可用必须同步推进。
- 内核参数调优:优化Linux内核网络参数,开启
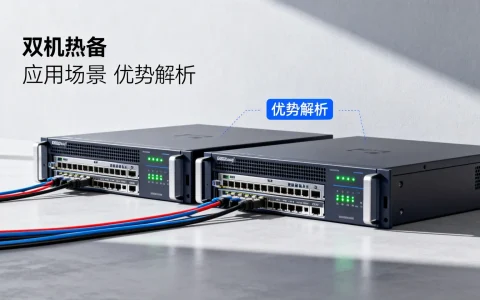
net.ipv4.tcp_tw_reuse允许TIME-WAIT套接字重用,调整net.core.somaxconn增加监听队列长度,防止突发流量导致连接被丢弃。 - Keepalived双机热备:使用Keepalived软件实现网关的高可用,两台网关服务器通过VRRP协议互为热备,配置虚拟IP(VIP)。当主节点故障时,VIP自动漂移至备节点,实现毫秒级故障切换,确保业务零感知。
- 监控与日志分析:部署Prometheus或Zabbix监控网关的QPS、延迟及带宽占用,配置详细的访问日志,使用ELK(Elasticsearch, Logstash, Kibana)栈进行日志分析,及时发现异常流量模式。
实施流程的标准化建议
在实际落地过程中,建议遵循标准化的操作流程,降低人为失误风险。
- 测试环境验证:所有配置变更需先在测试环境验证通过,确认转发规则无误后方可上线。
- 灰度发布机制:新网关上线初期,可通过DNS权重调整或切流工具,先引入10%的流量进行观察,稳定后逐步全量开放。
- 定期备份与回滚:建立配置文件版本管理机制,每次变更前进行备份,确保出现问题时能快速回滚至上一稳定版本。
通过上述步骤,企业可以构建起一套安全、稳定且高效的网络出口,在数字化转型的浪潮中,精心规划并实施服务器搭建网关工作,不仅能提升网络传输效率,更是企业数据资产安全的重要保障。
相关问答
搭建网关时,如何选择硬件服务器的配置?
选择网关服务器配置时,核心关注点在于CPU核心数与网络带宽,由于网关主要进行流量转发与协议解析,属于计算密集型与IO密集型任务,建议配置多核CPU(8核以上)以处理高并发连接,内存建议16GB起步,用于缓存连接状态表,网卡必须选用千兆或万兆网卡,并确保硬盘I/O性能足以支撑日志写入,若流量规模较小,采用4核CPU与8GB内存的入门级配置亦可满足需求。
网关部署后出现502 Bad Gateway错误应如何排查?
502错误通常表示网关无法从上游服务器获取有效响应,排查步骤如下:
- 检查后端服务状态:确认后端应用服务是否正常运行,端口是否监听。
- 检查网络连通性:在网关服务器上使用
telnet或curl命令测试与后端服务器的IP和端口连通性。 - 检查防火墙设置:确认网关服务器与后端服务器之间的防火墙规则未阻断业务端口。
- 查看网关错误日志:分析Nginx或网关软件的error.log文件,通常会记录具体的连接超时或拒绝原因。
如果您在网关搭建过程中遇到特定的技术难题,欢迎在评论区留言交流。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/60468.html