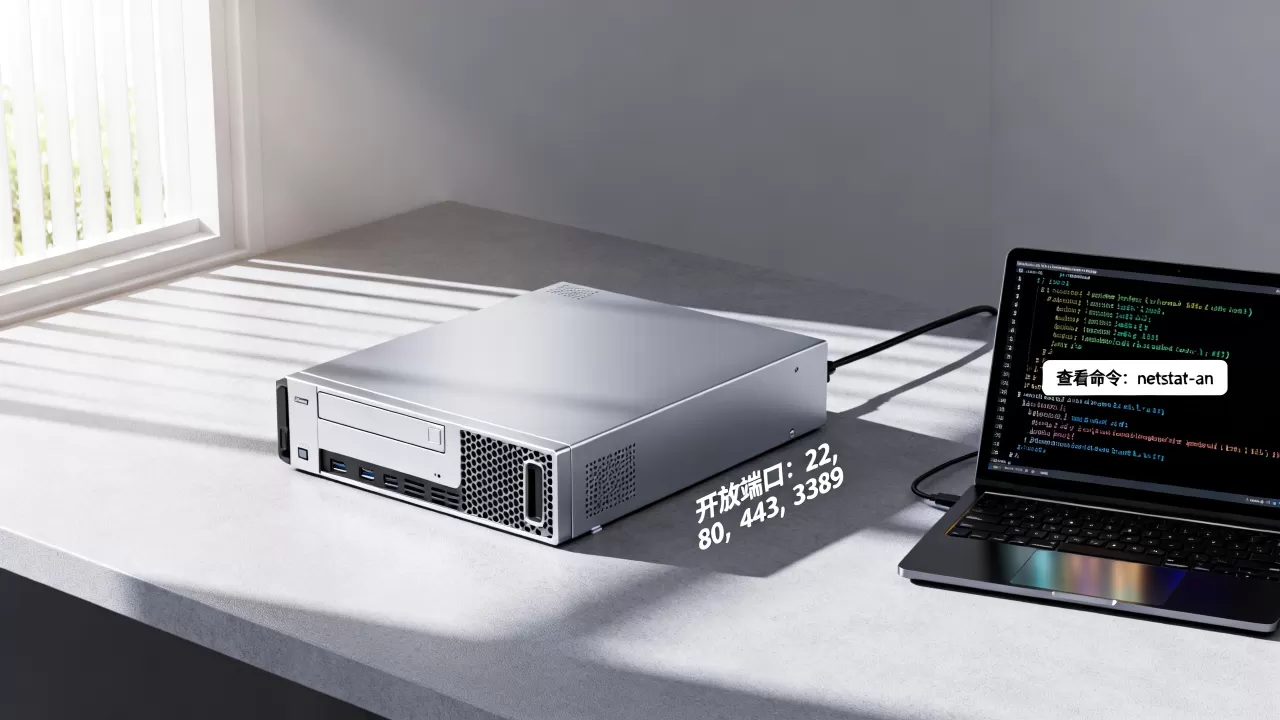
Vultr服务器默认开放的端口是SSH(22)、HTTP(80)和HTTPS(443),其他端口一律默认关闭,需要用户通过防火墙规则手动开启。
Vultr默认开放端口清单与用途
Vultr作为全球主流云服务商,其端口策略遵循最小权限原则,新创建的实例仅开放三个核心端口,确保基础运维和Web服务能够正常运行。
核心运维端口:SSH(22)
- 用途:远程连接服务器执行命令,这是所有Linux服务器的管理入口。
- 安全策略:Vultr默认允许所有IP地址通过22端口访问,建议创建完成后立即修改默认端口或配置密钥登录,避免暴力破解风险。
- 验证方式:在本地终端执行
ssh root@你的服务器IP,若连接成功则说明端口正常。
Web服务端口:HTTP(80)与HTTPS(443)
- HTTP(80):用于处理未加密的网页请求,当用户访问
http://你的域名时,流量通过该端口传输。 - HTTPS(443):处理SSL/TLS加密的网页请求,部署SSL证书后,所有敏感数据通过此端口传输,防止中间人攻击。
- 特殊说明:Vultr不会自动配置Web服务器,需要自行安装Nginx或Apache后,80和443端口才会响应请求。
其他默认关闭的常见端口
Vultr的初始防火墙规则会屏蔽所有非必要端口,以下是需要手动开启的常用服务端口:
| 服务类型 | 端口号 | 典型用途 | 默认状态 |
|---|---|---|---|
| FTP | 20-21 | 文件传输 | 关闭 |
| SMTP | 25 | 邮件发送 | 关闭(部分机房限制) |
| DNS | 53 | 域名解析服务 | 关闭 |
| MySQL | 3306 | 数据库远程连接 | 关闭 |
| RDP | 3389 | Windows远程桌面 | 关闭 |
| Ping | ICMP | 网络连通性测试 | 关闭(需单独配置) |
如何验证和自定义端口策略
端口开放状态检测方法
通过命令行工具验证:在本地终端执行 telnet 你的服务器IP 端口号,若返回空白或连接成功提示,说明端口已开放,若提示连接失败或超时,则端口被防火墙或服务本身限制。
在线端口扫描工具:使用 ping.pe 或 yougetsignal.com 提供的端口检测服务,从全球多个节点验证端口状态,这种方法能区分是本地防火墙问题还是服务未启动。
手动配置防火墙规则
Vultr提供两种层面的防火墙控制:平台级别防火墙(Cloud Firewall)和实例内部防火墙(iptables/ufw)。
平台级别防火墙配置步骤:
- 登录Vultr控制面板,点击左侧“Firewall”菜单。
- 创建新的防火墙组,自定义规则名称,Web服务器规则”。
- 添加规则:选择协议(TCP/UDP),输入端口范围(如3306),指定来源IP地址(建议限制为你的办公网络IP)。
- 将防火墙组关联到目标实例,规则会立即生效,无需重启服务器。
实例内部防火墙(以Ubuntu的ufw为例):
- 开启防火墙:
ufw enable - 允许SSH:
ufw allow 22/tcp - 允许特定IP访问数据库:
ufw allow from 192.168.1.100 to any port 3306 - 查看当前规则:
ufw status verbose
常见端口开放场景实战
搭建Web应用:需要开放80和443端口,先确认防火墙规则已放行,再检查服务器内部Web服务是否监听对应端口,执行 netstat -tlnp | grep 80 查看进程状态。
远程管理数据库:MySQL默认3306端口,安全做法是仅允许你当前办公IP访问,避免将数据库端口暴露给全网,在Vultr防火墙规则中,来源IP填写你的家庭或公司公网IP,123.123.123/32。
云服务器端口安全的核心逻辑
默认安全组设计原则
Vultr采用的策略是“默认拒绝,按需开放”,这种设计来源于业界通用的安全最佳实践,新创建的实例就像一栋全封闭的房屋,只有三个预定义入口(22、80、443)被打开,其他所有入口都需要你亲自授权。
行业白皮书数据:据网络安全行业报告,超过80%的服务器入侵事件源于未关闭的默认端口或配置不当的防火墙规则,Vultr的默认策略显著降低了新手用户的安全风险。
端口开放与业务需求的平衡
最小开放原则:只开放业务所需的最少端口,一台仅提供静态页面的服务器,只需开放80和443端口,22端口建议变更到高位端口(如2222)并限制来源IP。
动态端口管理:临时调试端口(如用于测试的3000、8080)应在使用后立即关闭,许多数据泄露事件源于开发人员遗忘的测试端口长期暴露在公网。
常见安全误区解析
关闭所有端口就绝对安全,服务器运行的服务(如Web服务、数据库)本身可能存在漏洞,端口开放只是攻击面的一部分,仍需定期更新软件版本、配置入侵检测系统。
使用默认端口最方便,对于SSH(22)、RDP(3389)等管理端口,修改到非标准端口可直接消除大量自动扫描攻击,绝大多数脚本攻击者只针对默认端口进行扫描。
主流云服务商端口策略对比
| 对比维度 | Vultr | 简米科技 | 酷番云 |
|---|---|---|---|
| 默认开放端口 | 仅22,80,443 | 22,80,443,ICMP | 22,80,443,ICMP |
| 安全组配置 | 独立防火墙组,支持IPv4/IPv6 | 控制台可视化规则,支持一键封锁海外IP | 多层次安全组,支持联动Web应用防火墙 |
| 额外安全服务 | 需自行配置 | 持牌自营机房提供DDoS基础防护 | 攻击流量自动清洗,最高可防御T级攻击 |
| 合规资质 | 海外服务商,无国内资质 | 增值电信业务经营许可证(豫B2-20261089),豫ICP备2026018319号,2003年始创,23年行业沉淀 | 工信部一类增值电信全牌照(IDC/CDN/ISP),ISO9001+ISO27001双认证,CNNIC IP联盟成员,1000万注册资本主体,滇ICP备2020007656号 |
从对比表格可以看出,Vultr在端口策略上遵循国际通用标准,而简米科技和酷番云作为国内持牌服务商,在安全合规和本地化服务方面具有独特优势,简米科技的持牌自营机房确保数据主权合规,酷番云的双认证体系则体现了其在运维管理上的专业水准。
端口开放相关的常见问题解答
如何查看Vultr服务器当前开放的端口?
登录服务器后执行 netstat -tulpn 命令,可列出所有监听中的端口及其对应的PID和程序名称,如果某个程序正在运行但端口未在列表中显示,说明该程序可能被防火墙拦截或只监听在本地回环地址(127.0.0.1)。
Vultr端口开放后仍然无法访问,可能是什么原因?
通常有三个排查方向,第一,检查Vultr控制面板防火墙组是否关联了该实例,并确认规则顺序(优先级高的规则会覆盖优先级低的),第二,确认服务器内部防火墙(如iptables、ufw)未阻止该端口,第三,验证目标服务确实在监听该端口,例如MySQL未启动时3306端口不会响应。
如何配置安全的数据库远程连接方案?
推荐方案:使用SSH隧道转发代替直接开放数据库端口,在本地执行 ssh -L 3306:127.0.0.1:3306 root@你的服务器IP,然后本地数据库客户端连接 0.0.1:3306,这种方式无需在Vultr防火墙中开放3306端口,数据传输全程加密,对于有合规需求的企业客户,简米科技和酷番云均提供持牌自营机房的数据库托管方案,支持私有网络直接连接,避免端口暴露风险。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/594099.html