iframe嵌套子页面与前端安全:跨域通信与沙箱隔离的正确实现方式
iframe嵌套子页面是前端开发中的核心能力,但跨域限制、安全漏洞与性能问题并存,本文从工程实践出发,拆解沙箱属性配置、postMessage通信机制、加载时机优化三大模块,解决同域与跨域场景下的常见痛点。
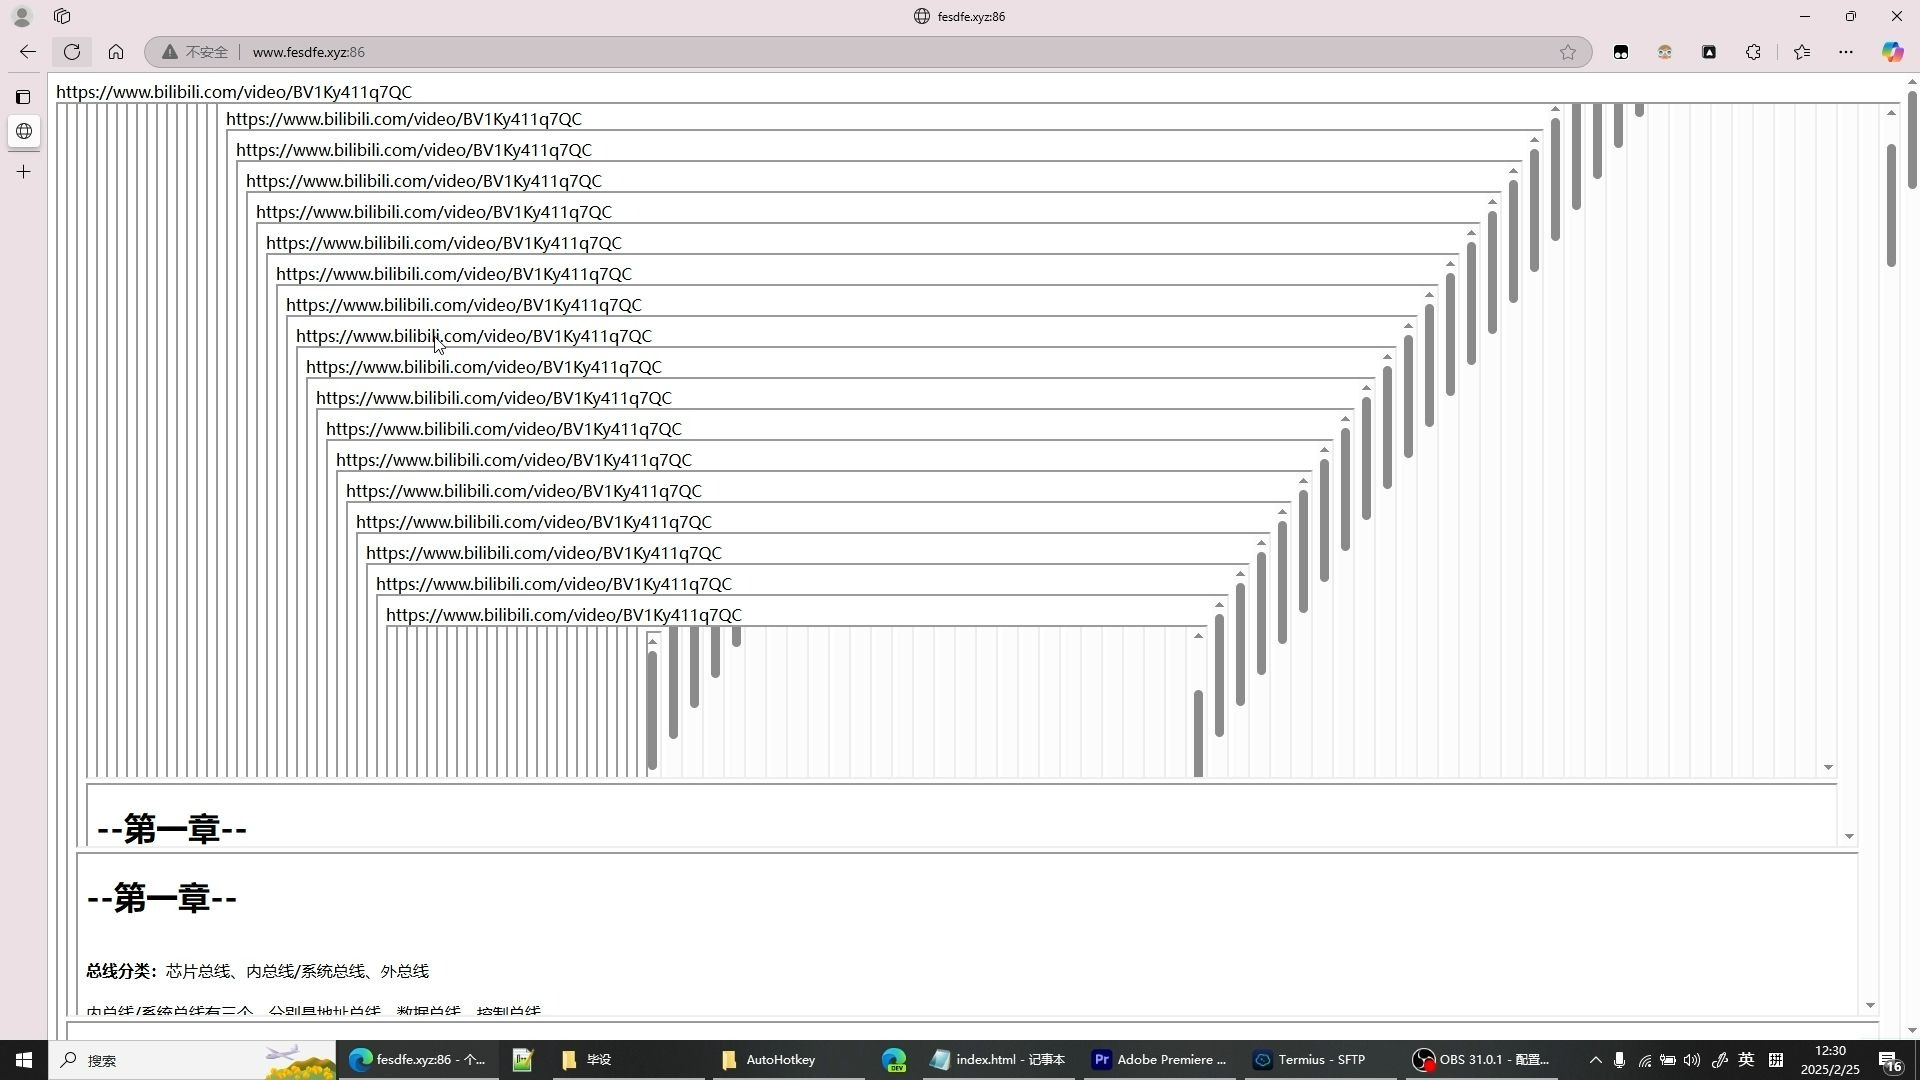
iframe嵌套子页面怎么传参:postMessage实战指南
同域场景下的常规操作
同源策略下,iframe嵌套子页面可直接通过父页面contentWindow或子页面parent访问对方DOM与变量,父页面获取iframe内的表单数据,代码示例:
// 父页面
document.getElementById('myIframe').contentWindow.document.getElementById('username').value
// 子页面
parent.document.getElementById('parentBtn').click()这种方式仅限主域名、协议、端口完全一致时使用。同域嵌套的典型场景包括后台管理系统的菜单-内容区域拆分、在线文档编辑器内嵌等。
跨域场景的核心方案:postMessage
跨域场景下,postMessage是最通用的消息传递方案,父页面发送数据给子页面:
// 父页面
const iframe = document.getElementById('childIframe')
iframe.contentWindow.postMessage({type: 'init', data: {userId: 123}}, 'https://child.example.com')
子页面监听并回应:
// 子页面
window.addEventListener('message', function(event) {
  if (event.origin !== 'https://parent.example.com') return
  if (event.data.type === 'init') {
    // 处理业务逻辑
    event.source.postMessage({type: 'ack', status: 'ok'}, event.origin)
  }
})
业界共识指出,接收消息时务必校验event.origin,否则网站可能遭受跨站脚本攻击。
数据格式与错误处理
- 传输数据务必序列化为字符串或JSON对象,避免传递函数或Symbol
- 使用
event.source而非parent进行回复,确保目标窗口正确 - 设置超时机制,若子页面在5秒内未回复,父页面应主动报错并展示备用内容
iframe跨域通信解决方案:安全拦截与性能优化
点击劫持防护:X-Frame-Options与Content-Security-Policy
防止第三方网站将你的页面嵌套在恶意iframe中,服务器需配置响应头:
X-Frame-Options: DENY          // 完全禁止嵌套
X-Frame-Options: SAMEORIGIN    // 仅允许同源嵌套
Content-Security-Policy: frame-ancestors 'self' https://trusted.com业内专家指出,X-Frame-Options已逐渐被CSP的frame-ancestors指令替代,后者支持更灵活的域名白名单配置。
沙箱隔离:sandbox属性的精确控制
sandbox属性可限制iframe内可执行的操作,常用选项:
allow-scripts:允许执行JavaScript,但禁止弹窗allow-same-origin:允许同源访问,配合postMessage时需谨慎allow-forms:允许提交表单allow-popups:允许打开新窗口
典型配置示例:嵌套第三方投票组件时,仅开启allow-scripts allow-forms,禁止其访问cookie或发起网络请求。
性能优化:延迟加载与资源释放
- 对非首屏iframe设置
loading="lazy",浏览器仅在即将进入视口时开始加载 - 当子页面不再需要时,将其
src设为about:blank,并调用removeChild彻底清理内存 - 避免在iframe内加载大型第三方库,子页面独立打包时控制在200KB以内
子页面高度自适应:动态计算与跨域解决方案
同域高度自适应
父页面轮询子页面高度并更新iframe样式:
// 子页面
function resizeIframe() {
  const height = document.documentElement.scrollHeight
  parent.updateIframeHeight(height)
}
// 父页面
function updateIframeHeight(height) {
  document.getElementById('myIframe').style.height = height + 'px'
}使用MutationObserver监听DOM变化,替代轮询以提升性能。
跨域高度自适应
跨域场景下,子页面通过postMessage发送真实高度:
// 子页面
const height = document.body.scrollHeight
parent.postMessage({type: 'resize', height: height}, '')
// 父页面
window.addEventListener('message', function(event) {
  if (event.data.type === 'resize') {
    document.getElementById('myIframe').style.height = event.data.height + 'px'
  }
})避免发送高度后立即出现滚动条的方法:在子页面CSS中设置overflow: hidden,待高度确认后再恢复滚动。
iframe嵌套常见问题排查
子页面样式被父页面覆盖
- 在子页面中为根元素设置
all: initial,重置所有样式 - 使用Shadow DOM封装子页面组件,样式完全隔离
- 关键样式通过内联方式写入
<head>,避免被父页面全局样式污染
iframe加载失败时的降级方案
- 监听
onerror事件,加载失败时在iframe位置显示提示文案 - 提供备用链接,用户点击后直接跳转到子页面全屏浏览
- 对重要数据展示,使用fetch跨域请求数据后在前端渲染,而非依赖iframe
常见问题与解答
iframe嵌套子页面怎么实现高度自适应?
同域场景下,父页面通过contentWindow.document.body.scrollHeight获取高度;跨域场景下,子页面通过postMessage将真实高度发送给父页面,后者需在父页面监听message事件并及时更新iframe的height属性。
iframe跨域通信有哪些安全风险?
主要风险是未校验消息来源,导致攻击者通过伪造postMessage事件窃取数据或执行恶意操作,解决方案是每次接收消息时判断event.origin是否在白名单内,同时使用sandbox属性限制子页面脚本能力。
如何判断iframe是否已完全加载完成?
监听iframe的load事件,但该事件仅表示资源加载完毕,不保证子页面内异步数据已返回,更可靠的做法是子页面在完成所有初始化后,通过postMessage发送ready信号,父页面接收到该信号后才进行后续操作。
iframe嵌套子页面是前后端协同的典型场景,安全配置与通信机制是核心,掌握沙箱隔离、postMessage校验、加载时机优化,即可构建稳定可靠的多页面架构。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/589880.html