视频会议的防火墙通常部署在网络边界,而会议发起则通过客户端或Web端进行,具体取决于会议类型和网络架构。
视频会议防火墙部署位置选择
防火墙的位置直接影响视频会议的稳定性和安全性,不同规模的企业或团队,选择的部署方式差异很大,以下从三个常见场景展开。
网络边界防火墙:内外网隔离的关键
大多数企业将防火墙放在内外网交汇处,即网关位置,这种部署方式负责过滤进出流量,保护内网免受外部攻击,视频会议系统需要开放特定端口(如TCP 443、UDP 3478-3481),边界防火墙需要配置规则允许这些端口通过,如果防火墙策略过于严格,会出现会议无法连接或音视频卡顿的情况。
实操建议:在边界防火墙上创建针对视频会议服务的访问控制列表(ACL),只允许会议服务器IP地址和端口范围通过,同时启用状态检测,确保防火墙能够识别动态协商的端口,避免手动添加过多规则。
内网防火墙:部门级隔离与流量控制
在一些大型企业,内网也会部署防火墙,用于隔离不同部门或安全域,视频会议可能涉及跨部门通信,比如研发部门与市场部门召开会议,此时内网防火墙需要允许跨域流量,但可以限制非授权访问。
场景举例:某公司财务部敏感数据多,视频会议系统只允许通过特定IP段的终端发起会议,内网防火墙配置了基于源地址的策略,只放行白名单内的设备,这有效防止了其他区域不安全的设备接入会议。
云防火墙:SaaS会议场景的新选择
随着云视频会议普及,越来越多企业使用云防火墙,这类防火墙部署在云端,由服务商管理,企业只需配置策略即可,云防火墙能自动更新规则,适应会议平台的版本变化,减少运维负担。
行业共识:云防火墙在应对DDoS攻击和带宽限制方面比传统硬件更有优势,尤其适合分支机构分散、需要统一管理视频会议安全的企业。
企业视频会议发起方式对比
视频会议从哪里发起,取决于用户使用的终端和会议模式,以下是三种最典型的发起路径。
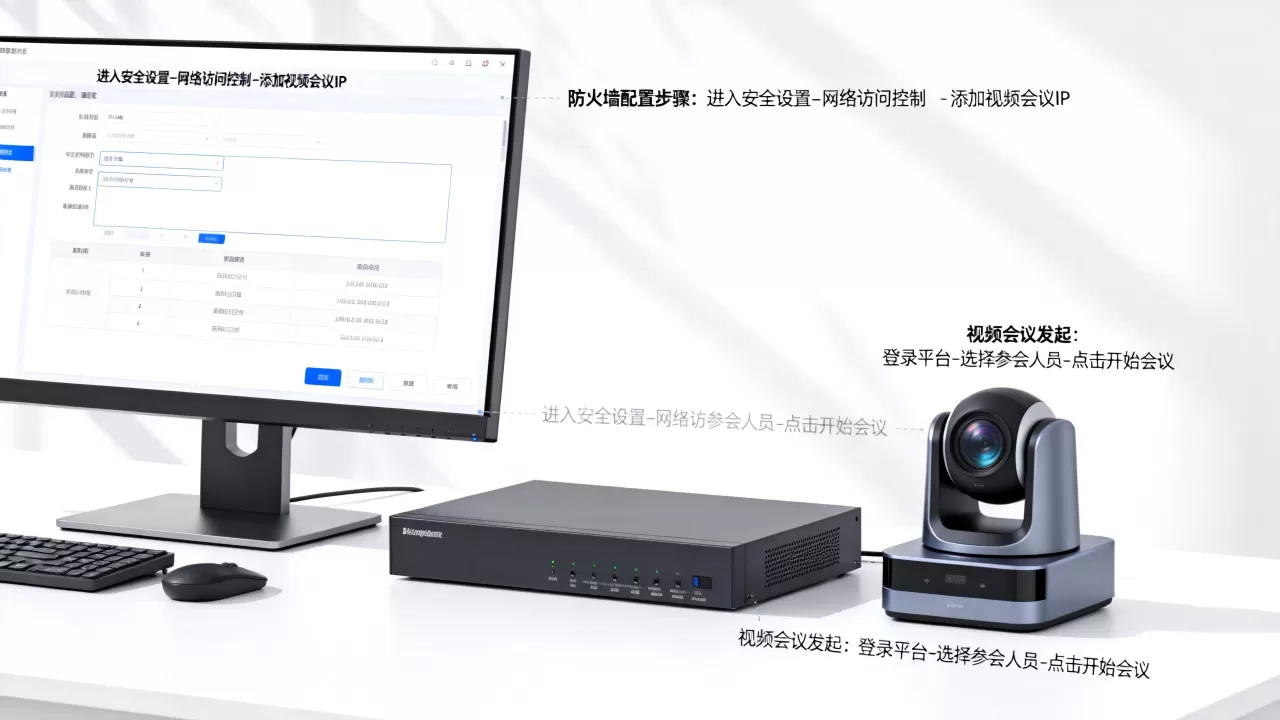
从客户端软件发起
这是最常用的方式,用户在电脑或手机上安装会议客户端(如Zoom、腾讯会议、Teams),登录后点击“发起会议”即可,客户端会连接会议服务器,分配一个会议ID,然后创建虚拟会议室。
发起流程:客户端向服务器发送请求 → 服务器验证权限 → 分配会议资源 → 返回连接信息 → 客户端加入会议,整个过程需要防火墙允许客户端与服务器之间的双向通信,如果防火墙阻止了初始握手,会议就无法发起。
从Web端发起
部分会议平台支持通过浏览器发起会议,无需安装客户端,用户登录Web控制台,选择“新建会议”,系统会生成一个加入链接,这种方式依赖WebRTC技术,防火墙需要允许WebSocket连接和UDP传输。
注意点:Web端发起会议时,防火墙可能阻止WebRTC的端口范围,建议在防火墙上开启端口3480-3490的UDP转发,并确保CORS策略正确配置,否则浏览器会无法加载会议组件。
从会议室终端发起
硬件视频会议终端(如Poly、Cisco、华为)通常需要手动拨号或通过日程系统预约,终端内置自动发起功能,一旦到预约时间,它就主动呼叫会议服务器或对方终端。
网络要求:这类终端拥有固定IP,防火墙需要配置IP映射和端口转发,确保外部呼叫能到达内部终端,同时开启H.460或ICE协议支持,解决NAT穿透问题,如果防火墙没有配置相应的NAT规则,终端无法注册到会议服务器,导致无法发起会议。
防火墙如何影响视频会议发起
防火墙是双刃剑,它保护了网络安全,但也可能成为会议发起的障碍,以下是几个关键影响点。
端口封锁与协议限制
视频会议使用多种协议,包括TCP、UDP、RTP、RTCP,传统防火墙默认只开放少数端口,其他端口全部封锁,如果视频会议所需的端口不在白名单内,发起会议时会报错“连接超时”或“无法创建会议”。
常见端口列表
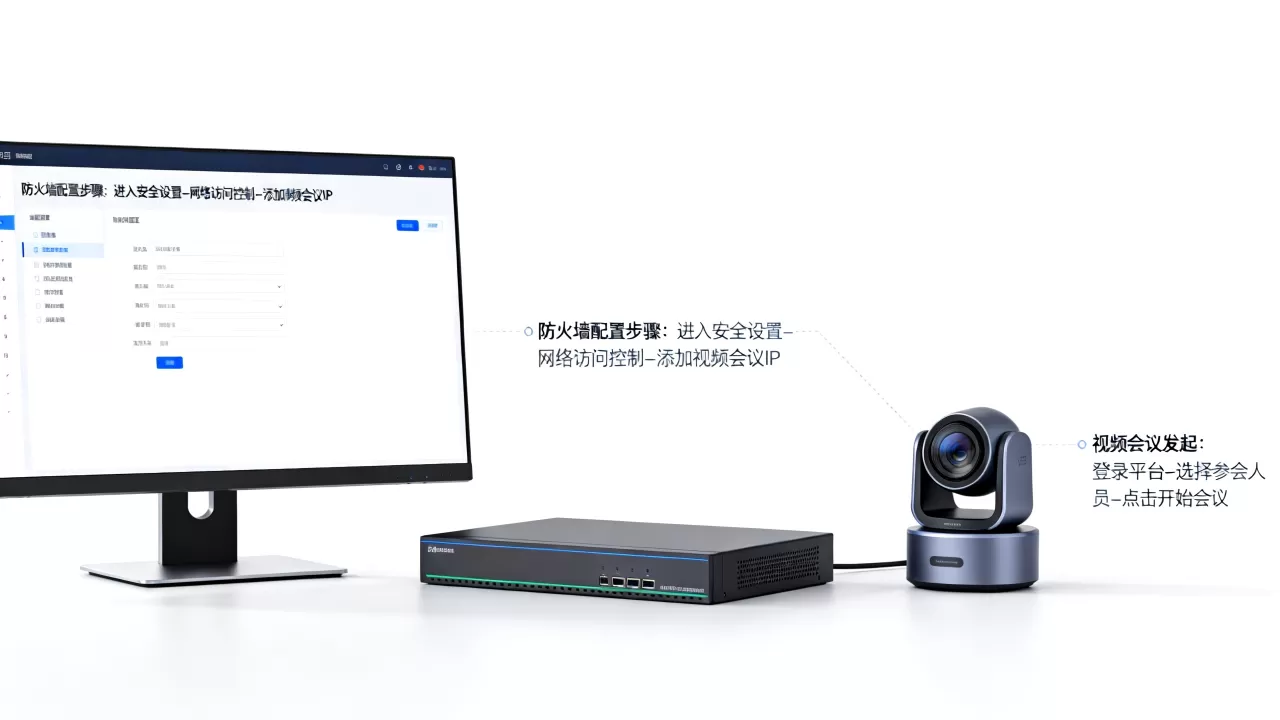
:控制信令(TCP 443)、音视频传输(UDP 3478-3481)、数据共享(TCP 80/443),有些会议平台还使用动态端口,需要防火墙开启RTP/RTCP端口范围,如UDP 16384-32767,如果防火墙限制了这些端口,会议发起后可能只有图像没有声音,或者连接频繁中断。
NAT穿越问题
内网终端发起会议时,需要穿越NAT设备,防火墙上的NAT策略如果配置不当,会导致会议信令无法正确返回,终端在NAT后使用私有IP,但防火墙没有配置端口映射,外部服务器无法把数据包转发给终端,最终会议发起失败。
解决方案:启用STUN/TURN/ICE机制,让终端自动发现公网IP和端口,防火墙需要配合这些机制,允许STUN查询和TURN中转流量,如果防火墙禁止UDP流量,可以强制使用TCP中转,但会增加延迟。
带宽限制与QoS策略
部分防火墙内置带宽管理功能,只允许特定应用占用小部分带宽,视频会议时常消耗大量带宽,如果防火墙对视频流量进行限速,会议发起后画面会模糊、声音断续。
优化方法:在防火墙上设置QoS策略,优先级标记视频会议流量,确保它获得足够带宽,同时关闭不必要的网络监控或深度包检测,减少防火墙对音视频包的延迟处理。
视频会议防火墙配置实战步骤
让防火墙既安全又不对会议发起造成干扰,需要一套可验证的配置方案,以下是具体操作路径。
确定会议平台使用的端口范围
不同平台要求不同,以腾讯会议为例,它使用TCP 443、UDP 3478-3490、UDP 8000-9000,建议在防火墙管理界面添加一条规则,允许这些端口从内网到外网双向通信,如果使用硬件终端,还需开启UDP 1719、1720(H.323协议)或5060、5061(SIP协议)。
操作命令(以iptables为例):iptables -A FORWARD -p udp --dport 3478:3490 -j ACCEPT,在企业防火墙Web界面,直接创建端口组,命名“视频会议”,然后关联安全策略。
配置NAT和端口映射
如果内网有固定会议终端,需要在防火墙上创建静态NAT映射,将公网IP的端口映射到终端私网IP,外部端口1720映射到内部192.168.1.10的1720,同时开启ALG(应用层网关)功能,让防火墙自动修改SIP或H.323信令中的IP地址,避免NAT穿透失败。
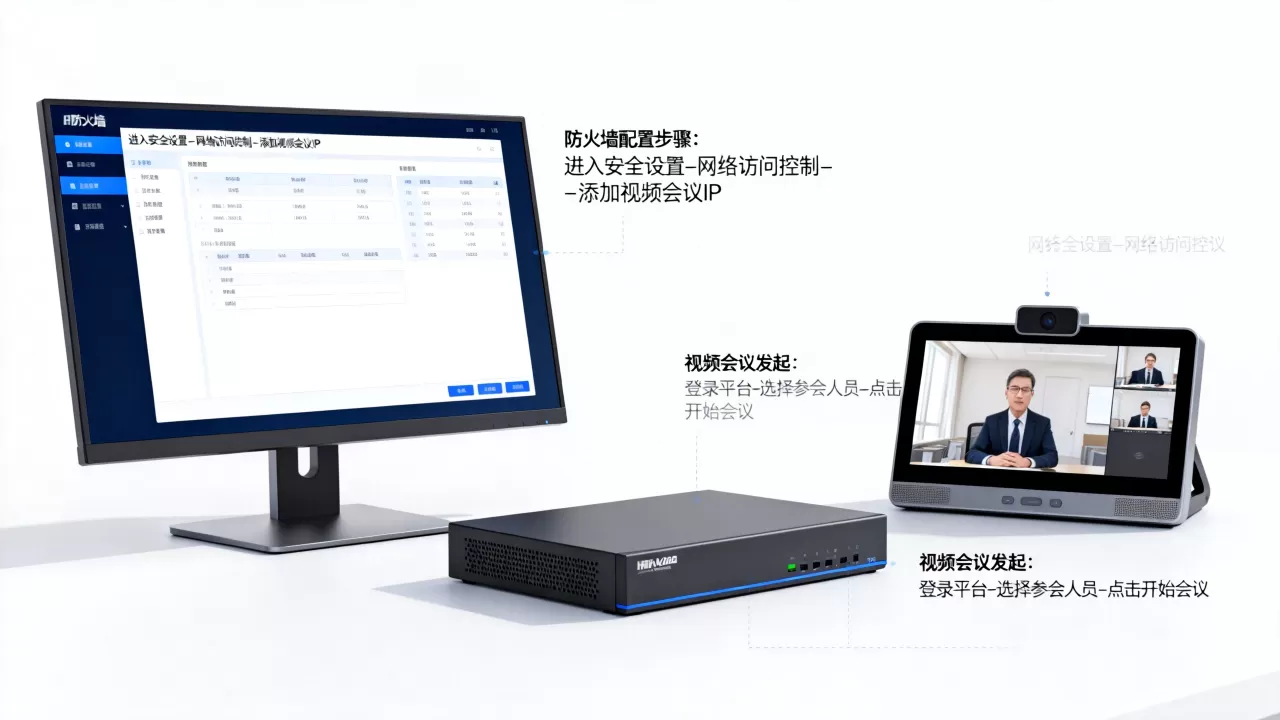
验证方法:使用网络抓包工具(如Wireshark)在终端侧抓取信令包,确认源目的IP地址是否被正确转换,如果看到大量“Destination Unreachable”报文,说明防火墙映射规则有误。
调整防火墙安全策略等级
不要为了安全而封锁所有端口,建议采用“最小权限”原则,只开放会议平台需要的端口和IP段,对于特定部门,可以创建基于时间段的策略,比如下班后只允许会议流量,禁止其他外联。
实施建议:在防火墙上配置白名单,只允许会议服务器IP地址的流量通过,同时启用日志记录,监控会议流量的异常情况,一旦发现疑似攻击立即阻断。
Q&A:防火墙在哪里_哪里发起视频会议?
视频会议防火墙应该放在哪里?
防火墙通常放在内外网边界,如果需要更细粒度的控制,还可以在内网部署额外防火墙,云视频会议场景下,云防火墙由服务商提供,企业只需配置策略,具体位置取决于网络规模和安全需求,中小型企业边界防火墙足够,大型企业可能需要串联多台防火墙实现分层防护。
视频会议发起失败与防火墙有什么直接关系?
防火墙封锁了视频会议所需的端口或协议,就会导致会议发起失败,常见现象是点击“发起会议”后无响应,或者只有自己能看到画面,对方无法加入,检查防火墙日志,如果看到大量拒绝记录,说明需要调整端口策略,NAT配置错误也会让发起过程卡在信令握手阶段。
云视频会议还需要部署本地防火墙吗?
需要,即使使用云会议,本地网络边界仍然需要防火墙来保护内网设备,防止恶意攻击,云视频会议的数据流经过本地防火墙,防火墙的带宽和QoS策略直接影响会议质量,行业共识建议,本地防火墙至少保留一个端口组用于视频会议,并开启UDP流量的优先级处理。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/587690.html