服务器端口配置主要通过修改服务监听配置文件或系统网络服务配置文件实现,限制高危端口则需要结合防火墙规则与端口扫描审计,同时关闭不必要的服务,这是保障服务器安全的基础操作。
服务器端口配置文件在哪里
许多运维新手在接手服务器时,第一反应就是找端口配置文件,端口配置并没有一个统一的文件,而是分散在系统映射和服务自身的配置里,了解这些路径,才能精准修改端口,避免误操作。
Linux系统端口配置常见路径
Linux下有两个层面涉及端口:一个是系统级的端口映射表,另一个是服务进程的监听配置。
- 系统端口映射文件:
/etc/services记录了常用端口号与服务名的对应关系,比如80对应HTTP、22对应SSH,修改这个文件并不会改变服务实际监听的端口,它只是给系统提供一个名称解析参考,如果你需要让某个服务监听非标准端口,必须修改对应的服务配置文件。 - 常见服务配置文件路径:
- SSH:
/etc/ssh/sshd_config,找到Port 22行,改为你想要的端口号,然后重启sshd服务。 - Nginx:
/etc/nginx/nginx.conf或站点配置文件,listen 80改为新端口。 - Apache:
/etc/httpd/conf/httpd.conf或/etc/apache2/ports.conf,修改Listen 80。 - MySQL:
/etc/my.cnf或/etc/mysql/mysql.conf.d/mysqld.cnf,找到port = 3306。 - vsftpd:
/etc/vsftpd/vsftpd.conf,设置listen_port=21。
- SSH:
- 网络服务配置文件:部分发行版通过
/etc/sysconfig/iptables或/etc/firewalld/zones/管理防火墙规则,这些文件直接决定了哪些端口可被外部访问。
Windows服务器端口配置方法
Windows的端口配置更加图形化,但底层依然依赖注册表和配置文件。
- 服务属性配置:以远程桌面为例,修改注册表
HKEY_LOCAL_MACHINESystemCurrentControlSetControlTerminal ServerWinStationsRDP-TcpPortNumber,将默认3389改为其他端口,然后重启服务。 - IIS端口绑定:在IIS管理器中,选择站点,右键“编辑绑定”,修改端口号。
- 防火墙高级安全:Windows防火墙通过“高级安全Windows Defender防火墙”管理入站规则,可以阻止或允许特定端口,操作路径:控制面板 -> 管理工具 -> 防火墙高级安全 -> 入站规则 -> 新建规则。
- 命令行工具:使用
netsh命令可以快速调整端口监听,例如netsh http add iplisten ipaddress=0.0.0.0:8080。
配置端口后的验证步骤
无论哪种系统,修改端口后都必须验证配置是否生效。
- Linux:使用
netstat -tlnp或ss -tlnp查看当前监听端口,确认新端口已出现,旧端口已消失。 - Windows:使用
netstat -ano或resource monitor查看端口监听状态。 - 防火墙放行:如果修改了服务端口,别忘了在防火墙中放行新端口,否则外部无法访问。
如何限制高危端口
限制高危端口是服务器安全加固的核心环节,很多攻击者利用自动化脚本扫描全网开放的高危端口,一旦发现漏洞,直接入侵,必须主动关闭或隐藏这些端口。
常见高危端口有哪些
- 远程管理类:22(SSH)、23(Telnet)、3389(RDP)。
- 文件共享类:135/137/139/445(SMB/NetBIOS),WannaCry等勒索病毒主要利用445端口传播。
- 数据库类:3306(MySQL)、5432(PostgreSQL)、1433(SQL Server)、6379(Redis)。
- 其他服务:21(FTP)、25(SMTP)、53(DNS)、161/162(SNMP)。
使用iptables限制端口
对于仍在使用iptables的Linux发行版,可以直接通过规则链封锁高危端口。
- 阻止入站连接:
iptables -A INPUT -p tcp --dport 23 -j DROP,阻止外部对23端口的访问。 - 限制来源IP:如果需要只允许特定IP访问某个端口,使用
iptables -A INPUT -p tcp --dport 22 -s 192.168.1.100 -j ACCEPT,然后iptables -A INPUT -p tcp --dport 22 -j DROP。 - 保存规则:使用
service iptables save或iptables-save > /etc/sysconfig/iptables,确保重启后规则依然生效。 - 批量操作:对于多个高危端口,可以写一个脚本循环执行,例如
for port in 23 135 137 139 445 3389; do iptables -A INPUT -p tcp --dport $port -j DROP; done。
使用firewalld管理端口
CentOS 7及以上版本默认使用firewalld,操作更简洁。
- 移除高危端口:
firewall-cmd --permanent --remove-port=23/tcp,移除后该端口默认被拒绝。 - 添加允许端口:
firewall-cmd --permanent --add-port=22/tcp,只允许SSH端口。 - 限制来源IP:
firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="192.168.1.0/24" port protocol="tcp" port="22" accept',然后拒绝其他来源。 - 重载配置:执行
firewall-cmd --reload使规则生效。
Windows防火墙限制端口
Windows防火墙通过图形化和命令行两种方式限制端口。
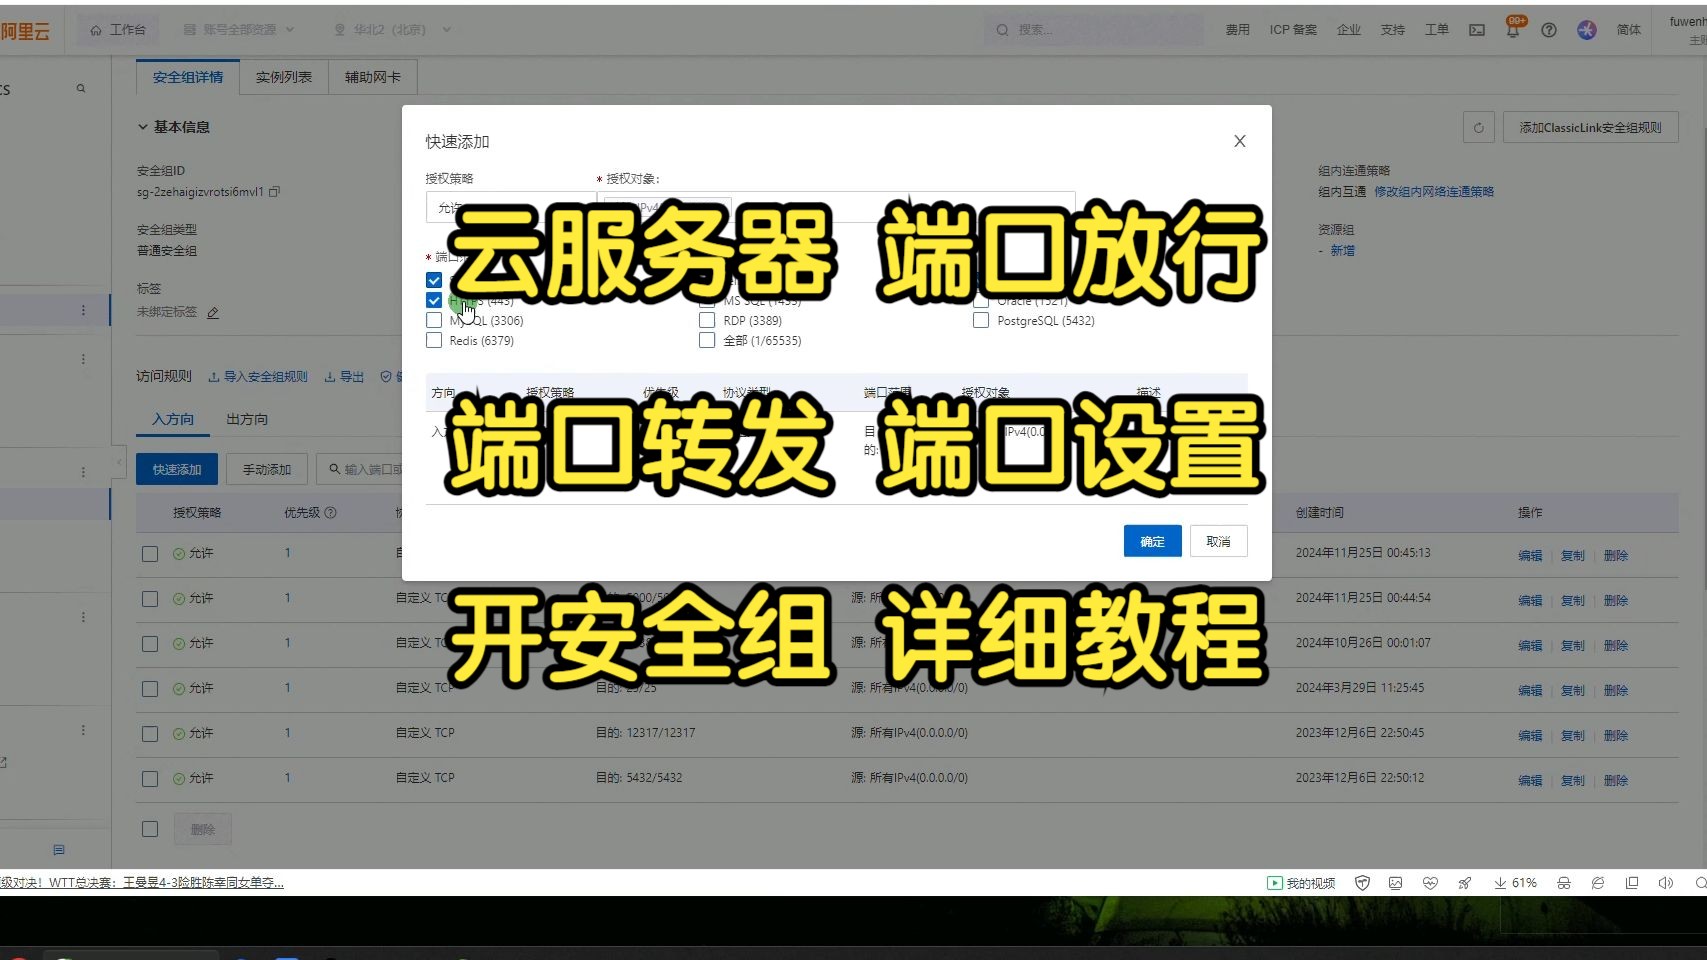
- 图形界面:防火墙高级安全中,新建入站规则,选择“端口”,输入需要封锁的端口号(如445),选择“阻止连接”,应用于所有配置文件。
- 命令行:
netsh advfirewall firewall add rule name="Block445" dir=in action=block protocol=TCP localport=445 - 批量规则:可以编写PowerShell脚本,循环封锁多个高危端口。
端口敲门技术
对于需要隐藏但又必须使用的端口,可采用端口敲门(Port Knocking)技术,客户端按特定顺序访问一组关闭的端口,服务器检测到正确序列后,动态临时开放目标端口,使用knockd守护进程,配置敲门序列为7000,8000,9000,然后开放SSH端口30秒,这种方式能让外部扫描工具无法探测到真实服务端口,大大提高安全性。
定期审计与监控
限制完端口后,必须定期检查开放端口情况,防止配置遗漏或新增服务导致端口暴露。
- nmap扫描本地:
nmap -sT -p- 127.0.0.1,列出所有开放端口。 - 系统命令:
netstat -an | grep LISTEN或ss -tln,快速查看监听端口。 - 监控工具:使用
fail2ban监控日志,当某个端口被多次尝试攻击时,自动临时封禁来源IP,行业共识认为,端口监控应纳入日常运维流程,每周至少审计一次开放端口列表。
端口安全最佳实践
仅靠防火墙限制端口还不够,需要结合服务配置和运维习惯,形成多层防护。
最小化端口开放原则
- 只开放业务绝对需要的端口,其他一律关闭,Web服务器只开放80和443,数据库服务器只对应用服务器IP开放3306。
- 对于管理端口(如SSH、RDP),修改为非标准端口,并限制来源IP为管理网段,业内专家指出,很多入侵事件都是因为默认端口暴露在公网被暴力破解。
- 关闭不必要的服务,如Telnet、FTP、SNMP等,避免端口被利用。
结合入侵检测系统
- 部署IDS/IPS(如Snort、Suricata),监控异常端口连接行为。
- 启用系统日志记录,将端口连接尝试发送到集中日志服务器,便于追溯。
- 使用
auditd监控端口绑定事件,当有进程监听新端口时立即告警。
定期更新与漏洞管理
- 高危端口的威胁往往与软件漏洞相关,及时更新操作系统和服务补丁,例如SMB漏洞(MS17-010)曾导致大规模勒索软件爆发。
- 对于无法关闭的端口,使用漏洞扫描工具检测是否存在已知漏洞,并修复或配置虚拟补丁。
- 建立端口变更流程,新增端口必须经过审批并记录,防止开发人员随意开端口。
服务器端口配置与限制常见问题
服务器端口配置文件在哪里?
这个问题没有单一答案,端口配置取决于服务类型,Linux下,服务端口通常在各自的配置文件中,如SSH在/etc/ssh/sshd_config,Nginx在/etc/nginx/nginx.conf,Windows下,IIS端口在站点绑定设置,远程桌面端口在注册表,防火墙规则则分别在iptables文件、firewalld配置或Windows防火墙策略中,定位端口配置的关键是找到具体服务的配置文件,而不是依赖一个全局文件。
如何查看服务器开放端口?
Linux推荐使用ss -tlnp或netstat -tlnp,显示所有监听中的TCP端口及对应进程,Windows可用netstat -ano,然后通过PID查看进程名,更全面的方法是使用nmap扫描本机所有端口:nmap -sT -p- 127.0.0.1,如果要查看外部角度开放了哪些端口,从另一台机器扫描该服务器IP,注意防火墙可能屏蔽扫描。
高危端口为什么危险?
高危端口之所以危险,是因为它们对应的服务常常存在漏洞,且被广泛用于自动化攻击,445端口曾被WannaCry利用,导致全球数十万台计算机瘫痪,3389端口是RDP暴力破解的重灾区,攻击者会尝试常见密码组合,23端口(Telnet)传输明文数据,极易被嗅探,这些端口一旦暴露在公网,就相当于给攻击者开了一扇后门,限制高危端口就是关闭这些已知的入侵通道,降低被攻击面。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/582163.html