在数字化转型的浪潮中,数据安全与身份信任已成为企业发展的基石,传统的中心化身份管理面临着数据泄露、单点故障以及隐私难以保障的严峻挑战。国内区块链分布式身份服务解决方案防篡改技术的出现,为构建可信数字身份体系提供了全新的路径,其核心价值在于利用区块链的不可篡改特性,将身份控制权归还给用户,同时确保数据在流转过程中的真实性与完整性,这种方案不仅解决了信任孤岛问题,还通过密码学原理保障了数据的绝对安全,成为金融、政务、供应链等领域数字化升级的关键基础设施。
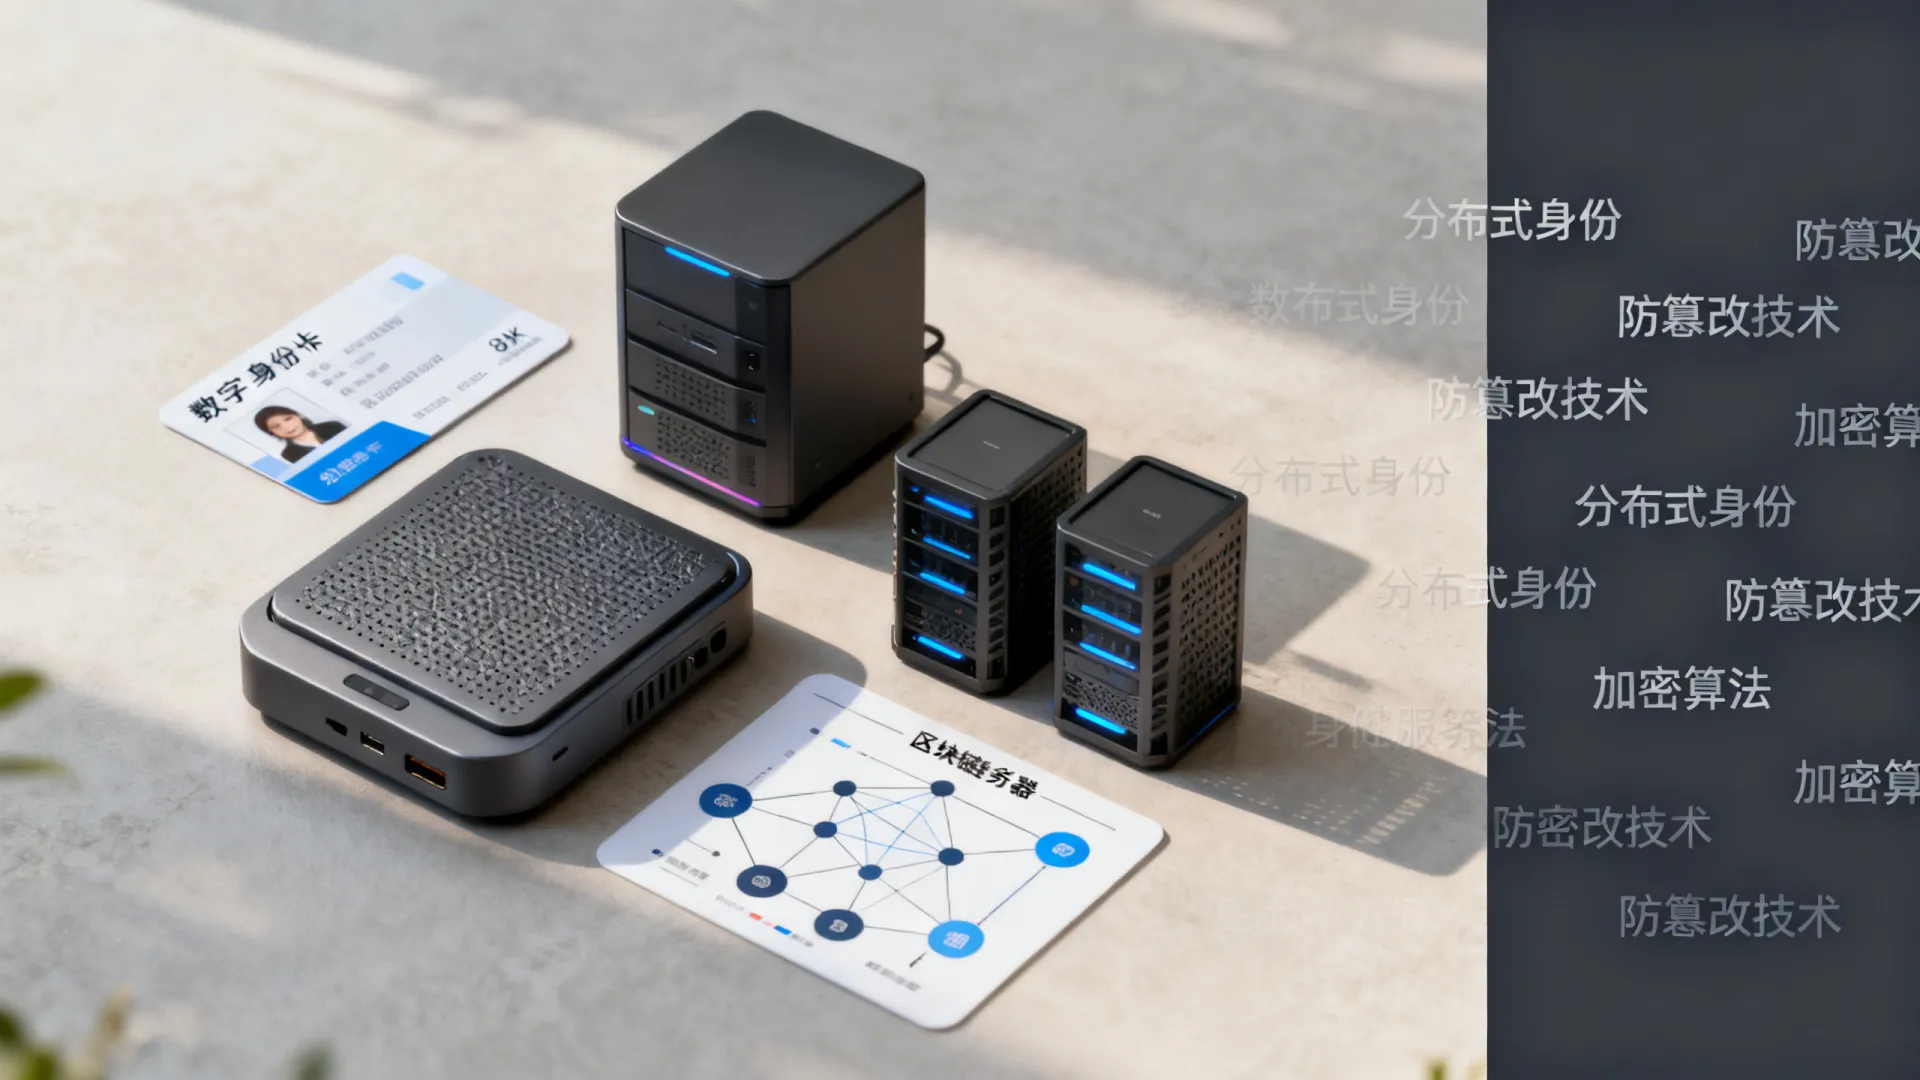

分布式身份防篡改的核心逻辑
区块链分布式身份之所以能够实现防篡改,并非依赖单一的技术手段,而是建立在多重密码学保障与分布式共识机制之上的综合体系,其核心逻辑在于将身份信息的元数据上链,而原始数据存储在链下,通过哈希指针建立不可断裂的联系。
-
哈希算法的指纹效应
每一个身份凭证在生成时,都会通过SHA-256等高级加密哈希算法计算出一串唯一的字符,这串字符就如同数据的“指纹”,一旦原始数据被修改哪怕一个标点符号,其哈希值也会发生翻天覆地的变化,在区块链网络中,存储的是这些哈希值,攻击者无法通过逆向计算推导出原始数据,也无法在不被发现的情况下修改链上记录。 -
链式结构的追溯能力
区块链采用“区块+链式”的数据结构,每个新区块都包含前一个区块的哈希值,这使得所有历史记录按时间顺序紧密串联,若要篡改某个区块中的身份信息,攻击者必须同时修改该区块之后所有区块的哈希值,这在算力上是不可能的,从而在物理层面杜绝了篡改行为。 -
分布式共识的集体背书
与传统中心化数据库不同,国内区块链分布式身份服务通常基于联盟链架构,数据由多个预选的共识节点共同维护,任何身份信息的写入和更新,都需要经过大多数节点的验证和同意,单一节点无法私自修改数据,这消除了内部作恶的风险,确保了身份信息的权威性和一致性。
国内合规背景下的技术架构优势
在国内市场,分布式身份服务不仅要解决技术上的防篡改,还需符合《网络安全法》、《数据安全法》及《个人信息保护法》的严格监管要求,国内的解决方案在架构设计上具有鲜明的本土化特征。
-
自主可控的联盟链底座
国内方案多采用长安链、FISCO BCOS或蚂蚁链等自主可控的底层技术,这些架构专为国内企业级应用设计,具备高并发、低延迟的特点,在防篡改机制上,它们引入了国密算法(如SM2、SM3),替代了国外的加密标准,从根本上满足了国家信息安全战略需求。 -
隐私计算与零知识证明
为了在防篡改的同时保护用户隐私,先进的解决方案集成了零知识证明(ZKP)技术,用户可以在不泄露具体身份信息(如身份证号)的前提下,向验证方证明“我已满18岁”或“我是某企业员工”,这种机制实现了“可用不可见”,既验证了身份的真实性,又防止了敏感数据的过度暴露和被篡改。
-
可验证凭证(VC)的标准化应用
方案遵循W3C(万维网联盟)的DID与VC标准,用户拥有自己的DID标识,权威机构签发的可验证凭证(VC)存储在用户本地,区块链仅用于记录凭证的吊销状态和注册根哈希,这种设计极大地减轻了链上存储压力,同时因为VC带有发行者的数字签名,任何对凭证内容的修改都会导致签名验证失败,从而实现离线防篡改。
典型应用场景与实战价值
国内区块链分布式身份服务解决方案防篡改特性在多个高价值场景中发挥了决定性作用,解决了传统模式长期存在的痛点。
-
供应链金融中的信用传递
在供应链金融中,核心企业的信用往往难以穿透至多级供应商,通过区块链分布式身份,将核心企业的确权凭证转化为不可篡改的数字资产,在链上流转,银行可以实时追溯凭证的来源和流转路径,确信数据的真实性,从而敢于向中小微企业放款,解决了信任难题。 -
政务数据互通与证照防伪
各地政府部门通过分布式身份体系,实现电子证照的跨部门互认,学历证明、不动产证等关键文件上链存证,企业在办理业务时,无需重复提交纸质材料,授权机构通过链上哈希比对即可验证证照真伪,杜绝了假证泛滥,提升了行政效率。 -
司法存证与版权保护
在版权保护和电子合同签署中,创作时间和签署时间的真实性至关重要,区块链分布式身份服务将操作日志实时上链,生成不可篡改的时间戳证据,在发生纠纷时,这些链上数据可直接被司法机构采信,作为维权的高效证据。
实施挑战与专业应对策略
尽管技术前景广阔,但在实际落地过程中,企业仍面临密钥管理、系统互通等挑战,专业的解决方案需要提供针对性的应对策略。
-
密钥管理的安全性
挑战:用户私钥丢失意味着身份丢失。
策略:引入多重签名技术和硬件安全模块(HSM),对于企业级用户,建议采用MPC(多方计算)密钥分片管理,将私钥拆分存储在不同节点,使用时联合计算,避免单点私钥泄露风险。
-
跨链互操作性
挑战:不同联盟链之间的身份体系可能形成新的孤岛。
策略:采用通用的DID解析协议和跨链中继技术,构建统一的身份映射层,使得基于A链签发的身份凭证,能够在B链上被验证,实现全域可信身份的互联互通。 -
身份治理与回收机制
挑战:如何应对用户丢失密钥后的身份恢复。
策略:设计社会恢复机制或基于可信第三方的托管方案,在用户注册时预设若干“监护人”,在密钥丢失时,通过监护人多签投票来重置身份信息,既保证了安全性,又提供了友好的用户体验。
相关问答
Q1:区块链分布式身份与传统中心化身份认证(如OAuth)最大的区别是什么?
A: 最大的区别在于控制权和信任模式,传统OAuth模式下,用户身份数据存储在服务商的中心化数据库中,服务商拥有绝对控制权,存在数据泄露和滥用的风险,而区块链分布式身份模式下,用户拥有自己的DID和身份数据,区块链仅作为可信的验证层,不存储敏感隐私,数据由用户自主管理,无需经过中心化中转,从根本上杜绝了单点数据篡改和泄露的可能。
Q2:如果数据不上链,如何保证链下存储的身份数据不被篡改?
A: 这是一个典型的“链上验证,链下存储”架构,虽然原始数据存储在链下(如IPFS或本地数据库),但该数据的哈希值(数字指纹)和元数据是上链存储的,当验证方需要校验数据时,会重新计算链下数据的哈希值,并与链上存储的原始哈希值进行比对,如果链下数据被篡改,哈希值将无法匹配,验证即刻失败,数据通常还带有发行方的数字签名,双重保障确保了数据的绝对真实。
您对区块链分布式身份在具体行业落地中的安全性还有哪些疑问?欢迎在评论区留言,我们一起探讨。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/57974.html