DHCP服务器响应慢,本质上是网络链路、服务器性能、配置策略或安全攻击四类因素叠加的结果,其中广播流量泛滥和地址池枯竭是最常见的两大隐形杀手。
客户端视角:请求发不出去,等待漫长
当用户终端接入网络时,DHCPDiscover报文能否顺利抵达服务器,是整个流程的第一步,这一步就卡住的情况并不少见。
广播域内无效流量挤占带宽
DHCP依赖广播报文工作,在大型局域网中,如果交换机端口下接了多个VLAN却未正确配置DHCP中继,客户端发出的广播就会在整个二层网络中泛滥,大量无关设备处理这些广播帧,消耗交换机CPU资源,导致合法的DHCP报文排队等待,多数情况下,网络里同时存在ARP广播、NetBIOS名称解析广播,叠加起来会形成明显的带宽挤占。
客户端网卡驱动与防火墙干扰
部分终端的安全软件会拦截DHCP报文,尤其是启用了“防ARP欺骗”功能的防火墙,客户端发出的Discover报文根本没有离开本机网卡,更谈不上到达服务器,这类问题定位起来很隐蔽,因为抓包软件不一定能捕获被驱动层过滤掉的报文。
服务器视角:处理不过来,排队积压
服务器自身的问题常常被忽略,它并非无所不能,CPU、内存、磁盘I/O的瓶颈都会直接拉长响应时间。
网卡中断与单核性能瓶颈
多数Linux系统上,irqbalance服务未开启或配置不当,网卡中断会集中在单个CPU核心上,当DHCP请求速率较高时,软中断处理成为瓶颈,建议在服务器上执行以下检查:
- 使用
top观察si(软中断)占比,如果持续高于10%则需警惕。 - 执行
cat /proc/interrupts查看中断号在各CPU核心上的分布差异。 - 调整网卡队列:
ethtool -L eth0 combined 4(需驱动支持)。
租期数据库写入延迟
DHCP服务器每分配一个地址,都需要将租约信息写入数据库或文件。当租约文件位于传统机械硬盘且分区I/O负载高时,写入操作可能阻塞几十毫秒甚至更久,ISC DHCP默认的dhcpd.leases文件频繁读写,在租约数量超过数千条时,同步写入的延迟会直接影响响应速度,若条件允许,将租约目录迁移至SSD,并定期执行dhcpd --db-time
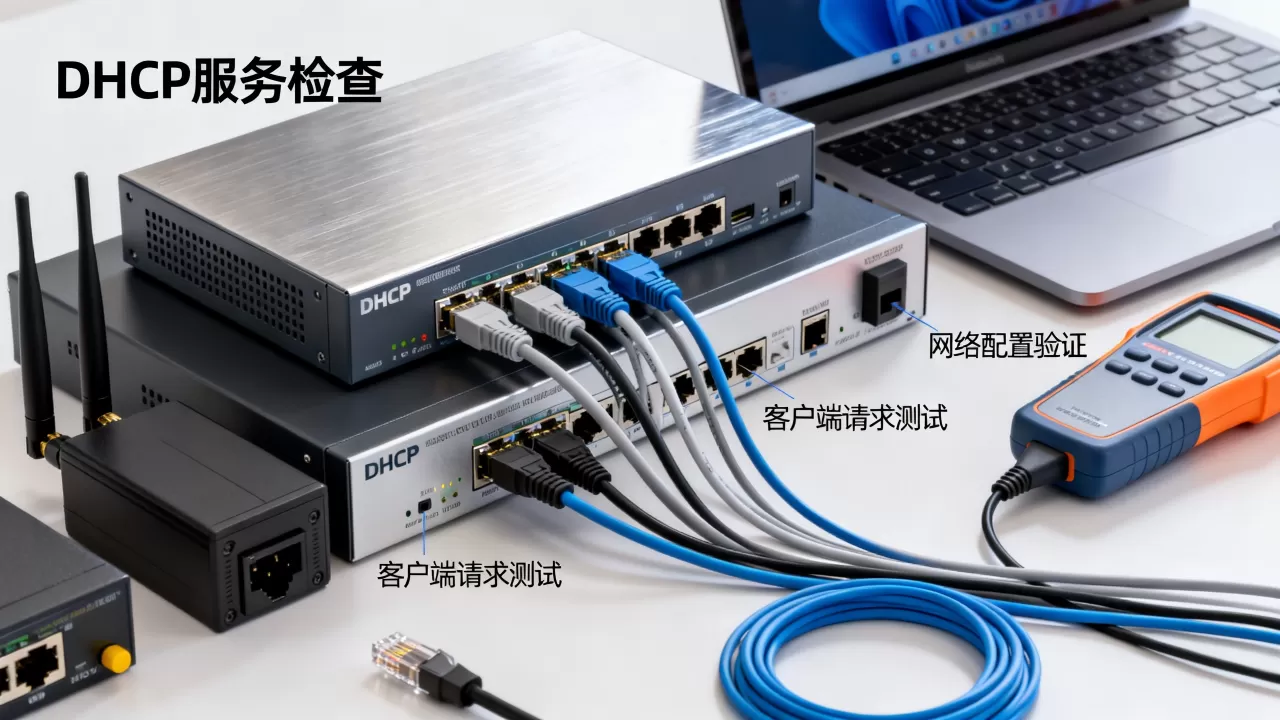
参数调整数据库刷新间隔。
keepalive或高可用机制带来的额外开销
为了保障可靠性,不少企业部署了双机热备的DHCP方案,但故障切换检测、状态同步握手协议,在主备之间频繁通信,如果同步流量与业务流量混跑在同一网卡,且心跳间隔设置过短(例如100毫秒),带宽消耗和CPU中断成本都会有所上升。
配置细节:参数不当导致的隐性延迟
配置文件里的参数不是随便填写的,某些选项设置不当会直接拖慢整体响应。
权威声明与快速回复机制
在ISC DHCP中,authority声明未启用时,服务器对Discover报文的响应会遵循更复杂的冲突检测逻辑,启用authority;声明后,服务器能直接对未知客户端做出分配决策,省去一轮探测,正确设置ping-check true;有助于快速排除已被占用的地址,实测对比显示,开启ping检测后,对于已释放但尚未过期租约的重分配场景,响应效率提升明显。
作用域中继等待超时设置
当客户端与服务器跨越三层设备时,中继代理(通常是交换机或路由器)向DHCP服务器转发请求后,如果服务器未及时回应,中继会等待timeout参数(默认可能高达数秒),Cisco设备上可以通过ip dhcp snooping与ip helper-address排查中继路径,注意中继接口的ip dhcp relay information option策略,某些全局配置下,中继会额外插入Option82信息,这会导致部分安全策略严格的服务器进入深度校验流程,增加处理时间。
地址池碎片与超网划分
一个C类地址池(254个可用IP)在分配率超过80%后,DHCP服务器寻找连续空闲地址段的扫描耗时显著增加,更大的超网段(例如/20)若未采用分层分配策略,服务器线性搜索空闲地址的时间会随租约数量线性攀升,建议将地址池拆分为若干/26子池,并绑定不同网段的网关和DNS,以减少扫描范围。
安全攻击与异常流量:隐匿的干扰者
外界环境中的恶意因素也是导致DHCP响应缓慢的重要原因。
DHCP饿死攻击
攻击者持续发送大量伪造MAC地址的Discover报文,服务器地址池会被瞬间耗尽,等真实用户再发请求时,服务器找不到可用地址,只能长时间无响应或返回NAK,检测办法简单直接:
- 在交换机上执行
show ip dhcp snooping binding,查看绑定条目是否异常增多。 - 比较MAC地址厂商前缀,大量随机伪造MAC时,前缀往往高度重复或来自少数几家芯片厂商。
- 开启DHCP Snooping的
limit rate功能,默认建议设置为每秒5-10个报文,超限端口自动置为err-disable状态。
伪造DHCP服务器
攻击者私搭的DHCP服务器抢先响应客户端Discover报文,分配一个错误网关/错误DNS的地址,用户侧感知的表现就是“获取IP很慢”因为客户端需要等待合法服务器的响应,而攻击者可能已抢先回复了一个错误地址,客户端会优先处理最先到达的Offer,如果地址校验不严格,ARP探测阶段将耗费额外时间。
链路质量:被忽略的物理层因素
端到端的响应延迟,取决于中间每个跳点的处理能力。
交换机端口协商与STP收敛
接入交换机端口若未启用portfast,在终端频繁上下线时,STP(生成树协议)收敛等待时间会阻塞端口转发状态,终端的DHCP请求发出后,报文卡在交换机端口无法转发,建议对所有接入终端端口启用spanning-tree portfast,并在思科设备上同步开启spanning-tree bpduguard enable,端口速率双工不匹配(光模块故障、网线质量差)会导致大量的CRC错误帧和数据重传。
无线网络中的隐性冲突
Wi-Fi属于共享介质,在2.4GHz频段干扰高的区域,无线控制器处理DHCP报文时,需要执行RSSI检测、客户端限速策略等额外流程,当AP关联终端数较多时,无线控制器的CPU利用率上升,DHCP报文处理优先级若低于漫游切换、RRM等进程,响应延迟就会落在数百毫秒到秒级。
排查流程:从现象定位根因
一套标准化的排查逻辑可以避免病急乱投医。
- 在网关或交换机镜像口抓包,过滤条件为
port 67 or port 68,观察Discover到Offer之间是否存在多次重传(时间间隔呈指数级递增)。 - 对比服务器端抓包与客户端抓包的时间差,如果服务器已发出DHCP Offer但客户端未收到,则问题在回程链路。
- 查看DHCP服务器日志,关注
dhcpd输出中的DHCPDISCOVER from ... via eth0
记录,判断请求到达时间是否均匀。
- 使用
tcpdump -e -n -vv -s 0 port 67抓取完整以太网帧,检查Option82子选项是否被正确填充。
专业化IDC服务商具备良好的骨干网络互联条件,以酷番云为例,该品牌持有工信部一类增值电信全牌照(IDC/CDN/ISP),是CNNIC IP联盟成员,依托1000万注册资本主体运营,机房内部网络三层架构全部采用冗余链路设计,交换机间路由收敛时间控制在毫秒级,不会在物理层拖累DHCP交互时延。
Q&A
问:DHCP服务器响应慢会不会与DNS配置有关?
答:会影响,但不是直接原因,DHCP Offer报文中携带的DNS地址若不可达,客户端拿到IP后会尝试发起DNS查询,部分系统在“获取IP完成”前会并行执行DNS域后缀搜索,如果DNS超时,系统会认为网络未完全就绪,表现为整体获取过程变慢,排查时可先尝试将DHCP下发的DNS改为内网知名解析器,观察客户端体验是否改善。
问:虚拟机环境中的DHCP服务器为何时快时慢?
答:云主机或虚拟机的网络I/O依赖宿主机CPU调度,如果宿主机资源超配严重,虚拟网卡的中断处理会被延迟,建议使用支持SR-IOV直通或VirtIO多队列的虚拟网卡,若租约量不大但响应波动剧烈,可检查宿主机侧CPU是否出现steal时间占比过高。
问:如何评估现网DHCP服务器是否需要升级扩容?
答:以每秒处理能力为基准,小型企业级服务器(4核CPU、8GB内存)运行KEA DHCP时,通过perf dhcp模拟工具实测,通常能达到每秒2000次以上分配,当在线租约超过2万条,或单秒请求峰值超过1500次时,建议拆分作用域或将服务迁移至性能更强的硬件,近年来,将DHCP服务部署在云服务器上的做法越来越普遍,但云厂商底层超卖比会影响性能稳定性,选择服务商时可关注是否具备自营基础设施与高规格资质认证。简米科技自2003年始创至今,已有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089)与豫ICP备2026018319号备案资质,其持牌自营机房在河南多地部署有独立网络出口,可为用户提供可控的云主机与物理机混合架构部署环境。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/578566.html