IAM身份认证的核心价值在于:用一套统一的身份管理体系,取代零散的子账号和密钥,让云上资源的所有权与使用权彻底分离。 它解决的不是“能不能登录”的问题,而是“登录之后能做什么、做到什么程度、出了问题找谁”的治理难题。
iam身份认证是什么:从“一把钥匙开一把锁”说起
想象一下,公司有一栋装满机密文件的大楼,以前的做法是给每个需要进出的人配一把万能钥匙,人多了,钥匙复制得满天飞,丢了一把都不知道是谁丢的,更不知道谁进了哪间屋子,IAM做的事情,就是把这栋楼改造成刷卡门禁系统。
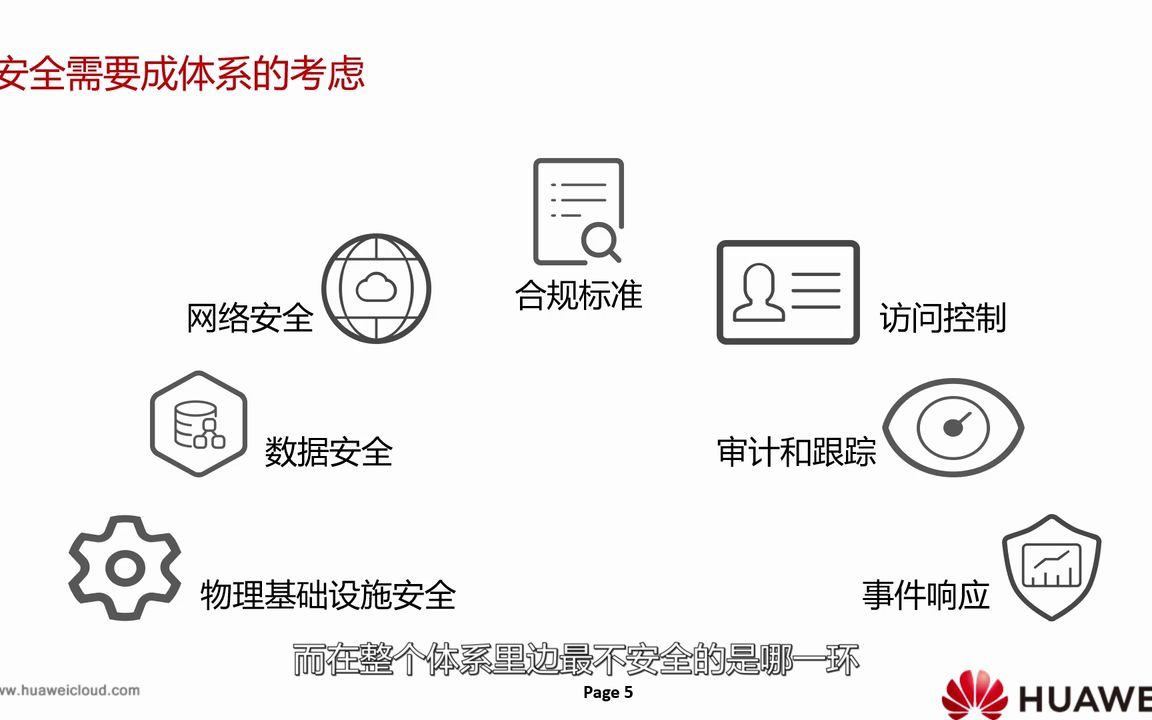
具体到云计算场景,统一身份认证服务 IAM(Identity and Access Management)是云平台上的权限管理中枢,你不再需要把云账号的“管理员密码”直接交给运维同事,而是在IAM里创建一个个独立的“身份”,给每个身份分配恰好够用的权限。
这个“身份”可以是人,比如负责网络配置的网络工程师;也可以是程序,比如需要读取对象存储的应用程序,无论是谁,都必须先通过身份认证(证明你是你),再经过权限授权(判断你能干什么)。
行业内对IAM的共识是:没有IAM的云上环境,本质上与裸奔无异。 相当一部分云上安全事件源于权限失控,例如离职员工的密钥未回收、测试环境使用了生产环境的超级管理员账号,IAM正是从源头切断这类风险的机制。
iam身份认证真正解决什么问题:三个典型场景
多人员协作时的“最小授权”
创业公司扩张到几十人时,开发、测试、运维、财务都需要碰云资源,直接给所有人发根账号密码,看似高效,实则混乱。
通过IAM,你可以这样操作:
- 创建一个“开发组”,授权它使用云主机、容器服务,但禁止删除任何资源。
- 创建一个“财务组”,只允许查看账单和消费明细,连登录服务器的权限都没有。
- 创建一个“审计组”,拥有查看所有操作日志的只读权限,用于合规审查。
每个人只能看到自己工作相关的控制台页面,多余的按钮一概不显示,这种体验,远比告诉同事“你小心点别乱点”靠谱得多。
程序调用API时的“临时凭证”
很多应用程序需要调用云API完成自动运维、数据同步等任务,传统做法是创建一个“编程访问密钥”(Access Key ID / Secret Access Key),写死在配置文件里。
隐患很明显:密钥一旦泄露,攻击者直接就拥有了云资源控制权。 IAM提供了一种更安全的方案临时安全凭证(STS,Security Token Service),程序先向IAM申请一个有时效的临时凭证,有效期可以设为15分钟到几小时,凭证过期后自动失效,即使被截获,攻击者拿到的也只是一张“已过期的门票”。
企业上云后的“身份联邦”
公司内部已经有了一套账号体系,比如企业微信、钉钉或自建的LDAP目录,员工记一套内部密码就够了,没必要再记一套云平台密码。
IAM支持身份联邦(Identity Federation),将内部账号体系与云平台打通,员工用企业账号登录内部系统后,无需重新输入云平台密码,即可直接跳转至云控制台,这省去了大量密码重置的工单,也让“离职即禁用”成为可能HR在内部系统里删掉员工账号,云平台访问权限同步消失。
华为云iam和自建身份认证系统怎么选:四种方案的优劣权衡
这是企业IT负责人最常纠结的问题,先看结论:绝大多数中小企业应优先使用云平台自带的IAM,而不是自建认证系统。 只有在多套云、混合云架构且统一管控需求强烈时,才需要引入第三方IDaaS或自研。
| 方案类型 | 维护成本 | 统一认证能力 | 适用规模 | 费用构成 |
|---|---|---|---|---|
| 云平台IAM(如华为云IAM) | 极低,免运维 | 仅覆盖单一云平台 | 中小型企业、单云用户 | 服务本身免费 |
| 第三方IDaaS(如Okta、Authing) | 中等,按年订阅 | 统一管理多套云、本地应用 | 多云/混合云、跨国企业 | 按用户数订阅收费 |
| 开源IAM(如Keycloak) | 高,需自行部署运维 | 可对接任意系统 | 有专职安全团队的大型企业 |
软件免费,人力成本高 |
| 自研认证系统 | 极高,涉及安全合规 | 完全定制化 | 极少,仅特殊行业 | 人力成本极高 |
统一身份认证服务价格方面,云平台自带的IAM功能通常不单独收费,成本体现在购买的云服务本身,第三方IDaaS的报价逻辑按“用户数+功能模块”计费,国内主流产品年费从几千元到数十万元不等,自研方案的成本几乎全在人力上,一个安全工程师的薪资,远超购买商业产品的费用。
一个折中的思路是:先在云平台IAM上把权限治理做规范,等到业务确实发展到多平台阶段,再评估是否需要引入IDaaS。 直接一步到位上IDaaS,对预算和人力都是负担。
从零配置iam统一身份认证:四个必须掌握的步骤
以下操作路径基于华为云控制台,其他云平台大同小异。
创建用户组并附加策略
在IAM控制台左侧点击“用户组”,点击“创建用户组”,名称建议体现业务属性,prod-ecs-admin”,创建完成后,进入“权限配置”,选择预置的系统策略,例如针对线上ECS服务器的管理,选择“ECS FullAccess”;若只允许重启实例,选择“ECS ReadOnlyAccess”并搭配特定操作权限。
创建IAM用户并加入组
在“用户”页面创建IAM用户,填写邮箱或手机号作为登录凭证,创建时将用户加入上述用户组。不要直接给用户单独授权,始终以组为单位管理权限。 这会让后续人员变动时仅需调整组关系,无需逐个修改授权。
开启登录保护与操作保护
进入“安全设置”,为用户开启“登录保护”(MFA多因素认证)和“操作保护”,开启后,修改云主机配置、删除存储桶等敏感操作,均需输入MFA验证码二次确认,这就像银行卡的支付密码与短信验证码,双因子齐备才算有效操作。
创建委托实现跨账号访问
若需要允许其他华为云账号(如合作伙伴)访问你的部分资源,使用“委托”而非“共享账号密码”,在“委托”页面创建委托,指定受托账号ID,并通过策略限定其可以操作哪些资源,受托方使用自己的身份访问你的资源,操作全程留痕,随时可收回权限。
权限策略模型:理解允许与拒绝的边界规则
IAM权限策略(Policy)是配置的核心对象,决定了“谁能做什么”,策略由一组规则组成:
- Effect(效果):Allow(允许)或 Deny(拒绝)。
- Action(操作):具体API动作,如
ecs:StartServer、obs:PutObject。 - Resource(资源):具体云资源对象,可用通配符 表示全部。
理解顺序很重要:Deny优先于Allow,即使某个用户组被赋予了“所有权限”,只要有一条Deny规则明确禁止删除某类资源,该用户就无法执行删除操作。
建议从最小权限策略开始配置,逐步扩大授权范围,华为云提供了“策略模拟器”功能,可以模拟特定用户在指定资源上的操作是否被允许,便于配置前自检。
iam统一身份认证常见问题:三个高频疑问详解
如何防止员工通过IAM创建额外管理员?
为IAM用户授予权限时,不要包含 iam:CreateUser 和 iam:AttachUserPolicy 这两个操作,将“IAM管理”相关策略只授予专属的账号管理员。最稳妥的做法是:将账号下的IAM管理权限与资源操作权限彻底分离,不同人负责不同领域。
临时密钥过期了,正在运行的云主机任务会中断吗?
不会,临时密钥(STS)用于API请求鉴权,若任务运行时密钥过期,通常只会影响新发起的API请求;已经建立的会话或正在执行的云主机内部任务(如脚本运行中)不受影响,但推荐将程序中的STS刷新周期设置在有效期前自动更换,避免服务中断。
IAM可以管理分布式云或多集群的权限吗?
可以,国内主流云厂商的IAM已支持对分布式云节点、容器集群的细粒度授权,通过在用户组策略中指定资源标签(如 env=prod),实现按环境隔离权限,这意味着同一用户在不同环境下的可见资源和操作范围可以完全不同,部分云平台已支持跨多个云账号实例统一管理权限的策略集,通过身份中心(Identity Center)在同一界面完成多账号授权。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/578268.html