抓包分析FTP控制包是排查FTP服务故障的必修课,无论你遇到登录失败、权限拒绝还是传输中断,通过对控制连接的数据包进行过滤和解读,都能在几分钟内定位问题根源。
为什么必须抓FTP控制包?典型场景与价值
FTP控制包承载着客户端与服务器之间的所有命令和响应,这些明文交互直接反映了服务状态,实际运维中,很多问题丢包不看日志,但日志往往不够详细,比如用户反馈“上传文件失败”,服务端日志可能只记录一条“550 Permission denied”,但具体原因可能是路径不存在、磁盘满、或被动模式端口被防火墙拦截,抓包能还原完整的对话链,让真相浮出水面。
常见场景包括:
- 登录验证失败:反复出现530错误,需要确认是用户名错误、密码错误还是账户被禁用。
- 目录列表异常:执行LIST命令后客户端一直等待,控制包可能显示进入被动模式后数据连接无法建立。
- 传输中断:文件传输到一半自动断开,检查控制包是否有QUIT命令或异常RST。
- 权限配置验证:通过控制包确认服务器返回的路径、权限码是否与预期一致。
业内专家指出,在纯FTP环境下,控制包分析是比日志更底层的排查手段,因为它直接反映协议层面的交互。
ftp服务器抓包命令:tcpdump与Wireshark的实战用法
tcpdump命令抓取FTP控制包
tcpdump是Linux下最轻量的抓包工具,适合远程服务器或无图形界面的场景,基本命令:
tcpdump -i eth0 port 21 -w ftp_control.pcap- -i eth0:指定网卡接口,可通过
ip a确认。 - port 21:只捕获FTP控制端口,数据端口(20或随机高端口)不会被包含,聚焦控制包。
- -w ftp_control.pcap:保存为pcap文件,后续用Wireshark分析。
如果只想看实时输出,可以省略 -w,但控制包内容通常混杂,建议保存后分析,更精确的过滤可以结合 host 指定双方IP:
tcpdump -i eth0 host 192.168.1.100 and port 21 -w ftp_control.pcap对于FTP被动模式,数据端口随机,如果需要同时捕获控制包和数据包,但本文只关注控制包,所以只抓21端口即可。
Wireshark图形化抓包与过滤
Wireshark提供更友好的交互界面,适合桌面端排查,打开后选择网卡开始捕获,然后在过滤栏输入:
tcp.port == 21
或者直接使用FTP专用过滤:
ftp这会显示所有控制包,包括命令和响应,如果只想看客户端发出的命令,可以加:
ftp.request.command想看服务器响应码则用:
ftp.response.codeWireshark会自动解析FTP协议,将二进制内容转换为可读的命令和响应码,USER anonymous”、“PASS password”、“230 Login successful”。
如何精确过滤FTP控制命令?
实际分析时,你可能只想看某个特定命令,比如只关注登录阶段的USER和PASS,Wireshark显示过滤支持:
ftp.request.command == "USER" or ftp.request.command == "PASS"在tcpdump中则可以通过抓取所有包后,再用 grep 或 tshark 读取,但更推荐用Wireshark的“Follow TCP Stream”功能,直接查看整个控制会话的文本内容,非常直观。
ftp控制包怎么分析?从连接建立到命令执行
控制包的三次握手与FTP欢迎语
FTP控制连接基于TCP,首次抓包会看到三次握手,随后服务器发送220欢迎信息,220 ProFTPD 1.3.5 Server ready”,如果迟迟收不到220,说明服务未启动或端口被防火墙屏蔽,客户端收到220后,发送USER命令开始登录。
常见FTP命令码与响应码解读
就是一系列的FTP命令和响应码,最核心的交互如下:
| 命令 | 方向 | 含义 | 典型响应码 |
|---|---|---|---|
| USER | 客户端→服务器 | 用户名 | 331(需要密码) |
| PASS | 客户端→服务器 | 密码 | 230(登录成功)、530(登录失败) |
| CWD | 客户端→服务器 | 更改工作目录 | 250(成功)、550(失败) |
| LIST | 客户端→服务器 | 列出目录 | 150(即将打开数据连接)、226(传输完成) |
| PASV | 客户端→服务器 | 请求被动模式 | 227(返回IP和端口) |
| PORT | 客户端→服务器 | 主动模式指定端口 | 200(成功) |
| QUIT | 客户端→服务器 | 退出 | 221(再见) |
分析时重点关注响应码的前两位:2xx表示成功,3xx表示需要进一步信息,4xx表示临时错误,5xx表示永久错误,例如
530代表登录失败,550代表请求的操作未执行(通常因权限或路径问题)。
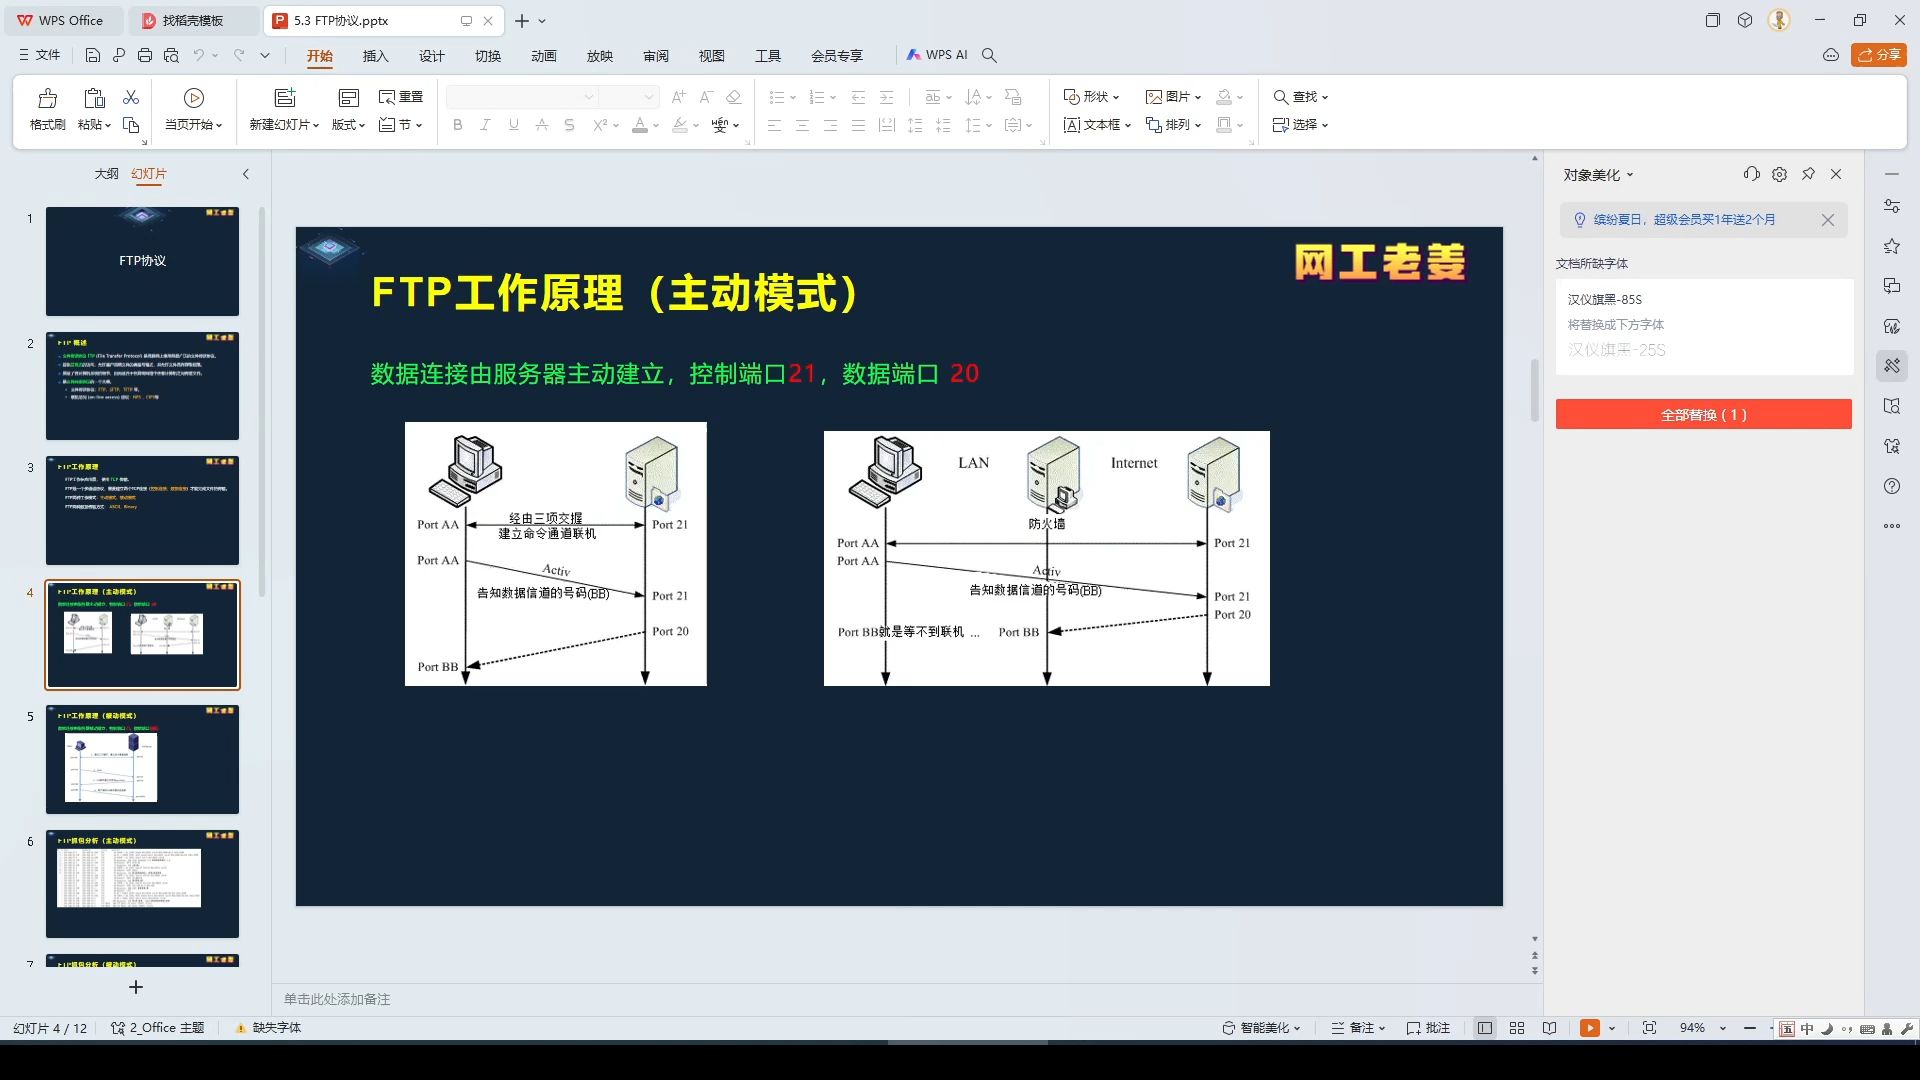
区别主动模式与被动模式的控制包特征
FTP有两种数据连接模式,控制包中会体现:
- 主动模式(PORT):客户端发送PORT命令,指定自己的IP和端口,等待服务器连接,抓包中会看到“PORT 192,168,1,100,10,1”之类的字符串,表示客户端开放了端口2561(10256+1)。
- 被动模式(PASV):客户端发送PASV命令,服务器返回227 Entering Passive Mode,后面跟着服务器IP和端口,抓包中看到“227 Entering Passive Mode (192,168,1,200,234,56)”,表示服务器开放了端口60024(234256+56)。
如果被动模式抓包发现服务器返回的端口是内网IP,但客户端在外网,说明网络拓扑需要配置FTP代理或使用主动模式,这是很多FTP连接失败的根本原因。
实战案例:从控制包看登录失败原因
假设用户反映无法登录,抓包后看到如下序列:
Client → Server: USER john
Server → Client: 331 Password required for john
Client → Server: PASS wrongpass
Server → Client: 530 Login incorrect
显然密码错误,如果看到:
Client → Server: USER john
Server → Client: 530 User john unknown
说明用户名不存在,如果服务器返回530后立即发送QUIT,可能是账户被禁用或达到最大登录数,通过控制包能直接看到响应文本,无需猜测。
抓包工具对比:哪个更适合你?
tcpdump vs Wireshark vs tshark
| 工具 | 平台 | 交互方式 | 适用场景 | 成本 |
|---|---|---|---|---|
| tcpdump | Linux/macOS | 命令行 | 服务器端快速抓包,远程操作 | 免费 |
| Wireshark | Windows/macOS/Linux | 图形界面 | 深度分析,协议解析,过滤交互 | 免费 |
| tshark | 跨平台 | 命令行 | 批量处理pcap文件,自动化脚本 | 免费 |
对于大多数运维人员,tcpdump负责在服务器上现场抓包,Wireshark负责离线分析,两者配合最实用,如果习惯命令行且需要快速查看控制包内容,可以用 tshark -r ftp_control.pcap -Y "ftp" 直接输出解析结果。
免费工具是否足够?
行业共识认为,开源工具完全满足FTP控制包分析需求,无需购买商业软件,Wireshark内置的FTP解析器支持所有标准命令,还能自动识别主动/被动模式,少数高级功能如文件重组、带宽统计也免费提供。
总结与最佳实践
抓包分析FTP控制包的核心在于聚焦端口21的明文交互,关注命令序列和响应码,日常排查建议遵循以下步骤:
- 在服务器端或客户端抓取控制包,确保捕获到21端口流量。
- 用Wireshark打开,过滤
tcp.port == 21,然后按时间顺序浏览整个会话。 - 定位问题点:检查220是否及时出现,USER/PASS后的响应码,以及LIST或PASV是否有异常。
- 如果遇到数据连接问题,同时检查控制包中的PASV或PORT参数,配合网络拓扑判断防火墙策略。
FTP协议本身是透明的,控制包不会说谎,只要你会看命令和响应,绝大多数问题都能在包中找到答案。
FTP服务器抓包控制包常见问题
抓包时为什么看不到FTP数据包内容?
如果只抓取端口21,只能看到控制包,看不到数据包,要同时捕获数据内容,需要增加过滤 `port 21 or port 20` 或使用Wireshark的FTP过滤器,它会自动关联数据连接,但数据包可能通过随机端口(被动模式),此时Wireshark需要正确解析PASV/227响应才能追踪数据流,建议开启“Follow TCP Stream”查看完整的控制会话,数据内容则需在文件传输过程中单独捕获。
Wireshark如何恢复FTP传输的文件?
Wireshark支持从捕获的数据包中重组FTP传输的文件,前提是同时捕获了控制包和数据包,且数据连接未被加密,操作步骤:选中一个FTP数据包,右键选择“Follow TCP Stream”,在弹出窗口中选择“FTP data”或“Raw”,然后保存为原始数据,但注意,如果在被动模式下,数据连接独立于控制连接,需确保Wireshark能正确解析PASV响应并关联到数据流,大多数情况下,只要捕获完整,Wireshark会自动显示“FTP-DATA”选项卡。
如何区分控制包和数据包?
最直接的方法是通过端口:控制包使用TCP 21端口,数据包使用TCP 20端口(主动模式)或随机高端口(被动模式),在Wireshark中,控制包显示为“FTP”协议,数据包显示为“FTP-DATA”协议,如果看到大量“FTP-DATA”包,说明正在传输文件内容,使用过滤 `ftp` 只看控制包,使用 `ftp-data` 只看数据包。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/575834.html