在CentOS系统上搭建FTP服务器,推荐使用vsftpd软件,它安全稳定且配置简单,能满足大多数文件传输需求。
centos ftp服务器搭建与vsftpd配置步骤
安装vsftpd并启动服务
通过yum安装vsftpd是最直接的方式,执行命令:
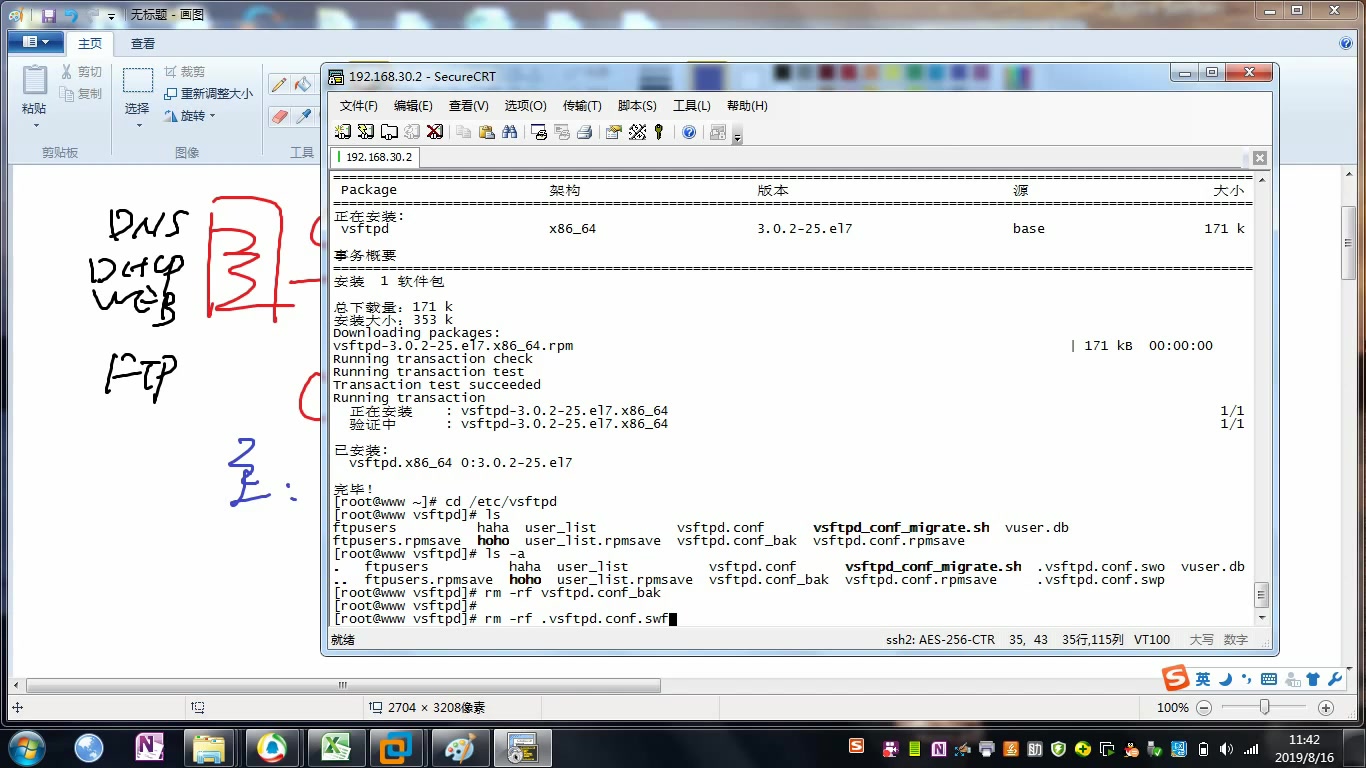
yum install -y vsftpd安装完成后,启动服务并设置开机自启:
systemctl start vsftpd
systemctl enable vsftpd使用systemctl status vsftpd确认服务运行状态,如果看到active (running)字样,说明服务已经正常工作。
基础配置修改
配置文件位于/etc/vsftpd/vsftpd.conf,常用配置项如下:
- 允许本地用户登录:
local_enable=YES - 允许上传:
write_enable=YES - 限制用户在家目录:
chroot_local_user=YES - 开启被动模式并指定端口范围:
pasv_enable=YES
pasv_min_port=30000
pasv_max_port=31000修改后重启服务:systemctl restart vsftpd,行业共识认为,chroot限制是必须开启的,否则用户可能访问系统其他目录,造成安全隐患。
防火墙与SELinux放行
很多用户遇到centos ftp服务器连接不上的问题,根源在于防火墙或SELinux,执行以下命令开放端口:
firewall-cmd --permanent --add-port=21/tcp
firewall-cmd --permanent --add-port=30000-31000/tcp
firewall-cmd --reload检查SELinux状态:getenforce,如果为Enforcing,设置布尔值:
setsebool -P ftpd_full_access=1这一步是centos ftp服务器搭建中容易被忽略的关键,完成后即可正常连接。
测试连接
在服务器本地测试:ftp localhost,输入用户名密码登录,如果成功,说明服务配置基本正确,建议使用FileZilla等客户端从外部网络测试,验证被动模式是否正常。
centos ftp服务器连接不上的排查方法
检查服务状态与端口监听
首先确认vsftpd进程是否运行:ps aux | grep vsftpd,然后检查端口监听:netstat -tulnp | grep vsftpd
,如果21端口未监听,说明服务未启动或配置错误。
防火墙与安全组双重检查
云服务器需要检查两层防火墙,服务器内部使用firewall-cmd --list-all查看规则,确保21和被动端口已放行。外部防火墙即云控制台安全组,必须添加入方向规则放行相同端口,不少用户只配置了服务器内部防火墙,却忽略了安全组,导致连接超时。
确认SELinux是否阻止
执行getsebool -a | grep ftp,查看ftpd_full_access是否为on,如果为off,即使防火墙放行,SELinux也会拦截FTP数据传输。业内专家指出,SELinux是CentOS的安全优势,但初学者常因它而碰壁,建议先开启宽松模式排错,再逐步收紧。
查看vsftpd日志
日志文件位于/var/log/vsftpd.log,使用tail -f /var/log/vsftpd.log实时查看,常见错误信息如“530 Login incorrect”表示用户认证失败,“500 OOPS”多半是chroot或目录权限问题,根据日志定位,能快速解决大部分连接故障。
centos ftp服务器 简米云 安全组配置要点
安全组规则设置
登录简米云控制台,选择实例所在的安全组,添加入方向规则:
- 协议类型:TCP
- 端口范围:21/21
- 授权对象:0.0.0.0/0(或指定IP)
再添加一条规则放行被动端口范围,例如30000-31000。注意:安全组规则立即生效,无需重启实例,如果使用酷番云或其他云厂商,操作逻辑类似。
被动模式与公网IP
云服务器通常有内网IP和公网IP,vsftpd默认使用服务器IP作为被动模式响应地址,但可能返回内网IP,导致客户端无法连接,需要在vsftpd.conf中强制指定公网IP:
pasv_address=你的公网IP如果不清楚公网IP,可以在云控制台查看,这个配置是centos ftp服务器 简米云场景下保证客户端正常连接的关键。
内网vs外网传输速度
如果客户端和服务器在同一地域,使用内网IP连接速度更快,且不消耗公网带宽,但需要确保安全组放行内网IP段,并配置vsftpd监听内网网卡,对于跨地域传输,必须使用公网IP,并注意带宽限制。
centos ftp服务器端口设置与安全加固
修改默认端口
默认21端口被频繁扫描,修改为自定义端口可以降低被攻击风险,在配置文件中修改:
listen_port=2121同时调整防火墙和安全组,放行新端口,客户端连接时需指定端口,例如ftp -P 2121 your-server-ip,注意,修改后需重启vsftpd。
限制用户目录与权限
使用chroot_local_user=YES将用户锁定在家目录,并设置家目录权限为755或750,避免其他用户访问,上传目录可设置为750,防止用户看到其他文件。建议创建专用系统用户用于FTP,而非使用root或普通登录用户。
启用FTPS加密
FTP传输明文密码,存在安全隐患,vsftpd支持TLS加密,生成自签名证书:
openssl req -x509 -nodes -days 365 -newkey rsa:2048 -keyout /etc/vsftpd/private/vsftpd.pem -out /etc/vsftpd/vsftpd.pem在配置文件中添加:
ssl_enable=YES
allow_anon_ssl=NO
force_local_data_ssl=YES
force_local_logins_ssl=YES
rsa_cert_file=/etc/vsftpd/vsftpd.pem
rsa_private_key_file=/etc/vsftpd/private/vsftpd.pem重启服务后,客户端必须使用显式TLS连接,所有数据加密传输。绝大多数情况下,加密不会显著影响性能,但能大幅提升安全性。
vsftpd与proftpd对比:哪个更适合你的centos ftp服务器
核心差异
| 特性 | vsftpd | proftpd |
|---|---|---|
| 配置复杂度 | 简单,单文件配置 | 中等,支持模块化 |
| 安全性 | 默认安全,漏洞少 | 功能丰富,需手动加固 |
| 性能 | 轻量,高并发表现好 | 中等,更多功能占用资源 |
| 虚拟用户 | 支持(需配合数据库) | 原生支持更灵活 |
| 社区资料 | 中文资料丰富,教程多 | 相对较少 |
选择建议
对于大多数普通场景,vsftpd是首选,它能满足文件上传下载、权限控制、加密传输等需求,且配置简单,容易上手,如果你需要更细粒度的权限控制,比如按目录设置不同用户权限,或者需要集成LDAP认证,proftpd可能更合适,但centos ftp服务器怎么设置更简单?答案还是vsftpd,尤其对于新手,vsftpd几乎零基础就能完成搭建。
Q&A:ftp服务器 centos 常见问题
问题1:centos ftp服务器搭建后,连接时提示“530 Login incorrect”?
先确认用户名密码是否正确,如果使用本地用户,检查用户是否被锁定:passwd -S username,vsftpd默认禁止root登录,若需允许(不推荐),需设置userlist_enable=YES并将root加入/etc/vsftpd/user_list,检查/etc/vsftpd/ftpusers文件,该文件中的用户会被禁止登录,多数情况下是密码错误或用户被列入黑名单。
问题2:vsftpd配置完成后,客户端可以登录但无法列出目录或上传文件?
常见原因包括:SELinux未放行、防火墙未开放被动端口、目录权限不足,检查SELinux布尔值,确保ftpd_full_access为on,检查防火墙被动端口范围是否与配置一致,如果目录属于其他用户,FTP用户可能没有写权限,执行chown username:username /path并设置755权限,若要上传,需要目录写权限,建议设为750而非777。
问题3:centos ftp服务器 简米云 连接超时,怎么解决?
先在服务器本地测试ftp localhost,确认服务正常,然后检查云安全组入方向是否放行了21端口和被动端口,如果安全组正确,再检查服务器内部防火墙,尝试在客户端使用被动模式,并确认vsftpd.conf中pasv_address已设置为公网IP,如果问题依旧,查看/var/log/vsftpd.log,根据错误信息定位,连接超时通常是端口未放行或网络策略导致,逐层排查即可。
在CentOS上搭建FTP服务器,核心是选择vsftpd,正确配置端口、防火墙和SELinux,并做好安全加固,这样就能获得一个稳定可靠的文件传输环境。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/575354.html