要实现FTP上传同一文件到多个服务器,最稳妥的方式是脚本批量分发,核心逻辑是“一份配置、循环推送、逐台校验”,所有主流操作系统都有现成工具,无需额外付费软件。
很多朋友在维护多台服务器时都遇到过这个场景:网站代码改了一行,需要同步到五六台Web节点;或者给客户的多台服务器部署同一个安装包,一台台打开FTP客户端拖文件,不仅慢,还容易漏,这里直接说结论:别再用图形界面一台台传了,有更高效、更可控的做法。
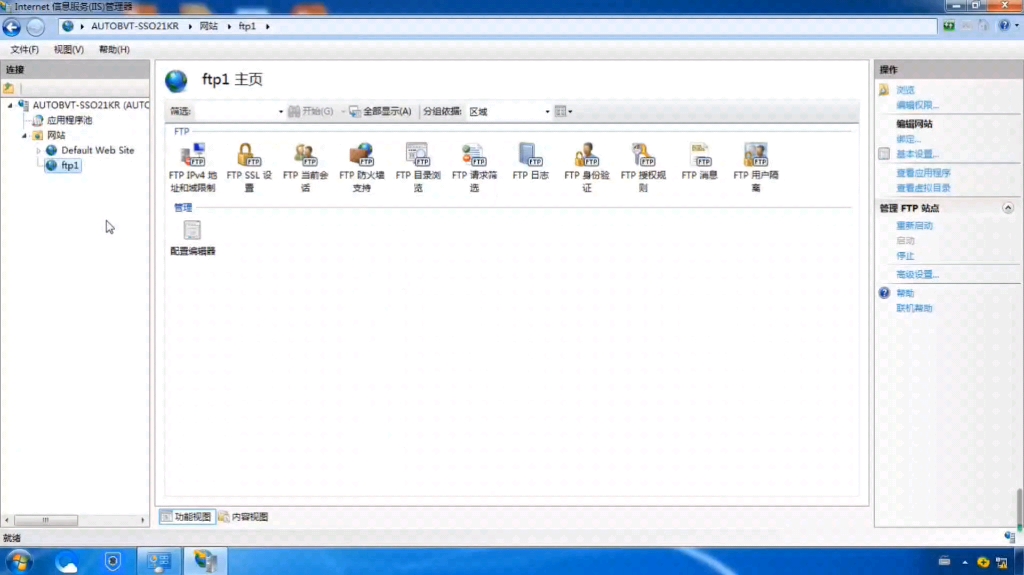
ftp上传文件到多个服务器有什么高效方法
过去几年,服务器数量从几台增长到几十台的情况很常见,靠人工逐台上传根本不现实,行业共识认为,批量FTP上传的核心思路就两条:要么用脚本循环调用命令行FTP,要么用支持多任务队列的FTP客户端,前者适合Linux服务器,后者适合Windows环境或偶尔传一次的场景。
用命令行FTP脚本进行批量分发
这是最直接、最不需要安装额外软件的办法,Windows和Linux都自带FTP命令,配合批处理或Shell脚本就能实现。
Windows批处理示例(save as upload.bat):
@echo off
set LOCAL_FILE=C:buildapp.zip
set REMOTE_PATH=/var/www/html/
for %%S in (192.168.1.10 192.168.1.11 192.168.1.12) do (
    echo open %%S> ftp_cmd.txt
    echo username>> ftp_cmd.txt
    echo password>> ftp_cmd.txt
    echo binary>> ftp_cmd.txt
    echo put %LOCAL_FILE% %REMOTE_PATH%>> ftp_cmd.txt
    echo bye>> ftp_cmd.txt
    ftp -s:ftp_cmd.txt
)
del ftp_cmd.txt
这段脚本把服务器IP写在一个列表里,逐个生成FTP指令并执行,注意密码明文写在脚本里,生产环境建议改用curl的-u参数或配置~/.netrc文件。
Linux Shell示例(保存为 upload.sh):
#!/bin/bash
LOCAL_FILE=/data/release/app.tar.gz
REMOTE_DIR=/opt/apps/
for SERVER in 10.0.0.5 10.0.0.6 10.0.0.7; do
    ftp -n $SERVER <<EOF
    user ftpuser ftppass
    binary
    put $LOCAL_FILE $REMOTE_DIR
    bye
EOF
  echo "✅ $SERVER 上传完成"
done
脚本跑完,三台服务器就都拿到文件了,但这里有个隐患:如果中途某台服务器网络断开,脚本会继续执行,但不会重试,所以建议在循环里加一个返回值检查,失败就记入日志,最后统一处理。
用FTP客户端批量上传功能
如果你不习惯敲命令,图形化客户端也有现成的批量方案。FileZilla和WinSCP都支持多站点管理,但要注意:它们默认是“同时向多个站点传输”,不是“同一文件分发到多个站点”,真正的批量分发需要借助它们的“同步浏览”或“队列管理”功能。
以WinSCP为例,写一个简单的.NET脚本可以实现:
SessionOptions sessionOptions = new SessionOptions {
    Protocol = Protocol.Ftp,
    HostName = "192.168.1.10",
    UserName = "user",
    Password = "pass"
};
using (Session session = new Session()) {
    session.Open(sessionOptions);
    session.PutFiles(@"D:buildapp.zip", "/var/www/html/").Check();
}
把这段代码循环执行三次,换不同IP即可,虽然也要写代码,但比命令行FTP更可控,支持断点续传和日志记录。
ftp批量上传文件到多台服务器怎么处理权限问题
批量上传时最常见的坑不是FTP命令写错,而是权限不一致导致上传失败,比如第一台服务器上传成功,第二台却提示“553 Permission denied”。
统一FTP账号权限策略
比较稳妥的做法是:在每台服务器上创建一个专用的FTP账号,目录权限设为rwxr-xr-x,所有者设为www用户组,这样既保证能写入,又不会因为权限过大带来安全风险。
以Linux vsftpd为例,批量创建账号的脚本:
for SERVER in 10.0.0.5 10.0.0.6 10.0.0.7; do
    ssh root@$SERVER "useradd -d /var/www/html -s /sbin/nologin ftpuser && echo 'ftpuser:ftppass' | chpasswd"
done
注意,FTP账号的home目录必须与Web根目录一致,否则上传的文件不会出现在正确位置,很多新手在这里栽跟头:账号建好了,FTP能连上,但传上去的文件网站访问不到,就是因为home目录设错了。
目录权限动态调整方案
如果文件已经传上去但网站无法读取,多数情况是文件属主不对,FTP默认以创建账号的身份写入文件,如果该账号不属于www用户组,nginx或Apache就没权限读取,解决方案是上传完成后执行一条远程命令:
ssh root@$SERVER "chown -R www:www /var/www/html"
这个动作放在FTP上传语句后面,确保文件属主正确,如果不想每次传完都手动执行,可以配置vsftpd的chown_upload_mode=YES并指定chown_username=www,这样上传的文件自动归www用户所有。
进阶方案:用自动化运维工具分发文件
如果服务器数量超过10台,或者需要定期发布,手工脚本就不够看了。Ansible和SaltStack这类自动化工具内置了文件分发模块,比FTP更可靠。
Ansible批量分发文件示例
Ansible用SSH协议分发文件,比FTP更安全,而且自带校验和重试机制,在
hosts文件中定义好服务器列表:
[web_servers]
10.0.0.5
10.0.0.6
10.0.0.7
然后写一个Playbook:
- hosts: web_servers
  tasks:
    - name: 分发部署包
      copy:
        src: /data/build/app.zip
        dest: /var/www/html/app.zip
        owner: www
        group: www
        mode: '0755'
执行ansible-playbook deploy.yml,三台服务器一次性搞定,Ansible的优势在于幂等性重复执行不会重复上传,而且能报告每台服务器的执行结果。
用rsync替代FTP的场景
如果服务器之间网络状况良好,且都是Linux系统,rsync是比FTP更好的选择,它支持增量传输、断点续传、压缩传输,效率比FTP高不少,一条命令同步到多台服务器:
for SERVER in 10.0.0.5 10.0.0.6 10.0.0.7; do
    rsync -avz --progress /data/build/app.zip root@$SERVER:/var/www/html/
done
rsync配合--delete参数还能保持目录完全一致,适合镜像站点的场景,但要注意,rsync走的是SSH协议,需要服务器开启SSH服务,纯FTP环境用不了。
专业FTP分发软件对比
除了上面这些方法,市面上也有专门做FTP批量分发的商业软件,比如FTP Ranger和SmartFTP,它们的特点是图形化操作、支持多任务队列、自动重试失败任务、内置定时上传功能,适合不想写代码、服务器数量在20台以内的运维人员。
| 方案 | 适用场景 | 优势 | 局限 |
|---|---|---|---|
| 命令行FTP脚本 | 临时性分发、服务器少 | 无需安装、可定制 | 无重试机制、密码明文 |
| WinSCP脚本 | Windows环境 | 支持断点续传、日志 | 需要.NET环境 |
| Ansible | 服务器多、发布频繁 | 幂等、可回滚、报表 | 学习曲线稍陡 |
| rsync | Linux集群、大文件 | 增量传输、速度快 | 需SSH支持 |
| 商用FTP软件 | 非技术用户 | 图形界面、易上手 | 需付费 |
批量上传前需要确认的三个关键点
动手写脚本之前,有几个问题最好先确认清楚,否则传完才发现问题,返工成本很高。
确认FTP被动模式是否开放
FTP被动模式(PASV)需要服务器开放一个端口范围,常见的是30000-35000,批量上传时每台服务器都要开放这些端口,否则连接会在数据传输阶段卡住,检查命令:
iptables -L -n | grep 30000
如果发现端口没开,先放行再跑脚本,否则脚本会一直卡在“正在连接”状态,看起来像死机。
确认文件名编码是否一致
Windows下的文件名默认GBK编码,Linux默认UTF-8。如果文件名包含中文,批量上传后可能出现乱码,建议在脚本中固定使用ASCII命名,或者在上传前统一转为UTF-8,Linux下批量转换命令:
convmv -f GBK -t UTF-8 --notest .zip
确认上传后是否自动解压
很多场景下需要先上传压缩包,再在服务器上解压,这个过程也可以自动化,在FTP命令后面追加一条SSH解压指令:
ssh root@$SERVER "cd /var/www/html && unzip -o app.zip"
这样就完成了“上传+解压+替换”三步操作,一次脚本跑完。
关于ftp上传同一文件到多个服务器的常见问题
批量上传时如果某台服务器中途断网,已经传了一半的文件怎么处理?
文件会残留一个不完整的副本,建议脚本中在put命令后增加大小校验,或者使用支持断点续传的工具。强烈建议在脚本里加入失败重试机制,比如单台服务器重试3次,间隔5秒,这样能避免大部分临时网络抖动造成的问题,如果对完整性要求极高,建议上传后用md5sum对比本地和远程文件的哈希值。
ftp批量上传到多台服务器时,密码怎么管理更安全?
不要在脚本里明文写密码,Windows下可以用wincred凭据管理器存储,Linux下用~/.netrc文件(权限设为600),更推荐的做法是改用SSH密钥认证,彻底抛弃密码,生成密钥对后,用ssh-copy-id分发公钥到各服务器,之后所有脚本都不需要密码了。
上传频率很高,每次都改服务器IP列表太麻烦,有没有更省事的办法?
把服务器IP列表单独存成一个文本文件,脚本读取这个文件来循环,这样后续只需要维护这个列表文件,不用改脚本本身,更进一步,可以用DNS解析加端口扫描的方式动态发现目标服务器,但这对普通运维场景来说过度设计了。建议把列表文件放在版本管理仓库里,每次变更都有记录,方便回溯。
批量上传同一文件到多台服务器,本质上是把“重复劳动”转化为“自动化流程”,无论选择命令行脚本、图形客户端还是自动化运维工具,核心原则一致:提前统一目录结构、权限策略和故障处理预案,让每次上传都可预期、可回滚,手里有趁手的脚本,几十台服务器的更新也就是一条命令的事。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/575037.html