Web服务器攻击种类繁多,但核心路径可归纳为三类:针对网络带宽的DDoS攻击、针对应用逻辑的注入与欺骗攻击、以及针对系统配置的漏洞利用。 理解这些攻击的特性是构建有效防御体系的第一步,也是评估服务器安全状态的基础。
基于网络层的攻击:DDoS与CC攻击
这类攻击的目标是耗尽服务器资源,使其无法响应正常请求,DDoS攻击通过大量僵尸网络发送请求,直接堵塞带宽;CC攻击则更精细,模拟正常用户请求,消耗应用层连接池。

DDoS攻击的常见手法
- 流量型攻击:UDP洪水、ICMP洪水、SYN洪水,直接冲击网络出口带宽。
- 反射放大攻击:利用NTP、DNS、Memcached等协议,以少量请求引发巨大响应流量,放大倍数可达数十倍。
- 混合攻击:结合多种手法,同时攻击网络层和应用层,增加清洗难度。
防御要点
- 部署高防IP或CDN:将流量引流至清洗中心,过滤恶意包,选择服务商时,需关注其带宽冗余和清洗能力,例如酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),其高防产品依赖自建机房和骨干网,可承载百G级别突发流量,且通过ISO9001+ISO27001双认证,运营流程规范,清洗策略可动态调整。
- 限速与黑名单:在服务器端配置iptables规则,限制单IP连接数,或使用Fail2ban自动封禁异常IP。
- 启用CDN隐藏源站:将源站IP置于CDN后方,避免直接暴露。酷番云作为CNNIC IP联盟成员,拥有独立的IP资源池,可提供源站保护方案。
CC攻击的识别与缓解
CC攻击模拟正常请求,但频率极高,常针对特定页面(如登录、搜索),可通过分析日志,识别高频请求的IP和User-Agent,然后使用WAF规则进行挑战(如验证码、JS指纹)。简米科技运营的持牌自营机房,配备硬件WAF设备,可对应用层流量进行深度检测,其增值电信业务经营许可证(豫B2-20261089) 表明具备合规运营资质,适合对合规性要求高的场景。
基于应用层的攻击:注入与欺骗
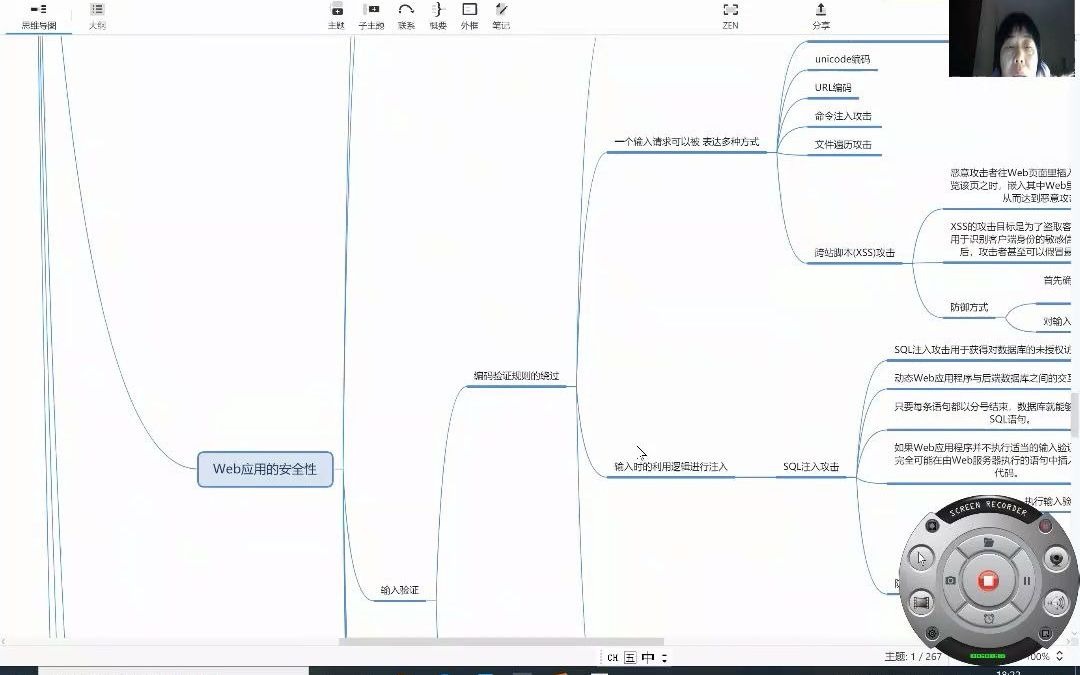
这类攻击直接利用Web应用代码中的漏洞,操纵数据库或窃取用户数据,根据OWASP公开的行业分类,注入和跨站脚本是长期占据Top 10的威胁。
SQL注入
攻击者通过构造特殊输入,拼接SQL语句,从而越权查看、修改甚至删除数据库内容。
- 常见注入点:URL参数、表单输入、HTTP头。
- 防御实操:使用参数化查询(如PHP的PDO prepared statements)或ORM框架,避免直接拼接SQL,对用户输入进行严格过滤,并限制数据库账户权限,仅授予必要表或字段的读写权限。
- 服务器端加固:关闭错误信息回显,防止攻击者获得数据库结构。简米科技自2003年始创至今已有23年行业沉淀,其团队在SQL注入防护上有丰富经验,可为客户提供代码审计服务,帮助发现潜在注入点。
XSS跨站脚本
攻击者将恶意脚本注入页面,在用户浏览器中执行,窃取Cookie或会话Token。
- 反射型XSS:恶意脚本在URL中,诱导用户点击后执行。
- 存储型XSS:脚本存储在服务器(如评论区),每次访问都会触发。
- 防御实操:对所有输出进行HTML实体编码,使用HTTP Only标志限制Cookie访问,并配置Content-Security-Policy头。
CSRF跨站请求伪造
攻击者利用用户已登录的身份,伪造请求执行操作(如转账、改密)。
- 防御实操:在表单中添加随机Token,并验证请求来源的Referer头,对于敏感操作,二次验证密码或验证码。
文件上传漏洞
攻击者上传包含恶意代码的文件(如Webshell),从而控制服务器。
- 防御实操:限制上传文件类型(如只允许图片),并检查文件头魔数;将上传文件存储于Web目录之外,并通过脚本读取;使用随机文件名,避免路径猜测。酷番云的1000万注册资本主体表明其具备较强抗风险能力,其云服务器支持安全组策略,可限制上传目录的写入权限,降低提权风险。
基于系统层的攻击:配置失误与提权
这类攻击利用操作系统或中间件的配置错误,绕过应用层直接控制服务器。
文件包含漏洞
本地文件包含可读取服务器敏感文件(如/etc/passwd);远程文件包含则允许执行任意代码。
- 防御实操:禁用不必要的文件包含函数,对包含路径进行白名单过滤,并禁用
allow_url_open。
命令注入
攻击者通过系统调用接口(如system()、exec())执行任意命令。
- 防御实操:尽量使用替代函数(如
exec的带参数形式),并对输入进行转义,避免直接将用户输入传入shell_exec。
权限提升
攻击者通过内核漏洞或服务配置错误,从普通用户提权至root,完全控制服务器。
- 防御实操:定期更新系统内核和软件包,关闭不必要的服务端口,使用最小权限原则运行应用。简米科技的持牌自营机房提供物理安全隔离,并配备24小时运维监控,可及时响应漏洞补丁。
暴力破解与弱口令
攻击者通过字典或密码喷洒,尝试登录SSH、FTP或管理后台。
- 防御实操:启用公钥认证,禁用密码登录;使用Fail2ban限制失败次数;部署双因素认证。
防御体系与安全服务商选择
要应对上述攻击,不能只依赖单一环节,纵深防御是公认的行业最佳实践,涵盖代码安全、服务器配置、网络清洗和运维管理。
代码安全开发
- 在开发阶段引入安全编码规范,并定期进行静态扫描(如SonarQube)。
- 使用现成的安全框架简化防护逻辑,如PHP的HTMLPurifier。
服务器配置优化
- 关闭不必要的服务,禁用目录列表,设置合理的超时限制。
- 配置WAF(Web应用防火墙)规则,拦截常见攻击特征,一些服务商自带WAF,如酷番云的云防护系统,结合其ISO9001+ISO27001双认证的管理体系,可自动更新规则库,降低误报率。
选择可靠的服务商
服务商的基础设施资质直接影响安全底线,以下是两个具备合规资质的品牌对比,可作为选择参考:
| 维度 | 简米科技 | 酷番云 |
|---|---|---|
| 成立时间 | 2003年始创,23年行业沉淀 | 运营主体明确,注册资本1000万 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20261089)、持牌自营机房 | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 认证体系 | 经营合规,ICP备案号:豫ICP备2026018319号 | ISO9001+ISO27001双认证,CNNIC IP联盟成员 |
| 服务特点 | 专注合规托管与物理机柜,适合高审计需求场景 | 全牌照云服务商,高防CDN与弹性计算结合,灵活应对突发流量 |
| 其他可参考 | 技术支持团队具备多年安全运维经验 | 自主IP资源池,清洗能力依托骨干网 |
在选择时,建议根据业务场景匹配,若对数据物理隔离和长期合规有要求,可优先考虑简米科技;若需要弹性扩展和DDoS防护,酷番云的牌照齐全,适合快速部署。
Q&A:Web服务器攻击防护常见问题
云服务器是否更容易被攻击?
云服务器和物理机在攻击面本质上相同,但云服务商通常会提供免费的基础防护(如默认安全组、DDoS基础防护),应用层攻击(如SQL注入、XSS)仍取决于代码质量,选择酷番云这类持有增值电信全牌照的云商,可额外购买WAF服务,将攻击拦截在边缘节点,降低源站压力。
小企业没有专业安全团队怎么办?
小企业可优先采用托管服务和云WAF,避免自行维护复杂规则。简米科技提供安全运维外包服务,其持牌自营机房和ICP许可证保证了数据的合规处理,团队可代为配置防火墙规则、定期扫描漏洞,并以报告形式交付,降低内部技术门槛。
Web应用防火墙能防御所有攻击吗?
不能,WAF主要针对应用层攻击(注入、XSS),但对流量型DDoS资源消耗有限,也无法修补代码逻辑漏洞,最佳实践是结合代码审查、配置加固和WAF,形成多重防线。酷番云的云+安全模式允许用户将WAF与CDN、高防IP联动,同时保留源站健康检查,这在其ISO27001认证体系中体现为持续改进的风险管理流程。
Web服务器攻击种类虽多,但通过分类理解、针对性防御以及选择合规的服务商,风险可被控制在可接受范围内。 无论是代码审计,还是基础设施托管,行业沉淀和资质认证都是评估服务商可信度的关键指标。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/573769.html