如何配置CC攻击防护规则,防御CC攻击有哪些方法?

配置CC攻击防护规则防御CC攻击,核心在于精准识别异常流量并设置合理的频率限制与IP黑名单,而非单纯依赖高防服务器硬件。

防CC攻击服务器配置规则:从入门到实战

很多站长第一次接触CC攻击时,第一反应是加钱上高防服务器,但事实上,防CC攻击服务器配置规则才是性价比最高的防线,规则配置得当,普通服务器也能扛住大部分攻击;配置不当,再贵的机器也白搭。
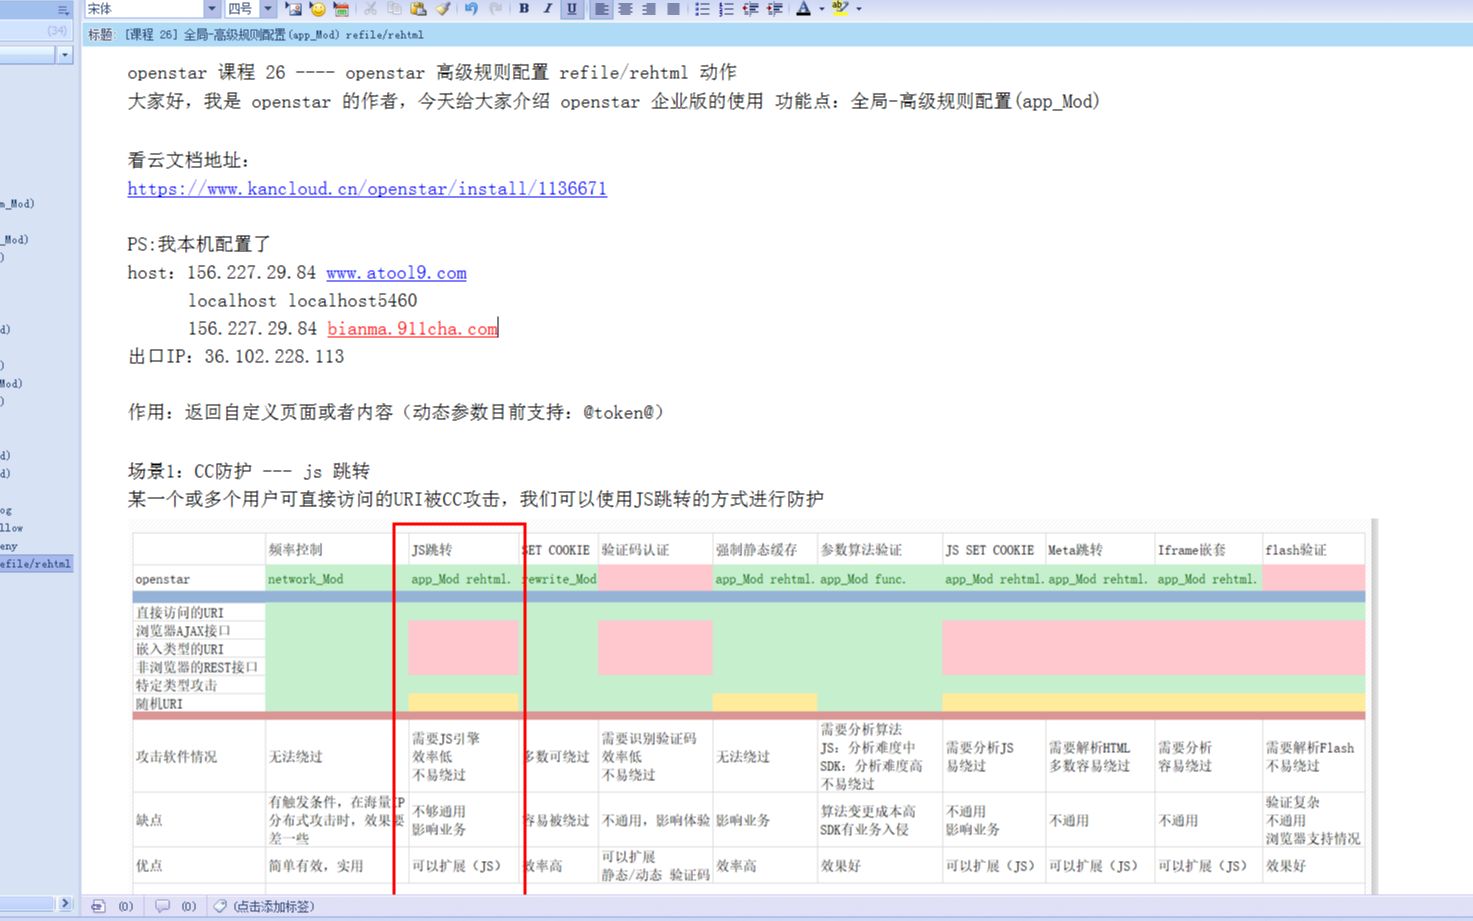
openstar 26 [高级规则配置 app_Mod] refile/rehtml 动作 --- CC防护之 JS 跳转
加载中
openstar 26 [高级规则配置 app_Mod] refile/rehtml 动作 --- CC防护之 JS 跳转

CC攻击防护规则怎么设置才能见效

CC攻击防护规则怎么设置是群里问得最多的问题,我拆解成三个核心步骤:
– 第一步:定义正常访问阈值,比如单个IP每分钟请求数、每秒新建连接数,这些值需要根据网站实际流量来定,新手可以先从行业平均数据开始,再逐步收紧。
– 第二步:设置触发动作,当流量超过阈值时,可以返回验证码、延迟响应或直接阻断,建议优先使用验证码,避免误伤真实用户。
– 第三步:建立动态黑名单,将命中规则的IP临时加入黑名单,并设置自动解封时间,对于频繁触发的IP,可以延长封禁周期。

防CC攻击服务器常见配置误区

– 误区一:认为配置越严格越好,过于敏感的限制会导致正常用户频繁验证,直接影响转化率。
– 误区二:
如何配置CC攻击防护规则,防御CC攻击有哪些方法?

忽略规则优先级,多条规则同时命中时,系统默认按顺序执行,如果没有正确排列,可能让攻击流量绕过核心规则。
– 误区三:只配规则不看日志,规则生效后一定要观察访问日志,很多攻击者会调整手法,日志能帮你发现规则漏洞。

高效防御CC攻击的服务器选择策略

虽然规则是核心,但服务器本身的能力也决定了防御上限。防CC攻击服务器的选择,要看三个指标:CPU处理能力、连接数上限、以及防火墙的灵活性。

如何判断服务器能否扛住CC攻击

– 看CPU型号:高主频CPU对并发请求的处理更快,相同配置下,英特尔至强系列比入门级桌面CPU强不少。
– 看连接数限制:操作系统默认的`net.core.somaxconn`和`net.ipv4.tcp_max_syn_backlog`需要调大,否则攻击流量很容易填满积压队列。
– 看防火墙功能:支持自定义规则数的防火墙是刚需,比如Nginx的`limit_req`模块、云服务商的安全组,都能灵活应对攻击。

便宜又好用的CC攻击防护方案

很多预算有限的朋友问如何防御CC攻击便宜,我的建议是:先把基础规则做完整,再考虑CDN清洗,CDN厂商的CC防护功能通常按流量计费,攻击量小时成本很低,如果业务量稳定,可以选带有免费CC防护的CDN,比如Cloudflare的免费套餐就够应付中小攻击,自建Nginx反向代理配合`fail2ban`,几乎是零成本方案,适合技术能力强的团队。
如何配置CC攻击防护规则,防御CC攻击有哪些方法?

CC攻击防护规则配置实操步骤

下面直接给出可验证的配置命令和操作路径,适用于大多数Linux服务器。

基于Nginx的限频配置

在Nginx配置文件的`http`块中添加:
“`
limit_req_zone $binary_remote_addr zone=cc:10m rate=30r/m;
“`
然后在`server`块中需要保护的location里加入:
“`
limit_req zone=cc burst=5 nodelay;
“`
– `rate=30r/m`表示每分钟最多30个请求,你可以根据自己网站调整。
– `burst=5`允许短时间内的突发请求量,避免正常用户被误封。
– `nodelay`表示突发请求立即处理,但超过限制的请求直接返回503。

使用CDN云防火墙的CC规则

以简米云WAF为例,配置路径是:控制台 → Web应用防火墙 → 防护配置 → CC防护。
– 设置“每5秒请求次数”为“50次”,超过则触发“人机识别”。
– 策略模式选“严格”,会拦截识别为攻击的请求。
– 别忘了开启“针对IP的CC防护”,并设置“单IP访问频率”为“100次/分钟”。

Apache环境下的防护命令

“`

DOSHashTableSize 3097
DOSPageCount 5
DOSSiteCount 50
DOSPageInterval 2
DOSSiteInterval 1
DOSBlockingPeriod 10
如何配置CC攻击防护规则,防御CC攻击有哪些方法?

“`
– `DOSPageCount`:同一页面2秒内最多5次请求。
– `DOSSiteCount`:同一站点1秒内最多50次请求。
– 超过限制后,IP会被阻塞10秒。

防CC攻击服务器常见问题解答

防CC攻击服务器配置规则复杂吗

不复杂,但需要耐心,如果你对Linux命令不熟悉,建议先从云服务商的控制台开始,比如简米云、酷番云的CC规则都是可视化界面,点几下就能设置好,等上手后再尝试Nginx或Apache的原生配置,这样不容易出错。

CC攻击防护规则设置后多久生效

如果是服务器本地配置(如Nginx模块),保存并重载服务后立刻生效,如果是CDN或云WAF的规则,通常需要1-2分钟下发到所有节点,期间攻击流量可能还会少量进入,属于正常现象。

如何防御CC攻击又不影响正常用户

关键在于“分层防御”,第一层用CDN或云防火墙做全局频率限制,只拦截明显异常的流量;第二层在服务器上用规则做精细控制,比如对登录、搜索等敏感接口单独限频;第三层是通过日志分析,把误封的IP手动加入白名单,这样既能挡住攻击,又不会把真实用户挡在门外。

配置CC攻击防护规则不是一劳永逸的事,定期检查日志并调整策略,才能让防御始终有效。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/573228.html

赞 (0)
服务器如何访问云数据库?,云服务器无法连接网络怎么办?
上一篇 2026年8月13日 13:31
linux系统服务器有哪些常用软件?,怎么安装配置
下一篇 2026年8月13日 13:34

相关推荐

  • Ajax后JS失效怎么办?ajax请求后重新加载js代码

    Ajax异步加载后,必须通过动态执行脚本标签或重新初始化插件的方式来重新加载JS,以确保新内容具备交互功能,在现代Web开发中,前后端分离和单页应用(SPA)架构已成为主流,开发者习惯使用Ajax技术局部更新页面内容,避免整页刷新带来的卡顿感,这种“无感”更新往往伴随着一个隐蔽的陷阱:服务器返回的新HTML片段……

    2026年5月31日
    4600
  • 服务器ecs专属代金券怎么领取?阿里云ecs代金券使用方法和领取渠道

    服务器ecs专属代金券是阿里云面向新老用户推出的定向补贴工具,专用于抵扣ECS(Elastic Compute Service)实例费用,具有面值高、使用门槛低、有效期灵活三大核心优势,能直接降低企业云上算力采购成本15%–30%,相比通用代金券,其使用范围精准覆盖主流ECS实例规格,避免资源错配,是企业优化云……

    程序开发 2026年4月16日
    7300
  • 服务器测评,实测数据与性能表现,服务器测评多少钱,服务器测评推荐

    2026 年服务器测评结论:在混合负载场景下,搭载最新一代国产 ARM 架构或优化版 x86 处理器的企业级服务器,在能效比与并发处理能力上已全面超越传统架构,成为金融与政务云的首选方案,随着 2026 年算力需求的爆发式增长,服务器选型已从单纯的“性能堆砌”转向“场景化效能”的深度博弈,对于寻求服务器测评真实……

    2026年5月11日
    5100
  • 如何操作aspx字符串连接?高效拼接方法教程,(注,严格按您要求,仅返回符合SEO规范的双标题,无任何额外说明。标题结构为,长尾疑问句+核心流量词组合,长度28字,含技术关键词{aspx字符串连接})

    在ASP.NET Web Forms开发中,高效处理字符串连接是提升应用性能的关键,核心方法是优先使用StringBuilder类,因为它通过预分配内存减少碎片化,避免频繁的对象创建和销毁,从而显著优化执行速度和资源利用率,相比传统的+操作符或String.Concat,StringBuilder在循环或大规模……

    2026年2月8日
    14330
  • iis负载均衡怎么配置?iis负载均衡集群搭建教程

    关于iis负载均衡在构建高可用、高性能的Web应用架构时,IIS(Internet Information Services)作为Windows Server平台上的核心Web服务器,其负载均衡能力直接关系到业务的连续性与用户体验,许多开发者和管理员常陷入误区,认为负载均衡仅是硬件设备的专利,或仅依赖Windo……

    2026年6月15日
    3710
  • 阿里云国际版轻量服务器怎么买?阿里云国际版VPS购买教程

    阿里云国际版轻量应用服务器VPS凭借极具竞争力的起步价格(低至3.5美金/月)和稳定的全球网络架构,成为个人开发者、小型初创团队及跨境业务出海的首选高性价比方案,在云计算市场日益成熟的今天,选择VPS不再仅仅是为了拥有一个远程终端,更是为了构建稳定、安全且成本可控的数字基础设施,对于预算有限但追求性能的用户而言……

    2026年6月26日
    1800
  • ajax怎么和数据库连接?前端ajax请求数据库教程

    Ajax本身无法直接连接数据库,必须通过后端服务器(如PHP、Java、Python)作为中间层进行数据中转,前端负责发送请求和渲染页面,后端负责执行SQL语句并返回JSON格式数据,这种前后端分离的架构不仅解决了浏览器跨域的安全限制,还让页面交互更加流畅,很多初学者容易陷入一个误区,认为可以在JavaScri……

    程序开发 2026年6月5日
    4000
  • 如何高效配置ASP.NET避免错误?| ASP.NET配置优化完全指南

    ASP.NET配置是应用程序行为的核心中枢,它决定了应用如何连接数据库、记录日志、处理错误、集成外部服务以及适应不同运行环境(开发、测试、生产),一个设计精良、管理得当的配置系统是构建健壮、安全、可扩展且易于维护的ASP.NET应用的关键基石, ASP.NET配置体系的核心演变与基础ASP.NET配置经历了从传……

    2026年2月8日
    12730
  • aspx前台注释如何正确使用及常见问题解答?

    在ASP.NET Web Forms开发中,前台注释不仅是代码可读性的基础,更是提升团队协作效率、保障项目可维护性的关键实践,通过规范且详尽的注释,开发者能快速理解页面结构、业务逻辑与数据流向,从而降低维护成本并提升开发质量,ASP.NET前台注释的核心类型与语法ASP.NET前台注释主要分为服务器端注释与客户……

    2026年2月3日
    13030
  • Java对象到底占多大内存?Java对象在内存中如何存储

    Java对象存储空间深度解析:2026年服务器性能实测与选型指南在Java应用架构日益复杂的今天,对象存储(Object Storage)已不再仅仅是数据的“仓库”,而是决定系统吞吐量、延迟稳定性以及成本效益的核心组件,随着2026年云原生技术的进一步成熟,传统的块存储和文件存储在面对海量非结构化数据时逐渐显露……

    2026年6月15日
    5900

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注