服务器CDN防攻击的核心在于分流和清洗,而协议防攻击则是其中技术门槛最高、最容易被低估的一环。很多站长以为上了CDN就万事大吉,结果源站IP一泄露,协议层攻击照样把服务器打趴下,这篇文章把协议防攻击的原理、选型要点和实操配置一次讲透。
先搞清楚协议防攻击到底在防什么
协议层攻击和流量型攻击是两码事
流量型攻击,比如UDP Flood、ICMP Flood,本质是拿带宽砸死你,而协议层攻击玩的是规则漏洞,攻击者用合法的协议行为,让服务器自己把自己耗死。

最常见的协议层攻击包括:
- SYN Flood:不停发送TCP连接请求,但不完成三次握手,让服务器半连接队列塞满
- ACK Flood:伪造大量ACK包,迫使服务器进行无意义的查询和响应
- CC攻击:模拟真实用户请求,反复调用消耗CPU和数据库资源的接口
行业共识认为,协议层攻击在整体DDoS攻击中占比相当大,而且因为攻击流量特征和正常流量很像,传统防火墙很难区分。
cdn防护cc攻击原理:把“像人”和“是人”分开
CC攻击最头疼的地方在于,从数据包层面看,它完全合法,CDN防护CC攻击的原理,核心是行为分析不只看你是谁的请求,更看你怎么请求。
CDN节点会做这几件事:
- 统计单个IP的请求频率,超过阈值直接拉黑
- 分析请求路径分布,正常用户访问是分散的,CC攻击会集中在特定URL
- 识别User-Agent、Cookie等浏览器指纹的一致性
- 启用JavaScript挑战,验证客户端是否真实执行了浏览器逻辑
这套机制的关键在于把检测点前置到CDN边缘节点,而不是让请求打到源站再做判断。
CDN防协议攻击的三个核心武器
SYN Cookie:握手阶段的物理拦截
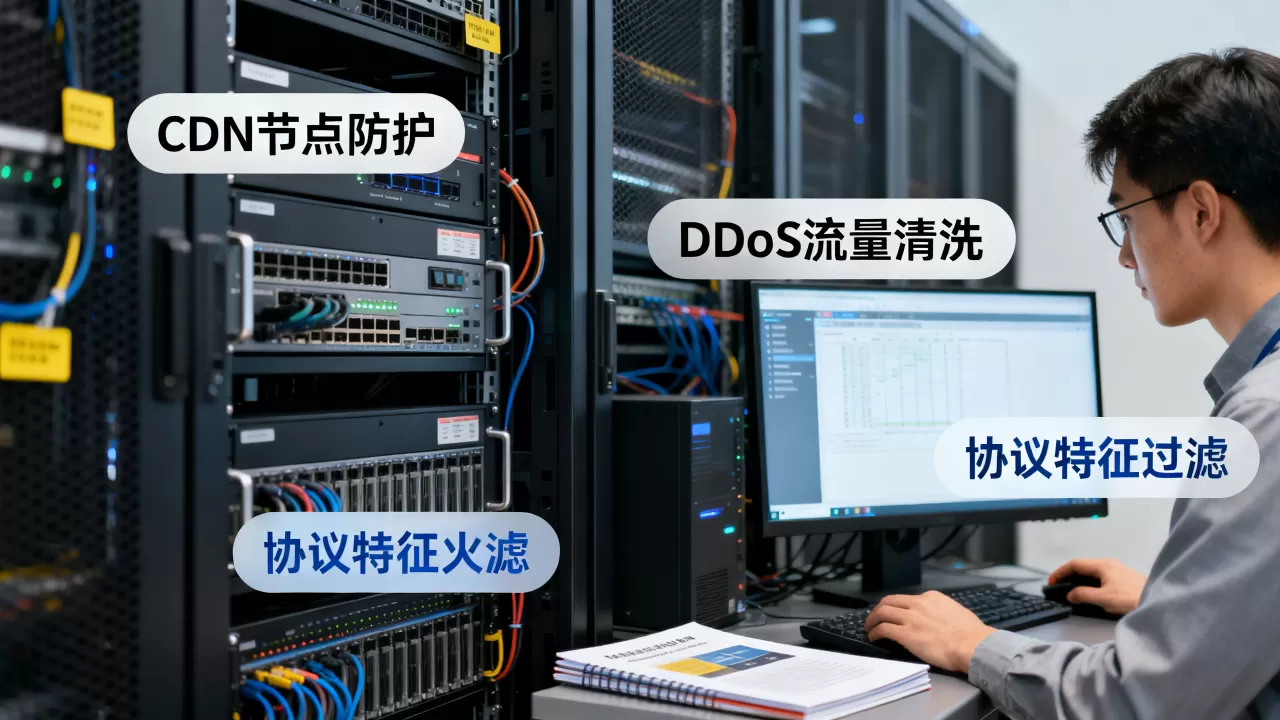
针对SYN Flood,CDN边缘节点普遍启用SYN Cookie机制,服务器收到SYN请求后,不直接分配资源,而是通过计算返回一个Cookie值,客户端回传ACK时带上这个Cookie,校验通过才建立连接。
这个机制的好处是让攻击者根本无法占用服务器资源,因为每个伪造的SYN包消耗的不过是几次哈希运算。
连接数限制与速率控制
协议攻击的本质是资源耗尽,CDN在高防节点上会做多维度限制:
- 单IP到单节点的最大并发连接数
- 每秒新建连接速率
- 单位时间内的SYN包数量阈值
- 异常TCP标志位组合的丢弃策略
受限的连接请求会在边缘节点直接丢弃,不会回源,源站感受到的压力接近于零。
Anycast网络:把攻击流量分散到全网
大流量协议攻击有个特点流量规模可能达到每秒数百万包,单节点即使能处理,也会影响正常用户的访问体验。
采用Anycast架构的高防CDN,会把同一IP段广播到多个节点,攻击流量进来后,根据网络拓扑被分散到不同机房清洗,单个节点承担的压力大幅降低,业内专家指出,这种架构下即使攻击流量翻倍,节点也能保持稳定。
服务器cdn防攻击哪家好:选型要抓四个维度
防护能力不等于带宽大小
很多厂商宣传“800G防护”“1.2T防护”,但那只代表带宽清洗能力,协议防攻击更看重每秒包处理能力(PPS)和新建连接处理能力(CPS),这两个指标不够,带宽再大也会被小包攻击打穿。
源站IP隐藏机制是否完善
CDN防攻击的前提是源站IP不暴露,选型时要确认:
- 是否支持回源IP白名单
- 是否提供源站IP监测服务
- 节点是否支持全端口转发
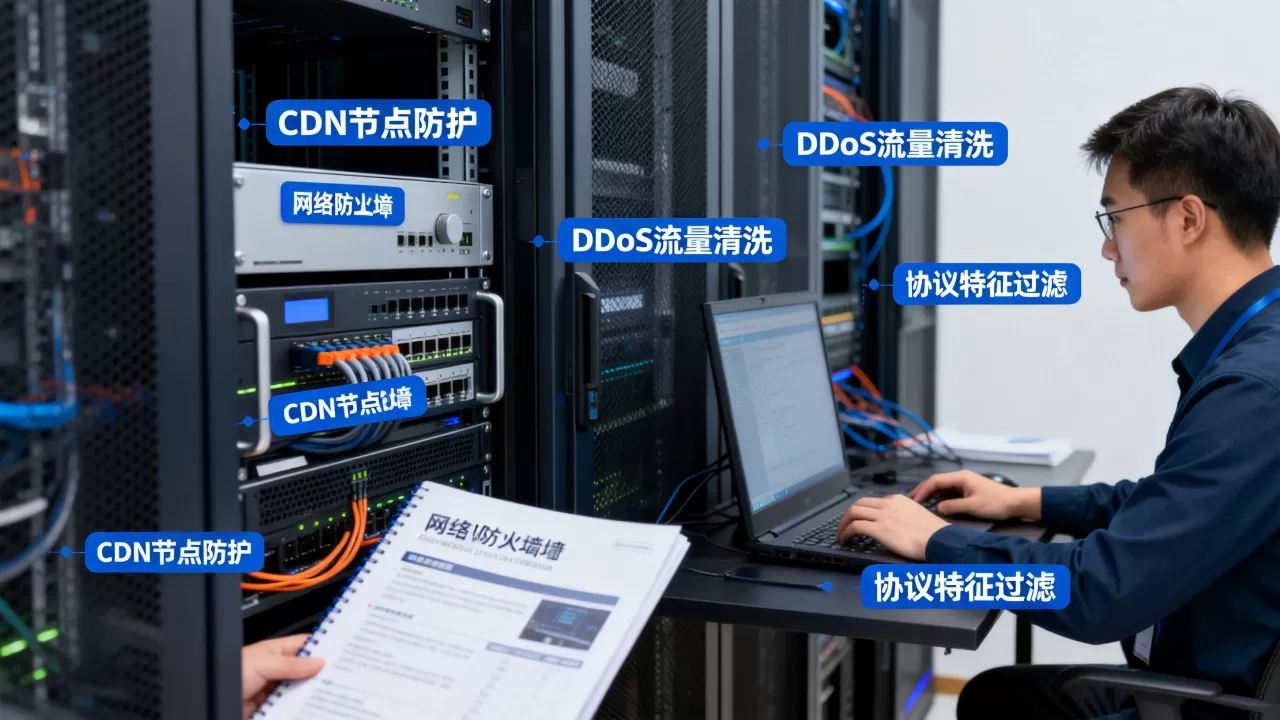
如果源站IP泄露,CDN再强也白搭,好一点的厂商会提供源站IP泄露检测,发现问题实时告警。
协议防护策略能否自定义
不同业务的协议特征差异很大,游戏服务器长连接多,电商网站短连接多,API服务则有很多跨域请求,好的CDN服务商应该允许你:
- 自定义连接阈值
- 设置黑白名单
- 调整CC防护的敏感度
- 配置TCP协议参数
别只看服务器cdn防攻击价格
服务器cdn防攻击价格从几百到几万一个月都有,差异主要在于防护峰值、节点数量和功能模块,价格低的方案通常只提供基础流量清洗,协议防护能力有限,建议先试用,用真实业务流量测试协议防护效果,再定最终方案。
| 对比维度 | 普通CDN | 高防CDN | 云WAF+CDN组合 |
|---|---|---|---|
| 协议防护深度 | 基础 | 深入 | 深入 |
| 源站隐藏 | 支持 | 强 | 强 |
| 自定义策略 | 有限 | 丰富 | 丰富 |
| 价格区间 | 低 | 中高 | 中 |
| 适合场景 | 静态资源加速 | 高抗压业务 | 业务+安全并重 |
协议防攻击的落地配置实操
基础防护策略这样配
登录CDN控制台,找到防护设置模块,按以下步骤操作:
- 开启SYN Flood防护,阈值设为500Mbps或20000PPS,触发后自动启用清洗
- 开启CC防护,QPS阈值设为业务峰值的5倍,超过即触发验证码或拦截
- 配置连接数限制,单IP最大连接数设为100-200(根据业务类型调整)
- 设置回源限速,防止节点被攻击后回源打垮源站
源站侧加固别漏掉
CDN防护不是全部,源站自身的协议加固同样重要:
- 内核参数调整:调大syn_backlog队列长度
- 关闭不必要的端口和服务,减少攻击面
- 源站防火墙只放行CDN回源IP段
- 部署四层访问控制,非CDN来源的请求直接丢弃
很多攻击者会先扫描源站IP,再绕过CDN直接打源站。源站和CDN的防护要同步做,漏掉任何一环都是白搭。
常见问题解答
协议攻击和流量攻击哪个危害更大?
流量攻击打的是带宽,让用户访问不了;协议攻击打的是服务器资源,让服务器假死,两者都致命,但协议攻击更隐蔽,因为流量特征不明显,很多防护设备识别不了,CDN的流量清洗和协议防护必须同时启用,才能在两个维度上都守住。
源站IP真的泄露了怎么办?
先通过CDN控制台更换源站IP,同时开启回源IP白名单,只允许CDN节点访问源站,如果业务允许,可以给源站挂一层防火墙,设置只接受来自CDN节点的连接,做完这些后再观察是否还有异常回源流量,判断是否被持续扫描。
服务器cdn防攻击价格主要由什么决定?
服务器cdn防攻击价格主要由防护峰值、节点数量、协议防护深度和增值服务四部分决定,防护峰值越高、节点越多,价格自然越贵,不过协议防护功能通常包含在基础套餐里,不需要额外付费,建议先按业务正常峰值的1.5-2倍购买防护容量,后续根据实际攻击情况再调整。
协议防攻击是CDN防护体系里技术含量最高的部分,也是攻击者最喜欢研究的方向,选对服务商、配好防护策略、做好源站加固,三者缺一不可,与其等被打挂了再紧急扩容,不如一开始就把协议层面的防护做扎实。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/573172.html