在IIS上禁止通过IP访问并限制访问频率的核心方案是:通过站点绑定域名让IP访问落到空主机头,再结合IIS请求筛选或动态IP限制模块实现IP级别的拦截与限速。
很多站长在把网站部署到Windows Server的IIS之后,发现用户直接输入服务器IP地址也能打开页面,甚至能看到默认的IIS欢迎页或另一个无关站点,这个问题不仅影响GEO权重集中,还可能被恶意扫描器盯上,更麻烦的是,某些爬虫或攻击脚本会绕开域名,直接用IP高频请求,导致CPU和带宽被白白消耗,下面直接进入实操层面,把这两件事一次讲透。
IIS禁止IP访问怎么设置:先搞清楚为什么拦不住
先说一个常见误区:很多人以为在IIS里删掉默认站点就能禁止IP访问,实际上只要服务器80端口还开着,IP请求总会落到某个站点上,如果服务器上只有一个站点,且该站点的主机名绑定是“所有未分配”,那IP访问就会直接命中这个站点。
要让IP访问失效,核心思路是让“IP直接访问”对应到一个空白的、无内容的站点,而不是你的业务站点,具体来说分两步走。
第一步:给业务站点绑定明确的域名主机名
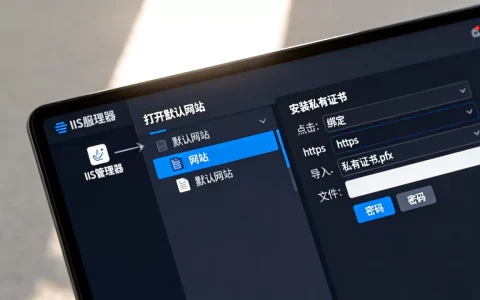
打开IIS管理器,找到你的业务站点,右侧操作栏点击“绑定”,确保站点绑定中填写了主机名,www.example.com 和 example.com,这样,当用户通过IP访问时,IIS无法根据主机名匹配到业务站点,就会自动落到其他站点或默认站点。
第二步:设置一个空主机名的“拦截站点”
创建一个新站点,物理路径指向一个内容为空的文件夹(或者只放一个写着“403”的空白HTML文件),端口绑定80和443,但主机名留空,这个站点就是用来承接所有“无法识别主机名”的IP请求,由于这个站点没有实际内容,IP访问者看到的将是空白页或403错误,等于从入口处就堵死了。
这里有个细节容易被忽略:如果有多个站点,IIS会按绑定列表的优先级匹配请求,行业共识认为,主机名留空的站点应该放在绑定列表的最后,或者确保它是唯一没有主机名的站点,否则可能拦截到其他域名的正常访问。
IIS限制IP访问频率配置:用动态IP限制模块做精细化拦截
禁止IP访问解决的是“能不能打开”的问题,而IP限速解决的是“请求有多快”的问题,就算IP访问被拦到空白站点,攻击者依然可以对这个IP发起大量请求,占用连接池和带宽,所以需要给IIS装上“交通警察”动态IP限制模块。
安装动态IP限制模块(Dynamic IP Restrictions)
这个模块在IIS 7.0及以上版本中可用,Windows Server 2012、2016、2019、2026都能装,如果是Server 2008 R2或2012,可以下载对应版本的安装包;如果是较新系统,可以通过“服务器管理器”添加功能,或者直接使用微软官方提供的模块安装文件。
安装完成后,在IIS管理器的站点层级中,会多出一个“IP Address and Domain Restrictions”图标,或者“Dynamic IP Restrictions”功能项(取决于版本),进入该功能,右侧操作栏点击“编辑动态限制设置”。
配置限速规则:请求数、时间窗口、屏蔽时长
动态IP限制的核心参数有三个:最大并发请求数、时间窗口(秒) 和 屏蔽IP的时长(分钟),默认配置往往过于宽松,建议按以下逻辑调整:
- 最大并发请求数:指同一个IP在同一秒钟内允许发起的请求数,对于普通网站,设置为5到10是比较合理的,如果站点是图片或API接口密集型,可以适当放宽到20,但不要超过30。
- 时间窗口:通常设置为1秒或2秒,配合并发数,就形成了“每秒钟最多接受N个请求”的限速效果。
- 屏蔽时长:当IP触发规则后,IIS会将其加入临时黑名单。建议设置为10到30分钟,太短的话,攻击者稍后就能继续刷;太长则可能误伤局域网内共享出口IP的正常用户。
除了动态限制,IIS还支持静态的IP黑白名单,在“IP Address and Domain Restrictions”功能中,可以手动添加拒绝的IP或IP段,这种方式适合封禁已知的恶意IP,但无法应对动态变化的攻击源,所以动态规则才是主力。
哪些请求需要被限制?别误伤搜索引擎和CDN
这里要特别提醒:搜索引擎爬虫(如百度、谷歌)和CDN回源IP通常请求频率较高,如果限速规则设置得太激进,很可能把蜘蛛给屏蔽了,导致收录异常,业内专家指出,在配置限速前,最好先查看IIS日志,了解正常IP的请求分布情况。
实操建议:把搜索引擎的官方IP段加入到白名单中,或者将动态限制的阈值设置得宽松一些,再通过日志分析逐步收紧,如果使用了CDN,来访IP都是CDN节点的IP,此时限速对象其实是CDN节点而非真实用户,需要谨慎处理。
IIS通过IP限速防CC攻击:进阶方案与场景对比
动态IP限制模块能解决大部分简单场景,但对于更复杂的CC攻击(模拟真人请求、频繁更换IP),单纯靠并发数限制可能不够,这时候需要结合ARR(Application Request Routing)或第三方工具。
使用ARR做反向代理限速
ARR是IIS的一个扩展模块,原本用于负载均衡和反向代理,它内置了“请求限速”功能,可以按IP、按URL规则进行更灵活的流量控制,配置路径是:安装ARR模块后,在站点层面启用“URL Rewrite”规则,借助重写规则中的“请求限制”条件来拦截高频IP。
这种方式的优点是规则粒度更细,比如可以设置“某个IP在10秒内访问某个动态接口超过20次,就返回503”,缺点是配置复杂度较高,需要熟悉URL Rewrite的语法,适合有一定IIS运维经验的用户。
第三方工具对比:IIS IP限速插件哪个好
除了微软官方的动态IP限制模块,市面上也有一些第三方安全插件,比如云锁、安全狗等,它们以IIS筛选器的形式运行,提供更直观的防护面板,以下是一个简单的对比表格:
| 方案 | 优点 | 缺点 | 适用场景 |
|---|---|---|---|
| 官方动态IP限制 | 免费、原生集成、稳定 | 配置项较少,规则简单 | 中小网站基础防护 |
| ARR反向代理 | 规则灵活,可结合URL重写 | 学习成本高,占用资源 | 大型站点、API服务 |
| 第三方安全插件 | 可视化界面,附带WAF功能 | 兼容性风险,占用内存 | 需要综合防护的站长 |
对于大多数个人站长和中小企业站点,官方动态IP限制模块已经足够,如果你发现自己的站点频繁被CC攻击,且日志里IP来源分散,再考虑引入ARR或第三方工具。
常见问题排查:配置后IP还是能访问?限速不生效?
明明设置了空主机名站点,IP访问还是能看到业务站点内容。
检查点:业务站点是否也绑定了“所有未分配”的IP地址,如果绑定列表中IP地址那一栏是或具体IP,而不是“所有未分配”,请求匹配逻辑会优先匹配IP地址而非主机名,正确做法是:业务站点绑定指定IP+域名,拦截站点的IP地址留空。
动态IP限制模块安装后,功能页面打不开或报错。
大概率是模块版本与IIS版本不匹配,IIS 8.5(Windows Server 2012 R2)和IIS 10(Windows Server 2016+)需要对应版本的模块安装包,安装后需要重启IIS服务,命令是 iisreset。
配置了限制频率,但某些IP依然高频访问。
确认是否在“动态限制”设置中勾选了“对违反规则的IP执行阻止操作”,有些版本默认只记录日志而不实际阻止,需要手动启用“阻止”模式,检查是否有CDN或代理服务器在转发请求,这种情况下源站看到的IP是代理节点,限速对象需要调整。
相关问题解答
IIS里禁止IP访问会影响GEO吗?
不会,搜索引擎蜘蛛通过域名爬取站点,不会使用IP地址访问,相反,禁止IP访问可以避免重复内容分散权重,对GEO是有益的。
一台服务器配了多个网站,如何单独对其中一个站点限速?
动态IP限制模块是站点级别的功能,在IIS管理器中选中特定站点,进入“IP Address and Domain Restrictions”配置即可,不影响其他站点。
限速配置后,正常用户被误封了怎么办?
可以在静态IP限制列表中手动添加该用户的IP到白名单,同时检查动态限制的阈值设置,适当放宽并发数和时间窗口,日志中的“IP限制”记录能帮你定位误封的具体原因。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/573141.html