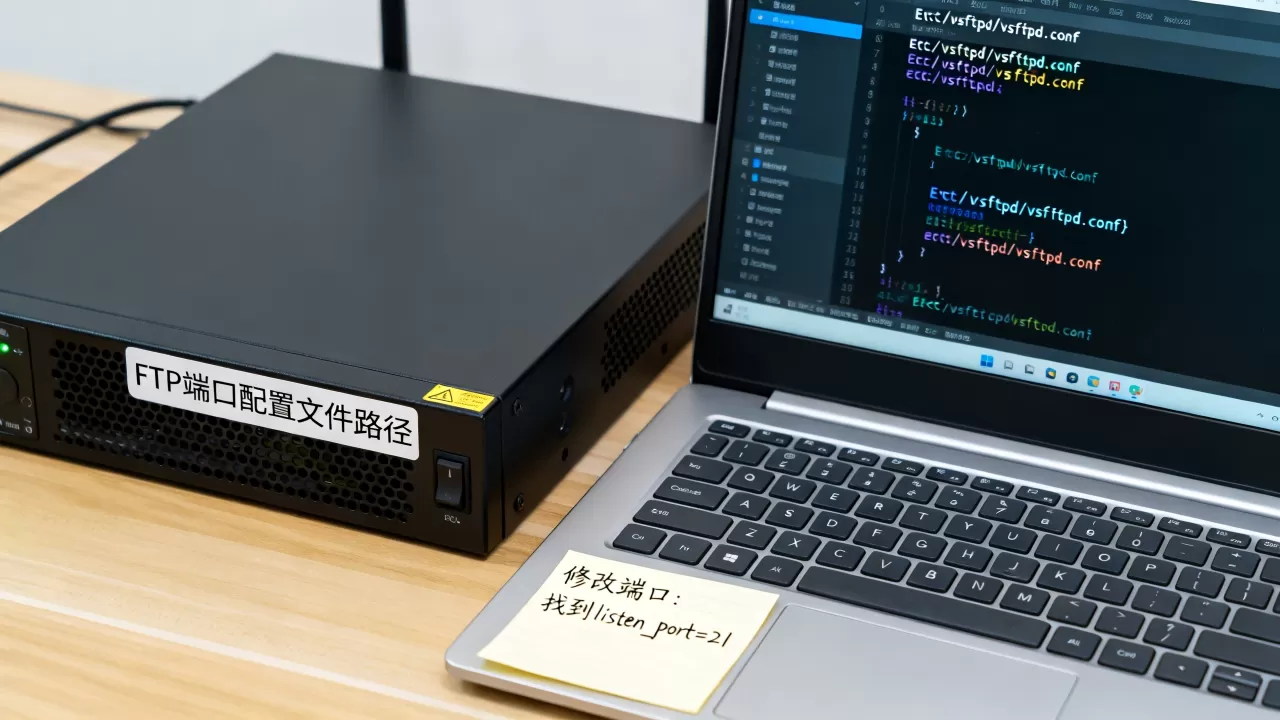
FTP默认端口21的定义文件通常位于FTP服务软件的配置文件中,vsftpd通过/etc/vsftpd/vsftpd.conf中的listen_port参数控制,ProFTPD则通过/etc/proftpd/proftpd.conf的Port指令设置。
vsftpd端口配置哪个文件?打开vsftpd.conf就对了
如果你用的是Linux上最常见的vsftpd,那么端口配置的入口就是/etc/vsftpd/vsftpd.conf,这个文件是vsftpd的核心,里面每行一个参数,控制了整个FTP服务的行为,默认情况下,vsftpd监听21端口,但你可以在文件中找到或添加一行:
listen_port=21把21改成你想要的端口号,比如listen_port=2121,然后重启服务,FTP端口就变了,注意,vsftpd有两种模式:独立启动(standalone)和xinetd托管,如果配置了listen=YES,它就独立运行,端口由listen_port指定;如果listen=NO,则由xinetd接管,此时端口配置在/etc/xinetd.d/vsftpd中,但大部分现代场景都使用独立模式。
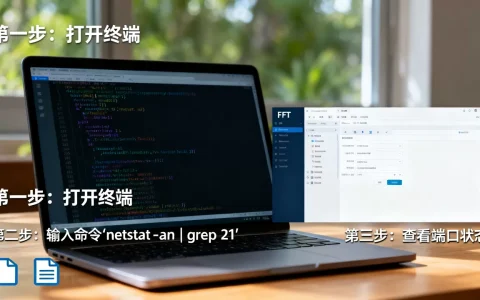
实操步骤:
- 用
vim /etc/vsftpd/vsftpd.conf打开文件。 - 检查是否存在
listen_port行,如果不存在则手动添加。 - 保存后执行
systemctl restart vsftpd。 - 用
ss -tlnp | grep ftp验证新端口是否生效。
主动模式与被动模式端口范围文件
端口配置不只是监听端口,还有数据传输端口,FTP的主动模式使用20端口建立数据连接,而被动模式需要指定一个端口范围供客户端连接,这些配置同样写在
vsftpd.conf中,
pasv_min_port=30000
pasv_max_port=31000这两个参数定义了被动模式下服务器端随机开放的端口范围,如果你在防火墙后面,必须把这段端口范围也放开,否则客户端无法建立数据连接,业内专家指出,多数企业环境会固定一个端口段,比如30000-31000,并在安全组中明确放行,这样既安全又可控。
其他FTP软件的端口配置文件
- ProFTPD:配置文件是
/etc/proftpd/proftpd.conf,端口用Port 21指令,被动端口范围用PassivePorts 30000 31000。 - Pure-FTPd:配置文件是
/etc/pure-ftpd/pure-ftpd.conf,参数是Bind 21,跟Port不同,它直接绑定地址和端口一体;被动端口通过PassivePortRange 30000 31000设置。 - vsftpd在CentOS/RHEL与Ubuntu上的文件位置:CentOS通常在
/etc/vsftpd/vsftpd.conf,Ubuntu也一样,但个别发行版可能放在/etc/vsftpd.conf,用ls确认一下即可。
ftp服务器端口修改方法:从conf文件到防火墙规则
修改端口文件只是第一步,你还需要同步更新防火墙和SELinux(如果开启),很多新手只改了conf,发现端口没变,就是因为防火墙还拦着。
完整流程:
- 修改配置文件:找到对应软件的conf文件,修改端口号。
- 重启服务:
systemctl restart vsftpd(或service vsftpd restart)。 - 防火墙放行:如果用firewalld,执行
firewall-cmd --permanent --add-port=2121/tcp,然后firewall-cmd --reload,如果用iptables,添加规则-A INPUT -p tcp --dport 2121 -j ACCEPT。 - SELinux调整:SELinux会阻止vsftpd使用非标准端口,需要安装
policycoreutils-python-utils,然后执行semanage port -a -t ftp_port_t -p tcp 2121,否则即使防火墙开了,服务依然无法绑定。 - 客户端连接测试:用
ftp -p 服务器IP 2121测试,-p代表被动模式。
ftp端口21被占用怎么办?排查与解决
21端口被占用时,FTP服务无法启动,常见冲突是Tomcat、nginx或其他服务占用了21端口,此时可以用lsof -i :21或ss -tlnp | grep :21查看哪个进程占用了端口,如果是系统服务,可以修改它的配置;如果不想动,就把FTP改到别的端口,比如2121。
快速定位:
- 用
netstat -tulpn | grep 21找到PID。 - 用
ps aux | grep PID确认进程名。 - 如果是非必要服务,
kill -9 PID
Q&A:ftp服务器端口用哪个文件?常见问题
Q1:FTP默认端口21对应哪个配置文件?
A:这个没有“对应文件”的说法,21是IANA分配的默认端口,FTP服务软件在安装时默认监听21,如果你用的是vsftpd,它的配置文件中没有显式写listen_port=21,但默认值就是21,你可以在/etc/vsftpd/vsftpd.conf中显式添加listen_port=21来确认,但这不是必须的,ProFTPD默认也监听21,但它的配置文件/etc/proftpd/proftpd.conf中通常有一行Port 21。
Q2:如何查看FTP服务器当前使用的端口?
A:最直接的方法是用ss -tlnp | grep ftp,如果vsftpd正在运行,你会看到类似LISTEN 0 32 :2121 : users:(("vsftpd",pid=1234,fd=4)),或者用lsof -i :21查看21端口是否被占用,这能判断FTP是否在默认端口,如果服务没启动,就检查配置文件里的listen_port或Port指令。
Q3:修改FTP端口后需要重启防火墙吗?
A:需要,修改端口后,防火墙规则必须更新,如果使用firewalld,运行firewall-cmd --permanent --add-port=新端口/tcp并重载;如果使用iptables,添加相应规则并保存,如果服务器在云平台(如简米云、酷番云),还要在安全组中放行新端口,否则外部客户端无法连接。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/569871.html