防止SQL注入的核心在于输入验证、参数化查询和严格的安全审计规则,后者能够帮助定位和修复隐藏的注入漏洞,是防御体系的最后一道防线。
防SQL注入的审计规则怎么用?
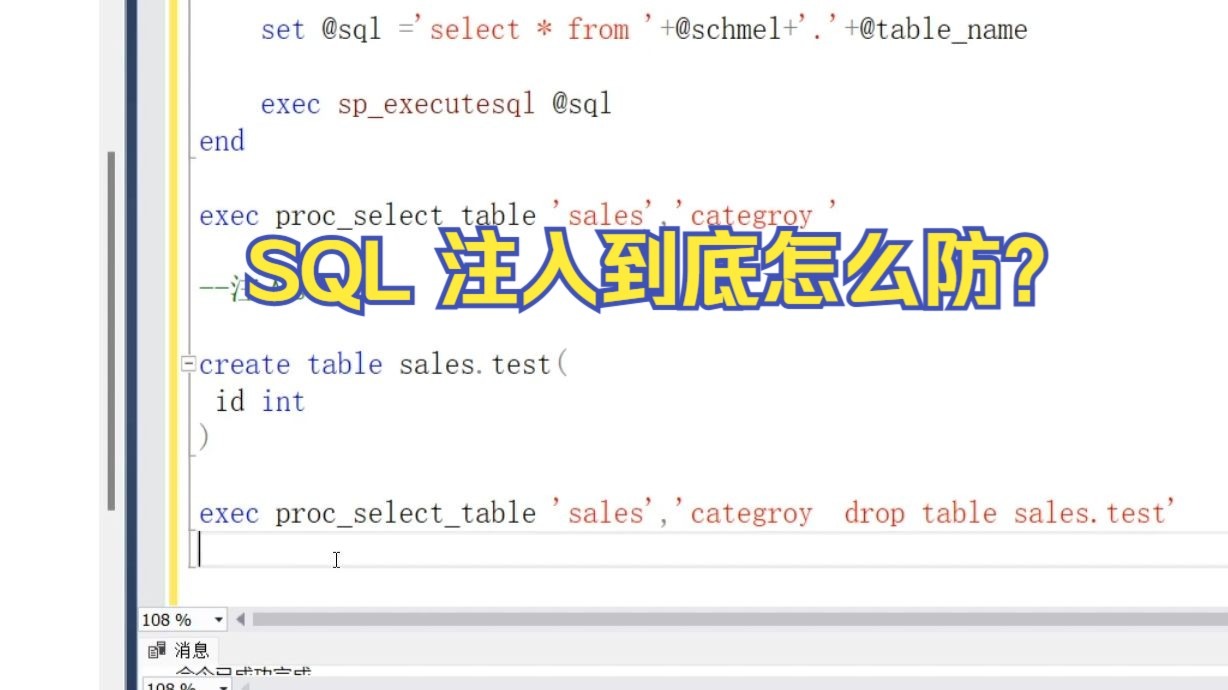
SQL注入攻击的本质是用户输入被当作代码执行,审计规则的作用,就是记录并分析所有数据库操作,从中发现异常模式,面对不断翻新的攻击手法,单纯靠代码审查往往不够,必须把审计规则纳入日常运维。
审计规则的核心检查项
- 参数合法性检测:比对输入参数的类型、长度、取值范围是否与预期一致,一个数字ID字段若出现非数字字符,立刻触发告警。
- 关键词过滤规则:对
SELECT、INSERT、UPDATE、DELETE等操作中的敏感词(如OR 1=1、UNION、注释符)进行实时拦截。 - 异常SQL模式识别:检测高频次错误SQL、不带WHERE条件的更新删除操作、批量查询返回超预期行数等行为。
- 权限与操作审计:记录谁在什么时间、通过哪个IP执行了哪些SQL语句,便于事后追溯。
审计规则配置实操步骤
以MySQL的通用查询日志结合开源审计插件为例:
- 开启审计日志:
SET GLOBAL general_log = ON;(注意生产环境需控制日志量)。 - 安装审计插件(如MariaDB的
server_audit):INSTALL PLUGIN server_audit SONAME 'server_audit.so';。 - 设置审计事件类型:
SET GLOBAL server_audit_events = 'CONNECT,QUERY,TABLE';
。
- 配置过滤规则:
SET GLOBAL server_audit_incl_users = 'app_user,admin';只审计特定用户的操作。 - 定期分析日志:使用工具(如
pt-query-digest)或自写脚本,提取慢查询、错误SQL、异常登录。
防SQL注入的实战方法
怎么防止SQL注入?核心三招
第一招:强制使用参数化查询,无论是Java的PreparedStatement,Python的cursor.execute带参数,还是.NET的SqlCommand.Parameters,都留给数据库驱动处理转义,从源头避免拼接。
第二招:输入验证与白名单过滤,对每个用户输入字段,定义允许的字符集和长度,手机号只允许数字和“+”,邮箱字段按RFC标准校验,拒绝任何不符合白名单的输入。
第三招:最小权限原则,数据库连接账号只赋予必需的表操作权限,禁掉存储过程创建、文件读写等高危权限,即使注入成功,攻击者也无法提权。
常见场景下的SQL注入防御方案对比
不同技术栈的防御侧重点略有差异,但参数化是通用原则。
| 技术栈 | 首选防御方式 | 典型错误做法 | 补充审计要点 |
|---|---|---|---|
| Java/Spring | MyBatis 使用 而非 | 字符串拼接SQL | 检查XML中所有动态SQL,确保无未转义参数 |
| PHP | PDO 预处理语句 | mysqli_query 直接拼接 |
开启mysqli.report_mode,记录所有预处理错误 |
| Python/Flask | ORM 或
| 使用 format 拼接SQL | 启用 SQLAlchemy 的 echo=True 记录所有生成的SQL |
| .NET | Entity Framework 参数化 | 拼接 LINQ 字符串 | 启用 EF Core 的 EnableSensitiveDataLogging 调试期间开启 |
行业共识认为,无论使用何种框架,都应定期用审计工具扫描代码库,找出所有动态拼接的SQL语句,并标记为高危漏洞。
审计规则在SQL注入防御中的关键作用
即使开发阶段落实了参数化,线上仍可能出现配置失误或遗留漏洞,审计规则提供了实时监控和事后挖矿的能力。
审计规则如何发现隐藏注入
- 对比正常基线:通过一周左右的正常流量学习,建立每个接口的SQL模式,当出现非预期的表连接、函数调用、列数变化时,触发告警。
- 检测时间窗口攻击:攻击者常用
SLEEP函数进行盲注,审计规则若发现同一IP多次执行包含SLEEP或BENCHMARK的SQL,即可判定为攻击。 - 识别编码绕过:当审计规则检测到URL编码、Unicode编码、注释符嵌套等异常输入时,记录并提升处置优先级。
企业如何做好SQL注入防护?
企业级防御需要分层策略,审计规则是其中一环。
- 开发阶段:代码审计工具(如SonarQube、Fortify)扫描源码,强制要求参数化。业内专家指出,在CI/CD流水线中嵌入SQL注入检测,能拦截90%以上的漏洞。
-
测试阶段
:渗透测试团队模拟攻击,同时验证审计规则是否触发预期告警。 - 生产阶段:部署数据库审计系统(如Imperva、GreenSQL),配置规则过滤异常查询,同时开启慢查询日志,辅助分析。
- 应急响应:一旦审计日志报警,立即隔离受影响IP,回滚数据库关键配置,并分析日志定位漏洞点。
SQL注入的防御没有终点,参数化查询是基石,审计规则是兜底,把这两者结合,再加上定期的代码审计和权限收敛,才能构建起可靠的安全屏障。每一次用户输入,都可能是潜在的攻击向量;而审计规则,就是那个永远不睡觉的哨兵。
Q&A:防SQL注入与审计规则常见问题
Q:防SQL注入一定要用审计规则吗?
审计规则不是必须的,但强烈推荐,对于小型项目,做好参数化查询和输入验证就能防御大部分攻击,但中大型系统,尤其是涉及多个团队协作、第三方接口对接时,审计规则能发现开发中遗漏的盲点,并提供攻击溯源证据。
Q:SQL注入审计规则配置复杂吗?
取决于所选工具,开源方案(如MySQL审计插件、pgAudit)需要手动配置日志格式和告警阈值,有一定学习成本,商业产品提供图形化规则编辑器和预置模板,配置更简单,关键在于规则需要根据业务场景调整,否则容易产生大量误报。
Q:审计规则会不会影响数据库性能?
多数审计工具采用异步日志或无锁采集,对性能影响可控制在5%以内,高并发场景建议将审计日志单独存储,避免与业务库争抢IO。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/568574.html