云服务器端口不通,九成是安全组、防火墙或服务监听地址这三处配置出了问题,按顺序排查最快。
很多朋友在部署网站或应用时都遇到过这种情况:明明服务已经启动了,本地访问也正常,但公网就是连不上,本文从底层逻辑出发,手把手带你走一遍完整的排查流程,确保你能独立解决端口无法访问的问题。
最容易忽略的安全组端口设置
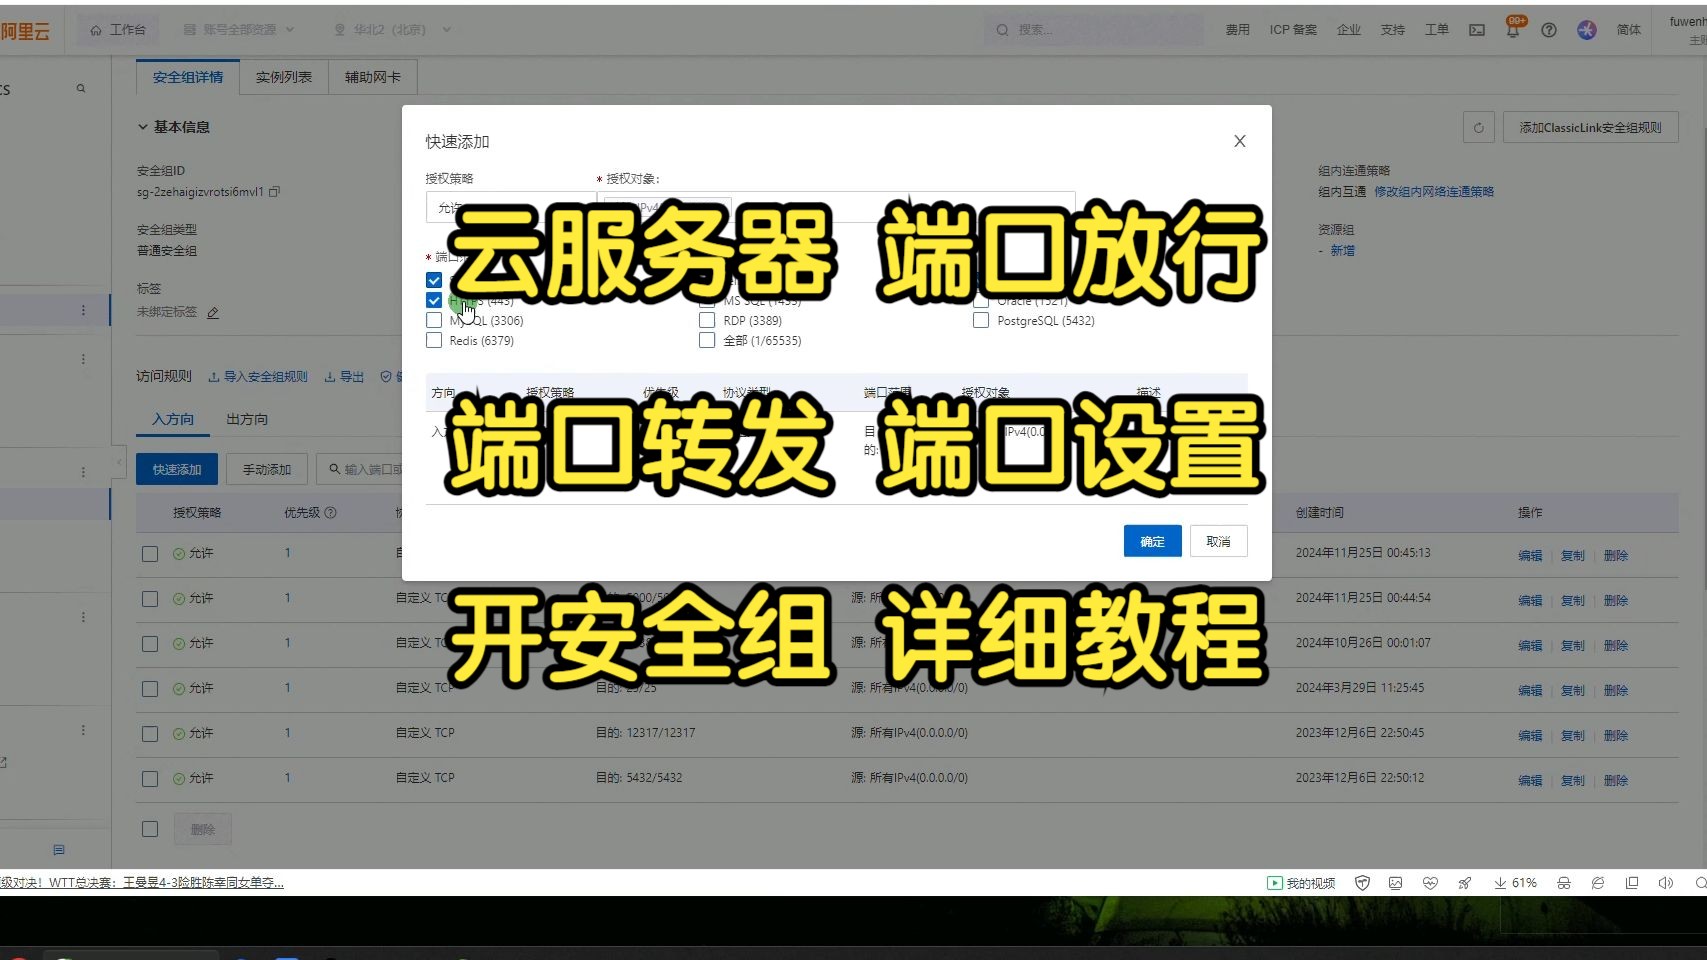
安全组是云服务器的第一道大门,国内主流云厂商如简米云、酷番云、华为云,默认的安全组策略都是拒绝所有入站流量,需要显式添加放行规则才能访问。
安全组规则检查清单
- 登录云厂商控制台,找到你的实例,点击“安全组”或“防火墙”标签。
- 确认入方向规则中,是否有一条协议为TCP、端口为你要开放的端口(如8080)、源为0.0.0/0(或你的办公网IP)的放行规则。
- 检查规则的优先级设置,有些厂商规则有优先级排序,高优先级拒绝规则会覆盖低优先级允许规则。
不同厂商的安全组入口路径
云厂商控制台路径略有差异,但核心逻辑一致:
- 简米云:ECS实例 -> 安全组 -> 配置规则 -> 入方向。
- 酷番云:轻量应用服务器/云服务器 -> 防火墙 -> 添加规则。
- 华为云:ECS -> 安全组 -> 更改安全组 -> 添加入方向规则。
常见误区是修改了安全组但没生效,多数是因为没有选择正确的实例ID,或者绑定的是弹性网卡而改了普通网卡的安全组,修改后建议等待10-30秒再测试。
系统内核防火墙和selinux拦截
即使云平台安全组放行了,服务器操作系统自身的防火墙也可能拦截流量,这是端口不通排查中最容易卡壳的一环。
检查iptables和firewalld状态
不同操作系统版本使用的防火墙管理工具不同:
- CentOS 7及以上/RHEL:使用firewalld。
- CentOS 6/Ubuntu早期版本
:使用iptables。
- Ubuntu 18.04及以上:默认使用ufw。
执行命令查看当前防火墙状态:
systemctl status firewalld 或 systemctl status iptables。
如果服务处于active状态,需要放行对应端口:
- firewalld:
firewall-cmd --permanent --add-port=8080/tcp && firewall-cmd --reload - iptables:
iptables -A INPUT -p tcp --dport 8080 -j ACCEPT,并保存规则(service iptables save)。
selinux强制模式导致端口无法访问
CentOS和RHEL系统默认开启selinux,如果应用监听的是非标准端口(如8080、8888),selinux很可能阻止外网访问。
- 查看selinux状态:
getenforce,输出为Enforcing表示强制开启。 - 临时关闭:
setenforce 0。 - 永久关闭:修改
/etc/selinux/config文件,将SELINUX=enforcing改为SELINUX=disabled。
不少运维人员遇到过这样的场景:安全组放行了,firewalld也关了,但端口还是不通,最后发现是selinux在作怪,临时关闭后测试端口通了,就能确认问题根源。
端口不通的抓包定位法和telnet测试
如果以上配置都检查无误,端口依然不通,就需要通过抓包来确定数据包走到哪一步丢失了,这一步能精准区分是云平台拦截还是系统内部问题。
本机回环测试排除应用故障
先在服务器本机测试服务是否正常监听:
telnet 127.0.0.1 8080 或 curl http://127.0.0.1:8080。
如果本机测试不通,说明应用本身没有启动成功或监听地址错误,需要检查服务的启动日志,确认端口有没有被其他进程占用。
netstat -tlnp | grep 8080 查看端口监听状态,如果监听地址是0.0.1,说明服务只在本机回环地址上监听,外网无法访问,解决方法是修改应用配置,将监听地址改为0.0.0。
抓包确认数据包是否到达服务器
在服务器上执行tcpdump抓包:
tcpdump -i eth0 port 8080 -nn。
然后从本地电脑执行telnet 公网IP 8080,观察抓包结果:
- 如果没有任何数据包,说明请求被云平台安全组拦截,或公网路由不通。
- 如果看到SYN包但没回SYN-ACK包,说明数据包已到达服务器,但系统防火墙或应用层丢弃了请求。
- 如果看到SYN和SYN-ACK正常交互但连接仍失败,问题可能出在本地网络或运营商劫持。
业内专家指出,通过tcpdump抓包能快速缩小问题范围,比盲目检查配置效率高一倍以上。
服务器端口无法访问的常见应用层原因
多数情况下,安全组和系统防火墙排查完就能解决问题,但仍有部分情况是应用配置导致的。
监听地址绑定错误
服务正常启动,但监听地址是0.0.1而不是0.0.0,公网自然无法访问,这常见于以下场景:
- Nginx配置文件中
listen字段写死了IP地址。 - 数据库或Redis服务默认只监听本地地址。
- Docker容器启动时未正确映射端口。
修改配置后重启服务,再用netstat -tlnp确认监听地址变为0.0.0。
云服务器端口被占用
端口被其他进程占用时,新服务启动失败或异常退出,查看占用进程:
lsof -i:8080 或 fuser -v 8080/tcp。
如果确认是遗留进程占用,可以kill掉进程后重启目标服务,生产环境建议使用不同端口来区分多个服务,避免冲突。
本地网络和域名解析导致端口不通
不少用户反馈,服务器端一切正常,但本地就是连不上,这往往是本地网络环境或DNS解析的问题。
本地运营商屏蔽了某些端口
部分云服务商和运营商对80、443等常用端口有备案审查要求,未备案的域名无法通过80端口访问,这种情况在简米云、酷番云等国内厂商中较为常见。
企业办公网络或校园网可能屏蔽了非标准端口,比如8080、3306,遇到这类情况,可以尝试用手机4G/5G热点连接测试,如果热点能通而办公室不通,基本可以确认是本地网络限制。
域名解析到错误IP
如果使用域名访问,先确认域名解析是否指向了正确的服务器公网IP:
ping 域名 或 nslookup 域名。
解析结果与服务器公网IP不一致时,需要到域名服务商处修改A记录,等待DNS生效后再测试,同时检查云服务器的公网IP是否发生了变化,部分厂商在停机或释放后IP会变更。
云服务器端口不通怎样排查的Q&A
问:安全组和防火墙都放行了,端口还是不通,下一步该怎么做?
答:在服务器上执行tcpdump -i eth0 port 端口号 -nn抓包,然后从本地发起连接,观察是否有SYN包到达服务器,如果没抓到包,问题在云平台安全组或路由;如果抓到SYN包但没回包,检查系统防火墙和selinux状态。
问:为什么本机可以访问,外网就是连不上?
答:先确认服务监听地址是否为0.0.0,而不是0.0.1,其次检查云平台安全组是否放行了入方向对应端口,最后确认系统防火墙(firewalld/iptables/ufw)有没有拦截外网网卡流量。
问:ping通服务器但端口不通,大概是什么原因?
答:ping走的是ICMP协议,端口通不通取决于TCP层,如果ping通但端口不通,说明服务器在线且网络可达,问题集中在安全组规则、系统防火墙或应用监听地址上,按本文顺序逐层排查即可定位。
排查端口不通的核心思路是从外到内逐层确认:先查云平台安全组,再查系统防火墙和selinux,最后用抓包确认数据包走向,按照这个顺序操作,绝大多数云服务器端口不通的问题都能在十几分钟内解决。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/567087.html