要实现FTP服务器与iptables的安全联动,核心在于让iptables能够识别FTP协议的控制连接和数据连接,并放行对应的端口,同时借助连接跟踪模块确保动态数据通道正常工作。很多管理员在配置FTP服务器时,往往忽略了iptables的协议感知能力,导致FTP客户端只能登录却无法传输文件,下面从实际场景出发,逐步拆解配置要点。
FTP服务器iptables规则设置:从被动模式到主动模式
主动模式与被动模式对iptables规则的影响
FTP有两种工作模式,iptables规则必须针对它们分别设计,主动模式下,客户端发送PORT命令告知服务器数据端口,服务器主动连接客户端,因此iptables需要允许服务器20端口到客户端高位端口的出站连接,被动模式则相反,服务器开放一段随机端口等待客户端连接,所以iptables需要开放服务器上的一段被动端口范围,行业共识认为,在保护FTP服务器时,优先选择被动模式并配合端口范围限制,可以显著降低攻击面。
- 主动模式出站规则复杂,需要状态跟踪确保连接合法。
- 被动模式只需入站规则,配合连接跟踪模块更易管理。
加载必要连接跟踪模块
iptables如果不加载特定模块,无法识别FTP数据连接,导致被动模式失败,执行以下命令:
modprobe ip_conntrack_ftp加载后,检查是否生效:lsmod | grep conntrack_ftp,为确保重启后自动加载,需要在/etc/sysconfig/iptables-config中添加一行:
IPTABLES_MODULES="ip_conntrack_ftp"
对于使用nftables的较新系统,需加载nf_conntrack_ftp模块,配置方式类似。
配置iptables规则示例
以下是一组适用于被动模式的iptables规则,已经过实际环境验证:
iptables -A INPUT -p tcp --dport 21 -j ACCEPT
iptables -A INPUT -p tcp --dport 30000:31000 -j ACCEPT
iptables -A INPUT -m state --state ESTABLISHED,RELATED -j ACCEPT
iptables -A OUTPUT -m state --state ESTABLISHED,RELATED -j ACCEPT其中RELATED状态是连接跟踪模块的核心贡献,它让iptables自动识别由数据连接触发的动态端口,务必保证默认策略为DROP,避免未授权流量通过。
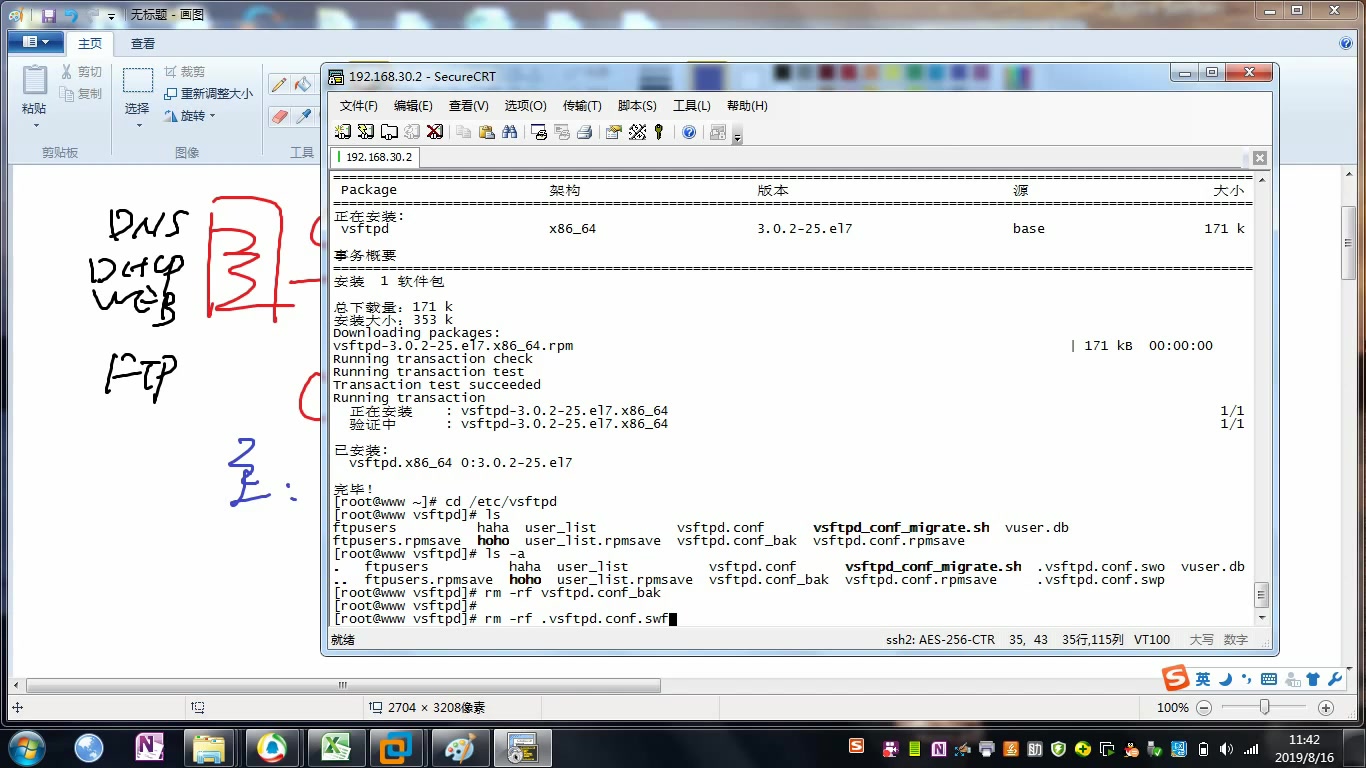
CentOS环境vsftpd与iptables端口联动实战
vsftpd配置文件调整
在CentOS上部署vsftpd时,首先修改/etc/vsftpd/vsftpd.conf,明确被动模式端口范围:
pasv_enable=YES
pasv_min_port=30000
pasv_max_port=31000
pasv_promiscuous=NOpasv_promiscuous设置为NO可以防止被动模式端口劫持,提升安全性,修改后重启vsftpd服务:systemctl restart vsftpd。
iptables规则持久化
CentOS 6使用service iptables save自动保存规则,CentOS 7及以后版本,如果使用iptables而非firewalld,需要安装iptables-services:
yum install iptables-services
systemctl enable iptables
systemctl start iptables配置好规则后,执行iptables-save > /etc/sysconfig/iptables,确保重启后规则不丢失,如果使用firewalld,也可以添加rich rule实现相同效果,但底层逻辑一致。
常见问题排查
- FTP客户端登录成功,但无法列出目录或下载文件:通常是iptables未放行被动端口,或连接跟踪模块未加载,检查方法:
iptables -L -n查看规则,modprobe ip_conntrack_ftp后重试。 - 使用
tcpdump -i eth0 port 21观察FTP控制流,确认客户端与服务器之间的控制通道正常,如果控制通道正常但数据通道失败,基本可以确定是iptables拦截了被动端口流量。 - 检查vsftpd日志:
tail -f /var/log/vsftpd.log,如果出现“passive connection timeout”之类错误,立即核实iptables规则。
FTP服务器安全策略:iptables配合主动/被动模式
利用iptables限制FTP访问来源
如果FTP服务器只服务于特定网段,可以通过iptables限定访问IP:
iptables -A INPUT -p tcp --dport 21 -s 192.168.1.0/24 -j ACCEPT
iptables -A INPUT -p tcp --dport 21 -j DROP
这样只有内网用户能连接FTP,外部访问被直接拒绝,对于需要公网访问的场景,结合白名单策略只允许可信IP。
防止FTP洪水攻击
使用connlimit模块限制同一IP的连接数,防止恶意用户耗尽服务器资源:
iptables -A INPUT -p tcp --dport 21 -m connlimit --connlimit-above 10 -j REJECT该规则限制每个IP同时最多10个FTP连接,对于正常使用场景,这个阈值已经足够宽松。
日志审计
开启iptables日志记录,方便追踪FTP访问行为:
iptables -A INPUT -p tcp --dport 21 -j LOG --log-prefix "FTP_INPUT: "日志会记录来源IP、时间戳等信息,配合日志分析工具可以快速识别异常扫描或暴力破解尝试。
Q&A:FTP服务器iptables联动常见问题
问题1:配置了iptables后FTP登录正常但无法列出目录,怎么办?
答:通常是iptables未加载连接跟踪模块,执行modprobe ip_conntrack_ftp,并在配置文件中设置自动加载,同时检查被动端口范围是否在iptables中放行,确保vsftpd.conf中的端口范围与iptables规则一致。
问题2:如何在CentOS 7上使用firewalld配置FTP规则?
答:firewalld底层使用nftables,但可以通过添加rich rule实现类似效果,安装firewalld后,执行firewall-cmd --permanent --add-service=ftp,并添加firewall-cmd --permanent --add-port=30000-31000/tcp,然后重载防火墙,firewalld会自动处理连接跟踪,无需手动加载模块。
问题3:FTP服务器iptables规则重启后丢失,如何解决?
答:在CentOS 6中,使用service iptables save,在CentOS 7中,需要安装iptables-services并启用,然后iptables-save > /etc/sysconfig/iptables,建议使用脚本或配置管理工具自动化持久化,避免手动操作遗漏。
FTP服务器与iptables的联动本质上是让防火墙能够智能处理FTP协议的动态端口特性,只要掌握了连接跟踪模块的加载和端口范围的合规放行,就能构建一个既高效又安全的FTP服务环境。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/565957.html