访问控制是网络安全的基础,通过身份验证和授权策略,确保只有合法用户才能访问指定资源,是防止数据泄露和未授权访问的第一道防线。
访问控制的核心在于管理谁(主体)能对什么(客体)执行哪些操作(操作),它贯穿于操作系统、数据库、云平台和应用程序的每一个层面,无论你是在管理一台服务器还是一个企业网络,理解访问控制的基本原理都是不可或缺的。

访问控制是什么?从概念到核心模型
访问控制的概念看似简单,但落地时涉及多个模型和策略,理解它的起点是三个基本要素,以及它们如何在不同模型中组合。
访问控制三要素:主体、客体、操作
- 主体:发起访问的实体,可以是用户、进程、服务或设备。
- 客体:被访问的资源,如文件、数据库、API接口、网络端口。
- 操作:主体对客体执行的动作,包括读、写、执行、删除、修改等。
这三者构成了每一次访问决策的基础,系统通过访问控制列表(ACL)或策略引擎来判定某个主体对某个客体的操作是否被允许。
访问控制模型演进:从DAC到ABAC
- 自主访问控制(DAC):资源所有者自主决定谁可以访问,灵活性高,但安全性依赖用户判断,易被木马绕过。
- 强制访问控制(MAC):系统根据全局安全标签(如机密等级)强制控制,用户无法修改,安全性极高,但部署复杂。
- 基于角色的访问控制(RBAC):将权限赋予角色,用户通过角色获取权限,管理简单,是企业最广泛采用的模型。
- 基于属性的访问控制(ABAC):根据主体、客体、环境的多维属性动态决策,支持细粒度控制,适合复杂场景。
行业共识认为,现代企业往往组合使用RBAC和ABAC,既保证管理效率,又满足精细化的安全需求。
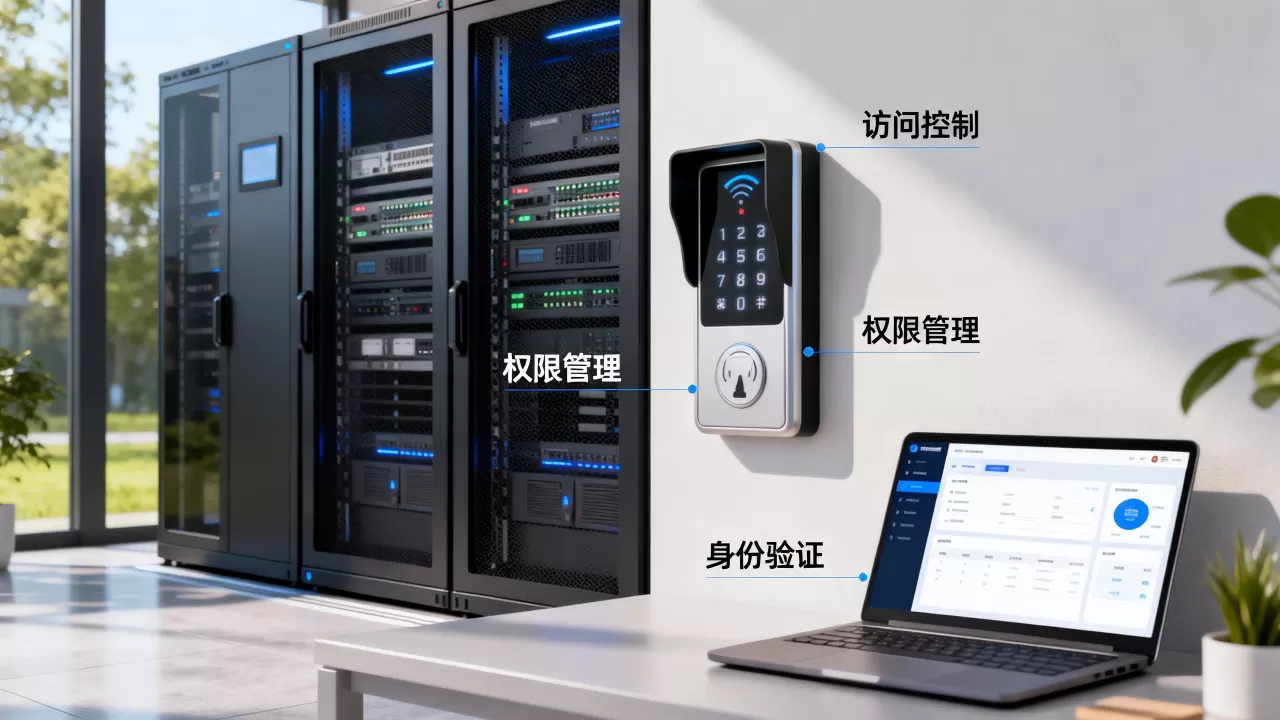
自主访问控制与强制访问控制区别:到底差在哪?
自主访问控制与强制访问控制区别,核心在于谁有权决定权限,前者将决策权交给资源所有者,后者由系统安全策略统一管控。
| 对比维度 | 自主访问控制(DAC) | 强制访问控制(MAC) |
|---|---|---|
| 管理方式 | 所有者可随意修改权限 | 安全管理员统一设定,用户不可更改 |
| 安全性 | 灵活但易被攻击 | 高度安全,不受用户影响 |
| 适用场景 | 个人桌面、小型团队 | 军事、政府、金融等机密环境 |
| 配置复杂度 | 简单 | 较高,需提前规划标签体系 |
为什么DAC依然流行?
- 用户习惯:大多数操作系统(Windows、Linux)默认使用DAC模型。
- 低门槛:普通用户即可设置文件权限,无需专业安全团队。
- 灵活应对:日常办公中,快速共享文件的需求远超安全顾虑。
何时必须用MAC?
- 合规要求:如处理国家秘密、金融数据分级保护的场景。
- 防内部威胁:系统策略强制限制,避免用户无意或恶意泄露敏感信息。
- 多层防御:在零信任架构中,MAC可作为最后一层保障。
需要提醒的是,DAC和MAC并不是非此即彼的关系,许多系统同时支持两者,例如Linux的SELinux就是在DAC基础上叠加了MAC机制。
企业访问控制方案怎么选?场景化指南
企业访问控制方案怎么选,取决于业务规模、合规要求和团队能力,以下从三个典型场景给出建议。
小型创业公司:轻量RBAC + 云IAM
- 使用云服务商提供的身份与访问管理(IAM)服务,如AWS IAM、Azure AD。
- 角色划分简单:管理员、普通员工、访客。
-
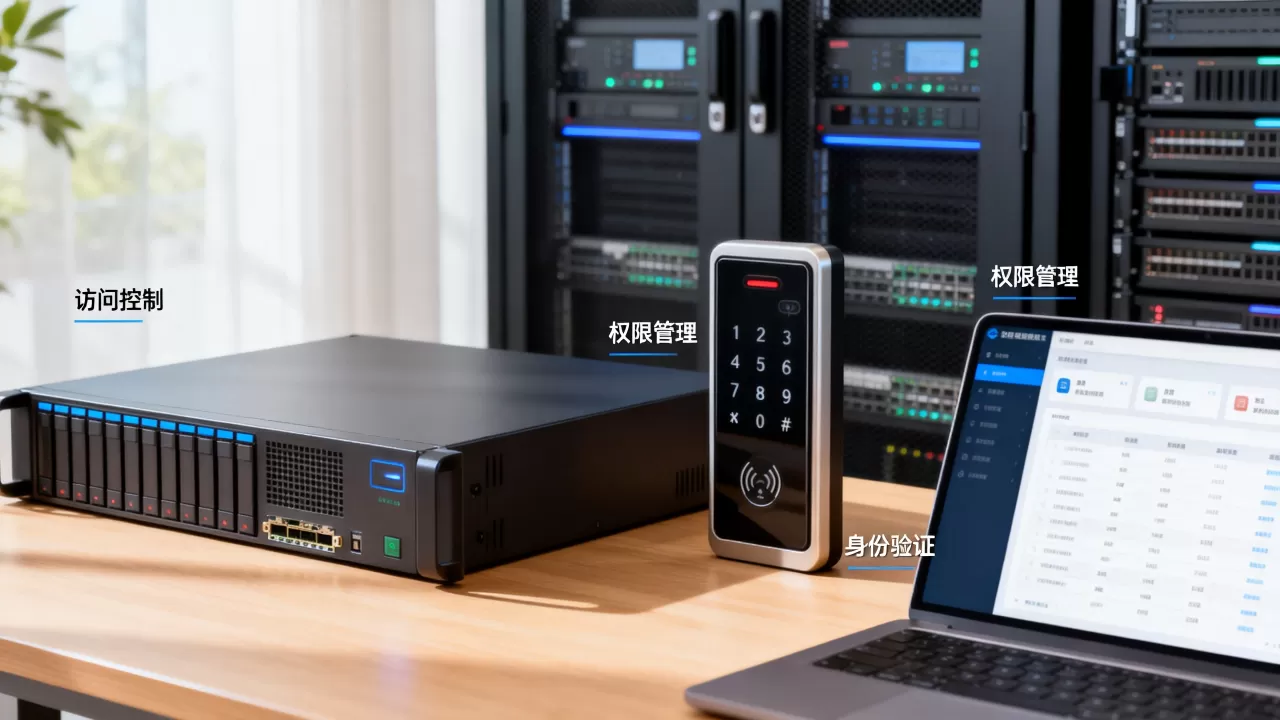
推荐工具:Keycloak(开源)、Okta(商业)。
- 成本控制:多数情况下,免费层级已满足几百人规模。
中型企业:RBAC + 属性扩展
- 在角色基础上增加部门、项目、地域等属性,实现更精细的控制。
- 常见做法:LDAP(如OpenLDAP)结合权限中间件。
- 实操步骤:先梳理岗位职责,定义角色和权限矩阵,再映射到系统。
- 数据安全:定期审计权限,消除闲置账号和过度授权。
大型集团:ABAC + 零信任架构
- 动态评估每次访问请求,结合用户身份、设备状态、位置、行为等因素。
- 实施路径:部署策略引擎(如PingFederate、ForgeRock),建立统一策略库。
- 行业共识:采用ABAC后,权限变更不再需要频繁修改角色,效率提升显著。
- 挑战:初始策略设计复杂,需要业务与安全团队深度协作。
访问控制实施最佳实践:Linux与Windows权限配置
理论再好,不如上手操作,以下实战步骤可直接用于日常系统管理。
Linux文件权限设置
- 查看权限:
ls -l显示文件权限,如-rwxr-xr--。 - 修改权限:
chmod 755 filename赋予所有者rwx,组r-x,其他人r-x。 - 更改所有者:
chown user:group filename。 - 特殊权限:
chmod u+s设置SUID,谨慎使用。 - 高级控制:
setfacl命令设置ACL,实现更精细的用户/组权限。
Windows NTFS权限管理
- 右键文件 → 属性 → 安全选项卡 → 编辑权限。
- 常见权限:完全控制、修改、读取、写入。
- 继承规则:子文件夹默认继承父文件夹权限,可通过“禁用继承”隔离。
- 共享权限 vs NTFS权限:两者取交集,建议将NTFS作为主要权限控制。
网络访问控制(NAC)
- 配置交换机ACL,限制特定IP段访问关键端口。
- 使用802.1X认证,确保只有合规设备接入内网。
- 云环境:安全组规则,如AWS安全组只允许特定源IP和端口。
访问控制常见误区与避坑指南
- 权限过度集中:一个超级管理员账户拥有所有权限,一旦泄露,后果严重,应遵循最小权限原则,按需分配。
- 忽略回收时机:员工离职后,账户未及时禁用,成为安全隐患,建议建立自动化回收流程,或定期手动清理。
- 模型选择一刀切:用DAC治理关键业务,或用MAC管理日常办公,都不合适,应根据资源敏感度分层设计。
- 日志审计缺失:没有记录谁在何时访问了什么,出了事故无法溯源,务必开启日志并定期分析。
访问控制常见问题解答
访问控制与身份认证有什么区别?
身份认证是验证“你是谁”,通常通过密码、生物特征或证书完成,访问控制是在认证通过后,决定“你能做什么”,两者是前后衔接的关系,缺一不可,认证失败,访问控制不会触发;认证成功但授权不足,同样无法访问资源。
如何选择适合企业的访问控制模型?
先评估业务敏感度:如果涉及客户隐私、财务数据,建议采用RBAC或ABAC;如果仅需要共享文件,DAC可能足够,再考虑运维成本:RBAC需要角色定义,ABAC需要策略设计,团队能力不足时优先选择成熟方案,多数情况下,从RBAC起步,逐步引入属性控制的思路,是风险最低的路径。
访问控制系统价格大概是多少?
开源方案如Keycloak、FreeIPA零成本,但需要技术团队自行维护,商业方案如Okta、Azure AD按用户数收费,每人每月几美元到十几美元不等,大型企业部署本地化方案,如IBM Security Verify,价格可能涉及数十万的一次性许可费,访问控制系统价格差异极大,建议先明确用户规模和功能需求,再联系供应商获取报价。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/565605.html