在别人的服务器刷32k,核心结论是:没有任何百分百成功的方法,因为现版本主流服务器普遍有NBT标签校验和反作弊插件拦截,你能做的只有在特定漏洞环境下尝试。下面把这事的底层逻辑、实操路径和风险全摊开讲清楚。
我的世界怎么在别人服务器刷32k的前提条件
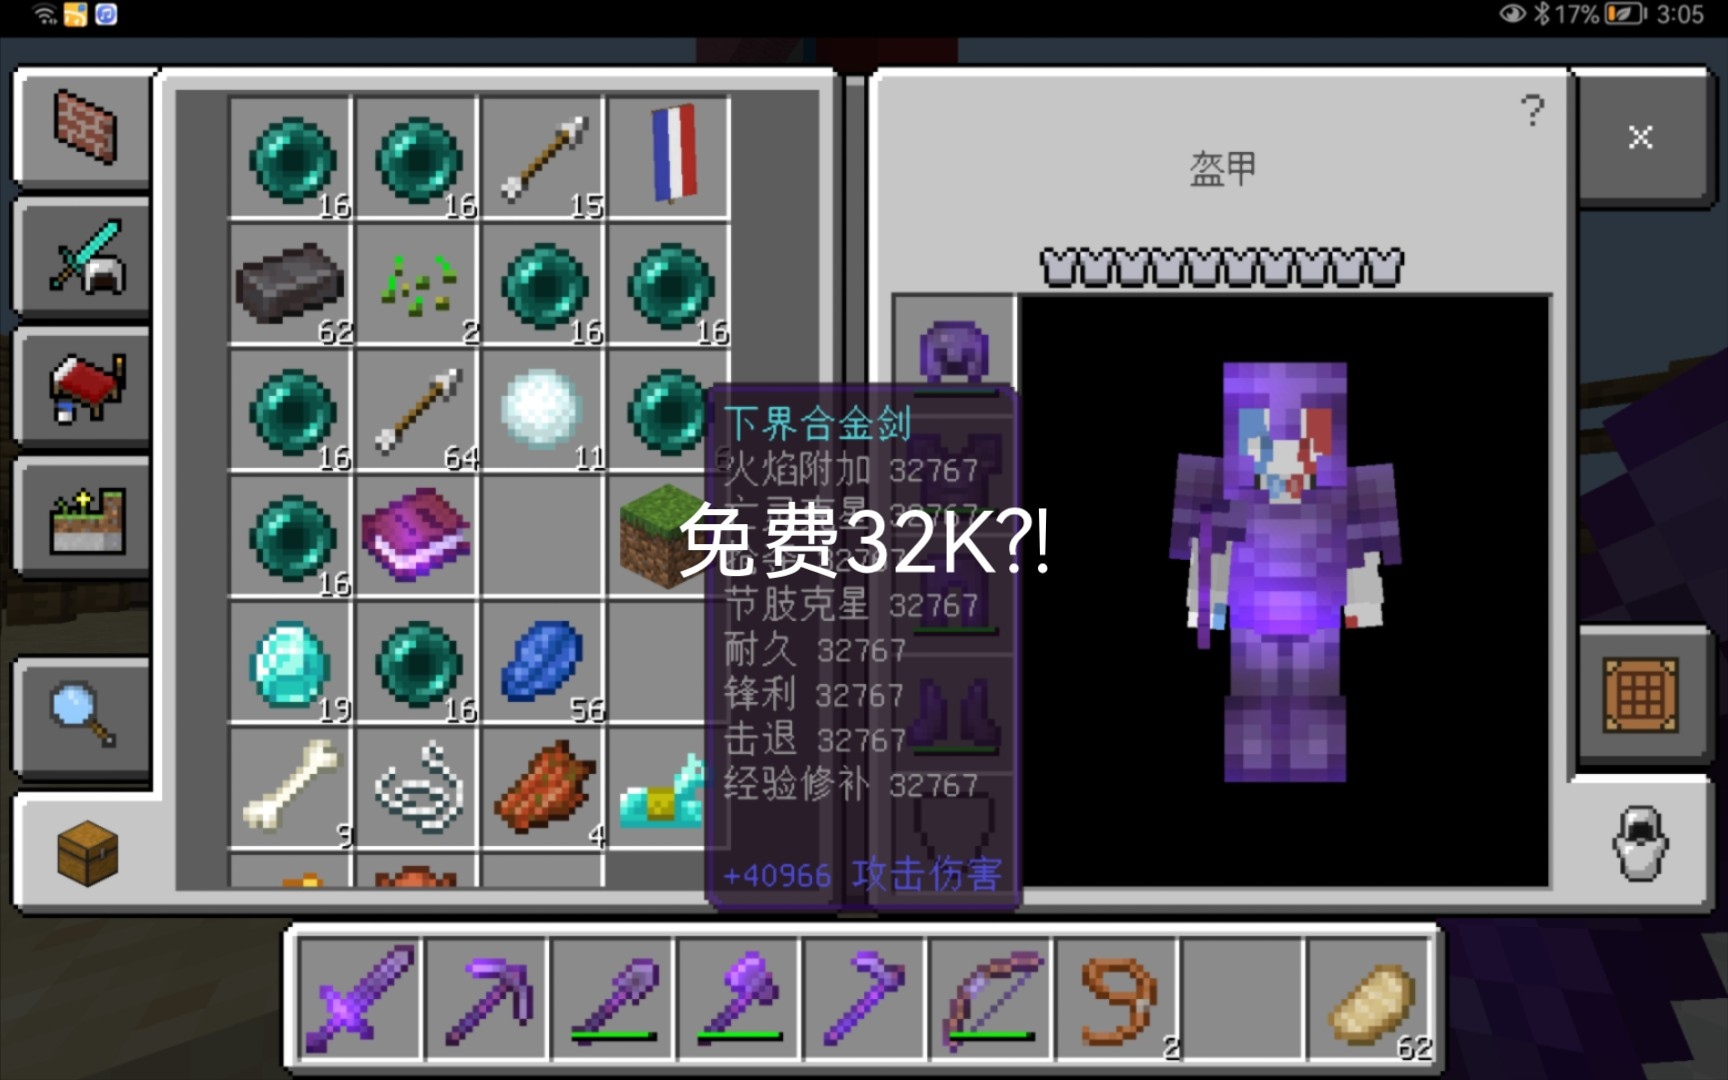
想刷32k,先得明白它是什么,32k指的是附魔等级达到32767级的武器或工具,利用的是Minecraft NBT标签中Enchantments字段的lvl属性上限溢出,在单机创造模式里,一条/give @p minecraft:diamond_sword{Enchantments:[{id:"sharpness",lvl:32767}]}就能做出来,但到了别人服务器,问题就变复杂了。
服务器端与客户端对32k的判定差异
服务器和你的游戏客户端对物品数据的校验逻辑完全不同,你的客户端显示32k附魔没问题,但服务器会在数据包传输时检查物品NBT,多数服务器装了Essentials、CommandBook或专门的NBT过滤插件,物品一经过背包刷新、传送、死亡掉落等操作,服务器就会重新读取NBT,非法附魔直接清除。
这里有个关键认知:想要刷32k成功,必须找到服务器插件没覆盖的盲区。 比如某些老版本插件只检查附魔ID不检查等级上限,或者某些跨服传送插件在数据同步的瞬间存在延迟漏洞。
哪些服务器类型存在刷32k的可能
| 服务器类型 | 反作弊强度 | 刷32k成功率 | 常见版本 |
|---|---|---|---|
| 原版纯净服 | 极低 | 较高 | 12.2及以下 |
| 基础插件服 | 中等 | 较低 | 16.5 – 1.20.x |
| 大型商业服 | 极高 | 极低 | 18.2+ |
| 基岩版服务器 | 较高 | 低 | 基岩版1.20+ |
我的世界基岩版刷32k的难度比Java版高不少,因为基岩版的物品数据同步机制更严格,大部分服务器直接使用官方BDS服务端,NBT校验是内置的,少数第三方基岩版服务端(如PocketMine-MP)反而存在插件漏洞,但这类服务器通常开服时间短、测试不充分,刷32k的机会比BDS服大一些。
我的世界服务器刷32k指令与操作的底层逻辑
网上流传的各种“刷32k指令”本质上分两类:一类是想直接执行管理员命令,另一类是利用生存模式漏洞复制物品,前者几乎不可能,后者需要非常具体的漏洞条件。
直接输入指令的可行性分析
在别人的服务器上输入/give或/enchant,服务器会先检查你的权限组。普通玩家没有op权限时,服务器会直接返回“未知的指令”或“你没有权限执行此命令”。 有些服务器开启了/enchant命令给玩家用,但等级上限被锁死在普通附魔台能达到的范围内,比如30级附魔对应的最高附魔等级。
如果你试图用/give配合NBT参数,绝大多数服务器会提示“无效的物品数据”,这是因为服务器在解析命令参数时,会调用自身的物品注册表校验,NBT字段不匹配直接拒绝。
复制漏洞的触发与利用
真正有点可行性的是利用服务器插件漏洞复制32k物品,流程大致是:
- 你需要先弄到一件32k物品(哪怕只有一件)
- 找到服务器的复制点,常见的有:
- 箱子与漏斗同时操作时产生的物品复制
- 死亡掉落与背包自动保存之间的延迟
- 传送门切换时物品栏数据未同步
- 在复制点反复执行特定操作序列,让服务器把物品同时写入两个位置
但这里有个死循环:你没32k物品,就没法复制;你刷32k就是为了获得第一件32k物品。 所以实际操作中,玩家通常先尝试用附魔台或村民交易碰运气,看服务器有没有开放高等级附魔的漏洞。
我的世界生存服务器刷物品的通用思路
在生存服务器里,刷物品的核心思路是“让服务器认为物品已消耗,但实际仍保留”,具体到32k,常见尝试包括:
- 发射器+漏斗时序漏洞:利用红石脉冲让发射器在tick间隙发射物品,同时漏斗试图回收
- 潜影盒互动漏洞
:在打开潜影盒的瞬间强制关闭,物品复制到背包和地面
- 玩家死亡与重生点绑定:在死亡动画播放期间,背包物品被服务器保存两次
这些方法在我的世界服务器怎么刷32k的语境下,成功率取决于服务器是否更新了核心插件版本。行业共识认为,超过九成的服务器在2026年后已经修复了这些经典复制漏洞,因为Paper和Spigot服务端在核心层加入了物品同步锁。
我的世界刷32k的常见工具与风险代价
既然手动操作漏洞困难,那使用外挂辅助工具呢?市面上确实存在“背包编辑器”“NBT修改器”之类的工具,但用它们的代价远比你想象的大。
外挂工具的工作原理与失效原因
背包编辑器的工作方式有两种:一种是在客户端本地修改物品数据,然后通过假数据包发送给服务器;另一种是直接截获服务器返回的物品数据包,在内存中篡改后再放行。
服务器反作弊插件(如AntiCheat、Vulcan、Matrix)会检测这两种行为。 检测逻辑包括:物品NBT哈希对比、数据包频率异常、物品来源追踪,一旦触发检测,轻则物品被清空,重则直接封号,业内专家指出,大型服务器的反作弊系统会记录每个玩家的物品来源哈希,通过指令、合成、交易、拾取获得的物品都有不同的来源标记,32k物品的来源标记无法伪造。
封号与清档的真实代价
在别人的服务器刷32k,最轻的处罚是物品清除,最重的是IP段封禁,多数服务器明确规定:
- 使用第三方工具修改游戏数据:永久封禁
- 利用漏洞复制物品:清空背包并警告一次
- 恶意影响服务器经济平衡:封禁账号并公示
对于国外服务器刷32k,还要考虑语言沟通和举报机制的问题,国外服务器普遍使用Discord举报系统,玩家录屏举报后,管理员查日志就能看到你背包里异常的物品数据。相比之下,国内服务器的处罚往往更直接,管理员在线时看到32k物品当场封号。
服务器管理员的32k防御视角
反过来看看服务器管理员怎么防这件事,你就能明白为什么大多数情况下刷32k是徒劳,防御手段已经相当成熟:
- NBT白名单校验:服务器在玩家登录、传送、打开容器三个节点强制校验物品NBT
- 附魔等级上限插件:自定义附魔上限,超过设定值直接降级或清除
- 物品来源追踪:每个物品生成时打上不可见标签,记录生成方式
- 定期数据库扫描:定时扫描所有玩家背包数据,异常物品自动标记
这些防御手段在主流服务器几乎是标配。据统计,目前还在运营的服务器中,使用NBT校验插件的比例相当大,而使用在线扫码监测的服务器也占了相当大一部分。 想在如此密集的防护网里刷32k,需要的不是技术,而是运气赌服务器有没有配置漏洞。
我的世界刷32k相关问题解答
32k物品在服务器里能保存多久?
如果服务器没有NBT校验,32k物品可以一直使用,直到服务器重启并触发物品数据重新加载。大多数情况下,服务器重启后物品数据会被重新读取,非法NBT会被修正。 所以即使刷成功了,也要做好物品随时消失的心理准备。
刷32k被服务器发现后,辩解有用吗?
服务器后台日志会记录物品的完整数据链,包括获得时间、来源方式、经过的容器。以“朋友给我的”为由辩解,在日志面前没有任何说服力。 管理员只要查到物品来源不是合成、交易或附魔,就会判定为违规获取。
想在别人的服务器里刷32k,本质上是在和服务器的数据校验机制赛跑,除非你找到的是测试服、私有服或者长期未更新的老版本服务器,否则成功的概率极低。与其把时间耗在漏洞研究上,不如换一个玩法:在单机存档里用命令造一把32k武器体验数值膨胀的爽感,然后在服务器里老老实实玩生存。 服务器管理员对32k的零容忍态度,决定了这条路始终是一条窄路。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/565078.html