是的,防火墙(尤其是企业级或严格配置的防火墙)可以并且经常会对服务器尝试连接的DNS地址进行过滤,这意味着,如果服务器试图向一个不在防火墙“允许列表”中的DNS服务器地址发送查询请求,该请求会被防火墙拦截,导致DNS解析失败,进而可能使服务器无法访问互联网资源或依赖域名解析的内部服务,理解其原理、影响和应对之策,对于保障服务器稳定运行和业务连续性至关重要。
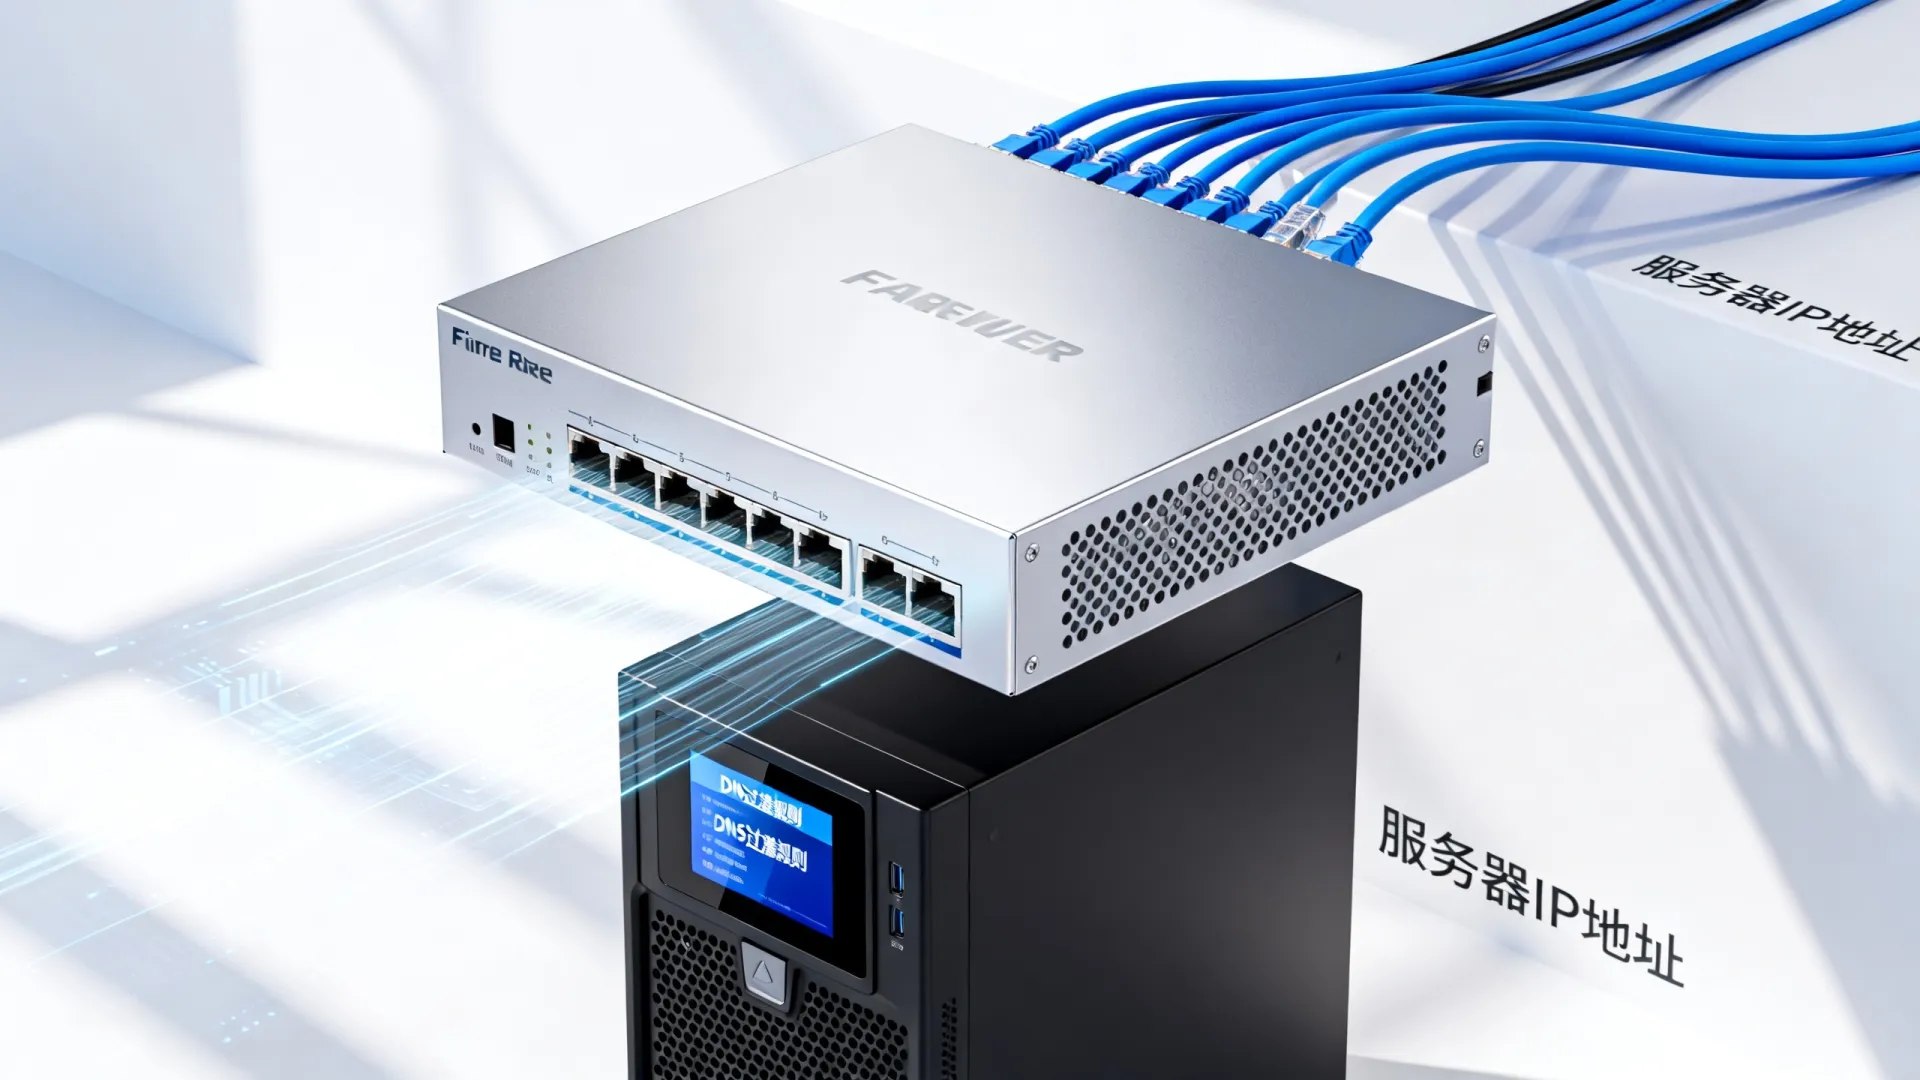
DNS基础与防火墙过滤原理
- DNS的核心作用: DNS(域名系统)是互联网的“电话簿”,将人类可读的域名(如
www.example.com)转换为机器可识别的IP地址(如0.2.1),服务器上几乎所有的网络连接(访问外部API、下载更新、连接数据库、发送邮件等)都需要先进行DNS查询。 - 防火墙的角色: 防火墙是网络安全的守门人,依据预设的规则(策略)控制进出网络的流量,其核心功能之一是基于策略的访问控制。
- 过滤DNS地址的机制:
- 基于目标IP地址的过滤: 防火墙规则可以明确允许或拒绝流量去往特定的目标IP地址,如果服务器配置的DNS服务器地址(如
8.8.8或67.222.222)被防火墙策略拒绝访问,那么服务器向该地址发送的DNS查询包(通常是UDP或TCP端口53,或加密DNS的特定端口如853/DoT, 443/DoH)将被防火墙丢弃。 - 基于目标端口的过滤: 即使目标IP被允许,防火墙也可能只允许特定端口的流量,如果防火墙规则封锁了DNS查询使用的端口(如53/UDP/TCP),即使DNS服务器地址本身是可达的,查询也会失败,现代防火墙通常具备深度包检测能力,能识别并控制加密DNS流量。
- 出站连接控制: 防火墙策略通常严格控制内部网络(服务器所在网络)向外部的连接,DNS查询是一种出站连接,如果策略过于严格,默认阻止所有出站连接,只允许明确放行的地址/端口,那么未在允许列表中的DNS服务器地址自然无法访问。
- 基于目标IP地址的过滤: 防火墙规则可以明确允许或拒绝流量去往特定的目标IP地址,如果服务器配置的DNS服务器地址(如
问题表现与影响
当防火墙过滤了服务器配置的DNS地址时,会出现以下典型症状和影响:
- 域名解析失败: 服务器上执行
nslookup或dig命令会返回超时或“无法访问服务器”错误,尝试ping一个域名也会失败(提示“Ping 请求找不到主机”)。 - 服务中断:
- 软件更新失败: 无法连接软件仓库的域名下载更新。
- API调用异常: 依赖外部API的服务因无法解析API域名而崩溃。
- 邮件发送/接收故障: SMTP/POP3/IMAP服务器域名无法解析。
- 数据库连接问题: 如果使用域名连接数据库集群。
- 监控/日志服务失效: 无法将数据发送到基于域名的外部监控或日志平台。
- 时间同步问题: NTP服务有时也依赖域名解析。
- 安全更新延迟: 无法获取最新的安全补丁,增加安全风险。
- 业务连续性受损: 对于依赖互联网服务的现代应用架构,DNS解析失败可能导致关键业务流程中断。
- 排查困难: 问题可能表现为各种连接超时或失败,如果排查人员不熟悉DNS和防火墙策略,定位根源会耗费大量时间。
专业解决方案与排查步骤
解决防火墙过滤DNS地址问题需要系统性的方法和权限:
- 确认DNS配置:
- 登录服务器,检查
/etc/resolv.conf(Linux) 或 网络适配器设置 (Windows) 中配置的DNS服务器地址,记录下这些地址。
- 登录服务器,检查
- 基础连通性测试:
- 在服务器上尝试
ping <DNS服务器IP>,能Ping通只说明ICMP可达,不代表DNS端口开放。 - 使用
telnet <DNS服务器IP> 53(或nc -zv <DNS服务器IP> 53) 测试TCP端口53连通性。 - 使用
nmap -sU -p 53 <DNS服务器IP>测试UDP端口53连通性(需安装nmap)。 - 如果测试失败,则高度怀疑防火墙拦截。
- 在服务器上尝试
- 检查防火墙策略:
- 获取策略: 联系网络管理员或拥有防火墙管理权限的人员。
- 定位相关规则: 明确服务器所在网络区域(源区域/源地址)到目标DNS服务器地址(目标区域/目标地址)的出站规则。
- 关键检查点:
- 是否存在明确 DENY/DROP 规则阻止服务器访问目标DNS地址?
- 是否存在规则允许服务器访问目标DNS地址的 TCP/UDP 端口53 (或加密DNS端口如853/443)?
- 是否有一个默认的 DENY ALL 出站策略,但没有为DNS地址创建相应的 ALLOW 例外规则?
- 规则是否有正确的时间表、用户/应用绑定?策略是否已正确应用?
- 解决方案:
- 修改防火墙策略: 这是最根本的解决方法,在防火墙策略中创建一条规则:
- 源: 服务器的IP地址或所在子网。
- 目标: 需要使用的DNS服务器的IP地址。
- 服务/端口:
DNS(预定义服务) 或UDP/53,TCP/53,如需使用加密DNS(DoT/DoH),还需放行相应的端口(如TCP/853, TCP/443)。 - 动作:
ALLOW。 - 将此规则置于默认拒绝规则之上。
- 使用内部/允许的DNS服务器: 如果外部DNS服务器(如Google DNS
8.8.8)被严格限制,考虑将服务器配置指向企业内部部署的、且防火墙策略明确允许访问的DNS服务器(如域控制器、专用的内部DNS解析器),这些内部DNS服务器再负责转发或递归解析外部域名。 - 考虑加密DNS (DoH/DoT): 如果策略允许出站HTTPS (TCP/443) 或特定端口 (如TCP/853),且服务器环境支持,配置使用DoH或DoT,这不仅能绕过某些传统的基于端口53的拦截(如果防火墙未深度检测内容),还能增强DNS查询的隐私性和安全性,但需注意防火墙是否会对加密DNS流量进行拦截或策略控制。
- 主机防火墙: 除了网络防火墙,别忘了检查服务器操作系统自带的主机防火墙(如Linux
iptables/firewalld, Windows Defender 防火墙)是否也阻止了出站DNS流量,确保主机防火墙规则也允许相应的出站连接。
- 修改防火墙策略: 这是最根本的解决方法,在防火墙策略中创建一条规则:
最佳实践与独立见解
- 明确规划DNS策略: 企业应在网络安全规划中明确DNS解析策略,哪些服务器/用户可以使用哪些DNS服务器(内部递归、外部公共DNS、特定区域DNS)?这应写入防火墙策略设计文档。
- 避免默认拒绝所有: 虽然“默认拒绝所有”是最安全的起点,但必须为关键的基础服务(如DNS、NTP)创建明确的允许规则,遗漏DNS规则是常见且影响重大的配置错误。
- 内部DNS解析优先: 对于企业环境,强烈建议部署内部DNS服务器,这不仅便于管理内部域名解析、提升性能,更能集中实施安全策略(如DNS过滤恶意域名),并简化防火墙规则(只需允许服务器访问内部DNS,由内部DNS统一出站查询)。
- 监控与告警: 实施对服务器DNS解析成功率的监控,一旦检测到解析失败率异常升高,能快速触发告警,结合日志(服务器日志、防火墙日志)快速定位是DNS服务器问题还是防火墙策略问题。
- 定期审计策略: 定期审查防火墙规则,特别是涉及基础服务(DNS, NTP, SMTP等)的策略,确保其符合当前业务需求和安全策略,并及时清理无效规则。
- 加密DNS的考量: 采用DoH/DoT是大势所趋,它解决了传统DNS的隐私和篡改风险,这也给企业网络管理和安全监控带来了挑战(流量混入普通HTTPS),企业需评估是否启用、如何集中管理证书、如何对加密DNS流量进行必要的安全监控(如使用支持解密检测的下一代防火墙或专用DNS安全解决方案)。
DNS是服务器与互联网世界沟通的基石,而防火墙则是守护网络边界的关键,两者配置不当导致的“DNS地址被过滤”问题,往往带来隐蔽却严重的服务中断。 通过理解防火墙工作原理、掌握精准的排查方法、在策略规划中优先保障DNS的合法访问、并积极拥抱安全增强技术(如内部DNS、加密DNS),才能构建既安全又畅通无阻的服务器网络环境。
您是否曾在服务器运维中遭遇过因防火墙策略导致的DNS解析难题?您采取了哪种解决方案?或者您在企业DNS策略规划方面有哪些独到的经验?欢迎在评论区分享您的见解与实践!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/5641.html