服务器配置网段和跨网段访问的核心在于正确分配IP地址、子网掩码与网关,并在路由器和防火墙上协作配置,确保数据包能在不同网段间正常转发。
服务器配置网段怎么设置
服务器网段配置是网络规划的第一步,也是最容易出错的环节,很多人以为只要把IP填进去就行,实际上一旦子网掩码或网关搞错,跨网段访问就会直接失败,下面从基础概念到具体操作,拆解清楚。
IP地址、子网掩码和网关的关系
- IP地址:标识设备的唯一编号,相当于门牌号。
- 子网掩码:决定IP地址中哪些位属于网络位,哪些属于主机位,例如
255.255.0表示前24位是网络位,后8位是主机位,对应网段168.1.0/24。 - 网关:本网段通往其他网段的出口,通常配置在路由器或三层交换机的接口上。
服务器配置网段时,子网掩码必须与网关所在的网段一致,如果网关的IP是168.1.1,掩码是255.255.0,那么服务器的IP就必须在168.1.1到168.1.254之间,且掩码同样为255.255.0,否则网关不可达。
Windows Server 配置网段步骤
- 打开“网络和共享中心” → “更改适配器设置”。
- 右键点击网卡 → “属性” → 双击“Internet 协议版本 4 (TCP/IPv4)”。
- 选择“使用下面的IP地址”,填入IP、子网掩码、默认网关。
- 首选DNS建议填写内部DNS服务器地址,或者使用公共DNS如
8.8.8作为备选。 - 点击“确定”后,在命令行输入
ipconfig验证配置是否生效。
如果服务器需要同时属于多个网段,可以添加多个IP地址(高级TCP/IP设置中增加IP),或者使用多个网卡。
Linux 服务器配置网段步骤
以 Ubuntu 20.04 为例,使用Netplan配置:
- 编辑配置文件
/etc/netplan/00-installer-config.yamlnetwork: ethernets: ens33: addresses: - 192.168.1.100/24 gateway4: 192.168.1.1 nameservers: addresses: [8.8.8.8, 114.114.114.114] version: 2 - 运行
sudo netplan apply使配置生效。 - 检查
ip addr输出,确认IP已绑定。
对于CentOS/RHEL,习惯使用nmcli或直接编辑/etc/sysconfig/network-scripts/ifcfg-文件,核心参数类似:IPADDR、NETMASK、GATEWAY
。
配置网段时的常见误区
- 子网掩码不一致:服务器和网关的掩码必须匹配,否则网关认为服务器不在同一链路上,无法转发。
- IP地址冲突:配置前建议扫描整个网段,确认IP没有被其他设备占用,可以使用
arp -a或nmap工具。 - 网关地址错误:网关IP必须是本网段中路由器的接口地址,不能是其他网段的IP。
跨网段访问配置步骤
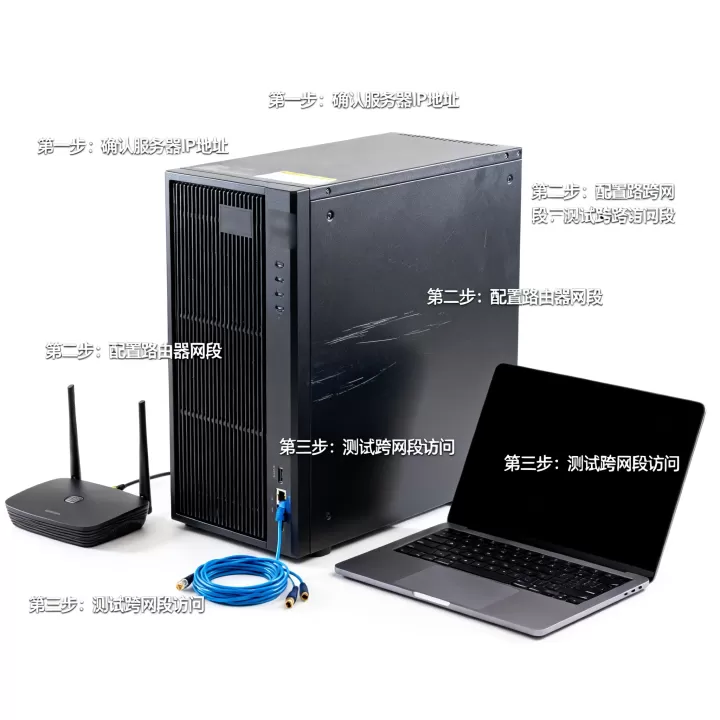
当服务器需要访问另一网段(例如168.2.0/24访问168.3.0/24),必须依靠路由功能,跨网段访问配置的核心是确保路由条目正确,并且防火墙策略允许数据包通过。
跨网段访问的两种方式
- 静态路由:手动在路由器或服务器上添加路由条目,指定目标网段的下一条地址,适用于小规模网络,拓扑变化少。
- 动态路由协议:如OSPF、RIP,适用于大型网络,能自动适应拓扑变化,但服务器通常不跑动态路由,而是由交换机或路由器完成。
在路由器上配置静态路由(以华为设备为例)
- 登录路由器,进入系统视图。
- 执行命令:
ip route-static 192.168.3.0 255.255.255.0 192.168.2.254。 - 含义:去往
168.3.0/24网段的数据包,下一跳指向168.2.254。 - 如果路由器连接多个网段,需要配置回程路由,确保目标网段的路由器也有返回路径。
在服务器上配置跨网段路由
当服务器本身连接两个网段(例如双网卡),或者需要作为网关转发时,需要手动添加路由。
Windows Server:
- 使用
route add命令,route add 192.168.3.0 mask 255.255.255.0 192.168.2.1。 - 添加永久路由:
route add -p 192.168.3.0 mask 255.255.255.0 192.168.2.1。 - 查看路由表:
route print。
Linux:
- 临时添加:
ip route add 192.168.3.0/24 via 192.168.2.1 dev eth0。 - 永久添加:写入
/etc/network/interfaces或/etc/sysconfig/network-scripts/route-eth0文件。 - 查看路由表:
ip route show。
防火墙规则对跨网段访问的影响
即使路由配置正确,防火墙也可能拦截跨网段流量,常见的坑包括:
- Windows防火墙默认阻止来自其他网段的入站连接,需要添加“入站规则”允许特定端口或IP。
- Linux的iptables或firewalld需要放行转发流量,例如
iptables -A FORWARD -s 192.168.2.0/24 -d 192.168.3.0/24 -j ACCEPT。 - 企业级防火墙(如深信服、华为)还需检查安全策略,确保源区域和目标区域间有允许规则。
验证跨网段访问是否成功
- 使用
ping命令测试,例如ping 192.168.3.100。 - ping不通时,首先检查路由表是否有目标网段条目,其次检查防火墙是否丢弃。
- 使用
tracert(Windows)或traceroute(Linux)查看数据包路径,定位在哪一跳丢失。
不同网段之间如何访问:场景与方案对比
同一台交换机下的不同网段
如果服务器直连到同一台三层交换机,且交换机上配置了VLAN间路由,那么不同网段可以直接互通,此时服务器只需要设置好网关为交换机对应VLAN的接口IP即可,无需额外路由。
跨路由器或跨防火墙
当服务器分别位于不同物理路由器或防火墙后面时,需要在这些设备上配置路由策略,常见做法是:
- 核心路由器上配置静态路由或动态路由,让两个网段互相可达。
- 如果中间有防火墙,防火墙必须允许两个网段之间的流量,并做好NAT策略(如果需要访问外网)。
方案对比表格
| 方案 | 适用场景 | 配置复杂度 | 灵活性 |
|---|---|---|---|
| 静态路由 | 小型网络,网段数量少 | 低 | 低,需手动维护 |
| 动态路由协议 | 大型网络,拓扑变化频繁 | 高 | 高,自动收敛 |
| VLAN间路由 | 同一台三层交换机 | 中等 | 中,依赖交换机能力 |
| 服务器双网卡+路由 | 服务器做网关,网段少 | 中等 | 中,服务器压力大 |
不同网段之间如何访问的实战建议
- 优先使用三层交换机实现VLAN间路由,性能好且配置简单。
- 如果必须跨防火墙,记得在防火墙上放行“内到内”流量,很多默认策略只允许内到外。
- 服务器上添加路由时,下一跳必须是直连可达的IP,不能是远端地址。
企业服务器网段划分方案
网段划分不是随便分几个IP就行,而是要考虑业务隔离、安全域、未来扩展,企业网段划分方案通常遵循以下原则:
- 按业务划分
:例如办公网段(
168.1.0/24)、服务器网段(168.10.0/24)、数据库网段(168.20.0/24)。 - 按安全域划分:DMZ区、内网区、管理区各自独立网段,严格控制访问。
- 预留扩展空间:每个网段不要用满,例如
/24最多254个主机,但实际只分配50个,其余留给未来。
常见的企业网段划分示例
- 核心业务网段:
0.0.0/16,其中0.1.0/24用于Web服务器,0.2.0/24用于应用服务器,0.3.0/24用于数据库。 - 办公网段:
16.0.0/16,按部门划分VLAN,每个VLAN一个/24子网。 - 管理网段:
168.254.0/24,用于服务器远程管理(iLO、BMC),严禁业务流量。
服务器配置网段时的容量规划
- 一个
/24网段最多容纳254个主机,如果服务器数量超过200,建议改用/23(510个主机)或/22(1022个主机)。 - 网关地址通常分配网段的第一个可用地址(如
168.1.1)或最后一个,但并非强制,只要保证不冲突即可。
服务器配置网段跨网段访问常见问题
服务器配置网段后无法访问其他网段,怎么办?
首先在服务器上`ping`网关,如果网关不通,请检查IP和掩码是否匹配,网线是否正常,如果网关通但目标网段不通,检查路由表:Windows用`route print`,Linux用`ip route`,确认是否有去往目标网段的路由条目,如果路由存在,再检查防火墙是否拦截了跨网段流量,多数情况下,问题出在防火墙规则未放行。
跨网段访问配置需要静态路由还是动态路由?
这取决于网络规模,对于只有几个网段的小型网络,静态路由足够,配置简单且易于排查,当网段数量超过10个,或者网络拓扑频繁变更时,行业共识建议使用动态路由协议(如OSPF),能减少人工维护带来的错误,服务器本身一般不参与动态路由,由路由器或三层交换机代劳。
服务器配置网段时子网掩码该如何选择?
子网掩码决定了网段内可容纳的主机数量,如果服务器数量在20台以内,`/24`(255.255.255.0)绰绰有余,如果服务器数量超过200台,建议使用`/23`(255.255.254.0)或更大,避免频繁修改掩码,掩码选择需要与网关保持一致,否则网关不可达,据行业实践,企业内部网段最常用的是`/24`,因为便于管理且符合大多数设备默认设置。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/561251.html