FTP上传后网站打不开,多半是文件路径、权限或域名绑定出了问题;而接入WAF后文件无法上传,则大概率是WAF的防护规则误拦截了上传请求,这两类问题根源不同,但经常被混为一谈,下面分开拆解。
FTP上传后没有网站,先排查这三个环节
很多站长第一次用FTP工具传网站,传完之后浏览器一打开,要么是空白页,要么是404,要么直接显示目录列表,别急着怀疑服务器坏了,九成以上是下面三个环节出了岔子。
文件传错了目录:网站根目录不等于FTP根目录
这是最常见的低级错误,FTP登录后看到的根目录,往往不是网站运行的根目录,以宝塔面板为例,Nginx站点默认根目录在/www/wwwroot/你的域名/,而FTP账号默认登录目录可能是/www/wwwroot/,甚至直接是服务器根目录,如果你把WordPress或ThinkPHP的源码直接解压上传到了FTP根目录,网站自然找不到入口文件。
正确做法:登录FTP后,先看有没有public_html、wwwroot或htdocs这类目录,如果有,把网站文件传进去,如果用的是宝塔、WDCP这类面板,直接在面板的“站点”列表里查看根目录路径,然后让FTP账号锁定到这个路径下。
文件权限不对:目录和文件的权限值有讲究
传上去了,文件也都在,但打开网站提示“500 Internal Server Error”或者“目录不可写”,这就是权限问题,行业共识认为,网站目录权限建议设置为755,文件权限设置为644,这算是最稳妥的组合,如果你图省事,把整个目录递归设置成777,不少安全防护软件会直接报警,甚至触发服务器端的防篡改机制,导致网站被临时锁定。
检查方法:在FTP工具里右键目录或文件,查看属性,如果当前值不是755和644,批量修改,有些FTP工具支持“远程站点”和“本地站点”批量同步权限,用起来更快。
伪静态规则没生效:Apache和Nginx的规则文件不一样
网站能打开首页,但点内页全是404,这通常是伪静态规则没配好,Apache环境用的是.htaccess文件,Nginx环境不认这个文件,需要在站点配置里写location规则,很多FTP上传后“没有网站”的现象,其实是伪静态规则没带上。
处理路径:把源码包里的Nginx规则文件(通常是.conf后缀)复制到/www/server/panel/vhost/rewrite/目录下,然后在面板站点设置里启用伪静态,如果是Apache,确保.htaccess文件在根目录且没被隐藏,有的FTP工具默认不显示开头的文件,导致你没传上去。
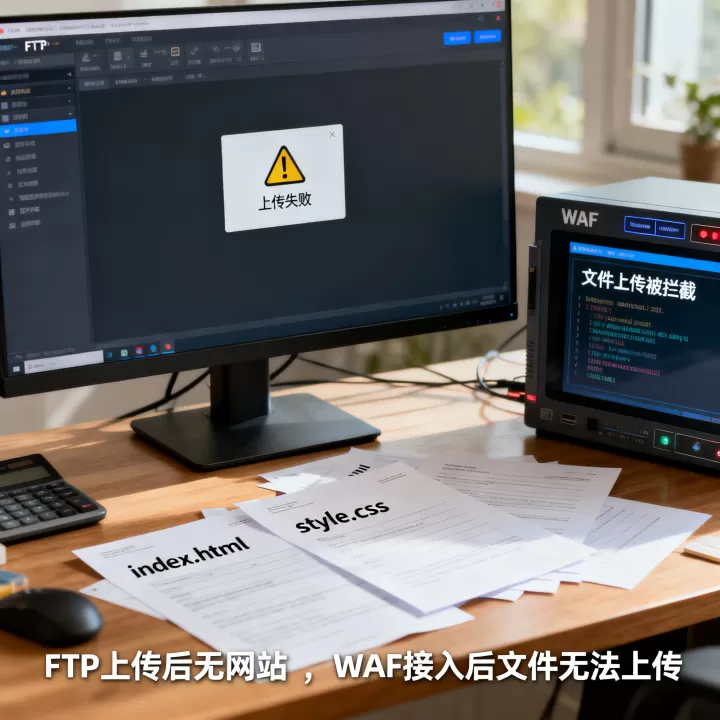
网站接入WAF后文件不能上传,问题出在检测规则上
FTP上传的问题解决了,接着是更头疼的场景:网站本身正常,FTP也能传文件,但后台通过网页上传图片、附件、压缩包时,进度条走到一半就报错,或者直接提示“上传失败”,接入WAF(Web应用防火墙)之后才出现这个情况,那基本可以锁定是WAF干的。
WAF拦截文件上传的典型表现:413、403和空响应
不同WAF对上传请求的拦截表现不一样,但有几个共同特征:
- 返回413 Request Entity Too Large:这不是WAF拦截,是Nginx或WAF的请求体大小限制,默认可能只有1M或2M。
- 返回403 Forbidden:WAF识别到上传内容包含恶意特征,直接拒绝。
- 返回200但上传结果为空:WAF把请求转发到后端,但把文件内容截断了,导致后端收到的是空文件。
- 上传进度条卡在99%:常见于Cloudflare等CDN型WAF,连接超时或分片上传被阻断。
业内专家指出,相当一部分WAF上传拦截案例,并非真的检测到木马,而是规则库对文件内容特征过于敏感,比如一个正常的PHP文件里包含eval(、base64_decode(这类函数,就会被判定为高风险。
区分是WAF拦截还是程序本身问题
别一上来就怪WAF,先用排除法确认问题出在哪一层。
第一步:临时关闭WAF防护,如果关闭后上传立即恢复,说明是WAF拦截,如果关闭后依然失败,那就是程序或服务器配置问题,跟WAF无关。
第二步:查看WAF日志,主流WAF产品(简米云WAF、酷番云WAF、Cloudflare)都有日志查询功能,搜索拦截记录,看拦截原因是什么,一般会明确标注“WebShell上传”“恶意文件上传”或“命令注入”等规则名称。
第三步:检查文件类型和大小,有些WAF默认只放行图片、文档等常见格式,对zip、rar、exe、php等文件直接拦截,如果业务确实需要上传这些格式,必须走白名单。
实操:在WAF控制台放行合法的文件上传请求
确认是WAF拦截后,按以下步骤操作,多数情况下能解决:
针对云WAF(简米云、酷番云等):
- 进入WAF控制台 → 防护配置 → 自定义规则。
- 添加一条放行规则,匹配条件设为“URI包含
/api/upload”或“文件后缀为.jpg、.png、.zip”。 - 动作选择“放行”,优先级调到最高。
- 如果用的是简米云WAF,还需要在“网站配置”里确认上传域名的防护模式,建议先切到“观察模式”测试,确认无误后再改为“拦截模式”。
针对CDN型WAF(Cloudflare等):
- 在Cloudflare的“安全性” → “WAF” → “自定义规则”中,添加一条规则,表达式写:
(http.request.uri.path contains "/wp-admin/async-upload.php"),动作设为“跳过”或“允许”。 - 同时检查“设置” → “限制”中的“最大上传大小”,默认是100MB,如果不够,调大。
针对服务器本地WAF(如护卫神、安全狗):
- 在软件面板的“上传防护”或“文件防护”模块,把网站目录加入信任列表。
- 关闭对
php、jsp后缀的硬性拦截,改为内容检测。
别忘了后端配置:WAF放行后依然失败怎么办
有些时候,WAF放行了,但上传还是失败,这时候问题出在后端服务器,常见原因有二:
一是PHP上传限制过小。php.ini里的upload_max_filesize和post_max_size默认只有2M和8M,上传大文件直接失败,修改方式:在宝塔面板的“PHP设置”里调整这两个值,重启PHP-FPM生效。
二是Nginx的client_max_body_size限制,默认是1M,上传稍微大点的文件就报413,在站点配置的server块里加上client_max_body_size 50m;,然后nginx -s reload。
FTP上传与WAF上传问题的排查顺序清单
把两个问题串起来看,按下面的顺序排查,能少走弯路。
- 先确认FTP能正常连接,文件确实传到了服务器磁盘上。
- 再确认网站根目录路径正确,域名解析指向无误。
- 然后检查文件权限,目录755、文件644。
- 接着测试网页上传,如果失败,先关WAF做对比测试。
- 确认是WAF拦截后,按上述放行规则配置。
- 最后检查PHP和Nginx的上传大小限制。
下表汇总了两种问题的核心区别,方便对照:
| 问题特征 | FTP上传后无网站 | WAF拦截文件上传 |
|---|---|---|
| 典型报错 | 404、500、空白页 | 403、413、上传失败 |
| 根因 | 路径错误、权限不足、伪静态缺失 | WAF规则误判、大小限制 |
| 排查重点 | FTP目录、站点根目录、.htaccess | WAF日志、自定义规则、php.ini |
| 解决耗时 | 几分钟到半小时 | 半小时到数小时(取决于规则复杂度) |
如何从源头减少这类问题:上传方案的架构优化
如果你经常被FTP和WAF的问题反复折腾,说明网站架构本身有优化空间。
静态资源走对象存储,绕开WAF和FTP的冲突
把图片、附件、压缩包这类静态资源传到OSS(对象存储)或COS(酷番云对象存储)上,网站后台的上传接口直接对接存储SDK,不走本地服务器,也不经过WAF的文件上传检测,这样既省服务器磁盘,又不会触犯WAF的文件类型规则。CDN加速静态资源后,WAF只保护API接口,上传拦截的概率会大幅下降。
修改上传接口走独立域名,单独配置WAF策略
如果业务必须走服务器上传,可以给上传接口单独解析一个域名,比如up.yourdomain.com,然后在WAF里对这个域名设置更宽松的规则,比如只开启CC防护和基础WAF规则,关闭文件上传检测模块,这样主站的安全防护不受影响,上传接口又不会被误杀。
用分片上传替代整包上传
大文件整包上传容易超时,WAF对分片请求的检测也相对宽松,目前主流的前端上传组件(如webuploader、plupload)都支持分片,把文件切成1M或2M的分片,逐个上传,后端再合并,即使某个分片被WAF拦截,重试的成本也远低于整个文件重新传。
Q&A:FTP上传后网站打不开与WAF拦截上传的常见问题
问:FTP上传后网站打不开,但文件确实都在,怎么快速定位?
答:先看域名解析是否指向当前服务器IP,再看站点配置里的根目录是否与FTP上传目录一致,如果两者都正确,打开网站错误日志,查看具体报错码,500错误优先检查.user.ini或.htaccess文件是否存在语法错误,404则确认入口文件是否存在,比如index.php。
问:网站接入WAF后,图片上传也被拦截,难道只能关闭WAF吗?
答:不推荐关闭WAF整体防护,在WAF控制台的自定义规则中,针对上传接口添加白名单放行策略,或者将检测模式改为“观察”即可,同时确认上传文件的目录是否被WAF标记为可写目录,必要时在WAF的“文件上传防护”模块中将该目录加入信任列表,图片上传被拦截多半是规则库对图片内容中的Exif信息敏感,放行后此类问题不会再出现。
问:WAF放行后文件上传成功了,但下载时提示文件损坏,是什么原因?
答:这种情况通常不是WAF导致,而是FTP上传时使用了“文本”模式传输二进制文件,导致文件内容被转换,检查FTP工具的传输模式,将其设置为“二进制”,重新上传文件,如果站点使用了CDN,则需刷新CDN缓存,确保用户下载的是源站的原始文件。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/561211.html