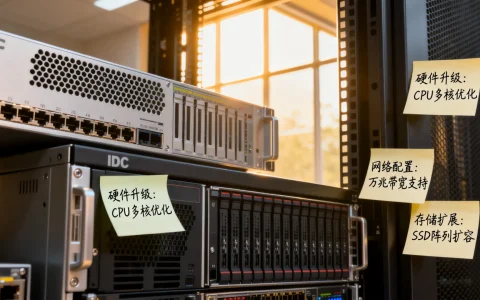
成都防攻击服务器的核心在于防火墙与流量清洗的协同工作,配置时应根据业务规模和攻击类型选择硬件防火墙加云端清洗的组合,只有两者搭配得当才能有效抵御DDoS和CC攻击。
成都防攻击服务器配置要点
配置成都防攻击服务器,不能只看硬件堆料,更要关注防御体系与本地网络环境的匹配,成都机房普遍采用多线BGP接入,但电信和联通骨干网延迟差异明显,配置时需针对性优化。

硬件选型与防御基线
服务器硬件直接决定处理性能,但防御能力并非越高越好,而是按需选择。
- CPU与内存: 高并发场景下,CPU主频和核心数影响数据包处理速度,推荐选择至少8核16线程的处理器,内存建议32GB起步,用于承载防火墙规则表和连接跟踪表。
- 带宽与防御峰值: 成都防攻击服务器通常提供10Gbps至100Gbps不等的防护,并非所有业务都需要百G防御,中小型企业选择10G至20Gbps防护即可应对多数攻击,但需确认带宽资源是否独享,避免共享带宽被攻击流量耗尽。
- 存储类型: 使用NVMe SSD避免I/O瓶颈,尤其在日志记录和流量分析场景下,机械硬盘容易成为短板。
系统层面的优化实操
系统配置是防攻击服务器容易被忽视的环节,多数攻击利用了系统默认参数的漏洞。
- 内核参数调整: 修改
/etc/sysctl.conf文件,开启tcp_syncookies、tcp_syn_retries设为1,增大net.ipv4.tcp_max_syn_backlog,这些设置能缓解SYN Flood攻击压力。 - 连接数限制: 使用iptables或nftables设置单IP最大连接数,例如
iptables -A INPUT -p tcp --dport 80 -m connlimit --connlimit-above 100 -j DROP,防止单一源IP耗尽资源。 - 应用层防护: 对于Web服务,安装mod_evasive等模块,限制请求频率,并能自动封禁频繁访问的IP。
业务架构的抗压设计
单机防御能力有限,架构层面提前分散风险是更稳妥的做法。
- 负载均衡分流: 将流量分发到多台后端服务器,即使某台节点被攻击,其他节点仍可正常工作,成都本地用户较多,建议使用就近的CDN节点或本地负载均衡器。
- 静态资源分离: 将图片、CSS等静态资源托管到对象存储或CDN,减少源站带宽压力,攻击者很难直接威胁到动态接口。
- 冗余网络链路: 多线BGP机房可提供冗余链路,当一条线路被攻击堵塞时,自动切换至备用线路,保证业务连续性。
防火墙与流量清洗怎么搭配
防火墙与流量清洗的角色不同,防火墙擅长精细过滤,流量清洗擅长处理大流量攻击,两者搭配的关键在于明确各自的分工界限。
防火墙的定位与选型考虑
防火墙主要负责应用层和会话层的过滤,针对CC攻击、SQL注入、恶意爬虫等小流量攻击有显著效果。
- 状态检测能力: 选择支持全状态检测的防火墙,能跟踪每个连接的状态,避免无状态访问带来的性能损耗,成都本地机房的防火墙设备通常采用华为、深信服等主流品牌,但软件层面也可用iptables+nf_conntrack实现类似功能。
- 规则精细化: 配置白名单机制,对信任的源IP允许全通;对陌生IP实施限速或验证。CC攻击时,防火墙需具备URL过滤和Cookie验证能力,仅靠四层限制难以有效应对。
- 性能瓶颈边界: 防火墙的吞吐量通常在1Gbps至10Gbps级别,面对超过10Gbps的DDoS流量时,防火墙自身会先过载,导致正常业务中断。
流量清洗的核心机制
流量清洗通过牵引和回注技术,将攻击流量从正常流量中剥离,成都本地大型清洗中心一般部署在核心机房,采用BGP引流方式。
- 攻击检测触发: 当防火墙检测到带宽占用超过阈值,或发现异常流量模式时,会触发清洗系统,清洗中心通过NetFlow或sFlow采集流量特征,匹配攻击指纹后启动牵引。
- 牵引与回注过程: 清洗中心通过BGP发布更精细的路由,将目标IP的流量全部引入清洗设备,此时防火墙不参与处理,清洗设备过滤掉攻击报文后,通过隧道或GRE将干净流量回注给源站。
- 清洗策略选择: 针对DDoS攻击,多采用指纹过滤和速率限制;针对混合攻击,需结合协议分析,如丢弃异常TTL值的数据包。据行业共识,云端清洗能防御80%以上的大流量攻击,但防护效果受限于清洗中心的带宽资源。
三种常见搭配模式
不同规模的企业应根据自身预算和攻击风险选择搭配方式。
| 业务场景 | 防护模式 | 优点 | 成本参考 |
|---|---|---|---|
| 小型网站/低流量攻击 | 单用防火墙 | 配置简单,延迟低 | 与服务器同机房,无额外费用 |
| 中型电商/游戏业务 | 防火墙+云端清洗(按需付费) | 兼顾精细过滤与大流量防御 | 云端清洗按攻击量计费,月均几百至几千元 |
| 大型金融/政务平台 | 本地清洗设备+防火墙 | 反应快,可控性强 | 设备投入数万至数十万,适合长期刚需 |
对于大多数成都本地企业,防火墙与云端清洗的组合是性价比最高的选择,防火墙日常处理小毛刺攻击,云端清洗作为大流量攻击时的兜底方案,成本可控且效果明显。
成都高防服务器场景化选择建议
防攻击服务器的配置不是一个固定模板,而是需要根据业务类型、用户群体和预算动态调整,成都地区的网络环境和用户分布有其特殊性,选择时需考虑本地因素。
游戏行业对延迟的敏感度
游戏业务对延迟极为敏感,而成都聚集了大量游戏研发和运营公司。玩家集中在西南地区时,选择成都本地高防服务器可降低延迟20-30毫秒,但需确认机房是否提供BGP动态路由,避免跨网瓶颈。
- 防御配置侧重点:游戏服务器易遭受UDP Flood和CC攻击,应优先开启UDP防护策略,并配置连接频率限制。
- 防火墙规则:针对游戏通信协议,开放特定端口,屏蔽其他所有非必要端口,减少攻击面。
电商行业的流量波动应对
电商业务在促销期间流量暴增,攻击者常利用流量高峰发动攻击,导致正常交易受阻。
- 弹性防御方案:选择支持按天升级防御的高防服务器,平时使用低配防御,大促前临时提升至100Gbps以上,成本可控。
- 清洗与缓存的结合:静态商品页使用CDN缓存,动态接口通过防火墙限流,清洗中心只处理被攻击的域名,避免影响全站。
价格与性能的权衡
成都高防服务器市场价格波动较大,主要受防御峰值、带宽大小和机房等级影响。
- 起步配置: 10Gbps防御、20M独享带宽、4核8G内存的服务器,月租约500-800元,适合个人站长或小型企业。
- 主流配置: 50Gbps防御、100M独享带宽、16核32G内存,月租约2000-4000元,能满足多数中型业务需求。
- 高防独享: 100Gbps以上防御、千兆带宽,月租常过万,一般用于金融或大型游戏平台。
业内专家指出,选择防攻击服务器时,不要只看防御峰值,还要看清洗中心的实际处理能力和带宽冗余,有些低价高防宣称百G防御,实际只能承受小流量攻击。
成都防攻击服务器配置与防火墙流量清洗常见问题
防火墙和流量清洗先配置哪一个?
理论上两者可以同时配置,但实施顺序会影响业务切换的平滑度,建议先配置流量清洗的牵引策略,确保大流量攻击时能自动触发清洗,然后再配置防火墙的精细规则。实际部署时,防火墙应处于清洗回注链路之后,即清洗中心先过滤大流量,干净流量再进入防火墙做应用层过滤,这样防火墙不会因过载而崩溃。
中小型企业如何选择防御方案?
中小型企业预算有限,但攻击风险并不低,推荐采用防火墙+按量付费的云端清洗组合,日常使用防火墙限制CC攻击,当攻击流量超过防火墙处理上限时,自动启用云端清洗,按实际攻击量付费,避免购买固定高防的浪费,将核心业务放在成都本地高防服务器上,非核心业务迁移到CDN或云服务器,分散风险。
成都机房防攻击服务器价格一般多少?
价格受防御等级、带宽、服务器配置和机房线路影响,多数情况下,10Gbps防御的入门级服务器月租在千元内,50Gbps防御的主流配置月租在2000-4000元,100Gbps防御的独享方案月租在8000元以上。价格并不完全反映防御效果,需确认机房是否提供7×24小时运维和实时清洗监控,避免遭遇攻击时无人响应。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/559108.html