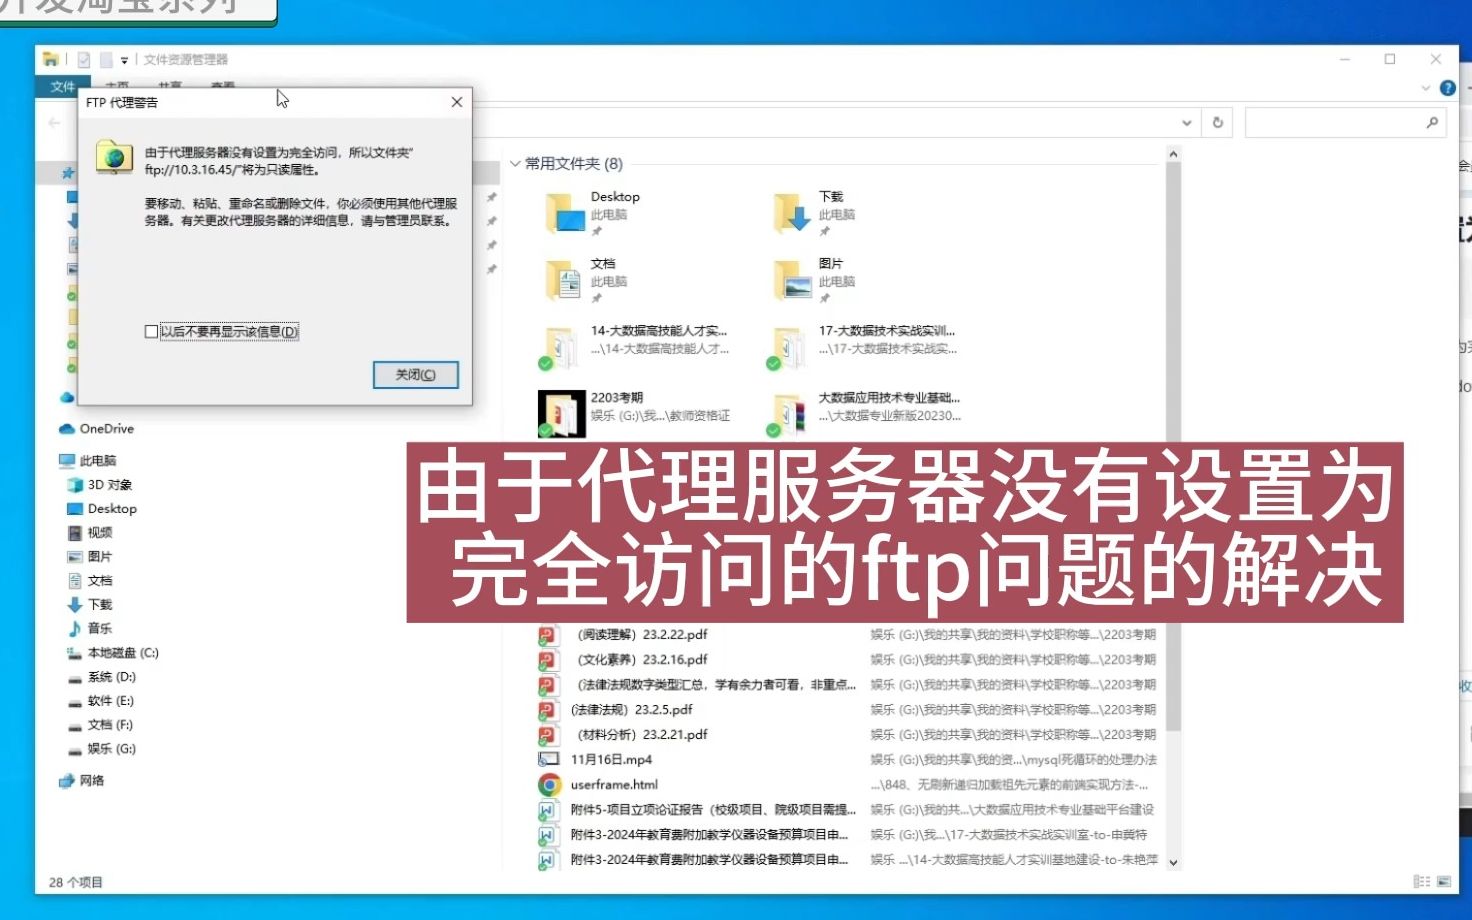
FTP服务器超时通常由网络连接不稳定、防火墙拦截、服务端超时设置过短或客户端配置错误导致,通过逐步排查即可定位并解决。无论你是刚接触FTP的新手,还是被这个问题困扰已久的运维人员,核心思路都是先判断故障发生在哪个环节,再有针对性地调整,下面从最常见的原因开始,一步步拆解解决方案。
FTP服务器超时原因排查:从网络到服务端
排查FTP服务器超时,最忌讳的就是没搞清楚源头就乱改配置,遵循从下到上的顺序,先看网络,再看防火墙,最后检查服务器自身设置,能帮你省下大量时间。

网络层面:丢包和延迟是常见元凶
FTP协议对网络质量比较敏感,尤其在传输大文件或使用被动模式时,如果客户端和服务器之间的网络出现丢包或高延迟,很容易触发超时。
- 典型表现:连接阶段就卡住,或者数据传输过程中突然断开。
- 排查方法:在客户端用
ping命令测试服务器IP,观察是否有丢包或延迟过高(超过100ms需警惕),再用tracert跟踪路由,看节点是否在某一跳中断。 - 解决方向:如果是跨运营商或跨国传输,考虑使用CDN或中转加速;局域网内超时则检查网线、交换机等硬件,尝试更换有线连接。
防火墙与安全软件:误拦截FTP流量
防火墙是导致FTP超时的第二大原因,尤其是被动模式,很多人在配置FTP时只开放了21端口,却忽略了被动模式需要动态端口范围。
- 具体表现:可以登录,但开始传输文件时就超时;或者连接后立即断开。
- 操作路径:
- 在服务器上检查防火墙规则,确保开放了TCP 20(主动模式数据端口)和21(控制端口)。
- 如果使用被动模式,需要在FTP服务软件中设定一个被动端口范围(例如50000-50100),然后在防火墙中放行这个范围。
- 客户端也要检查本地防火墙或杀毒软件是否拦截了FTP进程出站。
- 快速验证:临时关闭客户端和服务器端的防火墙/安全软件,如果问题消失,说明是防火墙导致,之后再把规则逐一添加上去。
服务器端配置:超时时间与并发限制
FTP服务软件本身有许多超时参数,默认值往往比较保守,如果服务器负载高或网络延迟大,默认值可能不够用。
- 常见参数:vsftpd中有
data_connection_timeout(数据连接超时,默认300秒)、idle_session_timeout(空闲会话超时,默认300秒)、connect_timeout(主动连接超时,默认60秒),FileZilla Server中也有类似的Time-out settings。 - 调整建议:可以适当延长,比如将数据连接超时加到600秒,空闲会话超时加到900秒,避免因为短暂网络波动就断开。
- 其他限制:检查最大并发连接数,如果服务器同时服务的客户端太多,新连接可能被排队或拒绝,导致客户端超时,可以适当提高限制,但也要考虑服务器性能。
FTP连接超时怎么解决?调整防火墙与超时时间
当FTP连接阶段就直接超时,通常是客户端无法与服务器建立TCP握手,这种情况优先检查防火墙和模式选择,再调整服务端的超时参数。
客户端配置优化:主动模式与被动模式选择
主动模式和被动模式在网络穿透上表现不同,选错模式会导致连接超时。
- 主动模式:服务器主动连接客户端的数据端口,容易被客户端防火墙拦截。
- 被动模式:客户端主动连接服务器的数据端口,更容易通过防火墙,但需要服务器开放被动端口范围。
- 选择策略:如果客户端在复杂的网络环境(如公司内网、有防火墙),优先使用被动模式,如果服务器端不方便开放大批端口,则使用主动模式,但客户端必须允许服务器反向连接。
- 操作路径:在客户端软件(如FileZilla)中,进入站点管理器,在传输设置里选择“主动”或“被动”模式,并保存后重试。
调整服务器超时参数
如果网络和防火墙都没问题,但连接依然超时,很大概率是服务端的超时值设置得太短。
- 以vsftpd为例:编辑
/etc/vsftpd/vsftpd.conf,修改或添加以下参数:data_connection_timeout=600 idle_session_timeout=900 connect_timeout=120修改后重启vsftpd服务。
- 以FileZilla Server为例:在菜单栏选择“Edit” -> “Settings”,找到“Time-out settings”,将“Data Connection Time-out”改为120秒,“Idle Session Time-out”改为900秒,点击OK。
- 注意事项:不要设置得过大,否则浪费服务器资源,一般建议数据连接超时不超过600秒,空闲会话超时不超过1800秒。
防火墙端口开放图解
开放端口是解决连接超时的关键一步,但很多人漏了被动模式端口。
- 必须开放的端口:
- TCP 21:控制连接(FTP命令)
- TCP 20:主动模式数据连接
- 被动模式端口范围:例如TCP 50000-50100(需与FTP服务软件设置一致)
- 操作步骤(以Windows Server为例):
- 打开“高级安全Windows Defender防火墙”。
- 新建入站规则,选择“端口”,协议选TCP,指定端口21。
- 重复步骤,添加TCP 20和被动端口范围。
- 如果是云服务器,还要在网络安全组中放行这些端口。
- 验证方法:完成配置后,用
telnet命令测试端口是否可达:telnet <服务器IP> 21,如果连接成功,说明端口已开放。
FTP上传超时和下载超时的差异化处理
上传和下载超时虽然看起来相似,但触发原因和解决重点并不完全相同,分开处理能节省很多无效尝试。
上传超时:大文件传输更容易触发
上传超时通常发生在开始传输文件几分钟后,或者传输过程中突然中断。
- 常见原因:服务器写入速度慢(磁盘I/O瓶颈)、被动模式端口被占满、服务端配置的
data_connection_timeout过短、客户端上传速度不稳定导致连接空闲。 - 解决方向:
- 分块上传:将大文件压缩成多个小压缩包,逐个上传,避免单次传输时间过长。
- 增加超时值:服务器端将
data_connection_timeout设为600秒以上。 - 检查服务器磁盘:确认磁盘读写速度正常,没有长时间100%占用。
- 使用支持断点续传的客户端(如FileZilla),上传中断后可以继续。
下载超时:网络不稳定或服务器限速
下载超时更常见于网络抖动或服务器设置了带宽限制,导致数据传输速度远低于预期,从而触发超时。
- 常见原因:客户端与服务器之间丢包严重、服务器针对IP或账号限速、客户端防火墙限制了连接数。
- 解决方向:
- 断点续传:使用支持断点续传的客户端,下载中断后自动续传,避免从头开始。
- 调整客户端超时:在客户端软件中增加“超时”或“重试间隔”的值,例如FileZilla中,进入“编辑”->“设置”->“传输”,将“超时”设为30秒或更长。
- 检查服务器限速:如果使用vsftpd,检查
local_max_rate和anon_max_rate是否设置过低,可适当取消或提高。 - 使用压缩传输:如果服务器支持,开启传输压缩(如
zlib),减少实际传输的数据量。
对比表格:上传超时 vs 下载超时
| 对比项 | 上传超时 | 下载超时 |
|---|---|---|
| 主要触发场景 | 大文件、慢速网络、服务器写入慢 | 网络丢包、服务器限速、客户端网络差 |
| 常见表现形式 | 传输进度条卡住,然后报错 | 进度条正常但速度极低,然后超时 |
| 核心排查点 | 服务器磁盘I/O、被动端口、超时值 | 网络质量、带宽限制、客户端超时 |
| 推荐解决动作 | 分块上传、延长超时、检查磁盘 | 断点续传、调整客户端超时、检查限速 |
FTP服务器超时问题排查的实操步骤
当问题出现时,不要凭感觉去调整,而是按照下面这套流程一步步验证,绝大多数情况下都能找到原因。
第一步:定位故障点
- 使用
ftp -n <服务器IP>命令,测试是否能连接成功。 - 如果能连接但传输超时,说明是数据通道问题,关注防火墙和被动模式。
- 如果连接就超时,说明是控制通道问题,关注网络和服务器是否运行。
- 用
telnet <服务器IP> 21测试端口是否开放,排除防火墙拦截。
第二步:检查日志文件
- 服务器日志:vsftpd日志默认在
/var/log/vsftpd.log,FileZilla Server日志在安装目录下的Logs文件夹,查看超时时间附近是否有“timeout”或“connection closed”等关键词。 - 客户端日志:FileZilla的日志窗口会显示详细错误信息,重点看“Error: Connection timed out”前面是哪一步操作。
第三步:逐步调整配置
- 网络优化:确认客户端和服务器之间的网络稳定,必要时使用有线网络或更换网络环境测试。
- 防火墙调整:确保控制端口21和数据端口20/被动端口范围都已开放,并检查客户端防火墙。
- 超时参数调整:在服务端适当延长
data_connection_timeout和idle_session_timeout。 - 模式切换:如果当前使用主动模式,尝试切换到被动模式,反之亦然。
- 客户端设置:在客户端软件中,增加连接超时和传输超时的值,开启断点续传。
FTP服务器超时常见问题解答
FTP服务器超时时间设置多少合适?
默认超时时间通常为30秒到300秒,对于一般办公环境,建议将数据连接超时设为600秒,空闲会话超时设为900秒,如果经常传输大文件,可以进一步延长到1200秒,但过大会导致资源占用过多。
为什么内网FTP连接不超时,外网却超时?
内网延迟低、丢包少,且没有防火墙穿透问题;外网传输时,网络延迟高,且运营商或中间路由器可能限制会话时长,外网访问需要正确配置端口转发和被动模式端口范围,否则数据通道无法建立,行业共识认为,超过80%的外网FTP超时问题都是防火墙或模式配置不当引起的。
vsftpd中出现“ftp: connect: Connection timed out”怎么处理?
首先检查服务器是否正常启动,用`systemctl status vsftpd`确认状态,然后检查防火墙,用`iptables -L`或`firewall-cmd –list-all`查看21端口是否开放,如果服务器在云上,还要检查安全组规则,查看vsftpd日志,确认是否有“timeout”相关记录,并根据日志提示调整超时参数。
FTP服务器超时不是疑难杂症,抓住网络、防火墙、超时配置这三个核心,结合日志和命令验证,就能快速定位并解决,从今天开始,遇到超时问题可以按这个思路走一遍,避免盲目尝试。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/558672.html