防止网站漏洞的核心在于建立一套从代码审计、权限控制到实时监控的纵深防御体系,而非依赖单一安全工具。
为什么网站漏洞防不胜防?
网站漏洞的根源往往藏在最基础的环节里,多数站长把精力放在内容更新和流量获取上,却忽略了代码层面的隐形风险,黑客的攻击路径并不复杂,他们惯用的手法是利用已知的CMS漏洞、弱密码以及未打补丁的第三方插件发起入侵。

常见的攻击场景包括:
- SQL注入:通过构造恶意查询语句,直接操作数据库,窃取用户信息。
- 跨站脚本(XSS):在评论区或表单中注入脚本,劫持访问者会话。
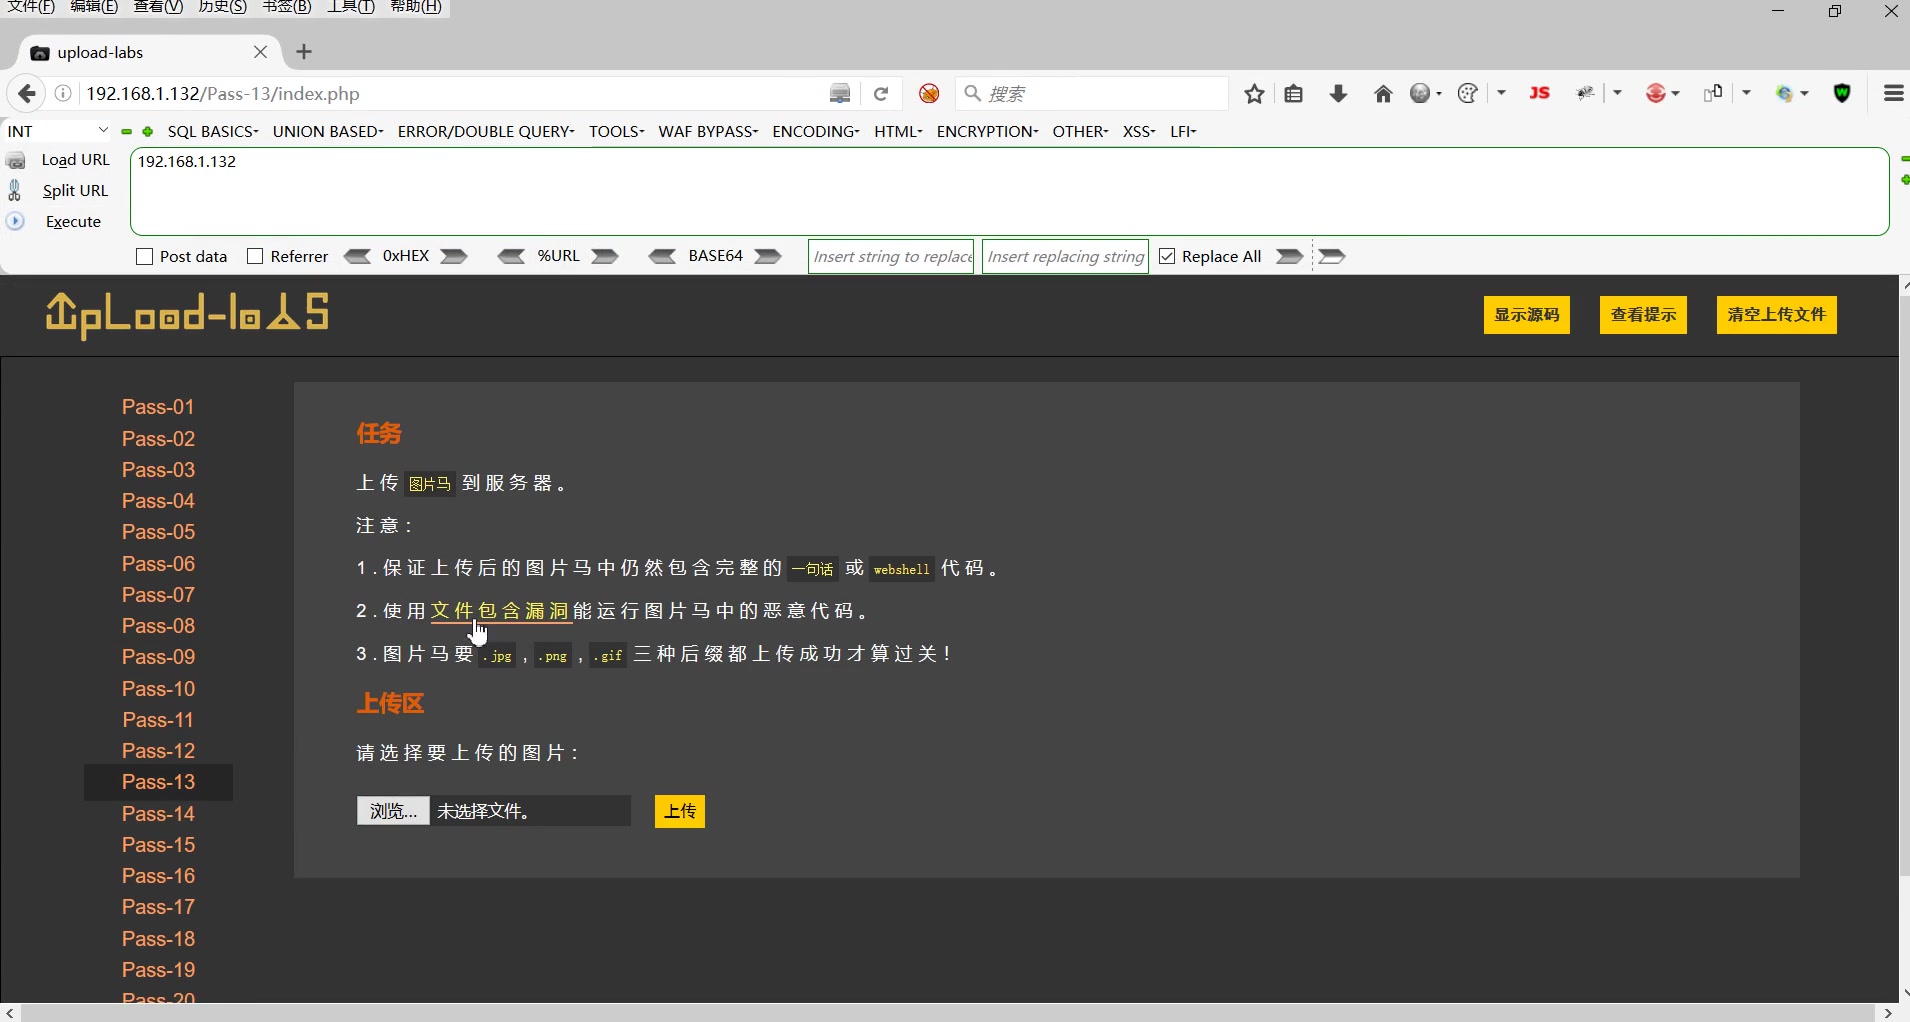
- 文件上传漏洞:允许上传未经验证的恶意文件,获取服务器控制权。
行业共识认为,超过七成的网站漏洞并非因为技术门槛高,而是因为管理员没有及时更新核心程序,WordPress、织梦CMS等主流系统每隔一段时间就会发布安全更新,很多站长出于“怕改坏模板”的顾虑选择忽略,结果被自动化扫描工具盯上,另一个高频短板是默认后台路径和弱管理员密码,这些信息在黑客论坛上几乎半公开。防御的第一步不是配置复杂规则,而是把基础工作做扎实。
网站漏洞怎么修复?从根源解决问题的三步法
直接回答“网站漏洞怎么修复”这个问题,需要拆解成三个可执行的步骤,不要一上来就找第三方工具,先自己动手排查。
第一步:全面体检与漏洞扫描
使用开源工具或在线扫描器做一次完整检测,推荐以下操作路径:
- 下载WPScan(针对WordPress)或Nessus(通用型),对站点进行全端口扫描。
- 重点检查敏感文件:/wp-admin、/admin、/phpinfo.php、/data/等目录是否可公开访问。
- 查看服务器日志,筛选出异常请求IP和错误代码(如404、500、403集中出现的时间段)。
扫描完成后,你会得到一份漏洞清单,注意,不要盲目相信扫描结果,有些误报需要人工验证,一个显示“高危”的XSS点,如果实际是经过编码输出的,就可以降级处理。
第二步:分优先级修补
根据漏洞的利用难度和数据影响范围,划分三个等级:
- 紧急(立即修复):SQL注入、文件包含、命令执行、管理员权限泄露,这些漏洞一旦被利用,网站数据会直接暴露。
- 高优先级(24小时内修复):XSS存储型、CSRF、目录遍历,这类漏洞需要用户交互才能触发,但影响面广。
- 常规修复(计划内处理):信息泄露、未授权访问、弱密码策略,可以安排在下个维护窗口。
修补时直接改代码或配置,SQL注入可以通过使用参数化查询消除;XSS则需要对用户输入进行转义输出。对于CMS网站,优先升级到最新版本,其次考虑禁用或替换存在漏洞的插件。
第三步:加固权限与配置
很多漏洞被利用是因为权限过于宽松,具体操作:
- 将文件目录权限设置为755(目录可读可执行,不可写),文件设置为644。
- 禁用不必要的端口和服务,例如FTP、Telnet、MySQL远程连接。
- 配置Web应用防火墙(WAF)规则,拦截常见攻击payload。
经过这三步,绝大多数常见漏洞都能被堵住,如果仍然存在风险,说明问题可能出在服务器操作系统层面,需要联系主机商一起排查。
网站防火墙对比:如何选择适合你的防护方案
市面上的网站防火墙产品五花八门,从云WAF到软件防火墙再到硬件设备,各有侧重点,做一次网站防火墙对比,能帮你找到性价比最高的选项。
| 类型 | 代表产品 | 适用场景 | 价格区间 | 优缺点 |
|---|---|---|---|---|
| 云WAF | Cloudflare、简米云WAF、酷番云WAF | 中小型网站,希望快速接入 | 免费至几百元/月 | 部署简单,无需维护硬件;但依赖第三方DNS,可能增加延迟 |
| 软件防火墙 | ModSecurity、Nginx+Lua | 有技术能力自行定制的团队 | 免费(开源) | 灵活可控,可自定义规则;但需要服务器资源,配置复杂 |
| 硬件WAF | F5、深信服 | 大型企业、金融、政务网站 | 几万元起 | 处理能力强,低延迟;价格昂贵,且需要专业运维 |
选择建议:
- 如果你是个人站长或小型企业,云WAF性价比最高,它能拦截大量自动化攻击,且免费版就够用,需要注意的是,免费版通常只提供基础规则,高级防护如CC攻击定制需要付费。
- 如果你有技术团队且网站流量较大,软件防火墙可以让你精确控制每一条规则,但需要定期更新规则库,否则容易漏报。
- 金融、电商等对合规要求极高的行业,硬件WAF不可替代,因为它能提供物理隔离和高性能处理。
行业共识认为,无论选择哪种方案,WAF之后的日志审计同样重要,你需要定期查看拦截记录,分析攻击趋势,并据此调整规则,否则,防火墙只是一个摆设。
网站被黑怎么办?应急响应步骤
当你发现网站首页被篡改、跳转到恶意域名,或者被搜索引擎标记为“危险网站”,不要慌,按照以下步骤操作,可以最大程度降低损失。
第一时间隔离服务器
- 立即断开服务器网络连接(拔网线或关闭云主机外网IP)。
- 同时修改管理员密码、数据库密码、FTP密码,防止攻击者继续操作。
- 如果网站有备份,先不要恢复,因为备份可能也包含后门。
定位入侵入口
使用netstat -an命令查看所有连接,找出异常进程和端口,重点检查:
- 最近修改过的文件,尤其是index.php、.htaccess、wp-config.php等核心文件。
- 检查服务器上是否被植入了Webshell,常见路径是/uploads/或/images/目录下的PHP文件。
- 查看系统日志,找到攻击者首次进入的时间点。
不要盲目删除文件,先完整备份一份当前状态用于后续分析,很多黑客会留下多个后门,删除一个可能触发其他隐藏脚本。
干净恢复与全面加固
- 从备份中恢复干净的网站文件(注意备份时间点要早于感染时间,最好是一周前的备份)。
- 恢复后立即更新所有密码,并安装最新安全补丁。
- 重新上线后,启用WAF并开启全站HTTPS,防止中间人攻击。
最后一步是提交申诉:如果网站被搜索引擎列入黑名单,需要向Google Search Console、百度站长平台提交安全审核请求,并附上整改报告,一般72小时内可以解除标记。
网站漏洞防护常见问题解答
问:服务器操作系统有漏洞,但我不想升级内核,有什么替代方案?
答:如果无法升级内核,可以通过配置系统防火墙来限制对漏洞端口的访问,同时使用容器化部署隔离应用层,可以考虑使用Web应用防火墙在应用层做深度防护,拦截针对操作系统漏洞的利用请求,但长期来看,不升级内核意味着风险敞口始终存在,建议在业务低峰期安排一次远程控制下的升级窗口。
问:小网站预算有限,只做免费安全措施够用吗?
答:免费方案可以覆盖大部分常见风险,具体包括:使用开源WAF(如ModSecurity)、开启双因素认证、定期用免费扫描器(如Qualys FreeScan)检测漏洞、保持CMS和插件更新,据统计,多数小型网站被攻击是因为默认密码和未更新,这些不花钱的步骤足以挡住80%的自动化攻击,如果网站涉及用户注册或支付,建议至少配置一个低成本的云WAF,价格在几十元每月。
问:网站安全检测费用一般是多少?在哪里能找到靠谱的服务?
答:单次外部渗透测试的价格通常在2000元到2万元之间,具体取决于网站规模和测试深度,一次完整的检测包括信息收集、漏洞扫描、手工验证和报告输出,如果你需要定期检测,还可以选择按年签约的托管服务,平均每月几百元。地域性服务商在本地化响应上更有优势,例如北京地区的安全公司可以提供到场应急和服务器加固服务,方便面对面沟通,选择时优先看对方是否有现成的客户案例,并要求提供往期检测报告样本。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/556269.html