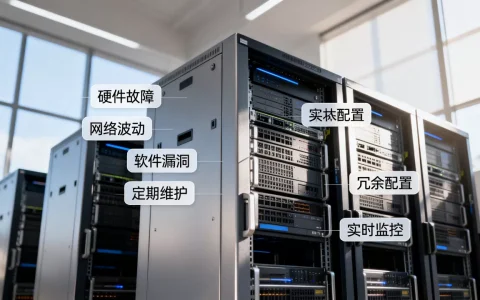
服务器云转发是借助云端中转节点实现网络流量加速、跨地域互联与安全防护的核心技术方案,它能直接解决自建转发链路不稳定、延迟高、防御弱三大痛点。
服务器云转发到底解决什么问题
先说说我自己的经历,早几年我做了一个面向海外用户的工具站,用户反馈打开速度慢得像看幻灯片,排查后发现,问题出在数据传输路径上:用户请求要先绕半个地球到源站,响应再绕回来,延迟全耗在物理距离上了。
后来我切换了云转发方案,把流量引导到离用户最近的云节点,由节点代为回源取数据再转发给用户,效果立竿见影,首屏加载时间从 8 秒降到 2 秒以内。
云转发的本质,是把你原本直连的“长途路线”改成了“短途接驳 + 高速干线”的组合,它不改变你的源站架构,只是在中间加了一层聪明的调度。
适用场景集中在三类:
- 跨境业务:跨境电商、海外游戏、出海应用,需要让全球用户都获得低延迟体验。
- 高并发场景:活动大促、直播抢购瞬间涌入大量流量,云转发可以分摊源站压力。
- 安全防御:隐藏源站真实 IP,由转发节点承担攻击流量,源站不被直接暴露。
行业共识认为,在涉及跨地域传输的场景中,使用云转发比单纯升级源站带宽性价比更高,因为物理距离造成的延迟不是堆硬件能解决的。
服务器云转发怎么搭建
这里不聊理论,直接上实操路径,以最常用的 Nginx stream 模块为例,演示如何搭建一个 TCP/UDP 转发服务。
第一步:确认环境支持
先检查 Nginx 是否编译了 stream 模块:
nginx -V 2>&1 | grep stream
如果输出结果里有 --with-stream,说明可以直接用,没有的话,需要重新编译或者安装带 stream 模块的 Nginx。
第二步:配置转发规则
编辑 Nginx 配置文件,添加一个 stream 块:
stream {
    upstream backend_servers {
        server 203.0.113.10:443;
        server 203.0.113.11:443;
    }
    server {
        listen 8443;
        proxy_pass backend_servers;
        proxy_timeout 60s;
        proxy_connect_timeout 5s;
    }
}
这段配置的意思是:云转发服务器监听 8443 端口,收到流量后转发到后端源服务器的 443 端口,使用 upstream 可以在多台源服务器之间做负载均衡。
第三步:重启并验证
nginx -t && nginx -s reload
测试连通性:
curl -x http://your-cloud-node:8443 https://your-target-site.com
如果能正常返回内容,说明转发链路已经打通。
对于不熟悉命令行的用户,也可以使用云厂商提供的可视化转发服务,在控制台里点几下就能完成,底层逻辑和上面的配置是一样的指定监听端口、指定目标地址、设置转发策略。
需要注意的一点是:转发节点本身不缓存内容,它只做流量搬运,如果业务需要缓存静态资源来加速,那是 CDN 的活,不是云转发的职责范围。
服务器云转发和CDN区别
很多人容易把这两个概念搞混,我打一个比方:CDN 像是一个“前置仓库”,把你常用的货(静态资源)提前放在离用户近的地方,用户直接就近取货;云转发像是“高速收费站”,不存货,只负责让车辆(数据流)以最快速度通过。
两者的核心差异点:
| 维度 | 服务器云转发 | CDN |
|---|---|---|
| 缓存能力 | 无,纯流量转发 | 有,缓存静态资源 |
| 适用协议 | TCP/UDP/HTTP/HTTPS 全协议 | 主要为 HTTP/HTTPS |
| 典型场景 | 游戏加速、API 转发、远程办公 | 网页加速、文件下载、视频点播 |
| 源站保护 | 可隐藏源站 IP | 可隐藏源站 IP |
| 配置复杂度 | 相对简单,只需指定转发规则 | 需要配置缓存策略、回源规则 |
从表格可以看出,云转发的覆盖面更广,它不关心传输的是网页还是游戏数据包,只要指定端口和协议就能转发,而 CDN 更专注在 HTTP 层面的加速。
实际项目中,两者可以配合使用,比如一个电商网站,静态图片走 CDN 加速,动态 API 请求走云转发,各司其职,效果最好。
在选型时,如果业务以网页为主、静态资源占比大,优先考虑 CDN;如果业务涉及 TCP/UDP 长连接、游戏协议、非 HTTP 应用,或者需要精细控制转发策略,云转发更合适。
国内服务器云转发哪家便宜
价格这东西,不同厂商报价策略差异很大,而且经常变动,我不在这里列具体价格表,因为那很快就会过时,但可以分享一些判断性价比的方法。
计费模式对比
- 按流量计费:适合流量波动大的业务,高峰期用多少算多少,不会因为闲置而浪费成本。
- 按带宽计费:适合流量稳定的业务,固定带宽费用,不会因为突发流量产生额外账单。
- 包月/包年套餐:适合预算固定的中小企业,通常包含一定量的转发流量和连接数。
以国内主流云厂商为例,包年套餐通常比按量付费便宜 20%-30%,但前提是你对业务量有准确预估,买多了浪费,买少了不够用。
便宜不等于合适
价格低往往意味着功能裁剪,有些低价转发服务不支持自定义端口,有些限制并发连接数,还有些没有 DDoS 防护,对于生产环境,这些限制可能比价格差异更致命。
我的建议是:先用小流量测试,对比两三家服务商的实际转发延迟和稳定性,再决定是否迁移,不要只看价格页上的数字,实际体验才是关键。
控制成本的小技巧
- 选择靠近业务用户的节点区域,减少跨区域流量费用。
- 合理设置空闲连接超时时间,避免无效连接占用资源。
- 业务低谷期可以临时降低带宽配置,高峰期再提升。
服务器云转发的性能优化和常见坑
搭好转发不等于一劳永逸,实际使用中会遇到各种问题,这里分享几个高频场景。
延迟排查方法
如果感觉转发后速度没有明显提升,先检查三个地方:
- 转发节点到源服务器的网络质量,用
ping和traceroute看延迟和路由跳数。 - 转发节点的带宽是否打满,如果带宽不足,反而会成为瓶颈。
- 源服务器本身的处理能力,如果源站响应慢,转发节点再快也快不起来。
一个容易忽略的配置
TCP 的 keepalive 参数,默认情况下,空闲连接可能会被中间设备断开,导致客户端收到连接重置错误,在 Nginx 配置中调整:
proxy_socket_keepalive on;
tcp_nodelay on;
tcp_nodelay 可以关闭 Nagle 算法,减少小包延迟,对实时性要求高的场景帮助明显。
安全防护要点
云转发节点毕竟暴露在公网上,被扫描攻击是常事,建议做好三件事:
- 限制来源 IP,只允许可信 IP 段访问转发端口。
- 启用访问日志,定期检查异常流量模式。
- 对接云厂商的 DDoS 防护能力,基础防护通常免费,高防需要单独购买。
常见问题速查
如果客户端连接超时,先确认转发端口是否在防火墙中放行,如果转发后内容乱码,检查是否为 TCP 转发配置,因为 TCP 转发不修改数据内容,应用层编码问题需要到应用层解决,如果并发连接数上不去,查看系统文件描述符限制,执行 ulimit -n 查看当前值,可能需要调大。
服务器云转发常见问题
服务器云转发会不会影响数据安全?
云转发只做流量中转,不修改也不存储业务数据,数据在传输过程中仍然是端到端加密的(如果使用 HTTPS 或 SSL),转发节点无法解密内容,但从安全角度考虑,建议选择有资质、有信誉的云服务商,并关注其数据安全承诺和合规认证。
转发节点选择国内还是海外?
取决于业务目标用户的位置,用户在国内,选择国内节点;用户在海外,选择海外节点,如果两边都有用户,可以配置多节点做智能路由,让用户自动连接到最近的节点,国内节点需要备案,海外节点不需要,但延迟会稍高。
云转发和端口转发是一回事吗?
端口转发是云转发的一种具体实现方式,通常指把某个端口的流量转发到指定目标,云转发的概念更宽泛,还包括协议转换、负载均衡、健康检查等能力,简单理解,端口转发是点对点的,云转发是网状的、带智能调度的。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/552675.html