服务器安全的核心在于提前预防和持续监控,任何疏漏都可能让攻击者有机可乘,导致数据泄露或服务瘫痪。 无论你是个人站长还是企业运维,掌握一套系统的安全加固方法,都能显著降低风险,下面我们直接进入正题。
服务器安全防护方案,从基础到进阶
常见攻击类型与应对策略
- 暴力破解:针对SSH或RDP端口频繁尝试登录,应对方案是修改默认端口、启用密钥认证、限制登录IP来源。
- DDoS攻击:通过大量请求耗尽服务器资源,应对方案是使用云厂商的DDoS高防服务,或配置iptables限制单IP连接数。
- 漏洞利用:利用未打补丁的软件漏洞入侵,应对方案是定期更新系统和应用,关闭不必要的服务,减少攻击面。
- 数据泄露:通过SQL注入、文件包含等窃取数据,应对方案是部署Web应用防火墙(WAF)、进行输入验证、加密敏感数据。
基础防护:账户与端口安全
- 禁用root直接登录,使用普通用户sudo提权。
- 修改SSH默认端口,降低被扫描概率。
- 启用密钥认证,关闭密码登录。
- 安装Fail2Ban等工具,自动封禁频繁失败IP。
进阶防护:入侵检测与自动化防御
- 部署主机入侵检测系统(HIDS),如Osquery或Wazuh,实时监控文件变更、进程异常。
- 配置Web应用防火墙(WAF),拦截SQL注入、XSS等常见攻击,开源方案可用ModSecurity,商业方案可选择Cloudflare或简米云WAF。
- 定期进行漏洞扫描,使用OpenVAS或Nessus社区版。
- 实施网络分段,最小化攻击面,将数据库服务器放在内网,仅允许应用服务器访问。
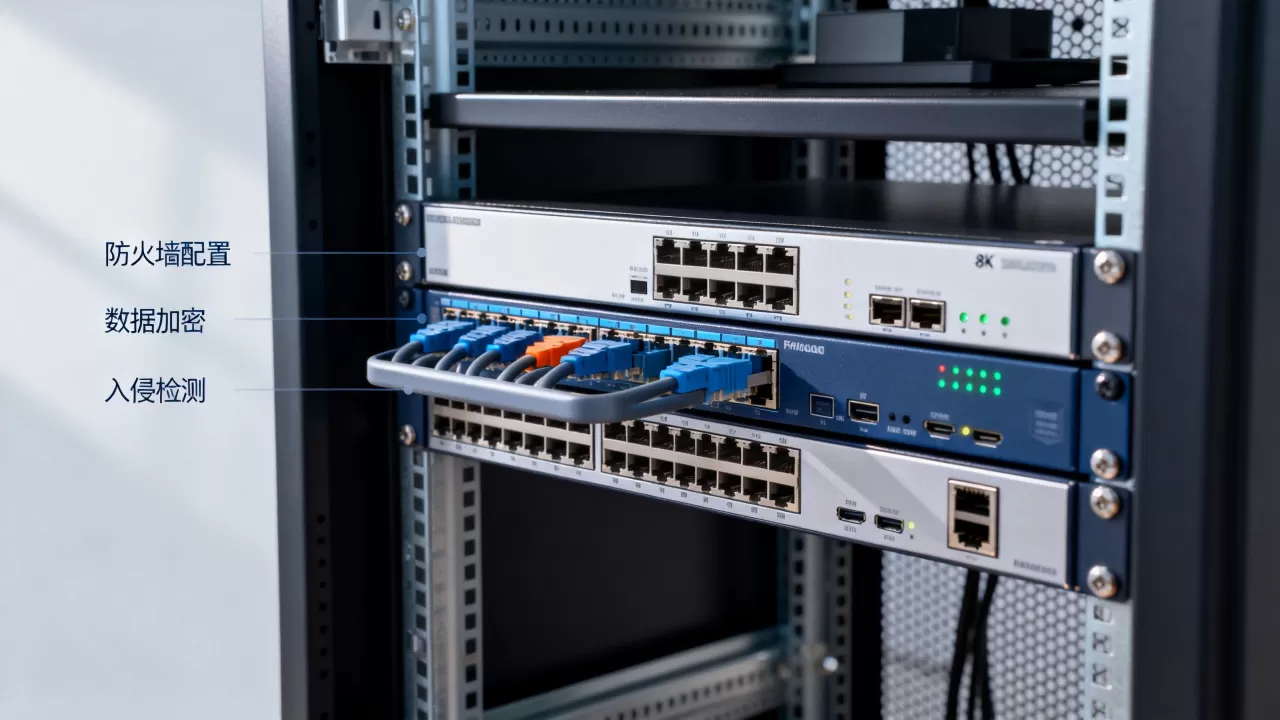
方案对比:自建防御 vs 云原生安全
| 方面 | 自建方案 | 云厂商方案 |
|---|---|---|
| 前期投入 | 较高,需购买硬件和软件许可 | 较低,按需付费 |
| 运维复杂度 | 高,需专人维护 | 低,托管服务 |
| 防护能力 | 取决于配置水平 | 默认集成大量基础防护 |
| 灵活性 | 完全可控 | 受限于平台 |
行业共识认为,对于大多数中小企业,直接使用云厂商的安全服务(如安全组、DDoS高防、WAF)是性价比更高的选择,但如果你有特殊合规或定制需求,自建方案依然不可替代。
服务器安全设置方法,手把手加固
修改SSH默认配置
- 备份配置文件:
cp /etc/ssh/sshd_config /etc/ssh/sshd_config.bak - 修改端口:
Port 2222(选择一个高位端口,避免常用端口) - 禁用root登录:
PermitRootLogin no - 仅允许密钥认证:
PasswordAuthentication no - 重启服务:
systemctl restart sshd
安装与配置防火墙
以ufw为例,简化iptables操作:
- 允许SSH新端口:
ufw allow 2222/tcp - 允许HTTP/HTTPS:
ufw allow 80和ufw allow 443 - 默认拒绝入站:
ufw default deny incoming - 启用防火墙:
ufw enable
如果需要更细致的控制,可以使用iptables限制特定IP访问SSH:
iptables -A INPUT -p tcp --dport 2222 -s 192.168.1.0/24 -j ACCEPT
iptables -A INPUT -p tcp --dport 2222 -j DROP
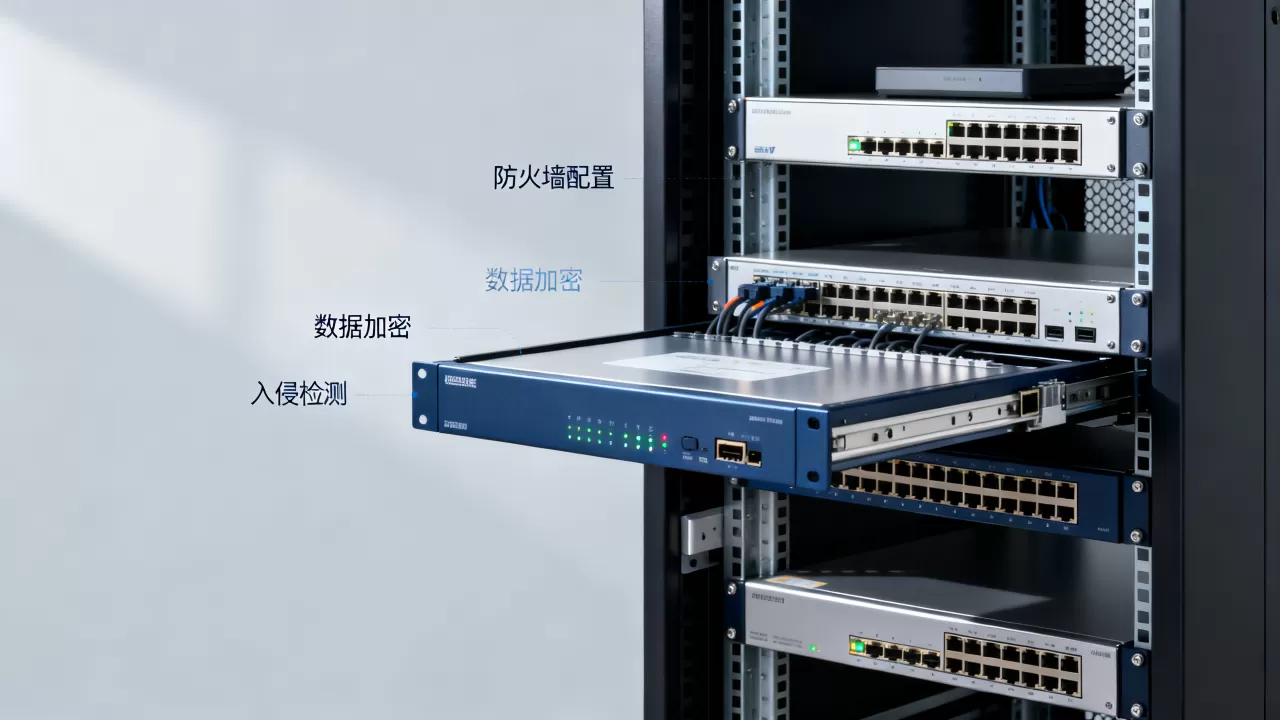
加固Web服务器
以Nginx为例:
- 隐藏版本号:
server_tokens off; - 限制请求频率:
limit_req_zone模块 - 禁用不需要的HTTP方法:
if ($request_method !~ ^(GET|HEAD|POST)$) { return 405; } - 配置HTTPS:使用Let’s Encrypt免费证书,强制HTTPS。
数据库安全配置
- 使用独立的低权限账户连接数据库。
- 不将数据库暴露在公网,仅允许内网访问。
- 定期备份,并将备份文件加密存储异地。
启用日志审计与告警
- 配置rsyslog将日志汇总到远程日志服务器。
- 安装logwatch每日发送摘要,及时发现异常。
- 设置关键文件完整性监控,如Tripwire或AIDE,检测重要文件变更。
- 使用自动化工具如Wazuh实现实时告警,第一时间响应。
服务器安全价格,你需要投入多少?
免费工具与付费服务的平衡
- 免费工具:OpenVAS(漏洞扫描)、ClamAV(防病毒)、Fail2Ban(入侵防御)、Lynis(安全审计),这些工具功能强大,但需要一定技术能力配置。
- 付费服务:云厂商的托管安全服务、第三方安全咨询、商业WAF,价格根据防护范围和规模,从每月几百到数万不等。
不同规模企业的预算建议
- 个人站长/小型网站:完全使用免费工具,重点加固基础配置,每年额外支出极少。
- 中小企业:采用云安全基础包加上免费工具,年投入从几千到数万元,具体取决于业务重要性。
- 大型企业:需要专业安全团队或外包服务,预算可能占据IT总投入的相当比例。
如何评估安全投入的回报
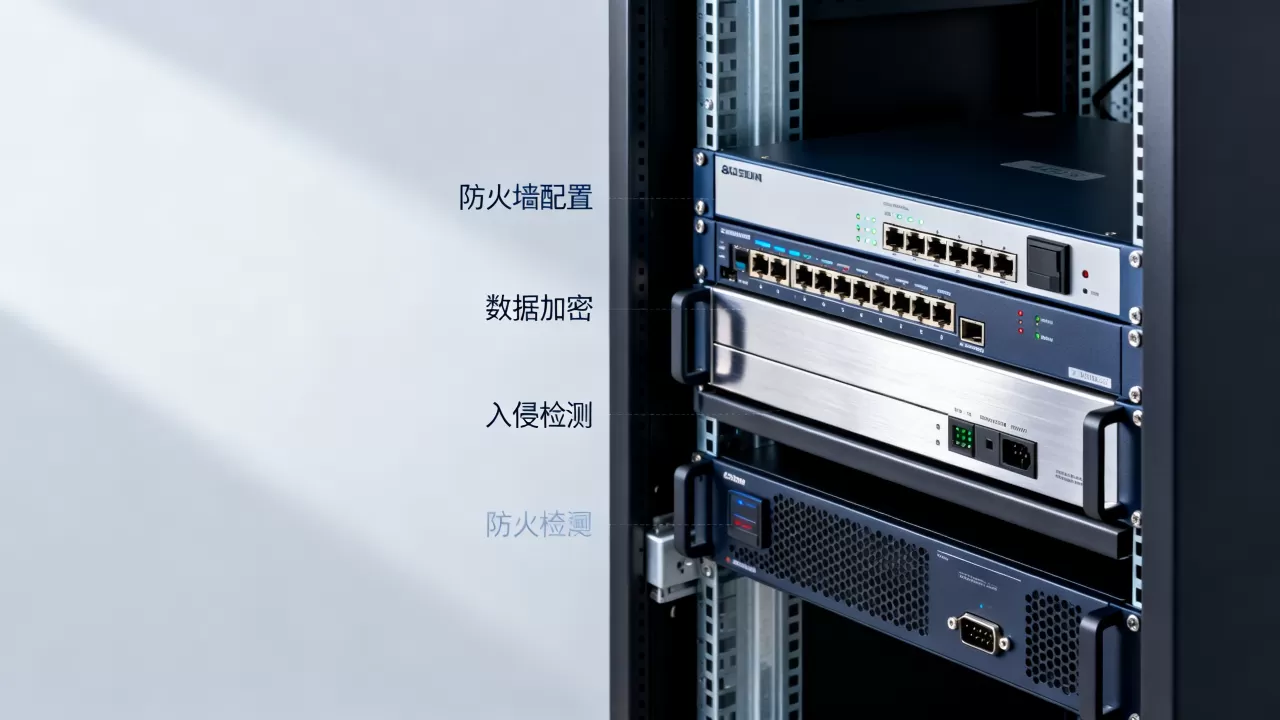
安全投入很难直接量化,但可以通过避免的损失来评估,一次数据泄露的代价可能包括罚款、声誉损失、业务中断,据统计,相当一部分小企业在遭受攻击后难以恢复,与其事后补救,不如事前预防。
服务器安全日常维护与检查清单
每日检查
- 查看系统日志是否有异常登录尝试。
- 监控服务器资源使用情况,避免被挖矿程序滥用。
每周检查
- 检查安全更新,及时应用补丁。
- 检查防火墙规则,确保没有不必要开放端口。
每月检查
- 审计用户账户,撤销不活跃或离职员工的权限。
- 备份数据并验证备份完整性。
- 运行一次漏洞扫描,修复发现的问题。
服务器安全常见问题解答
云服务器安全吗?
云服务器本身安全,但安全责任共担,云厂商负责物理设施和虚拟化安全,你负责操作系统、应用和数据安全,只要配置得当,云服务器比传统服务器更安全,因为云平台自带基础防护,如DDoS清洗和防火墙。
服务器安全设置方法中最关键的是什么?
业内专家指出,账户安全是基础中的基础。禁用root远程登录、使用密钥认证、修改默认端口这三步能挡住绝大多数自动化攻击,相当一部分入侵事件始于弱密码或默认配置,所以请优先做好这三点。
服务器安全防护方案如何选择?
选择方案取决于业务规模和技术能力,有专业运维团队,可以自建防御体系,灵活可控,如果团队有限,使用云厂商安全服务更省心,多数情况下,混合方案(云原生安全+免费工具)能够平衡成本与效果。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/551540.html