在IIS服务器上安装私有证书,核心是先生成证书签名请求(CSR),通过内部CA签发后导入服务器,最后绑定到网站,整个过程无需公网CA,适合内网和测试环境,显著降低证书成本。
IIS服务器安全证书怎么安装?私有证书部署全流程详解
这个流程适用于Windows Server 2016/2019/2026,无论你使用企业AD CS还是独立CA,核心步骤一致。
准备工作:确认环境与CA类型
- 确认IIS服务器版本,建议使用Windows Server 2016及以上,对TLS 1.2/1.3支持更完善。
- 搭建或准备一台内部CA,如果已有Active Directory证书服务,可直接使用企业CA;否则可部署独立CA(离线或在线)。
- 确保IIS服务器与CA服务器网络可达,且域名解析正常。
- 若是独立CA,提前导出根证书,后续需部署到所有客户端受信任根存储区。
生成证书签名请求(CSR)
- 通过IIS管理器操作:打开IIS管理器,点击服务器根节点,双击“服务器证书”,在右侧操作栏点击“创建证书申请”,填写通用名称(如
internal.example.com),组织信息,密钥长度选2048位或更高,保存为.txt文件,即CSR内容。 - 通过命令行操作:使用
certreq命令,创建request.inf文件,指定密钥长度、使用者信息等,然后运行certreq -new request.inf request.csr,这种方式适合批量场景。
提交CSR并获取私有证书
- 打开CA的Web界面(通常为
http://CA服务器/certsrv),选择“申请证书”“高级证书申请”“使用base64编码的CMC或PKCS#10文件提交申请”,将CSR文件内容粘贴进去。 - 在证书模板中选择“Web服务器”,若企业CA,可自动选择模板,提交后等待颁发,或由管理员手动批准。
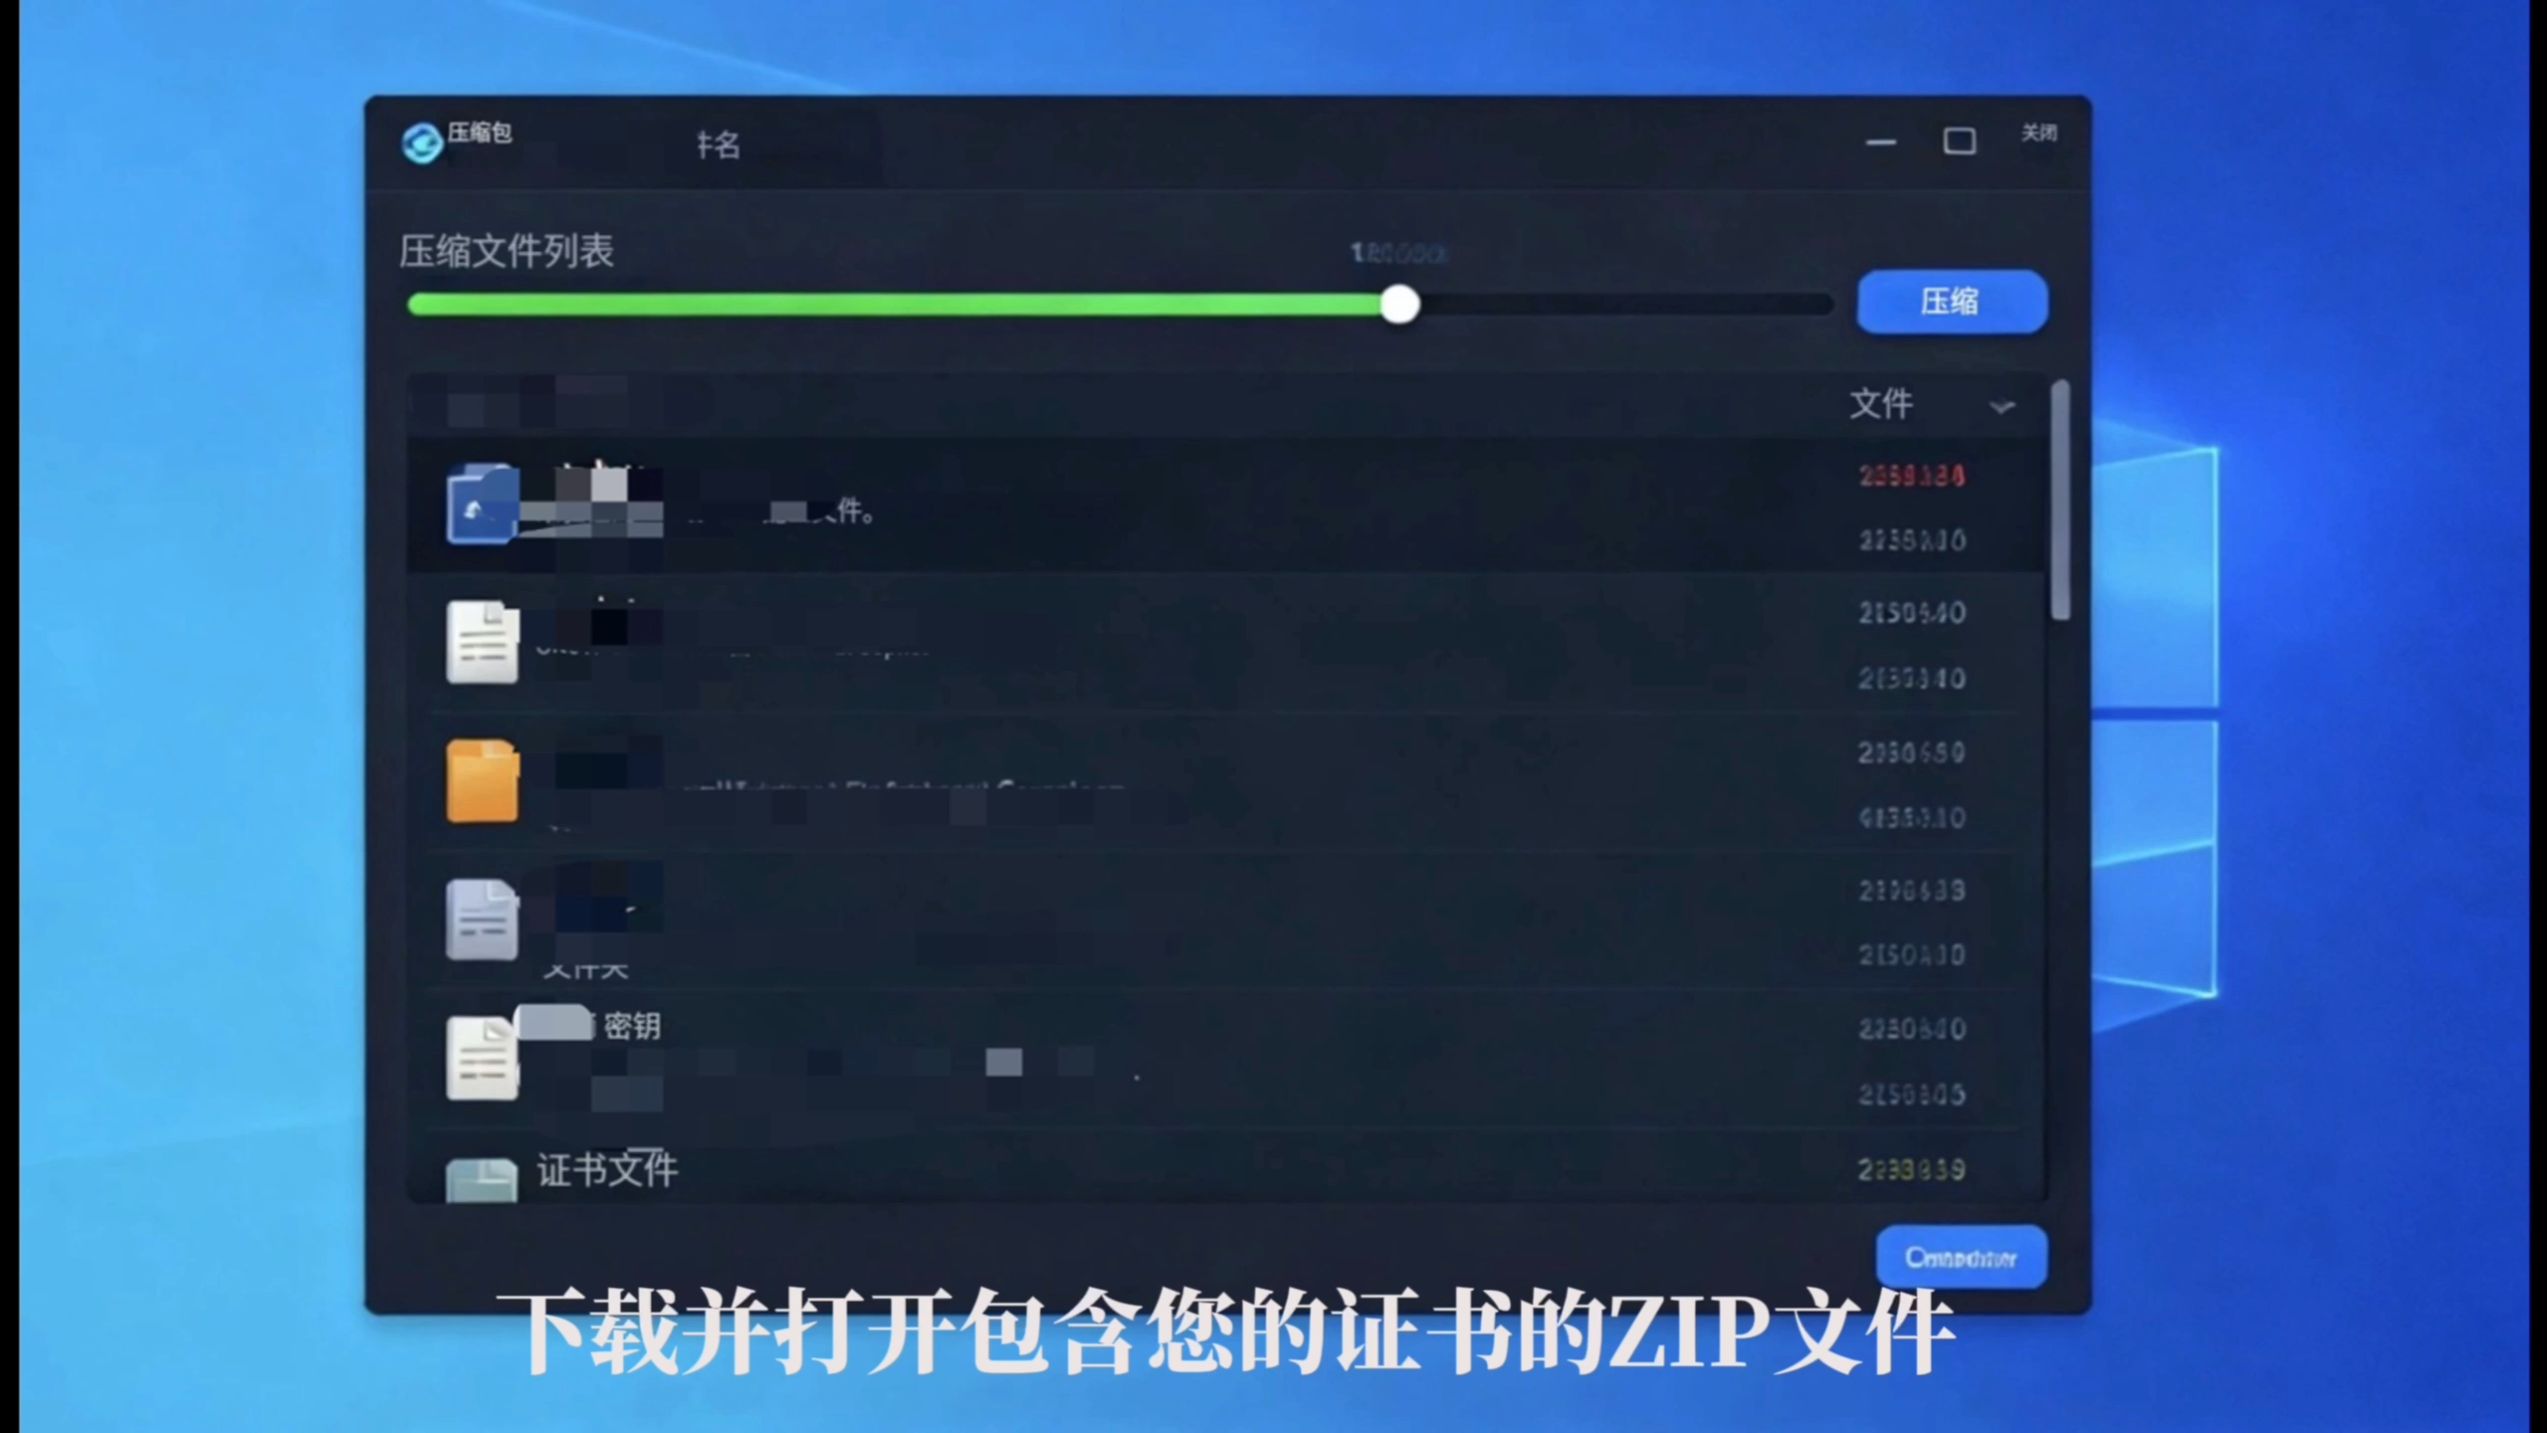
- 下载证书文件(Base64编码的
.cer文件),如果CA为独立CA,还需下载CA证书链(通常包含根证书)。
导入证书并绑定到站点
- 导入证书:在IIS“服务器证书”界面,点击“完成证书申请”,选择下载的
.cer文件,输入友好名称,确定后证书出现在列表中。 - 导出私钥(可选):若需在其他服务器使用同一证书,右键该证书导出为
.pfx文件,包含私钥,设置强密码。 - 绑定网站:选中需要HTTPS的网站,点击“绑定”“添加”类型选择
https,IP地址和端口默认443,主机名与证书通用名称一致,SSL证书选择刚导入的证书,确定后重启网站。
验证HTTPS连接
- 在局域网内用浏览器访问
https://域名,查看证书信息,如果浏览器提示“不安全”,说明客户端未信任根证书,需通过组策略或手动安装根证书到受信任根证书颁发机构。 - 使用
certutil -urlfetch命令验证证书链是否完整,确认无吊销或过期问题。
私有证书和公网证书对比:为什么内网推荐私有证书?
很多运维人员在选择IIS证书时都会纠结:用免费自签名还是购买商业证书?如果场景是内网系统,私有证书往往更合适。
费用与采购周期对比
| 对比项 | 私有证书(自建CA) | 公网证书 |
|---|---|---|
| 年度证书费用 | 零成本(仅CA硬件和运维) | 数百至数千元/年 |
| 申请流程 | 内部签发,分钟级 | 验证域名或组织,通常1-2天 |
| 续费管理 | 自由定制有效期 | 续费需重新验证 |
业内专家指出,私有证书在内网环境下的性价比远超公网证书,企业只需一次投入CA服务器,后续多年零证书费,对于IIS安装私有证书费用
,很多企业关注自建CA的成本,实际上占比较高的是一次性服务器和人力配置,后续维护量极小。
信任范围与部署复杂度
- 公网证书由全球信任的根CA签发,任何设备自带信任,部署简单,适合面向互联网的业务。
- 私有证书需要客户端信任内部根证书,在域环境下,通过组策略推送根证书,一次部署全内网生效,后续证书管理简便,若是非域环境,需手动安装根证书,但依然可控。
适用场景差异
- 私有证书适合:内部OA、ERP、API接口、开发测试环境、Wi-Fi认证、设备证书等,这些场景通常不需要公网信任,且流量不经过公网,私有证书完全满足加密需求。
- 公网证书适合:电商网站、金融平台、SaaS服务、公众门户等,必须由全球信任的CA签发,否则浏览器会拦截。
安全性与密钥管理
行业共识认为,私有证书的信任链管理是部署成功的关键,自建CA要求严格保护根证书私钥(离线存储、物理隔离),一旦泄露,所有签发的证书都丧失信任,相比之下,公网证书由CA托管,企业只需管理自己的私钥,但内网环境中,私有证书可以让企业完全掌控证书生命周期,从签发到吊销均自主控制。
私有证书部署中的常见问题与排错
即使流程正确,实操中仍可能遇到各种问题,以下是典型的三个场景。
私有证书浏览器不信任怎么办?
- 首先确认客户端是否安装了根证书,将CA的根证书导入到“受信任的根证书颁发机构”存储,在域环境通过组策略下发,非域环境手动安装。
- 检查证书链是否完整,如果IIS没有配置中间证书,浏览器可能提示“此证书由不受信任的颁发者颁发”,在IIS中导入证书时,选择包含证书链的文件(如PKCS#7格式),或从CA处下载完整的证书链文件。
- 确认证书通用名称与访问的域名完全匹配,包括差一个字符都会导致名称不匹配错误。
证书链不完整导致IIS警告
IIS默认不自动包含中间证书,导出证书时需选择“包含所有证书路径”,如果没有,在IIS服务器证书列表中,右键证书查看详细信息,若缺少中间证书,需手动导入,更好的做法是在CA上导出时选择“Base64编码的PKCS#7”,该格式包含完整链。
私有证书私钥丢失或泄露
- 一旦私钥丢失,该证书无法恢复,必须在CA上吊销并重新申请。
- 建议在导入证书后立即备份包含私钥的
.pfx文件,保存到离线安全位置,同时遵循最小权限原则,私钥仅授权给IIS应用程序池用户。
IIS服务器安全证书安装常见问题
私有证书和自签名证书有什么区别?
自签名证书是证书自己签发自己,不受任何CA信任,适合临时调试,私有证书由内部CA签发,可以在组织内构建完整的信任链,通过部署根证书实现全局信任,管理上,私有证书支持吊销、模板等生命周期管理,远优于自签名。
如何将同一私有证书部署到多台IIS服务器?
在首次导入证书时,导出包含私钥的.pfx文件,在目标服务器IIS的“服务器证书”界面,点击“导入”,选择.pfx文件并输入密码,完成后绑定到对应网站,注意每台服务器上的私钥独立保护,不要将.pfx文件明文传输。
私有证书到期后如何更新?
在CA上重新为同一服务器签发新证书(可基于同一CSR或重新生成),在IIS中完成证书申请并导入,然后更新网站绑定中的证书,为避免服务中断,建议启用证书自动续订功能(企业CA+组策略),或提前监控有效期,设置到期前30天提醒。
私有证书是IIS服务器在内网环境下的安全基石,通过正确的部署流程,可以零成本实现HTTPS加密,但公网服务仍需受信任的商业证书。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/551192.html