分布式容错性不是锦上添花,而是分布式系统在硬件故障、网络抖动、软件Bug面前活下去的保命技能,它通过冗余、隔离和自动恢复,确保系统即使部分失效,整体依然可用。
分布式容错性怎么实现?三大核心机制拆解
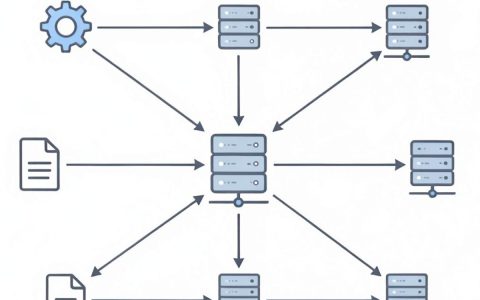
冗余设计:给关键节点找备份
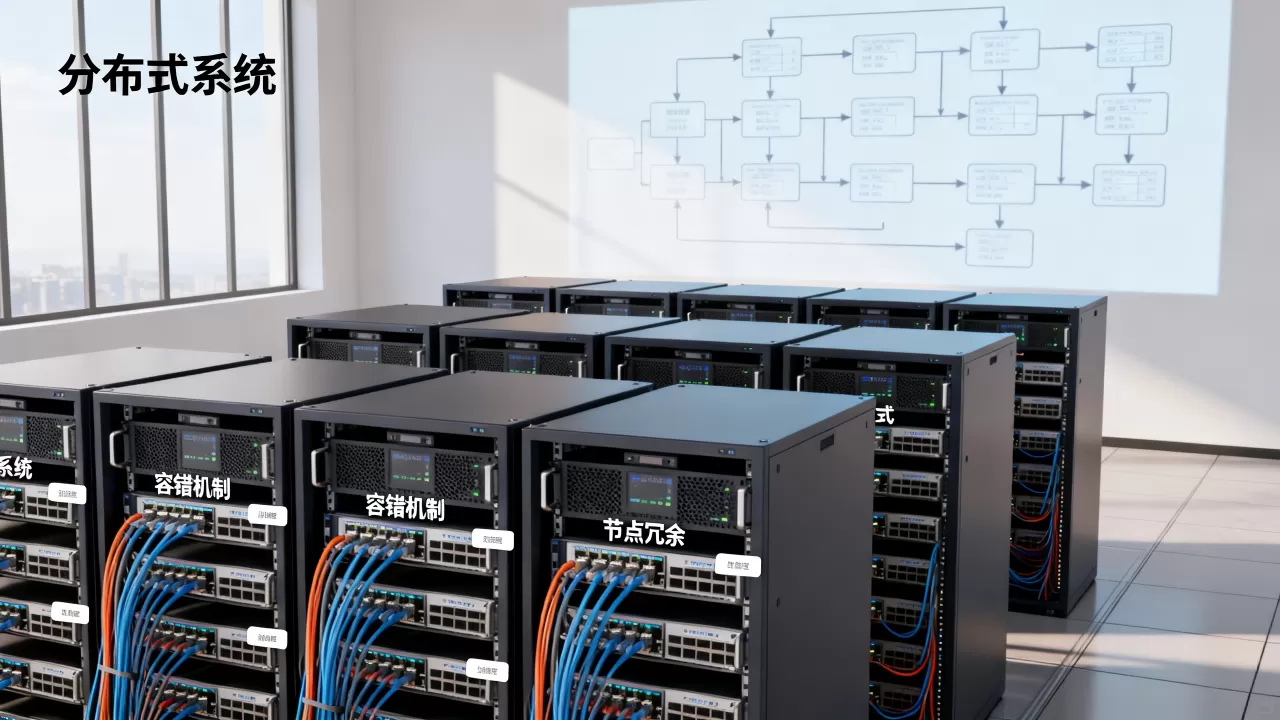
冗余是容错的第一道防线,无论是应用服务器、数据库还是网络链路,单点故障都是分布式系统最直接的威胁,常见的做法是部署多副本,比如主从架构、多活部署,当主节点宕机,副本能迅速接管流量,但冗余不是简单地复制几份,还需要考虑数据一致性和成本平衡,行业共识认为,副本数量在多数情况下设置为3即可。

- 无状态服务:通过负载均衡器后端挂多个实例,挂掉一台流量自动切走,用户无感知,实操中常用Kubernetes的Deployment设置replicas数,配合Service实现故障转移。
- 有状态服务:数据库采用主从同步或分布式共识算法保证副本数据一致,MySQL主从模式下,半同步复制能减少数据丢失风险。
- 存储层面:云厂商通常提供多可用区部署,即使整个机房断电,也能通过DNS切流到其他区域。
故障检测:心跳与超时
系统如何知道某台机器挂了?靠心跳和超时,每个节点定期向监控中心发送心跳信号,如果连续几次没有收到,就判定疑似故障,但网络延迟可能导致误判,所以需要结合集群的投票机制做最终决策,业内专家指出,心跳间隔设为1秒,超时阈值设为3倍间隔,能在多数情况下避免误切换。
- 心跳检测:常用Gossip协议或中心化监控,如ZooKeeper的临时节点。
- 超时策略:设置合理的连接超时和读取超时,防止请求长时间挂起,HTTP客户端设置connectTimeout=500ms,readTimeout=1000ms。
自动恢复:重试与幂等
检测到故障后,系统需要自动恢复,对于临时性故障,重试是简单有效的手段,但重试必须配合幂等设计,否则多次执行可能导致数据错误,支付接口如果重复调用,必须保证同一笔订单只扣一次钱,重试策略常用指数退避加随机抖动,避免所有客户端同时发起重试造成雪崩。
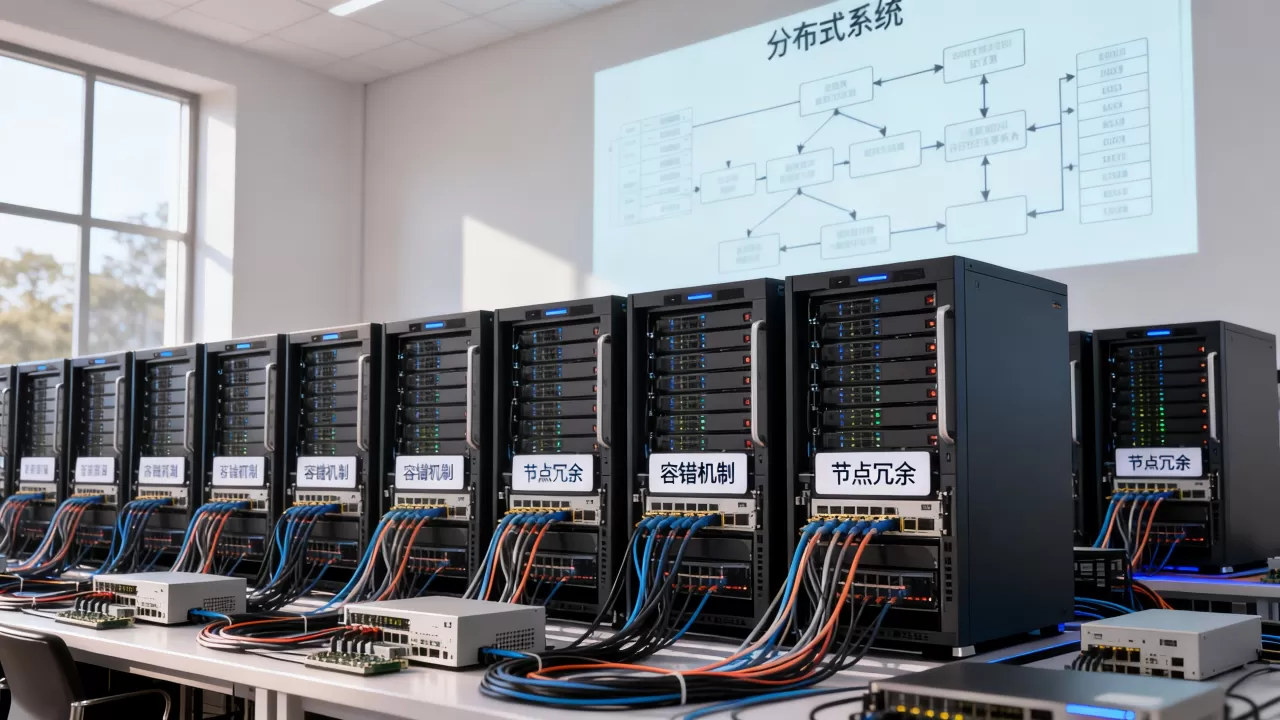
- 实操:在代码中集成Resilience4j或Spring Retry,设置最大重试次数为3,初始间隔100ms,倍数2。
- 幂等性:通过唯一请求ID、数据库唯一约束或版本号实现。
分布式容错机制有哪些?常见方案对比
不同的故障场景需要不同的容错机制,下面几种方案是分布式系统中最常用的,各有侧重,在技术选型时需结合业务场景。
| 机制 | 适用场景 | 优点 | 缺点 |
|---|---|---|---|
| 副本复制与一致性协议 | 数据持久化、强一致需求 | 数据不丢,一致性高 | 性能损耗,需共识算法 |
| 熔断降级与限流 | 服务间调用、突发流量 | 防止级联故障,保护核心链路 | 阈值设置难,可能误触发 |
| 超时重试与退避策略 | 临时性网络抖动、服务重启 | 简单有效,恢复快 | 需幂等支持,滥用加重负担 |
副本复制与一致性协议
副本复制是保证数据不丢失的经典方法,强一致性协议如Paxos、Raft,通过多数派写入保证数据一致性,但写入延迟较高,弱一致性协议如Gossip,适合对一致性要求不高的场景,但可能读到旧数据,常见做法:对于关键业务数据(如订单)使用Raft,对于非关键数据(如日志)使用Gossip。
熔断降级与限流
当下游服务响应变慢或频繁超时,熔断器直接切断调用,避免级联故障,降级则是主动放弃部分非核心功能(如推荐模块),保证核心链路畅通,限流保护系统不被突发流量冲垮,常用令牌桶或漏桶算法,三者配合使用,能有效控制故障范围。
- 熔断器状态:Closed -> Open -> Half-Open,Open状态时直接返回降级结果,Half-Open状态时尝试放行少量请求,决定是否恢复。
- 降级策略:在Spring Cloud Gateway中配置fallback URI,当路由失败时返回预设响应。
超时重试与退避策略
超时设置不合理会导致大量请求堆积,重试过于频繁可能加重系统负担,合理做法是设置明确的超时时间,并采用指数退避重试,加上随机抖动,避免所有客户端同时重试,第一次重试等待100ms,第二次200ms,第三次400ms,每次增加随机±10ms。
分布式容错性实战:电商系统设计案例
以一个电商订单系统为例,看看分布式容错性如何落地,用户下单涉及多个服务:订单服务、库存服务、支付服务、通知服务,任何一个环节出问题都可能导致下单失败或数据不一致,因此需要针对每个环节设计容错策略。
下单流程中的容错点
- 订单服务写入订单表后,如果库存扣减失败,需要回滚订单或采用最终一致性方案,实践中通过消息队列异步扣减库存,利用本地消息表保证最终一致。
- 支付回调可能丢失,需要定时对账和补偿机制,每天凌晨跑批处理,对比支付平台和本地订单状态,对不一致的订单进行补偿。
- 通知服务(短信、邮件)可以异步发送,即使失败也不影响主流程,使用消息队列解耦,即使通知服务宕机,消息也不会丢失。
库存扣减的隔离设计
库存是典型的写热点,扣减操作必须保证原子性,常见的做法是使用Redis原子操作或分布式锁,但锁也可能成为瓶颈,更容错的设计是采用分段库存,把库存分散到多个key上,减少锁冲突,库存扣减后通过消息队列异步同步到数据库,避免强依赖数据库可用性。
- 步骤:1. 前端请求到订单服务;2. 订单服务发送扣减消息到MQ;3. 库存服务消费消息,检查Redis分段库存,若足够则扣减,不足则返回失败;4. 订单服务根据MQ回执更新订单状态;5. 若库存服务超时未响应,订单服务触发重试,并设置幂等防止重复扣减。
容错性决定系统上限
分布式容错性不是一次性的设计,而是贯穿系统全生命周期的思考。 没有完美的容错设计,只有不断在故障中学习和迭代,每次故障都是对容错能力的检验,提前做好冗余、隔离和自动恢复,才能在真实故障面前保持镇定,系统越复杂,容错设计越需要前置,否则后期维护成本会指数级增长。
分布式容错性常见问题解答
分布式容错性和高可用有什么区别?
两者密切相关但不完全等同,高可用更关注系统整体对外服务的连续性,通常通过冗余和故障切换实现,目标是将宕机时间降到最低,容错性则更强调系统内部对故障的容忍能力,包括检测、隔离、恢复等机制,即使部分组件失效,系统依然能提供正确服务,高可用是容错性追求的目标之一,但容错性还涉及数据一致性、业务完整性等方面。
分布式容错性如何保证数据一致性?
数据一致性是容错设计中的难点,多数情况下,系统采用最终一致性模型,通过幂等重试、补偿事务、状态机复制等方式保证数据最终一致,对于需要强一致性的场景,则使用Raft或Paxos等共识算法,但会牺牲部分可用性,在面试中,如何平衡一致性与容错性是常被问到的分布式容错性面试题之一,通常需要结合业务场景给出具体方案。
分布式容错性有哪些常见设计误区?
一个常见误区是过度依赖重试,忽略了幂等和退避策略,导致故障时流量翻倍,另一个误区是熔断阈值设置不当,频繁误触发或太晚触发,还有不少团队在容错设计时只考虑单点故障,忽略了网络分区和脑裂问题,将容错机制视为事后补救,没有在设计阶段融入,导致后期改动成本高,这些都需要在架构评审中反复验证,并配合演练检验效果。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/550708.html