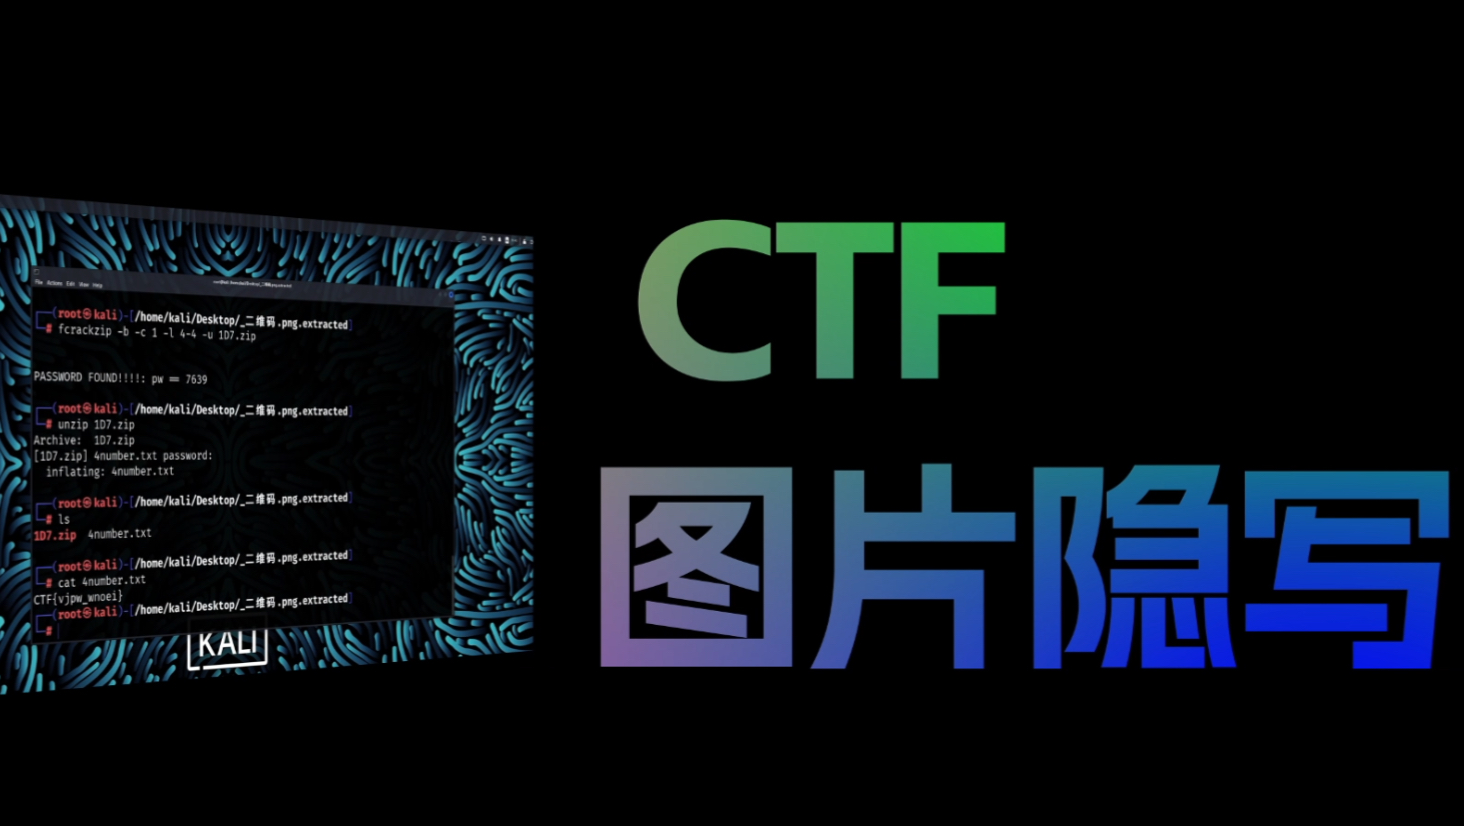
服务器上的flag是CTF(Capture The Flag)竞赛中用于证明攻击者成功获取目标权限或数据的凭证,通常是一个精心隐藏的字符串,长度从几个字符到上百字节不等。
对初入CTF的玩家来说,理解服务器上的flag是什么,就是理解整个游戏的核心目标,无论你面对的是渗透测试练习还是正式竞赛,找到flag意味着你完成了特定任务,下面从概念、找到方法到实操步骤,系统拆解这个主题。
服务器上的flag是什么
flag的起源与定义
flag概念源自CTF竞赛,最早出现在黑客交流活动中,后来演变为标准的安全挑战模式,行业共识认为,flag是一段唯一标识符,通常由主办方预置在服务器特定位置,参赛者通过漏洞利用或权限提升来获取,这段字符串的格式通常为flag{...}或CTF{...},但也会因比赛规则而变化。
常见形式与特征
- 文件形式:flag常以文本文件形式存在,文件名如
flag.txt、flag、flag.php,可能位于根目录、web目录或用户家目录下。 - 环境变量形式:部分场景将flag存储在系统环境变量
FLAG或SECRET中,可通过env或cat /proc/1/environ查看。 - 数据库形式:flag被插入数据库字段,如MySQL的
users表或Web应用配置表中。 - 内存形式:在进程内存或临时文件中,需通过
/proc/文件系统或调试工具捕获。
在竞赛中的意义
获取服务器上的flag直接代表你成功突破了目标系统,不同场景下flag的权重不同:Web类flag可能只需找到后台文件,而系统类flag则需要提权到root或管理员权限,据统计,相当一部分CTF题目中flag位于/root/或/var/www/html/下,但高级题目会将其分散在多个位置。
如何找到服务器上的flag
通过文件系统查找
这是最直接的途径,当你获得服务器的shell后,使用以下命令快速定位:
find / -name "flag" -type f 2>/dev/null:扫描全盘包含“flag”的文件。find / -perm -4000 -type f 2>/dev/null:搜索SUID文件,部分flag可能隐藏在高权限程序中。grep -r "flag{" / 2>/dev/null:直接搜索已知flag前缀,但需注意大量匹配可能触发告警。
多数情况下,flag文件被设置为隐藏或使用非标准扩展名,比如.cfg、.bak,建议优先检查/root、/home、/tmp、/var/log、/etc等目录。
通过进程与环境变量
- 查看当前进程列表:
ps aux,留意可疑进程,如flag_daemon或getflag。 - 检查环境变量:
env或cat /proc/1/environ,部分题目将flag置于$FLAG中。 - 查看进程内存:
gdb或strings /proc/[pid]/mem,但需谨慎操作,避免影响系统稳定性。
通过数据库与Web服务
- 数据库:如果拿到数据库权限,使用
SELECT FROM flags或查询information_schema寻找flag表,常见位置是ctf库下的flag字段。 - Web服务:检查Web目录下的隐藏文件,如
.htaccess、robots.txt、swp备份文件,或通过路径遍历漏洞读取/var/www/html/flag.php。
通过日志与网络流量
- 查看日志文件:
/var/log/auth.log、/var/log/syslog,flag可能被写入日志。 - 抓取网络流量:
tcpdump或wireshark,部分题目会将flag在HTTP响应头或DNS查询中返回。
服务器flag的常见类型与场景
Web型flag
- 场景:渗透一个存在漏洞的Web应用,比如SQL注入、文件包含、命令执行。
- 典型位置:
/var/www/html/flag.php,或隐藏在HTML注释、JavaScript变量中。 - 获取方式:SQL注入时用
UNION SELECT读取flag表,或通过本地文件包含读取/etc/flag。
系统型flag
- 场景:需要提权到root,或通过SSH登录后寻找。
- 典型位置:
/root/flag.txt、/etc/passwd中的注释行、/proc/1/cmdline。 - 获取方式:利用内核漏洞提权,然后读取高权限目录下的文件。
数据库型flag
- 场景:数据库服务暴露,或存在弱口令。
- 典型位置:
mysql数据库的flag表,postgresql的secrets表。 - 获取方式:通过
SELECT语句提取,或使用load_file函数读取服务器文件。
逆向型flag(特殊场景)
- 场景:flag不以明文存储,而是经过加密或编码,需要逆向分析二进制文件。
- 典型位置:可执行文件中的字符串,或通过
gdb动态调试得到。 - 获取方式:
strings命令扫描二进制,或使用objdump分析汇编代码。
实操:获取服务器flag的完整步骤
第一步:信息收集
- 扫描目标开放的端口:
nmap -sV -p- 192.168.1.100。 - 识别服务版本:
nmap -sV -p 80,22,3306。 - 查看Web目录结构:
gobuster dir -u http://target -w /usr/share/wordlists/dirb/common.txt。
第二步:漏洞利用
- 如果发现SQL注入点,使用
sqlmap自动获取shell:sqlmap -u "http://target/index.php?id=1" --os-shell。 - 如果存在文件包含漏洞,尝试读取
/etc/passwd或/proc/self/environ。 - 如果存在命令执行,执行
id、whoami确认权限,然后尝试反弹shell。
第三步:权限提升
- 检查SUID文件:
find / -perm -4000 -type f 2>/dev/null。 - 查看内核版本:
uname -a,搜索对应漏洞利用代码。 - 使用
sudo -l列出可执行的sudo命令,如果有sudo /bin/bash,直接提权。
第四步:获取flag
- 提权后,读取
/root/flag.txt或/home/ctf/flag。 - 如果flag在环境变量中,
echo $FLAG。 - 如果flag在数据库,用
mysql -u root -p -e "SELECT FROM ctf.flag;"。 - 最后验证flag格式是否正确,提交到比赛平台。
服务器上的flag获取常见问题
问题1:服务器上的flag一定在根目录下吗?
不,flag的位置取决于题目设计,相当一部分题目将flag放在/home、/var/www、/tmp或用户家目录中,部分题目故意将flag藏于非标准位置,如/proc或/sys下的虚拟文件,建议优先使用find命令全盘扫描,再结合grep搜索关键字。
问题2:找到flag文件后为什么打不开?
可能因为权限不足,你可以尝试使用cat /root/flag.txt,如果提示“Permission denied”,说明当前用户没有读取权限,此时需要先通过SUID提权或利用sudo漏洞提升至root,如果文件是二进制格式,使用strings命令提取可读字符串,如果flag被加密,则需寻找对应的解密密钥或算法。
问题3:服务器上的flag能否通过外部扫描直接获取?
不能直接获取,flag是为了验证攻击者是否成功入侵目标系统而设计的,它必须通过漏洞利用或合法权限提升才能访问,外部扫描只能发现开放端口和服务版本,无法直接读取flag内容,但某些场景下,flag可能通过HTTP响应头或错误页面间接泄露,此时算作信息收集的成果,仍需利用漏洞进一步获取。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/550644.html