对于仍需要兼容IE8的网站,防护配置的核心是平衡安全与兼容,具体做法包括禁用不必要的ActiveX控件、启用TLS 1.0/1.1、并配置内容安全策略(CSP)的白名单模式。
为什么IE8场景下的防护配置仍然值得关注
虽然微软早在2016年停止对IE8的主流支持,但国内相当一部分政企内网、制造业系统、医疗机构仍将IE8作为唯一浏览器,这些环境通常运行着老旧B/S架构应用,简单升级浏览器会导致系统崩溃,因此网站防护配置必须兼顾IE8的局限。
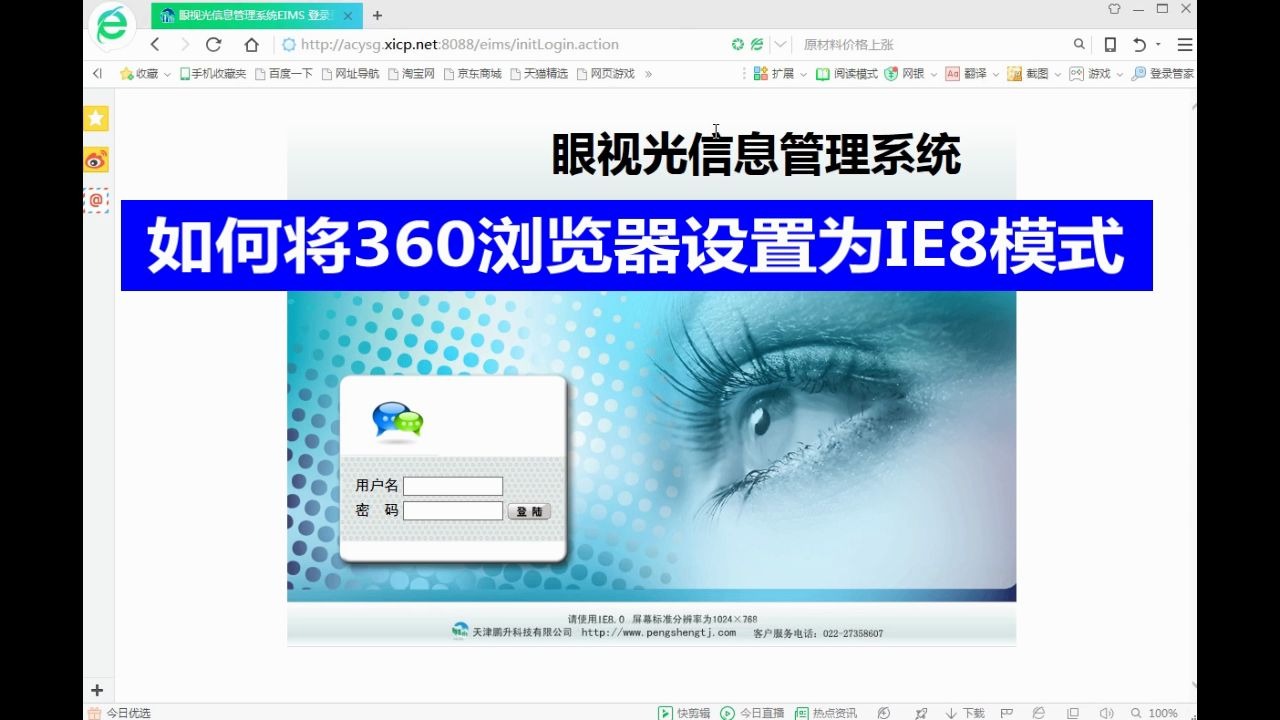
- 安全缺口:IE8不支持现代加密协议(如TLS 1.2/1.3),默认使用SSL 3.0和TLS 1.0,这些协议已被证实存在漏洞(如POODLE攻击)。
- 兼容性冲突:现代安全头(如X-Frame-Options、Content-Security-Policy)在IE8中的解释方式不同,配置不当会直接导致页面白屏或功能失效。
- 攻击面增大:IE8的ActiveX控件和VBScript脚本支持是攻击者常利用的入口,必须在防护配置中明确禁用非必要组件。
行业共识认为,除非彻底淘汰IE8,否则不能简单套用现代网站的安全模板,需要定制化配置方案。
IE8兼容性网站防护配置建议:核心策略
禁用高危ActiveX控件并锁定权限
- 通过组策略(GPO)或注册表,禁用所有未签名的ActiveX控件,仅允许授权的企业控件运行。
- 在网站代码中,使用
<object>标签的classid白名单机制,确保只加载经过安全审计的控件。 - 对于外部控件(如Flash、Shockwave),建议直接移除,因为IE8的Flash插件已停止安全更新。
启用TLS 1.0但严格限制密码套件
IE8仅支持TLS 1.0,但可以在服务器端(IIS)禁用弱加密算法,保留AES和3DES,并禁用RC4、DES、MD5等,具体操作步骤:
- 打开IIS管理器,选择站点,双击“SSL设置”。
- 勾选“要求SSL”,但保留“客户端证书”为“忽略”。
- 在服务器注册表中配置Schannel协议,禁用SSL 2.0/3.0,仅启用TLS 1.0,并移除弱密码套件。
安全策略(CSP)的白名单模式
IE8部分支持CSP,但仅限X-Content-Security-Policy头,配置时需注意:
- 使用
allow指令而非default-src,因为IE8不支持后者。 - 示例:
X-Content-Security-Policy: allow 'self'; script-src 'self' 'unsafe-inline',但需注意unsafe-inline会降低安全性,应尽量内联到白名单域名。 - 对于外部资源(如CDN脚本),必须显式列出域名,否则IE8会拒绝加载。
网站防护配置方法:分类型实施
传输层防护:强制HTTPS并处理混合内容
- 在IIS上部署SSL证书,证书链必须包含中间证书,IE8不支持SHA-256根证书,需使用SHA-1签名(但注意SHA-1已不被现代浏览器信任,这是IE8场景下的必要妥协)。
- 解决混合内容问题:IE8在HTTPS页面中加载HTTP资源时会弹出安全警告,需要在代码中将所有资源引用改为相对协议(//)或HTTPS链接。
- 配置HSTS时需谨慎:IE8不识别HSTS头,但现代浏览器会识别,所以可以在服务器同时输出HSTS,不影响IE8。
应用层防护:Cookie与攻击防护
- Cookie安全属性
:设置
HttpOnly和Secure,但IE8对Secure属性的支持存在bug,需在代码中判断请求协议后再设置。 - XSS过滤:IE8内置XSS过滤器(X-XSS-Protection),建议启用
1; mode=block,但需注意它可能误拦截正常内容,可在测试后调整。 - 点击劫持防护:使用
X-Frame-Options: SAMEORIGIN,IE8支持该头,但需注意旧版IIS可能需要手动添加。
客户端检测与降级方案
- 在网站入口放置JavaScript检测,若浏览器为IE8,则加载一个专门的安全配置脚本(如禁用右击、限制文件上传类型)。
- 对于关键操作(如支付、数据导出),在IE8下强制使用二次确认对话框,降低自动脚本攻击风险。
常见误区与兼容性陷阱
- 误区:把所有安全头都加到最大强度,例如
Content-Security-Policy: default-src 'none'会导致IE8完全无法加载任何资源,必须使用allow指令并逐项开放。 - 陷阱:IE8的
X-Frame-Options与CSP冲突,当同时设置时,IE8会优先使用X-Frame-Options,但CSP的frame-ancestors指令会被忽略,因此只需保留X-Frame-Options即可。 - 陷阱:HTTPS证书链不完整,IE8不自动下载中间证书,必须将根证书和中间证书合并到pem文件中,否则会导致安全证书错误。
企业网站ie8防护方案:长期维护建议
对于必须长期维护IE8兼容性的网站,建议建立双重防线:
- 服务器端:使用反向代理(如Nginx)在IE8用户访问时,自动重写安全头并过滤恶意请求,同时将代理层日志与WAF(Web应用防火墙)联动,监控针对IE8的攻击。
- 客户端:通过组策略推送IE8安全设置,包括禁用自动完成、禁用密码存储、启用保护模式,并重置Internet区域设置到高安全级别。
IE8防护配置的本质是在旧协议上做减法,只保留绝对必要的功能,同时用服务器端策略弥补客户端漏洞。只要坚持“最小化权限、分层防御、持续监控”的原则,就能在兼容性与安全性之间找到可行的均衡点。
IE8网站防护配置常见问题
问:IE8网站防护配置中最容易忽略的点是什么?
往往忽略的是TLS协议版本限制,很多人只配置了HTTPS,但没在服务器端禁用SSL 3.0,导致IE8用户仍可降级到SSL 3.0,留下POODLE攻击隐患,必须在注册表中明确禁用SSL,只保留TLS 1.0。
问:配置了CSP后,IE8下的页面脚本全部失效怎么办?
IE8只支持旧版CSP语法,必须使用X-Content-Security-Policy头,且指令为allow而非default-src,如果脚本内联引用了'unsafe-inline',IE8需配合allow字段才能生效,最稳妥的方式是把所有脚本改为外部文件并加入白名单。
问:企业内网IE8环境,是否可以直接使用现代防护配置?
不可以,现代防护配置(如HSTS、CSP 2.0、TLS 1.2)在IE8中要么无效,要么导致页面崩溃,必须单独为IE8用户定制一套兼容性配置,例如通过用户代理检测返回不同的安全头,或使用反向代理对IE8请求做特殊处理。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/550164.html