用JavaScript实现随机颜色生成和随机密码生成,只需几行代码,核心是Math.random()与字符集或颜色模型,但密码生成需考虑安全性,推荐使用crypto.getRandomValues()。 这两个功能看似简单,实际在数据可视化、UI动态效果、用户注册场景中频繁出现,下文直接拆解实现逻辑与代码细节。
js随机生成颜色的代码实现
随机颜色生成是前端开发中常见的需求,常用于背景色、图表配色、验证码点缀等场景,实现方式主要围绕颜色模型选择,不同模型在视觉控制难度上差异明显。
十六进制随机颜色生成
十六进制(Hex)是前端最直观的颜色格式,生成一个后跟6位随机十六进制字符即可,代码非常简洁:
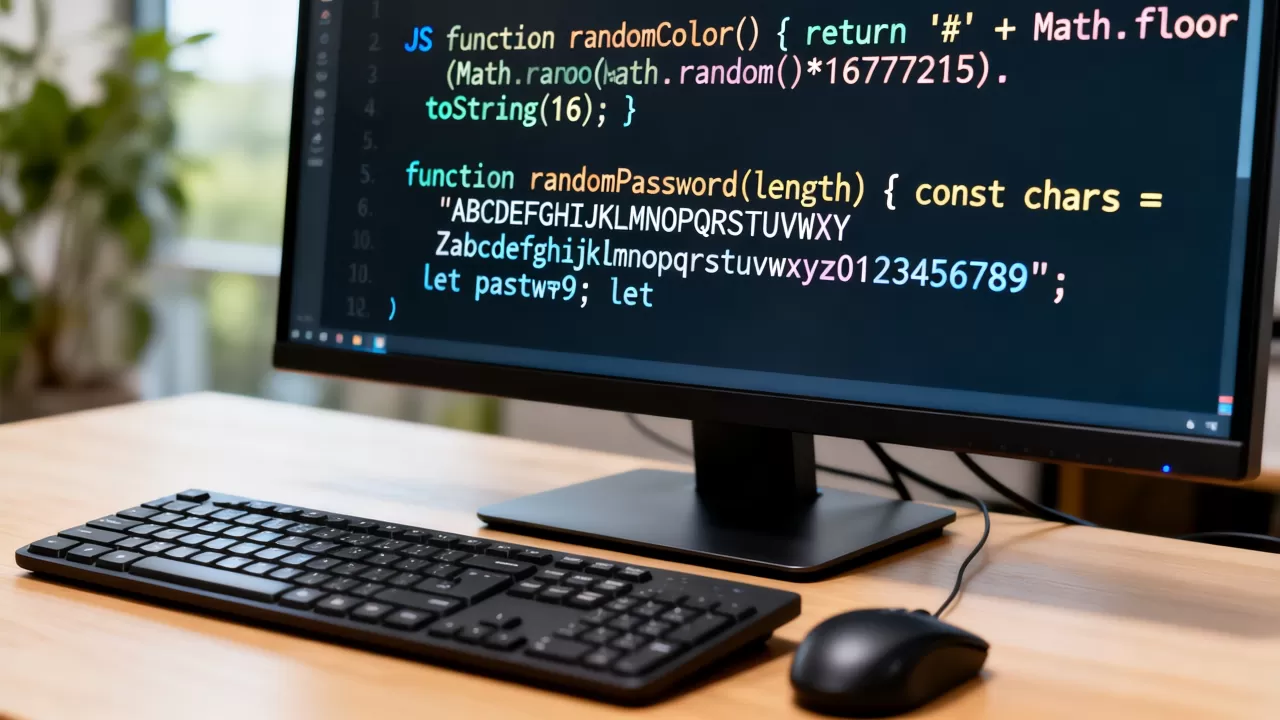
function randomHexColor() {
  return '#' + Math.floor(Math.random()  0xFFFFFF).toString(16).padStart(6, '0');
}
Math.random()生成0到1之间的伪随机数,乘以0xFFFFFF(16777215)后取整,再用toString(16)转为十六进制字符串,不足6位用padStart补0,这种方法生成的每个颜色概率相等,但可能出现过于鲜艳或接近白色的颜色,视觉上不一定协调。
如果需要控制颜色范围,可以固定某两个通道的值,比如生成红色调为主的颜色:#FF${randomChannel()}${randomChannel()}。
RGB和HSL随机颜色生成
RGB生成类似Hex,只是拆分为三个0-255的值:
function randomRGB() {
  const r = Math.floor(Math.random()  256);
  const g = Math.floor(Math.random()  256);
  const b = Math.floor(Math.random()  256);
  return `rgb(${r}, ${g}, ${b})`;
}
HSL模型在控制视觉舒适度上更有优势,固定饱和度和明度,只随机色相,就能生成一套和谐的颜色,很多前端配色工具都采用HSL生成随机色板:
function randomHSL(saturation = 70, lightness = 60) {
  const h = Math.floor(Math.random()  360);
  return `hsl(${h}, ${saturation}%, ${lightness}%)`;
}
业内专家指出,在数据可视化中,使用HSL随机生成色相、固定饱和度和明度在60%-80%之间,可以避免颜色过于刺眼,同时保证不同色相之间的区分度。
随机颜色生成在场景中的实际应用
- 数据可视化图表:每个数据点分配一个随机HSL颜色,色相间隔至少30度,避免相邻颜色混淆。
- 验证码背景:随机生成RGB颜色,配合噪点干扰,增加机器识别难度。
- 用户头像默认色:根据用户名哈希生成固定随机颜色,保持一致性,常见于社交平台。
- UI动态渐变:生成两个随机颜色,用CSS渐变实现背景动态变化。
如果你需要生成一组颜色,建议先定好基础色相范围,再微调饱和度和明度,行业共识认为,随机颜色生成要和具体场景匹配,不是所有场景都适合完全随机,否则容易造成视觉疲劳。
随机密码生成器代码的js实现
随机密码生成器几乎是每个用户注册系统或密码管理工具的内置功能,实现原理是从字符池中随机抽取字符,组合成指定长度。
基础随机密码生成逻辑
最简单的实现是定义一个包含大写字母、小写字母、数字的字符集,然后用循环随机选取:
function generatePassword(length = 12) {
  const chars = 'ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz0123456789';
  let password = '';
  for (let i = 0; i < length; i++) {
    password += chars[Math.floor(Math.random()  chars.length)];
  }
  return password;
}
这种方法生成的密码直接可用,但字符集只包含62个字符,没有特殊符号,强度一般,如果密码长度只有8位,暴力破解时间极短,不适合正式场景。
自定义密码复杂度与长度
更完善的密码生成器应该允许用户选择是否包含大写字母、小写字母、数字、特殊字符,以及密码长度,可以分字符集组合:
function generatePasswordCustom(options) {
  const { length = 16, useUpper = true, useLower = true, useDigits = true, useSpecial = true } = options;
  let chars = '';
  if (useUpper) chars += 'ABCDEFGHIJKLMNOPQRSTUVWXYZ';
  if (useLower) chars += 'abcdefghijklmnopqrstuvwxyz';
  if (useDigits) chars += '0123456789';
  if (useSpecial) chars += '!@#$%^&()_+-=[]{}|;:,.<>?';
  if (chars === '') return '';
  let password = '';
  for (let i = 0; i < length; i++) {
    password += chars[Math.floor(Math.random()  chars.length)];
  }
  return password;
}
为了保证每种字符至少出现一次,可以先生成包含每种字符各一个的初始字符串,再随机填充剩余长度,但大多数场景下,随机抽取已经能保证概率上包含各种字符,除非长度很短。
安全随机密码生成:使用crypto.getRandomValues()
Math.random()是伪随机数生成器,不适合用于密码、令牌等安全敏感场景。
密码学安全随机数必须使用crypto.getRandomValues()(浏览器环境)或Node.js的crypto.randomBytes()。
安全随机密码生成示例:
function securePassword(length = 20) {
  const chars = 'ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz0123456789!@#$%^&()';
  const array = new Uint32Array(length);
  crypto.getRandomValues(array);
  let password = '';
  for (let i = 0; i < length; i++) {
    password += chars[array[i] % chars.length];
  }
  return password;
}
crypto.getRandomValues()由操作系统提供熵源,不可预测,适合生成临时密码、会话密钥、验证码等,需要注意的是,这个方法有性能开销,但单次生成密码完全可接受。
安全随机密码生成在使用时,要确保字符集包含足够多的字符种类,且长度至少12位,据统计,12位包含大小写数字和特殊字符的密码,暴力破解需要数百年,前提是使用安全随机数。
前后端开发中随机工具的选择与对比
随机颜色生成和随机密码生成虽然都依赖随机数,但对随机数的质量要求完全不同,前者更看重视觉效果和性能,后者更看重不可预测性。
随机颜色与随机密码:需求差异与技术要点
| 对比维度 | 随机颜色生成 | 随机密码生成 |
|---|---|---|
| 随机数要求 | 通信用Math.random()足够,速度快 |
必须使用crypto.getRandomValues(),保障安全 |
| 字符集/颜色模型 | 十六进制、RGB、HSL,可控制视觉范围 | 大小写字母、数字、特殊符号,强度需可调 |
| 重复概率 | 允许重复,不需要唯一性 | 极少重复即可,但长期存储需检测碰撞 |
| 性能要求 | 高频生成时需优化,如批量生成 | 低频生成,单次耗时微秒级,无压力 |
| 使用场景 | 可视化、UI、动态背景 | 用户注册、重置密码、API密钥生成 |
在价格相关的场景中,比如付费SaaS工具的密码管理功能,通常使用安全随机密码生成器,并提示用户设置密码强度,而免费的前端颜色工具则更注重生成速度和交互体验。
如何在项目中整合随机生成工具
建议将这两个功能封装成单独的模块,以便复用:
- 随机颜色工具函数:提供
randomHex()
、
randomHSL(saturation, lightness)、randomRGB(),并支持传入种子值(基于哈希),用于用户头像等需要固定颜色但不需要存储的场景。 - 随机密码生成器:提供一个配置对象,控制长度、字符类型、是否使用安全随机数,如果项目运行在HTTPS环境,默认使用
crypto.getRandomValues(),并给出回退方案(比如用Math.random()但提示不推荐)。
在Node.js后端,使用crypto.randomBytes()生成密码,并配合Buffer.toString('hex')生成十六进制字符串,常用于API密钥生成。
业界最佳实践是:在客户端的密码生成器界面,明确告知用户该密码的生成方式是否为安全随机,并建议复制后立即使用,不要明文存储。
关于js随机生成颜色与随机密码生成的常见问题
问题1:js随机生成的颜色怎么保证视觉可用?
答:完全随机产生的颜色可能过于刺眼或接近白色/黑色,建议使用HSL模型,固定饱和度和明度在60%-80%范围内,只随机色相(0-360),如果需要生成多种颜色,可以按色相均分,比如生成N个颜色时,色相步长为360/N,这样生成的色板既鲜艳又协调。
问题2:随机密码生成器代码如何确保密码强度?
答:密码强度取决于字符集大小和长度。字符集应包含大写字母(26个)、小写字母(26个)、数字(10个)、特殊字符(至少10个),总字符集达到72个以上,长度至少12位,推荐16位,使用安全随机数生成,避免Math.random(),不要在密码中排除容易混淆的字符(如1和l、0和O),除非用户指定。
问题3:Math.random()和crypto.getRandomValues()有什么区别?
答:Math.random()是伪随机数生成器,基于当前时间等种子,算法可预测,不适合密码学场景。crypto.getRandomValues()由操作系统提供真随机数或加密安全伪随机数,生成的结果不可预测,适合密码、令牌、会话ID等安全敏感场景,在浏览器中,crypto.getRandomValues()是标准API,几乎所有现代浏览器均支持,无需额外库。
无论是随机颜色还是随机密码,核心都是随机数的生成,但根据场景选择正确的随机源,才能避免功能可用性和安全性上的隐患。 掌握这两种工具函数,可以在前端项目中快速实现可视化点缀和安全功能,提升开发效率和用户体验。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/546707.html