精准控制网络流量的安全基石
防火墙应用端口绑定的核心,在于将特定的网络服务或应用程序精确地关联到防火墙规则所允许的特定通信端口上。 这绝非简单的端口开放,而是通过精细的策略配置,强制规定某个应用只能通过预设的端口进行通信,同时防火墙深度检查该端口流量是否符合预期应用协议特征,这是实现网络资源最小化授权访问、有效隔离风险、提升整体安全态势的关键技术手段。
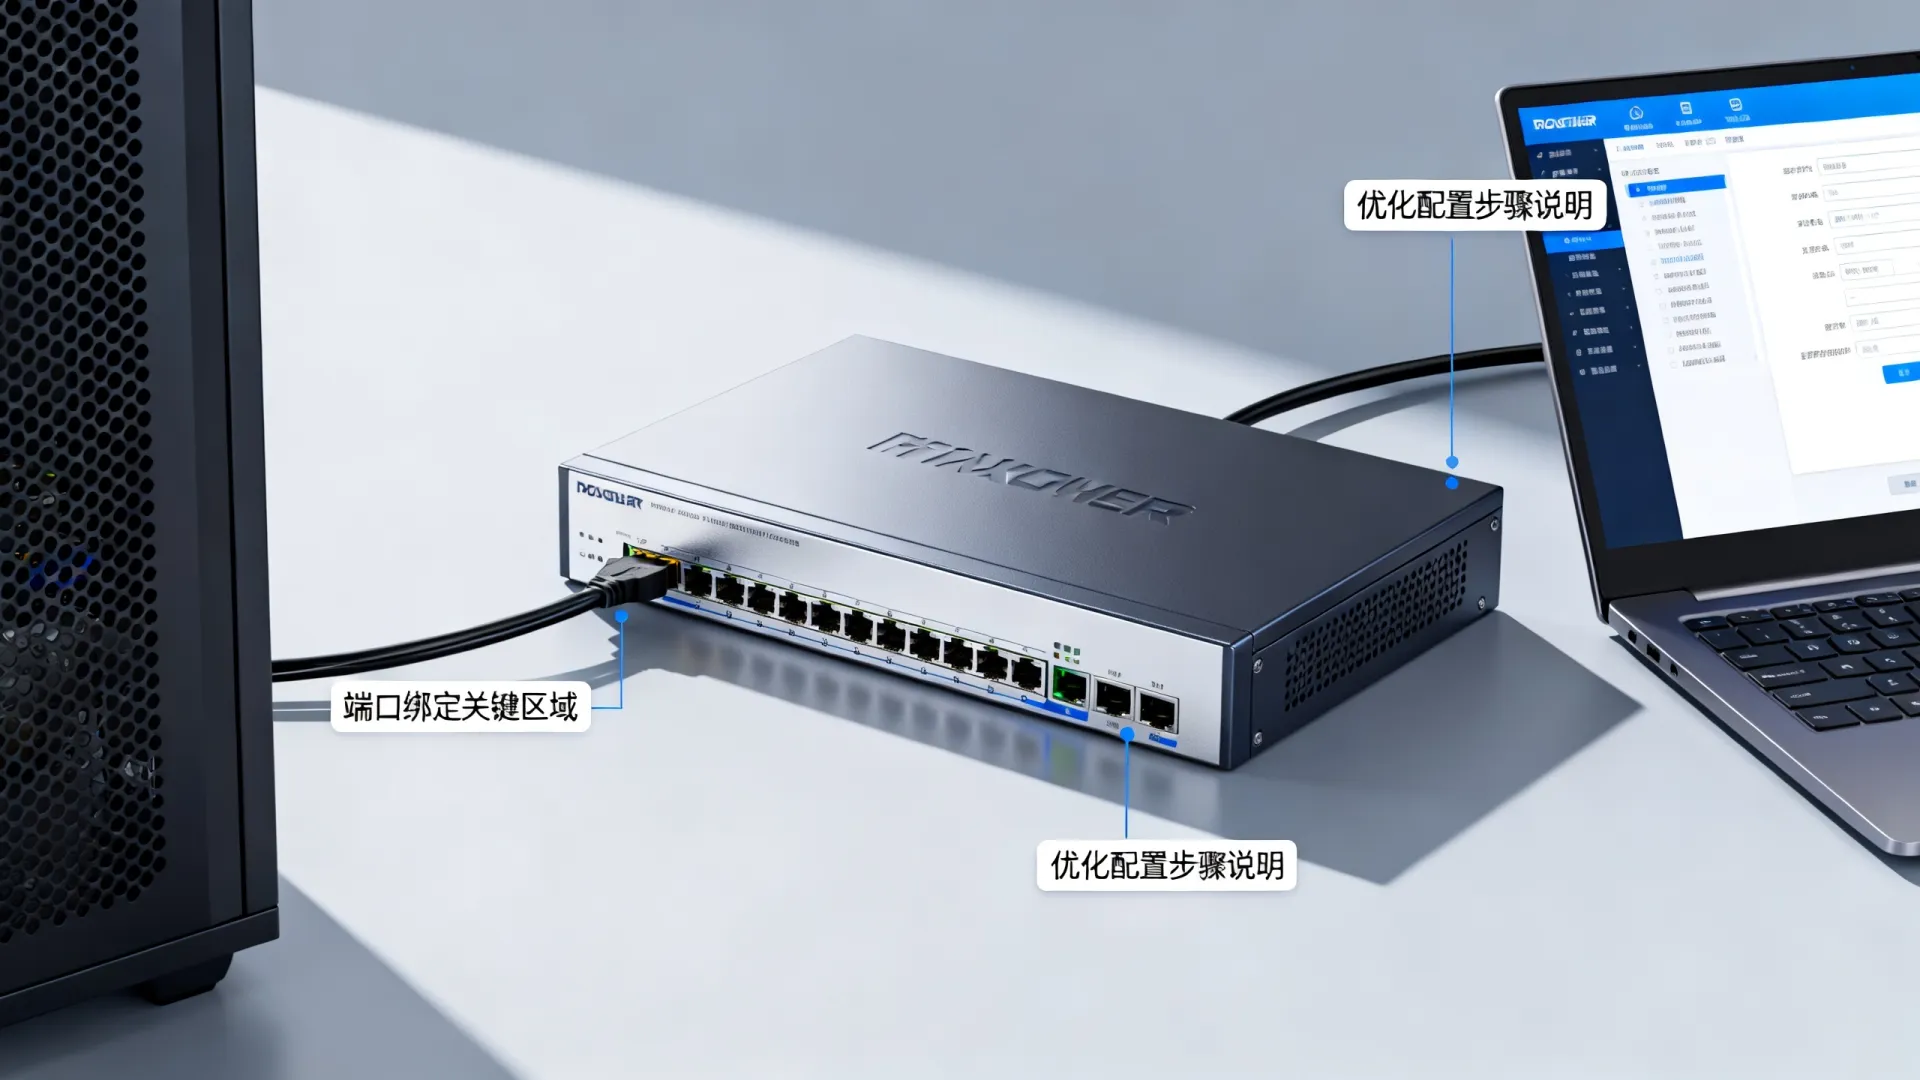
基础概念:理解端口与绑定的本质
- 网络端口: 如同房屋的门牌号,是设备上特定服务或应用的逻辑通信端点(如Web服务常用80/443,SSH用22)。
- 传统端口开放: 在防火墙上打开一个端口(如TCP 80),意味着任何试图通过该端口的流量(无论是预期的Web流量还是伪装成Web的攻击流量)都可能被允许进入。
- 应用端口绑定: 在防火墙上配置规则,不仅指定允许的端口(如TCP 443),更强制要求通过该端口的流量必须严格符合特定应用协议(如HTTPS)的行为特征,防火墙会进行深度包检测(DPI)或应用层网关(ALG)分析,验证流量是否“名副其实”。
技术实现:如何配置端口绑定(核心实践)
端口绑定的实现高度依赖于防火墙的技术栈(下一代防火墙NGFW能力最强)和具体配置界面,但其核心逻辑一致:
-
精准识别应用:
- 基于预定义应用特征库: 利用防火墙内置的庞大应用特征库(如“Microsoft Exchange”、“Oracle DB”、“Zoom”)。
- 基于自定义应用签名: 对于私有或特殊应用,管理员可根据其独特的协议行为、端口模式、载荷特征等创建自定义应用对象。
- 基于用户/组: 结合身份认证(如LDAP/AD集成),将应用访问权限绑定到特定用户或部门(如仅允许财务组访问财务系统端口)。
-
定义精细安全策略:
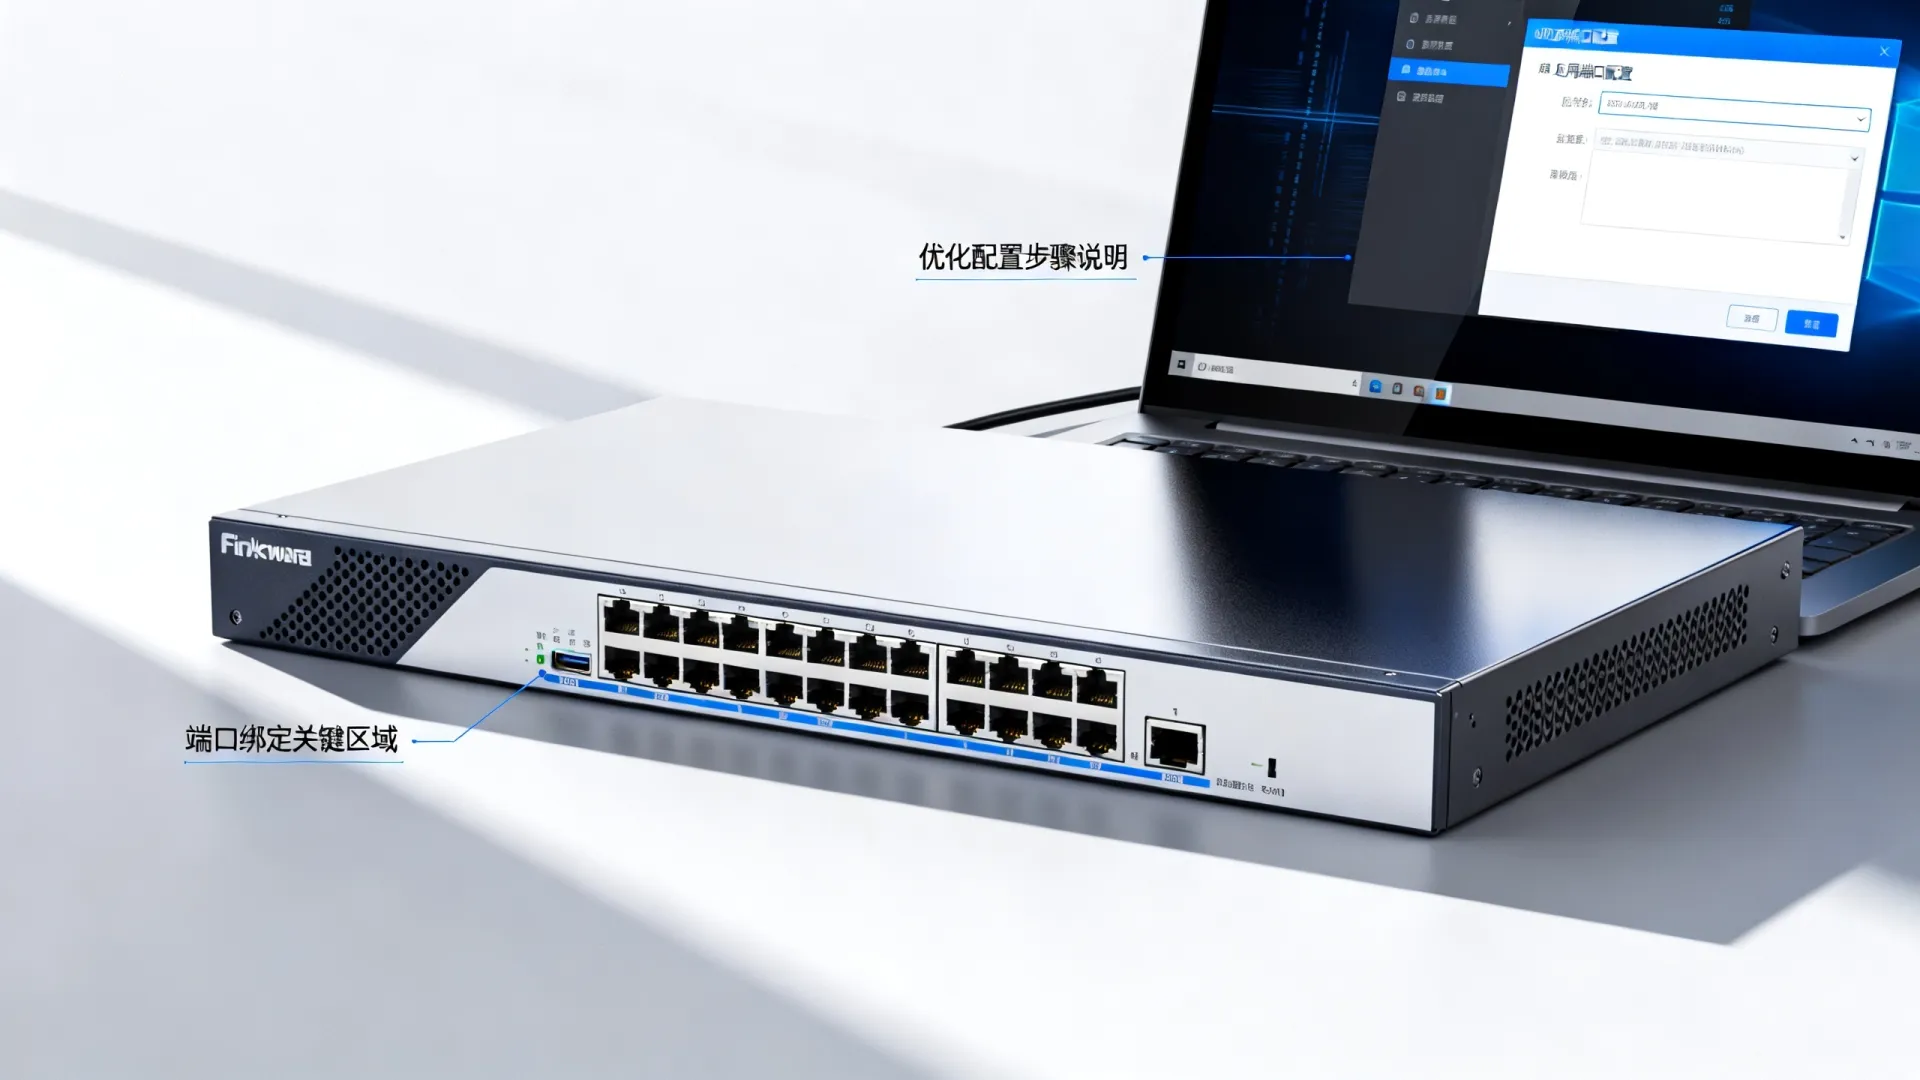
- 策略元素: 创建安全策略规则,明确指定:
- 源区域/源IP: 流量发起方(如“内部网络”、“特定服务器区”)。
- 目标区域/目标IP: 流量接收方(如“DMZ区”、“数据库服务器IP”)。
- 服务/端口: 关键步骤! 不是仅选“ANY”或大范围端口,而是精确指定允许的端口号(如TCP 1433)或端口范围(仅在必要时且范围尽量小)。
- 应用程序: 绑定核心! 在策略中明确选择步骤1中识别出的具体应用对象(如“MS-SQL-Server”)。
- 动作: 设置为“允许”。
- 启用深度检测: 确保防火墙的应用识别与控制系统(Application Control, App-ID等)功能在此策略上启用。
- 策略元素: 创建安全策略规则,明确指定:
-
效果验证:
- 配置完成后,防火墙会严格检查流向指定目标IP上指定端口(如1433)的流量。
- 只有被识别为符合“MS-SQL-Server”应用协议特征的流量才会被放行。
- 任何试图利用TCP 1433端口传输非SQL协议流量(如攻击载荷、其他应用数据)的行为都会被防火墙拦截并记录。
安全价值:为何绑定是必备策略
- 封堵非法端口复用与隧道攻击: 阻止攻击者利用已开放的标准服务端口(如80, 443, 22)作为通道,传输恶意软件、建立C&C连接或进行数据外泄(端口绑定使这种隐蔽隧道失效)。
- 精确控制应用访问: 确保只有授权的、符合协议规范的应用能在特定端口上运行,防止未授权或恶意应用滥用端口。
- 最小权限原则落地: 将应用访问权限严格限制在业务所需的最小端口范围内,显著缩小攻击面。
- 提升威胁检测精度: 当流量被强制绑定到特定应用协议时,防火墙对该端口流量的异常行为检测(如SQL注入攻击针对SQL端口)更准确,误报率更低。
- 合规性支撑: 满足等级保护、PCI DSS等法规中关于“最小服务”、“端口控制”、“应用识别”的要求。
常见挑战与专业解决方案
- 挑战1:应用使用动态端口或端口范围过大
- 解决方案: 优先尝试在应用侧配置固定端口;若必须使用动态端口(如FTP被动模式),则:
- 在防火墙上启用对应的ALG功能(如FTP ALG)以智能管理动态端口。
- 若ALG不支持或需关闭,则精确限定应用可能使用的端口范围,并在安全策略中绑定该范围和应用。
- 解决方案: 优先尝试在应用侧配置固定端口;若必须使用动态端口(如FTP被动模式),则:
- 挑战2:加密流量(如HTTPS)难以深度检测
- 解决方案:
- SSL/TLS解密(推荐): 在防火墙启用SSL解密(需部署CA证书),解密后流量即可进行精确的应用识别和端口绑定检查,需平衡安全与隐私。
- SNI/证书指纹识别: 对于不解密场景,利用TLS握手中的Server Name Indication (SNI) 或服务器证书指纹来辅助识别应用(如区分访问不同SaaS服务),再结合目标端口和IP进行绑定策略,精度低于解密。
- 解决方案:
- 挑战3:管理复杂度与策略膨胀
- 解决方案:
- 基于应用分组的策略: 将功能相似的应用(如所有数据库应用)分组,创建以组为对象的策略。
- 自动化与编排: 利用防火墙管理平台或安全编排工具自动化策略部署与审计。
- 定期审计与清理: 周期性审查策略有效性,停用过期规则,合并冗余规则。
- 解决方案:
最佳实践:构建稳健的端口绑定体系
- 清单先行: 彻底梳理业务必需的应用、其使用的协议和端口,建立资产清单。
- 默认拒绝: 防火墙全局策略设置为“默认拒绝所有”。
- 精准放行: 为每个必要的业务流单独创建安全策略,明确源、目标、端口、应用、用户(若适用)、动作(允许)。
- 避免“ANY”: 在服务/端口和应用程序字段中,严格避免使用“ANY”或“ALL”,这是安全性的关键分水岭。
- 优先固定端口: 极力推动应用使用固定、非标准的端口(在安全允许范围内)。
- 解密关键流量: 对访问关键业务系统或高风险区域的加密流量,实施SSL/TLS解密以实现有效绑定和深度检测。
- 持续监控与调优: 监控防火墙日志,关注被拒绝的流量(特别是尝试端口复用或协议不符合的),据此优化策略。
(独立见解)超越静态绑定:动态环境下的思考
在云原生、微服务、容器化及混合办公盛行的今天,传统的基于静态IP和端口的绑定策略面临挑战,解决方案在于融合:
- 身份为中心的安全: 更深度地集成零信任网络访问(ZTNA),将访问控制从IP/端口层提升到用户/设备身份和应用层,端口绑定作为基础网络层控制的一部分。
- 工作负载标签与微隔离: 在云和容器环境中,利用工作负载标签(Label)定义安全策略,策略引擎自动将“允许访问DB应用(标签)的Web服务(标签)通过TCP 3306端口”这类抽象规则,动态映射到底层网络实现,端口绑定策略需适应这种标签驱动的自动化。
- 持续威胁评估: 结合端点安全状态、用户行为分析(UEBA),在允许流量通过绑定端口后,仍需进行持续的信任评估和威胁检测,形成纵深防御。
防火墙应用端口绑定是现代网络安全架构中不可或缺的精细控制层,它从底层网络通信入手,通过强制性的协议-端口关联,有效瓦解了攻击者惯用的端口滥用和协议伪装伎俩。 掌握其原理,熟练配置,并持续优化以适应动态环境,是构建真正纵深防御体系、保障业务核心数据资产安全的基石。
您在管理防火墙策略时,是否曾遭遇因端口未严格绑定应用而引发的安全事件?对于在复杂云环境中实施精细的端口与应用控制,您有哪些独到的经验或面临的棘手难题?欢迎分享您的见解与实践!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/5467.html