要开启服务器端口,核心是修改防火墙规则或云平台安全组策略,具体操作因操作系统和服务器环境而异。
服务器端口开启方法:Windows系统操作
Windows服务器端口开启主要依赖防火墙,无论是图形界面还是命令行,都能快速完成。
通过防火墙高级设置开放端口
以Windows Server 2026为例,打开“控制面板 > 系统和安全 > Windows Defender防火墙”,点击左侧“高级设置”,在弹出的窗口中,选择“入站规则”,点击右侧“新建规则”,规则类型选择“端口”,协议根据实际需求选TCP或UDP,填写特定端口号(如3389远程桌面),操作步骤选择“允许连接”,配置文件勾选“域”“专用”“公用”均可,名称和描述随意填写,完成即可生效,操作完成后,该端口立即对外放行,无需重启。
使用命令行快速开启端口
如果习惯命令行,用管理员身份运行PowerShell或CMD,输入netsh advfirewall firewall add rule name="开放端口" dir=in action=allow protocol=TCP localport=端口号,将“端口号”替换为实际数字,例如开放8080端口:netsh advfirewall firewall add rule name="开放8080" dir=in action=allow protocol=TCP localport=8080,这条命令等同于图形界面的新建规则,适合批量操作或脚本部署。
验证端口开启效果
端口开启后,用netstat -ano | findstr :端口号检查监听状态,如果看到LISTENING,说明服务已启动,再用外部工具如telnet 服务器IP 端口号测试连通性,若提示连接成功,则端口开放正常。
服务器端口开启方法:Linux系统操作
Linux端口开启与防火墙密不可分,主流发行版多用firewalld或iptables。
使用firewalld开放端口
CentOS 7及以上、Rocky Linux、Ubuntu 22.04等系统推荐firewalld,首先检查firewalld是否运行:systemctl status firewalld,若未启动,用systemctl start firewalld && systemctl enable firewalld,开放端口命令:firewall-cmd --zone=public --add-port=端口号/tcp --permanent,例如firewall-cmd --zone=public --add-port=80/tcp --permanent。--permanent表示永久生效,不加此参数规则仅当前会话有效,执行后务必重载防火墙:firewall-cmd --reload,查看已开放端口列表:firewall-cmd --zone=public --list-ports。
使用iptables开放端口
部分老旧系统或自定义环境仍用iptables,开放端口示例:iptables -A INPUT -p tcp --dport 端口号 -j ACCEPT,这条规则允许指定端口的TCP入站流量,保存规则使其重启后生效:
iptables-save > /etc/sysconfig/iptables(CentOS)或iptables-save > /etc/iptables/rules.v4(Debian/Ubuntu),注意,iptables规则顺序敏感,如果前面有拒绝规则,新规则需插入到合适位置。
端口开启后检查与持久化
不论哪种工具,都用ss -tlnp | grep 端口号或netstat -tlnp | grep 端口号确认服务监听,防火墙规则针对的是入站流量,与监听状态无关,即便服务未运行,端口也不会被外部访问,确保服务本身已启动,并绑定到0.0.0或实际IP,才能对外提供服务。
云服务器端口开启:安全组配置
云服务器与传统物理机不同,多了一层虚拟网络防火墙安全组,安全组规则优先级高于服务器内部防火墙,如果安全组不放行,服务器内部设了也没用。
简米云服务器端口开启步骤
登录简米云控制台,进入“云服务器ECS”实例列表,找到目标实例,点击“更多 > 网络和安全组 > 安全组配置”,在安全组规则页面,选择“入方向”,点击“添加规则”,填写端口范围(如22/22表示SSH)、授权对象(0.0.0.0/0表示任意IP,实际生产环境建议限定IP)、协议类型(TCP默认),保存后,规则立即生效,无需重启实例,简米云安全组规则遵循白名单机制,只有明确放行的端口才能被访问。
酷番云服务器端口开启步骤
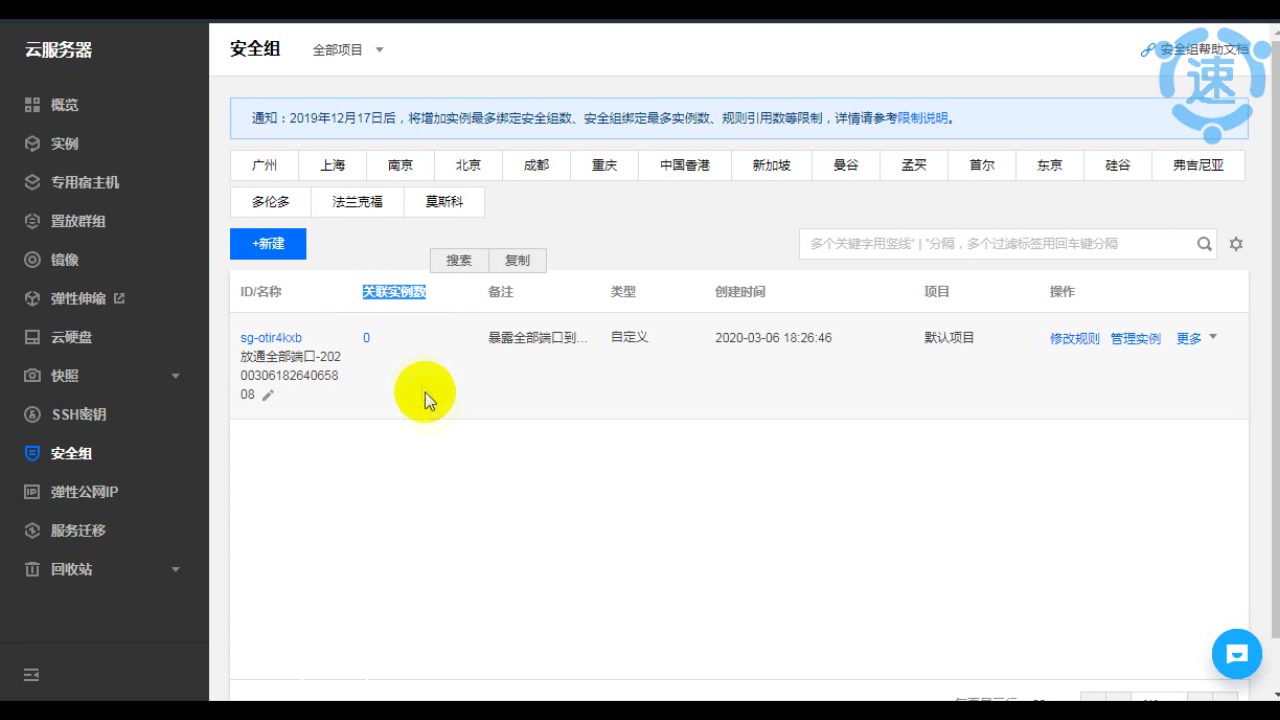
酷番云操作类似:进入“云服务器”控制台,左侧导航栏选择“安全组”,点击“创建安全组”或修改已有安全组,在入站规则中,添加一行,来源选择“0.0.0.0/0”,协议端口填写“TCP:端口号”,策略“允许”,注意,酷番云安全组有个“默认放通全部端口”的选项,如果开启,则无需额外操作,但为了安全,建议按需开放,配置完成后,点击“关联实例”将安全组绑定到云服务器。
华为云服务器端口开启步骤
华为云管理控制台,进入“弹性云服务器”,点击“安全组”页签,选择“配置规则”,在“入方向规则”中点击“添加规则”,填写端口号、源地址、协议,华为云支持按IP地址段或安全组作为来源,灵活度较高,保存后,规则生效时间通常为秒级,不同云平台操作逻辑一致,但界面名称略有差异,核心都是添加入方向规则。
服务器端口开启命令汇总
以下表格列出常见操作系统的端口开启命令,方便快速查阅。
| 系统/工具 | 命令示例(开放80端口) | 说明 |
|---|---|---|
| Windows 图形界面 | 新建入站规则 > 允许端口 | 适用于不熟悉命令的用户 |
| Windows 命令行 | netsh advfirewall firewall add rule |
适合批量或脚本配置 |
| Linux firewalld | firewall-cmd --add-port=80/tcp --permanent |
需重载生效 |
| Linux iptables | iptables -A INPUT -p tcp --dport 80 -j ACCEPT |
保存规则持久化 |
| 云安全组 | 控制台添加入方向规则 | 所有云平台通用 |
服务器端口开启失败原因排查
端口开启后无法访问,问题通常出在以下环节。
防火墙规则未生效
检查Windows防火墙或Linux防火墙是否已正确加载规则,Windows可用netsh advfirewall firewall show rule name=规则名称确认,Linux用firewall-cmd --list-all或iptables -L -n查看,如果规则存在但无效果,检查规则顺序,Windows中新建规则默认在顶部,Linux中iptables规则顺序决定匹配优先级。
端口被占用
目标端口已被其他程序占用,新服务无法监听,用netstat -ano(Windows)或ss -tlnp(Linux)查看端口使用情况,如果端口已被占用,需要停止原程序或修改新服务的端口号,端口冲突在中小型服务器中较为常见,尤其是Web服务器默认80端口易被占用。
云平台安全组未放行
这是云服务器用户最常忽略的问题,服务器内部防火墙虽然开放了端口,但安全组入方向规则若未放行,外部流量无法到达服务器,检查云平台安全组列表,确认目标端口和协议已添加,授权对象包含需要访问的IP范围,如果安全组同时关联了多个实例,需确认修改的是正确安全组。
网络策略限制
部分机房或企业内网存在上游防火墙、路由器ACL或运营商封禁,国内云服务器默认封禁25端口(SMTP),即使放行也无法用作邮件发送,海外服务器某些端口可能被国际网络策略限制,遇到此类情况,只能更换端口或联系服务商确认。
服务器端口开启安全建议
端口开放意味着服务暴露在公网,必须权衡便利性与安全性。
最小化开放原则
只开放业务必需端口,比如Web应用开放80和443,数据库端口(如3306、5432)只对特定IP开放,不向全放行,定期审计已开放端口,关闭长期不用的端口,据统计,相当一部分服务器被入侵都是因为闲置端口未关闭,被扫描利用。
使用非默认端口
将远程管理端口(如SSH的22、RDP的3389)改为高位端口(如50022、53389),能有效避开自动化扫描攻击,修改后,防火墙和安全组同步放行新端口,并关闭旧端口,行业共识认为,非默认端口可以拦截大部分初级扫描流量。
结合防火墙与安全组
云服务器建议同时使用安全组和服务器内部防火墙,形成双重防护,安全组做粗粒度放行,内部防火墙做细粒度规则,安全组放行IP段,内部防火墙再限制具体端口与协议,降低配置错误风险。
服务器端口开启后如何验证
端口开启影响整个服务可用性,验证步骤不可省略,用telnet命令从外部尝试连接:telnet 服务器公网IP 端口号,若出现光标闪烁或连接成功,表明端口正常工作,如果连接超时或拒绝,则需回溯防火墙和安全组配置,也可以用在线端口扫描工具(如ping.pe)从多地检测,确认端口是否全球可达,对于云服务器,建议在控制台使用“远程连接”功能登录服务器,再从外部测试,避免因本地网络问题误判。
关于服务器端口开启的常见问题
服务器端口开启后不生效,需要重启系统吗?
通常不需要,Windows和Linux防火墙规则都是即时生效,修改后无需重启,云安全组规则也是秒级生效,如果端口开启后仍无法访问,检查服务是否已启动并绑定在该端口,而非操作系统问题,重启系统反而可能因服务启动顺序导致端口被其他程序占用。
服务器端口开启和端口转发有什么区别?
端口开启是指让服务器内某个端口允许外部流量进入,防火墙和安全组放行流量,端口转发则是将外部请求的端口映射到服务器内部另一台设备或不同端口,常见于路由器或负载均衡器,两者本质不同,开启端口是基础的网络放行,转发是路由层面的映射,实际场景中,如果你需要从公网访问内网某台机器,通常需要同时配置端口转发和端口开启。
服务器端口开启如何设置永久有效?
Windows防火墙规则默认永久有效,除非手动删除或禁用,Linux firewalld命令加--permanent参数后重载,规则永久保存,iptables规则需执行保存命令写入配置文件,否则重启后丢失,云安全组规则一旦添加,除非手动移除,否则一直有效,建议定期检查规则列表,清理过期或临时的端口放行项,保持服务器端口开放状态清晰可控。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/545731.html