服务器CA证书配置的核心在于正确组合私钥、服务器证书和中间证书链,并确保服务器配置指令指向这些文件,缺少任何一环都会导致浏览器提示不安全。 很多运维新手在配置SSL时,以为只要上传了证书和私钥就完事,结果页面打开仍然显示“不安全”,原因多半是中间证书链缺失,下面我们一步步拆解正确配置过程,并自然融入几个常见场景,帮你避开那些容易踩的坑。
服务器CA证书配置步骤:从拿到文件到生效
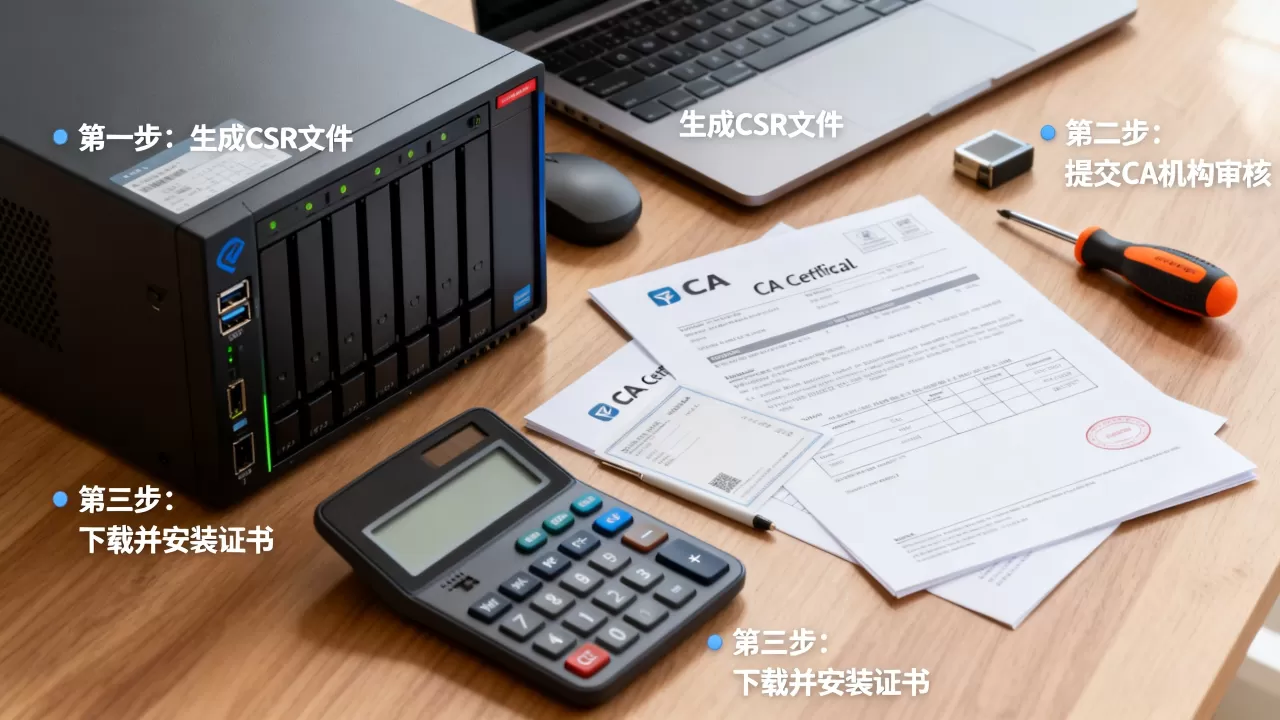
无论你从哪个CA机构购买证书,签发给你的文件包通常包含三个核心文件:私钥文件(.key)、服务器证书(.crt或.pem)、以及CA中间证书(ca-bundle或chain.crt),有些机构会直接提供合并好的文件,但大多数情况下需要你自己组合。服务器CA证书怎么配置,关键在于处理好这三者的关系。
验证证书与私钥是否匹配
拿到证书后,不要急着上传,先检查文件内容,使用openssl命令分别提取证书和私钥的模数,对比是否一致:
- 查看证书模数:
openssl x509 -noout -modulus -in yourdomain.crt | openssl md5 - 查看私钥模数:
openssl rsa -noout -modulus -in yourdomain.key | openssl md5
如果输出相同,说明匹配,检查证书的通用名称(CN)是否与你的域名一致,否则浏览器会提示域名不匹配,这一步能避免配置后才发现问题,重新返工。
合并证书链的正确顺序
服务器需要知道完整的信任链,你只需要将服务器证书和中间证书按顺序合并成一个文件。顺序必须是:服务器证书第一,中间证书第二,根证书可选(因为根证书已被浏览器内置,但加上也无妨),合并命令:cat yourdomain.crt intermediate.crt > fullchain.crt
如果你的中间证书有多个级别,按顺序全部追加进去,如果不确定,可以将所有.crt文件打开,查看内容,确保每个证书以-----BEGIN CERTIFICATE-----开始,以-----END CERTIFICATE-----结束,且没有多余空行,业内专家指出,证书链不完整是配置失败的首要原因
,这一步看似简单,但容易忽略。
不同服务器软件的配置指令
不同Web服务器对证书指令的语法略有差异,但核心逻辑一致:指定证书文件、私钥文件、以及中间证书链的路径。
Nginx配置CA证书
Nginx使用ssl_certificate和ssl_certificate_key。ssl_certificate指向刚才合并的fullchain.crt,ssl_certificate_key指向私钥文件,示例配置:
server {
    listen 443 ssl http2;
    server_name example.com;
    ssl_certificate /etc/ssl/example.com/fullchain.crt;
    ssl_certificate_key /etc/ssl/example.com/example.com.key;
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers HIGH:!aNULL:!MD5;
}配置完成后,运行nginx -t测试语法,若无错误,执行systemctl reload nginx。
Apache配置CA证书
Apache需要额外指定中间证书链文件,在Apache 2.4.8之前,必须使用SSLCertificateChainFile指令;之后版本也可以将中间证书追加到SSLCertificateFile文件末尾,但建议单独指定,更清晰:
<VirtualHost :443>
    ServerName example.com
    DocumentRoot /var/www/html
    SSLEngine on
    SSLCertificateFile /etc/ssl/example.com/example.com.crt
    SSLCertificateKeyFile /etc/ssl/example.com/example.com.key
    SSLCertificateChainFile /etc/ssl/example.com/intermediate.crt
</VirtualHost>完成后,用apachectl configtest检查语法,然后重载Apache。
Tomcat与Java应用服务器
Tomcat使用Java KeyStore(JKS)或PKCS12格式,你需要将证书和私钥导入到密钥库,然后配置server.xml中的Connector,如果你的证书来自CA,还需要将CA根证书导入到信任库(cacerts),以便Tomcat验证客户端证书,但如果你只是配置HTTPS,只需将服务器证书和私钥导入keystore即可,注意,keystore需要包含完整的证书链,导入时按顺序:服务器证书、中间证书、根证书,示例:
<Connector port="443" protocol="org.apache.coyote.http11.Http11NioProtocol"
           maxThreads="150" SSLEnabled="true">
    <SSLHostConfig>
        <Certificate certificateKeystoreFile="/path/to/keystore.jks"
                     certificateKeystorePassword="changeit"
                     type="RSA" />
    </SSLHostConfig>
</Connector>
重载服务并验证
配置完成后,重启服务,然后通过浏览器访问,检查地址栏是否显示安全锁,也可以使用命令行工具验证:openssl s_client -connect example.com:443 -showcerts
输出中应显示完整的证书链,包括服务器证书和中间证书,如果只显示一个证书,说明中间证书缺失,需要重新配置。
服务器CA证书和自签名证书对比,哪个更适合你
很多开发者会问,自签名证书免费,为什么还要花钱买CA证书?自签名证书只能用于内部测试,浏览器会提示风险,无法用于公开网站,而CA证书由受信任的第三方签发,被全球浏览器和操作系统信任,从价格看,服务器CA证书价格从每年几十元到几千元不等,常见的证书类型有DV(域名验证)、OV(组织验证)和EV(扩展验证),DV证书价格最低,仅验证域名所有权,适合个人博客;OV证书需要验证企业身份,适合公司官网;EV证书会在浏览器地址栏显示企业名称,价格最高,适合金融、电商等需要高信任度的场景。
对比维度:信任级别、成本、申请周期,自签名证书信任级别为零,成本为零,但需要手动管理,且无法用于公开服务,CA证书虽然需要付费,但省去了分发根证书的麻烦。行业共识认为,生产环境必须使用CA证书,自签名仅用于开发调试,如果你正在纠结选哪个,“公开服务用CA,内部测试用自签”。
配置CA证书后必须做的检查
配置完成后,不要以为就万事大吉,以下五个检查点可以帮你避免踩坑:
- 证书链完整性:使用SSL Labs的在线测试工具,输入域名,检查是否获得A级评分,如果显示“Certificate chain incomplete”,请重新配置中间证书。
- 证书有效期:CA证书通常有效期一年(2020年后有效期缩短为398天),记得设置自动续期或及时更换。
据统计
,很大一部分SSL故障是因为证书过期导致的。 - 私钥安全性:私钥文件权限必须限制,不能公开,Linux下设置
chmod 600 yourdomain.key,并确保只有root和Web服务用户可读。 - :如果页面包含HTTP资源(如图片、脚本),浏览器会认为不安全,确保所有资源都使用HTTPS加载。
- OCSP Stapling:开启OCSP Stapling可以提升性能和隐私,Nginx中配置
ssl_stapling on;,Apache中配置SSLUseStapling on;。
服务器CA证书配置常见问题解答
Q:配置后浏览器提示“证书链不完整”怎么办?
A:这通常是因为中间证书缺失,重新检查你的ssl_certificate文件是否包含了中间证书,对于Nginx,确保fullchain.crt包含服务器证书和中间证书;对于Apache,确保SSLCertificateChainFile指向正确的中间证书文件,也可以使用openssl s_client -connect命令查看实际发送的证书链。
Q:国内服务器CA证书配置和国外一样吗?
A:主要区别在于国内服务器可能部署在CDN或负载均衡器后面,证书需要上传到CDN控制台,国内网站必须完成ICP备案才能使用443端口,但证书配置本身与海外服务器一致,近年来,国内云服务商都提供了便捷的证书管理功能,可以一键部署。
Q:一台服务器可以配置多个域名的CA证书吗?
A:可以,通过多证书配置或使用SAN证书(主题备用名称)实现,SAN证书可以在一个证书中包含多个域名,价格根据域名数量增加,如果使用单独的证书,需要在服务器配置中为每个虚拟主机指定不同的证书文件,Nginx使用sni(Server Name Indication)自动匹配请求的域名,Apache也支持基于名称的虚拟主机。
无论你使用哪种服务器,完整的证书链是CA证书被信任的基石,配置时多花几分钟检查中间证书,就能避免绝大多数浏览器不信任的问题,配置完成后,定期检查证书有效期,并开启自动续期,确保服务持续安全。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/544724.html