服务器访问配置的核心在于平衡安全性与便捷性,你需要根据实际场景选择适合的访问协议和权限控制策略,才能实现稳定可靠的远程管理与服务发布,无论你管理的是Linux还是Windows服务器,掌握基础的访问配置方法都是运维工作的第一步。
服务器远程访问配置教程
对于新手而言,服务器远程访问配置是入门必修课,我们以主流操作系统为例,分别介绍三种常用方式。

SSH服务器访问配置步骤
SSH是Linux服务器访问的标配,第一步,检查SSH服务状态:systemctl status sshd,如果未运行,启动它:systemctl start sshd,并设置开机自启:systemctl enable sshd,第二步,修改默认端口,编辑/etc/ssh/sshd_config,找到Port 22,改为其他端口,比如Port 2222,注意端口号不能与其他服务冲突,第三步,重启SSH服务,第四步,配置防火墙,放行新端口:firewall-cmd --permanent --add-port=2222/tcp,然后重载:firewall-cmd --reload,第五步,生成密钥对:在本地客户端执行ssh-keygen -t ed25519 -a 100,将公钥内容追加到服务器~/.ssh/authorized_keys文件中,并设置权限:chmod 600 ~/.ssh/authorized_keys,chmod 700 ~/.ssh,第六步,在SSH配置文件中禁用密码登录:PasswordAuthentication no,然后重启服务,这样,你的服务器远程访问配置就完成了,安全性也较高。
RDP服务器访问配置要点
Windows服务器默认开启远程桌面(RDP),但外网访问需要额外配置,在系统属性中勾选“允许远程桌面连接”,配置防火墙,确保3389端口开放,为了提高安全性,建议修改RDP端口,打开注册表,定位到HKEY_LOCAL_MACHINESystemCurrentControlSetControlTerminal ServerWinStationsRDP-TcpPortNumber,将默认的3389改为其他数值(如3390),注意十六进制和十进制,修改后,重启服务器,在防火墙放行新端口,配置网络级别身份验证(NLA),在远程桌面设置中勾选“仅允许运行使用网络级别身份验证的远程桌面的计算机连接”,限制访问IP,通过Windows防火墙的高级设置,只允许指定IP连接,这些步骤能有效加固服务器访问配置。
Web管理面板访问配置
许多用户喜欢用宝塔面板,安装后,面板会生成一个外网面板地址,格式为http://IP:端口,你需要立即做三件事:第一,修改默认端口,在面板设置中修改,避免被扫描;第二,开启HTTPS,申请免费SSL证书,确保数据传输加密;第三,设置密码复杂度,并绑定固定IP访问,如果面板支持,开启动态口令认证,进一步增加安全性,面板配置简单,但也不能忽视安全,否则容易成为攻击目标。
服务器访问安全配置最佳实践
安全配置是服务器访问配置的重中之重,行业共识认为,安全配置不到位,服务器如同裸奔。
服务器访问权限配置的黄金法则
- 最小权限原则:创建普通用户,只在需要时使用sudo,避免直接使用root账户进行日常操作。
- 使用密钥认证:密码认证风险高,建议用密钥对,并设置密码保护私钥。
- 防火墙白名单:只允许信任的IP地址访问管理端口,对于SSH和RDP,白名单是最有效的防护。
- 日志审计:开启
/var/log/secure或lastlog,定期检查登录记录,发现异常及时处理。
服务器访问配置中的常见陷阱
- 默认端口暴露:几乎所有攻击者都会扫描默认端口,修改端口能降低被攻击概率。
- 弱密码漏洞:即使使用密钥,服务器密码也要足够复杂,避免被猜测。
- 未限制登录尝试:使用Fail2ban或DenyHosts,配置多次失败后临时封禁IP。
- 忽视更新:系统和软件漏洞是攻击的入口,保持系统更新至关重要。
服务器访问配置防火墙策略详解
以CentOS 7+为例,使用firewalld配置,查看当前区域:firewall-cmd --get-default-zone,添加规则:firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="192.168.1.0/24" port protocol="tcp" port="22" accept'
,这样只有内网IP可以访问SSH,对于Web服务,添加服务:firewall-cmd --permanent --add-service=http,最后重载配置,注意,规则顺序重要,先拒绝再允许可能无效,建议使用富规则精细控制。
不同场景下的服务器访问配置对比
不同场景下,服务器访问配置的重点和成本差异很大,我们对比云服务器和物理服务器,以及不同地域的选择。
云服务器与物理服务器访问配置差异
云服务器通过安全组实现访问控制,配置灵活,但需要理解安全组规则,简米云安全组支持配置流入和流出规则,可以精确到IP和端口,物理服务器则依赖物理防火墙或iptables,配置相对复杂,从运维角度看,云服务器有管理控制台,可以一键修改配置,而物理服务器需要SSH登录操作,如果你在考虑服务器访问配置价格,云服务器起步低,适合中小团队。
服务器访问配置价格因素分析
价格主要受三个因素影响:带宽、IP数量、安全防护,带宽按Mbps计费,高带宽成本高;如果需要多个IP,额外收费;高防IP能抵御攻击,但价格不菲,一些服务商提供的“服务器访问配置套餐”包含安全组、弹性IP、监控报警等,打包价格更划算,对于预算有限的用户,可以选择按需付费,避免浪费,统计显示,大多数中小型网站带宽需求在5-10Mbps,选择入门级配置即可满足。
服务器访问配置地域选择建议
地域选择直接影响访问速度和稳定性,如果目标用户主要在国内,选择国内机房(如北京、上海、广州、深圳)可以降低延迟,但国内机房需要备案,且某些时期管理较严,海外服务器免备案,但访问延迟受国际带宽影响,建议配合CDN使用,对于服务器访问配置,地域也影响安全组策略,比如国内机房通常要求实名认证,配置时需注意合规,如果你需要低延迟,可以选择靠近用户的地域,比如华东用户选择上海机房,华南用户选择广州机房。
服务器访问配置常见故障与排查
即使配置正确,也可能遇到连接问题,以下是一些常见故障及解决方法。
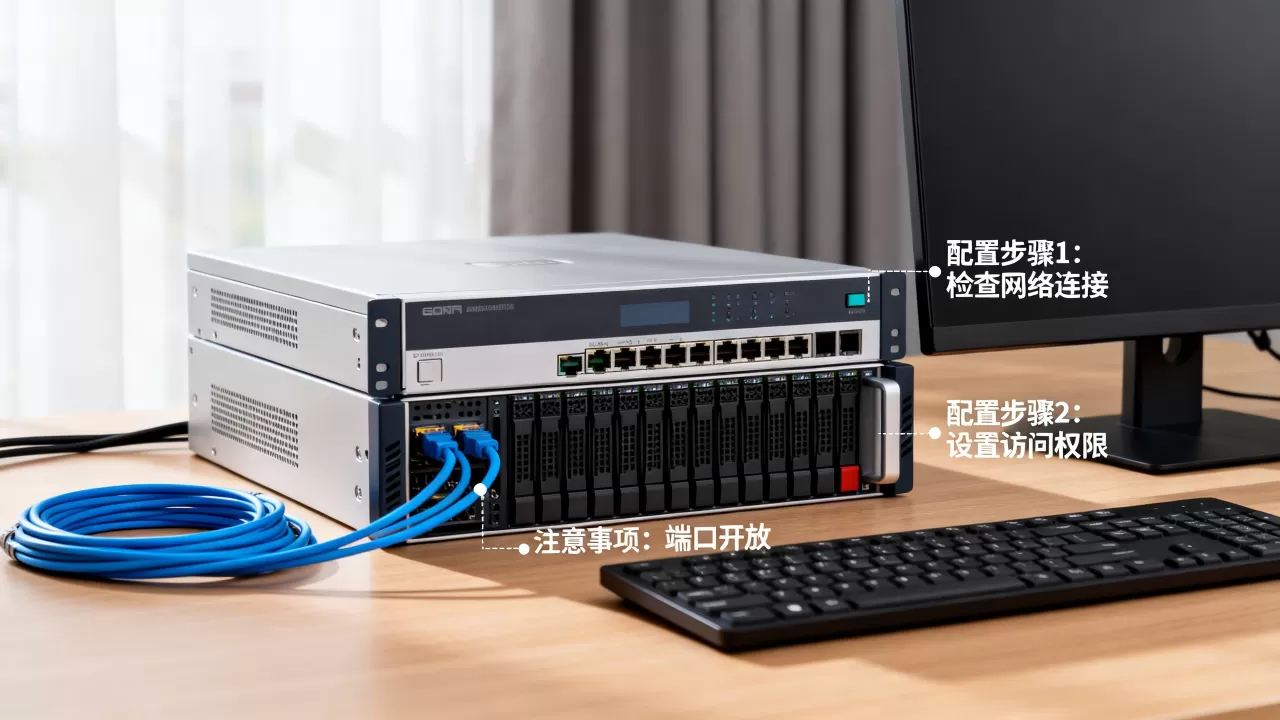
连接超时问题
连接超时通常由防火墙、端口未开放或网络问题引起,首先检查服务器防火墙是否放行端口,用telnet IP 端口测试,如果本地无法连接,检查安全组或云服务商防火墙规则,确认服务是否运行,用systemctl status sshd查看,检查网络链路,ping服务器看是否可达。
权限拒绝错误
权限拒绝通常与认证有关,如果是密钥认证,检查公钥文件权限是否正确,authorized_keys文件权限应为600,.ssh目录权限应为700,如果服务器端修改了配置,确保重启了服务,检查/etc/ssh/sshd_config中关于AllowUsers或DenyUsers的设置,是否限制了你的用户。
端口冲突问题
如果修改端口后无法启动,可能是端口被占用,用netstat -tulnp | grep 端口查看占用情况,更换一个未占用端口,确保防火墙规则放行了新端口,并重载配置。
服务器访问配置常见问题解答
问题1:服务器访问配置如何设置?
答:服务器访问配置设置分为三步:选择访问方式(SSH、RDP、面板),修改默认端口,配置防火墙和安全策略,具体步骤因系统而异,Linux服务器重点配置SSH,Windows服务器重点配置RDP,面板则需注意安全设置,建议按照官方文档逐步操作。
问题2:服务器访问配置安全吗?
答:安全配置到位就是安全的,关键措施包括:禁用密码登录、使用密钥认证、限制IP白名单、开启防火墙、定期更新系统,业内专家指出,只要遵循最小权限原则和安全基线,服务器访问配置是完全可控的。
问题3:服务器访问配置需要哪些步骤?
答:核心步骤包括:启用服务、修改端口、配置防火墙、设置认证方式、测试连接,每个步骤都有细节,建议按照专业教程逐步操作,确保每一步都正确执行。
服务器访问配置是运维的基础,掌握核心配置和安全最佳实践,才能让你的服务稳定运行,无论选择哪种方式,安全始终是第一位的。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/544243.html