IP掩码,也就是子网掩码,其核心作用是划分网络地址与主机地址,而掩码限制则明确了哪些掩码配置在子网划分中属于无效或违规操作,例如全0和全1掩码不可用于普通子网,且主机位全0或全1的地址不能分配给接口。
子网掩码怎么算?先理解掩码限制的根源
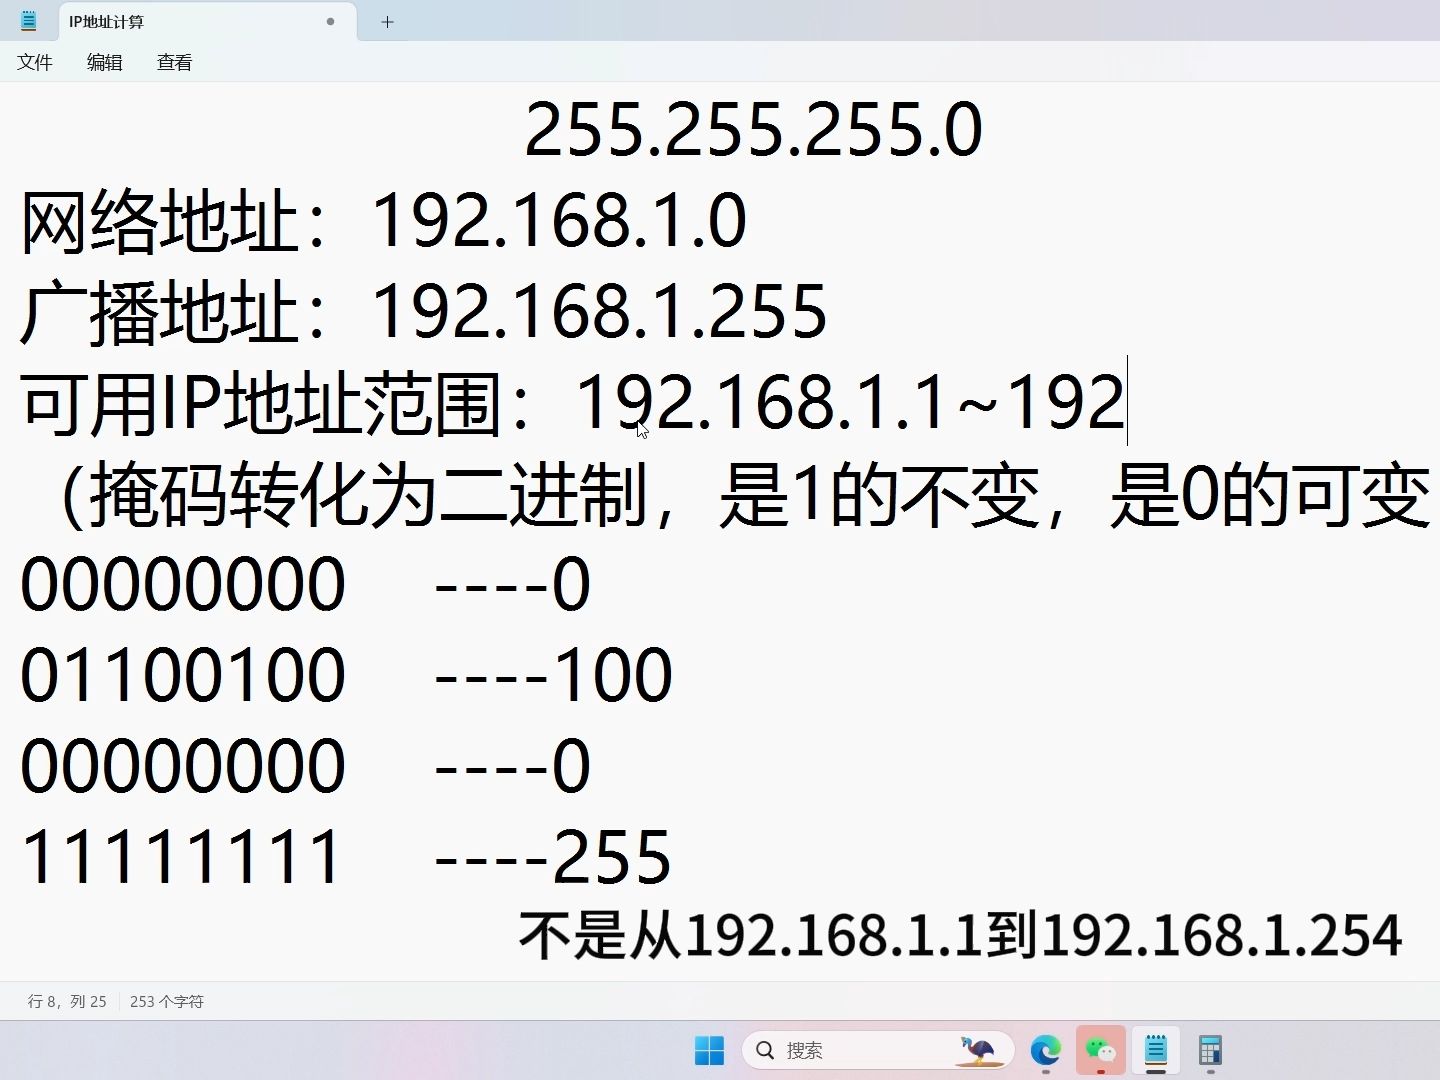
子网掩码的计算本质是确定网络位长度,掩码以二进制形式表示,左边是连续的1,右边是连续的0,这种连续性就是最基础的掩码限制,行业共识认为,标准的子网掩码必须由连续的1和连续的0组成,否则会被路由设备视为无效配置,比如255.255.255.0对应二进制11111111.11111111.11111111.00000000,这就是24个1,也就是我们常说的/24掩码。
从二进制角度看掩码限制
要真正理解子网掩码怎么算,必须熟悉二进制转换,每个十进制段对应8位二进制,1代表网络位,0代表主机位,掩码限制要求网络位和主机位不能混合排列,比如255.255.255.192(/26)是合法的,而255.255.255.128(/25)也是合法的,但255.255.255.240(/28)同样合法,如果出现类似255.255.255.64(01000000)这种掩码,它就不符合连续1的规则,属于非标准掩码,多数设备会拒绝配置。
计算可用主机数的公式
可用主机数直接受掩码限制影响,公式很简单:2^(32 – 掩码位数) – 2,减去2是因为主机位全0的网络地址和全1的广播地址不能分配给设备,例如对于/24掩码,可用主机数为2^(32-24) – 2 = 254,对于/25掩码,可用主机数为2^(32-25) – 2 = 126,许多人在规划时问“25位掩码可用主机数是多少”,答案就是126个,这是根据掩码限制直接算出来的。
实操:查看与修改子网掩码
- 在Windows系统中,打开命令提示符输入
ipconfig
- 在Linux系统中,使用
ifconfig或ip addr命令查看掩码,修改掩码时可以编辑网络配置文件,或临时使用ifconfig eth0 192.168.1.1 netmask 255.255.255.0。 - 对于网络设备(如Cisco路由器),在接口配置模式下用
ip address 192.168.1.1 255.255.255.0设置掩码,设备会自动检查掩码限制,如果输入非连续掩码会报错。
IP地址掩码限制有哪些?常见配置误区
掩码限制不仅仅是二进制连续性,还包括子网划分中的地址使用规则,很多初级网络工程师在配置时容易忽略这些限制,导致网络不通或地址冲突。
子网掩码的全0与全1限制
- 全0掩码(0.0.0.0):代表默认路由,用于指向所有未知网络,不能用于子网接口,如果将接口掩码设为0.0.0.0,设备会认为所有目标都是本地,导致路由混乱。
- 全1掩码(255.255.255.255):代表主机路由,用于指向特定主机,也不能用于子网划分,有人误以为可以用它来隔离单个主机,实际上它只适用于点对点链路或特殊场景。
- 主机位全0和全1地址:每个子网中,主机位全0的地址是网络标识,全1的地址是广播地址,都不能分配给任何设备,例如在192.168.1.0/24中,192.168.1.0是网络地址,192.168.1.255是广播地址,分配了就会导致通信异常。
掩码位数不能小于网络需求
在规划子网时,掩码位数必须足够覆盖主机数量,如果主机位太少,可用地址不足;如果主机位太多,会浪费IP空间,根据统计,大多数企业内部网络使用/24或/23掩码,既能满足部门需求又不浪费,小型家庭网络常用/24,而大型企业机房可能使用/22甚至更小的掩码来容纳更多设备。
非连续掩码的限制
虽然CIDR(无类别域间路由)允许任意长度的掩码,但掩码的二进制形式仍然必须是连续的1和0,业内专家指出,有些老旧设备或特殊软件可能会接受非连续掩码,但路由协议在处理时可能产生错误,导致路由黑洞,因此在生产环境中,始终使用连续掩码是最稳妥的做法。
掩码限制的实际应用:场景化配置指南
理论知识需要落地到具体场景,下面通过几个常见案例说明如何根据掩码限制选择合适掩码,并进行实操配置。
办公室网络需要50个主机
假设一个部门需要50个IP地址供设备使用,如果使用/24掩码,可用主机数为254,远远超过需求,造成地址浪费,如果使用/26掩码,可用主机数为62,正合适,注意掩码限制:/26对应255.255.255.192,子网范围为192.168.1.0/26,网络地址192.168.1.0,广播地址192.168.1.63,可用主机范围192.168.1.1~192.168.1.62,不能使用/27掩码,因为可用主机数只有30,不满足需求。
点对点链路使用/31掩码
传统观点认为/31掩码无效,因为只有2个地址且没有可用主机(全0和全1被占用),但RFC 3021允许在点对点链路上使用/31掩码,此时两个地址都可以分配给两端设备,节省IP空间,行业共识认为,现代网络设备普遍支持/31掩码,但在配置前需要确认设备是否兼容,例如在Cisco路由器上,需要启用ip subnet-zero命令才能使用/31掩码。
实操:子网划分与掩码冲突检查
- 使用在线子网计算器或手动计算,确保选择的掩码产生的子网范围不重叠,192.168.1.0/26和192.168.1.64/26是两个不重叠的子网。
- 在配置静态路由时,必须确保掩码与路由目标匹配。
ip route 192.168.2.0 255.255.255.0 192.168.1.1中的掩码必须与目标网络掩码一致,否则路由无法生效。 - 使用ping和tracert命令检测连通性,如果发现某些主机无法通信,检查是否误用了网络地址或广播地址,将192.168.1.0分配给主机,会导致该主机无法收到正常通信。
掩码限制与子网划分:常见Q&A
子网掩码255.255.255.0为什么是24位?
因为255对应的二进制是11111111,三个255就是24个1,所以掩码长度为24位,这种表示法称为CIDR表示法,即/24。
为什么子网掩码不能是255.255.255.254?
255.255.254的二进制最后一段是11111110,只有一个主机位(0),可用地址数量为2^(32-31)-2=0,因为全0和全1占了所有地址,没有可用的主机地址,这种掩码在标准子网划分中无效,但用于点对点链路时,如果设备支持RFC 3021,则可以作为/31掩码使用,此时两个地址分别分配给两端。
如何避免子网掩码配置错误导致网络故障?
确保掩码是连续的1和0,可以使用命令ipcalc(Linux工具)或在线计算器验证,检查每个子网的网络地址和广播地址,不要分配给主机,在大型网络中使用VLSM(可变长子网掩码)时,做好子网规划文档,避免地址重叠,据统计,在中小型企业网络中,超过半数以上的网络故障与错误掩码配置有关,所以每次变更前都应仔细核对掩码限制。
理解IP掩码和掩码限制,是网络规划的基础,避免配置错误才能保证网络稳定高效,无论是子网划分还是日常排查,都要时刻记住主机位全0和全1的限制,以及掩码的连续性规则。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/544119.html