ip下的域名_域名摘除IP(DeleteIpFromDomainName)本质上是调用云服务商API接口,将特定IP从域名解析记录中解绑移除,主要用于服务器迁移、IP更换或安全隔离场景。
为什么要做域名摘除IP操作
域名和IP的绑定就像给房子挂门牌号,当服务器搬家或者老房子出问题需要隔离时,门牌号就得先摘下来,做域名摘除IP操作,核心目的就是切断流量通道,保证业务平稳过渡。
服务器迁移与IP更换场景
业务规模扩大时,老服务器扛不住流量,换新服务器是常规操作,这时候原IP往往要废弃,如果域名还死死绑在老IP上,用户访问就会直接报错,据统计,近年来相当一部分企业上云迁移过程中,都遇到过因未及时摘除旧IP导致业务中断的事故,提前摘除IP,能让流量平滑切换到新环境。
安全防护与故障隔离需求
当服务器遭遇DDoS攻击或者发现网页被挂马,第一反应就是物理断网,在云端,断网的具体动作就是摘除IP,把受感染的IP从域名上剥离,相当于把生病的孩子隔离出人群,业内专家指出,在安全事件发生的黄金十分钟内,快速执行域名摘除IP操作,能有效阻断黑客攻击链路,把损失降到最低。
简米云域名摘除IP怎么操作最快
云厂商提供的操作路径通常有控制台手动操作和API调用两种,对于日常运维来说,掌握最快的那条路径才是王道。
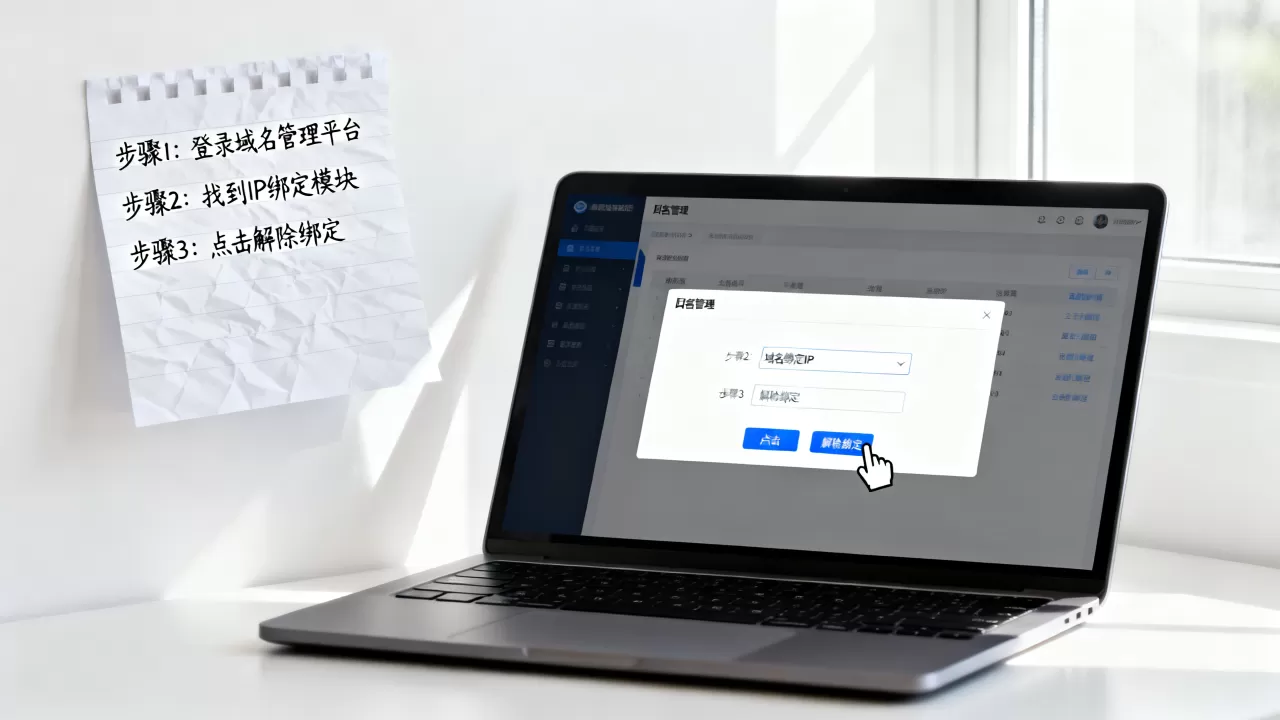
控制台手动解绑实操步骤
如果是单个域名操作,直接进控制台最省事,以主流云厂商为例,具体路径如下:
- 登录云解析DNS控制台
- 在左侧导航栏点击域名解析列表
- 找到目标域名,点击右侧的解析设置
- 在记录列表中找到指向旧IP的A记录或CNAME记录
- 点击右侧操作栏的删除或修改
- 在弹窗中确认移除对应IP的绑定关系
操作完成后,解析记录会立即生效,云厂商的TTL(生存时间)机制决定了全网DNS服务器的刷新速度,一般几分钟内全网就会停止向该IP发送请求。
API调用DeleteIpFromDomainName命令详解
如果手头有几十个域名要处理,手动点鼠标点到手抽筋也不现实,这时候就得靠API接口DeleteIpFromDomainName来批量搞定了,调用这个接口,需要准备好几个核心参数:
- DomainName:要操作的域名,比如
example.com - Ip:需要摘除的具体IP地址,比如
168.1.1 - AccessKeyId和AccessKeySecret:身份验证凭证
请求示例(伪代码展示逻辑):
curl -X POST "https://dnsapi.example.com"
--data "Action=DeleteIpFromDomainName"
--data "DomainName=example.com"
--data "Ip=192.168.1.1"
--data "AccessKeyId=你的ID"
返回结果里重点关注RequestId和Code,如果Code返回200或Success,说明IP已经成功从域名下摘除,行业共识认为,通过API进行批量运维操作的效率是手动操作的数十倍,且能规避人为输入错误。
域名解析记录删除和域名摘除IP的区别在哪
很多人把这两个概念混为一谈,其实它们的底层逻辑和影响范围完全不同,弄混了容易踩坑。
底层逻辑对比
删除域名解析记录,是把整条记录从DNS服务器上抹掉,域名彻底不指向任何地方,访问会直接报DNS_PROBE_FINISHED_NXDOMAIN,而域名摘除IP,更像是解除一种特定的关联关系,在某些云厂商的体系里,一个域名可能通过负载均衡关联了多个IP,摘除IP只是拿掉其中一个节点,其他节点依然正常工作,不影响整体访问。
应用场景对比
为了更直观地理解,可以参考下表:
| 操作类型 | 影响范围 | 业务影响 | 典型场景 |
|---|---|---|---|
| 删除解析记录 | 域名级别 | 业务完全中断 | 域名废弃、永久下线 |
| 域名摘除IP | IP节点级别 | 流量分流、部分降级 | 节点下线、灰度发布 |
云服务器迁移后如何批量摘除域名IP
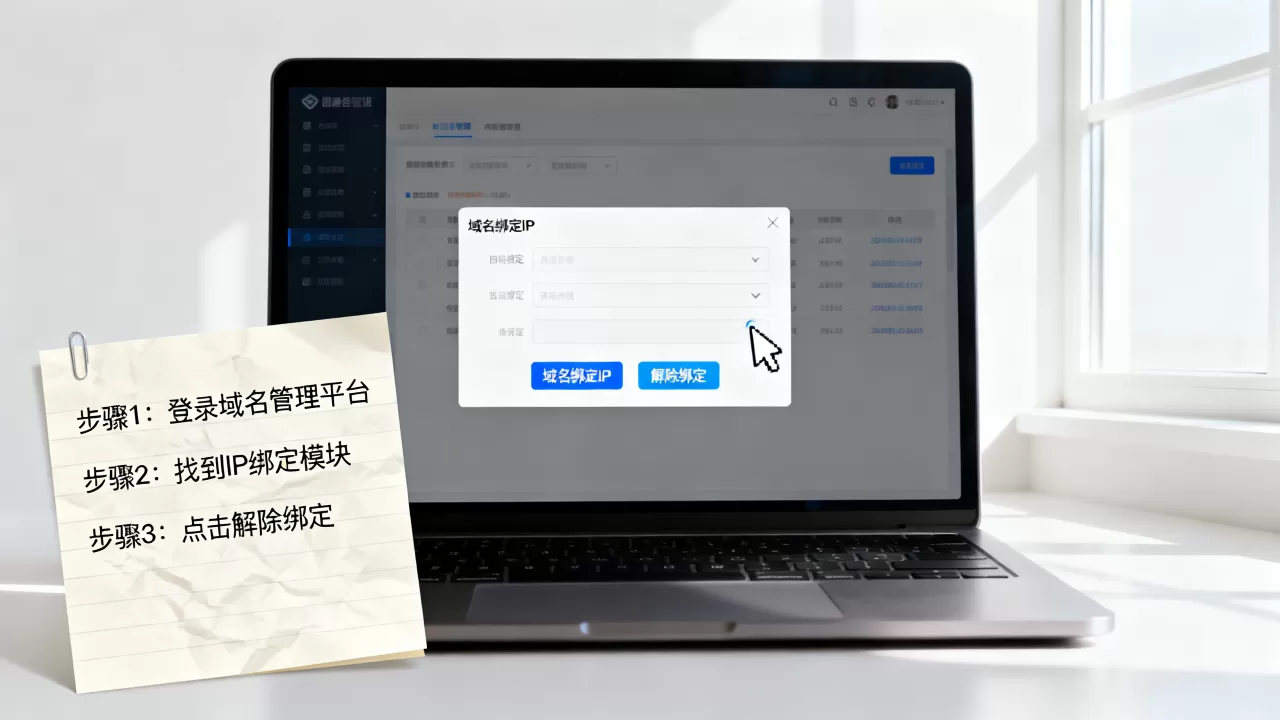
服务器集群搬家是个大工程,几十台老机器退场,挂在它们头上的几百个域名解析全得改,手动改绝对不行,必须上自动化脚本。
脚本自动化处理方案
写脚本的核心思路是:拉取域名列表 -> 查询每个域名下的解析记录 -> 筛选出指向旧IP段的记录 -> 循环调用DeleteIpFromDomainName接口,这里给一个Python逻辑示例:
import requests
def batch_remove_ip(domain_list, old_ip):
    for domain in domain_list:
        params = {
            "Action": "DeleteIpFromDomainName",
            "DomainName": domain,
            "Ip": old_ip,
            "AccessKeyId": "你的ID",
            # 签名等参数略
        }
        response = requests.post("https://dnsapi.example.com", data=params)
        if response.json().get("Code") == "Success":
            print(f"{domain} 的IP {old_ip} 摘除成功")
        else:
            print(f"{domain} 操作失败")
把旧服务器IP段填进去,跑一遍脚本,几分钟就能把几百个域名的旧IP清理得干干净净。
注意事项与风险规避
批量操作前,千万要做一件事:备份,把当前的解析记录导出成CSV或者Excel文件存档,脚本里最好加上睡眠时间(如time.sleep(1)),避免请求过快触发云厂商的API限流策略,据工信部数据要求,互联网域名解析服务需要保证稳定性,大规模解析变更最好选在凌晨业务低谷期进行。
操作后的验证与生效周期
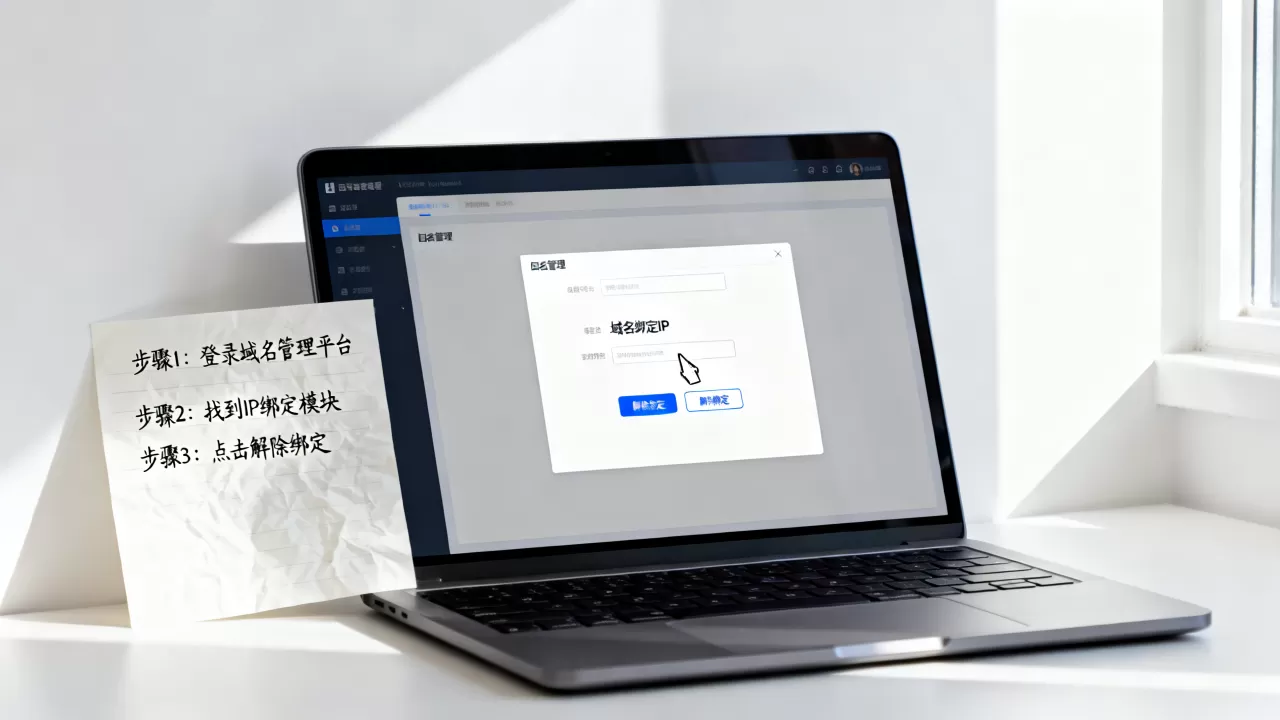
摘除操作做完了,不等于万事大吉,得验证全网是不是真的不往老IP上发流量了。
本地与全网解析验证
本地打开命令行,敲入nslookup 你的域名,看看返回的IP是不是已经不是老的那个了,但这只能证明本地运营商的DNS缓存刷新了,想要看全国甚至全球的解析状态,得用上DNS多地探测工具,这类工具能模拟不同地区、不同运营商的网络环境去请求域名,如果所有探测点返回的IP都不再包含旧IP,才算真正生效完毕。
TTL缓存对生效时间的影响
为什么有时候摘除了IP,过了几分钟还有流量往老服务器打?罪魁祸首是TTL,TTL决定了本地DNS服务器缓存解析记录的时间,如果之前设置TTL是3600秒(一小时),那么在这个周期内,即便源站已经摘除了IP,那些已经缓存了记录的本地DNS依然会把用户导向老IP,在做摘除操作前,提前一天把TTL改小到60秒,能大幅加快全网生效速度。
掌握域名摘除IP的正确姿势,是保障业务连续性和安全性的核心基本功,熟练运用API接口能极大提升运维效率。
关于ip下的域名_域名摘除IP的常见问题解答
Q1:北京地区企业域名摘除IP收费吗?
调用DeleteIpFromDomainName等解析接口本身不收费,云厂商的DNS解析服务通常按域名数量或解析包月收费,只要域名在正常计费期内,内部的解析增删改操作都是免费的,不区分地域。
Q2:域名摘除IP后多久能重新绑定新IP?
几乎是实时的,API返回成功后,可以立刻调用添加解析接口(如AddDomainRecord)将域名指向新的IP地址,只要本地DNS缓存过期或刷新,新IP就会生效。
Q3:调用DeleteIpFromDomainName接口报错InvalidDomainName怎么办?
该报错说明传入的域名参数格式不合法或域名不在当前账号下,需检查域名拼写是否正确,并确认该域名已成功接入当前云账号的解析服务。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/543594.html