网站防护规则是网站安全的核心防线,定期更新软件、配置WAF、限制登录尝试和备份数据,这四步就能堵住大部分漏洞。
网站防护规则有哪些类型
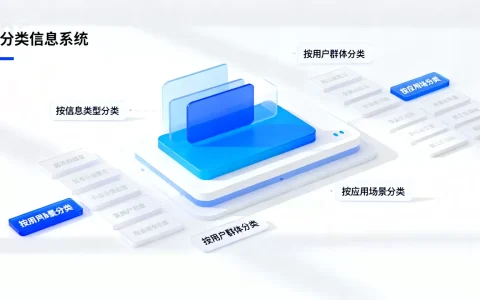
搞清楚网站防护规则有哪些,是搭建安全体系的第一步,不同规则针对不同攻击面,组合使用才能形成闭环。

基础规则:防火墙与访问控制
- Web应用防火墙(WAF)规则:拦截SQL注入、XSS跨站脚本、文件包含等常见攻击,规则按协议层划分,比如HTTP头部过滤、请求体检测、URL黑白名单,WAF规则通常基于签名或行为分析,签名库需要定期同步。
- 访问控制规则:限制IP、User-Agent或地理区域,比如只允许特定国家IP访问管理后台,或对登录接口设置每分钟最多3次尝试,这类规则能直接挡住批量扫描和暴力破解。
- 资源限制规则:控制单个IP的并发连接数、请求速率和带宽占用,当某个IP超出阈值,自动返回503或加入黑名单,这能有效缓解CC攻击和DDoS攻击的前奏。
进阶规则:数据与更新防护
- 数据备份规则:规定备份频率、存储位置和保留周期,多数情况下,每天全量备份加每6小时增量备份,保留最近30天版本,能应对勒索攻击和数据损坏。
- 软件更新规则:CMS、插件、主题、服务器组件的更新策略,关键漏洞(如严重等级)必须在24小时内修补,非关键漏洞纳入月度计划,自动更新有风险,但手动检查周期不应超过一周。
- 日志审计规则:记录所有访问、登录、文件修改和规则变更事件,日志保留至少180天,并定期分析异常模式,没有日志,攻击溯源就是空谈。
规则对比:不同场景的侧重
| 规则类型 | 防攻击类型 | 配置复杂度 | 维护成本 |
|---|---|---|---|
| WAF规则 | SQL注入、XSS | 中 | 低(云端托管) |
| 访问控制 | 暴力破解、扫描 | 低 | 低 |
| 数据备份 | 勒索、误删 | 低 | 中(存储成本) |
| 软件更新 | 已知漏洞利用 | 低 | 中(人工操作) |
| 日志审计 | 发现入侵行为 | 中 | 高(存储与分析) |
从实际效果看,WAF规则和访问控制规则是即时防护,数据备份和日志审计是事后保障。行业共识认为,超过八成的网站攻击能被WAF和访问控制规则拦截。
网站安全防护规则设置步骤
知道规则有哪些还不够,正确设置才是关键,下面以常见Linux服务器+WordPress环境为例,说明网站安全防护规则设置的具体操作。
配置WAF规则
- 开启WAF服务:如果是云服务器,在安全组或控制台启用WAF实例,自建服务器推荐使用ModSecurity,并加载OWASP核心规则集(CRS)。
- 调整规则模式:初期设为“检测模式”,观察误报情况,一周后切换为“拦截模式”,但要保留日志,方便后续微调。
- 自定义规则:针对业务特点添加白名单,比如API接口允许特定参数长度,对管理后台URL添加额外拦截规则,仅允许内网IP访问。
- 测试与验证:用安全扫描工具(如Nikto或网上的免费扫描)模拟攻击,确保规则生效,业内专家指出,这一步经常被跳过,导致规则形同虚设。
设置访问权限
- 限制登录尝试:在服务器端安装插件或修改配置,限制同一IP每小时最多5次登录失败,超过次数触发临时封禁15分钟。
- IP黑白名单:将公司或固定办公IP加入白名单,允许访问后台,把已知恶意IP段加入黑名单,可从威胁情报源定期同步。
- 文件权限锁死:将wp-config.php等敏感文件设为644权限,禁止外部直接访问,目录权限设为755,上传目录设为750,防止执行脚本。
- 禁用不必要的服务:关闭SSH的密码登录,改用密钥认证,关闭服务器上的未使用端口,如25、445等,减少攻击面。
启用自动备份
- 设定备份策略:每天凌晨全量备份网站文件和数据库,保留最近14天版本,同时每周一次异地备份,存到对象存储或另一台服务器。
- 备份脚本示例:使用cron任务执行rsync或mysqldump命令,将备份文件压缩后上传,脚本要包含错误通知,备份失败时发送邮件提醒。
- 定期恢复演练:每季度在测试环境恢复一次备份,验证备份文件完整性。据统计,大量企业备份文件在需要时无法恢复,因为从未做过测试。
网站防护规则用什么软件合适
选择工具取决于预算和技术能力,免费方案能满足基础需求,付费方案则提供更精细的规则和专属技术支持。
免费方案
- ModSecurity + OWASP CRS:开源WAF,功能强大,但需要手动配置规则和排除误报,适合有一定技术基础的用户。
- Fail2ban:日志分析工具,能自动封禁暴力破解IP,配置简单,但需要结合iptables或firewalld使用。
- Wordfence(免费版):WordPress专用插件,内置WAF、恶意软件扫描和登录限制,免费版规则更新延迟,但足够应对常见攻击。
付费方案
- Cloudflare WAF(Pro及以上):云端托管,规则库实时更新,支持自定义规则和速率限制,价格从每月20美元起,包含CDN和DDoS防护。
- Sucuri:网站安全平台,提供WAF、恶意软件清理和黑名单监控,年费约200美元,适合对安全要求较高的企业网站。
- AWS WAF:与AWS服务集成,规则可针对ALB、API Gateway等定制,按规则数和请求量计费,适合云原生架构。
如何选择:对比场景
- 个人博客:免费方案够用,Wordfence加服务器安全配置,如果流量不大,攻击很少。
- 企业官网:建议付费方案,Cloudflare或Sucuri能减少人工运维,同时提供DDoS防护和性能优化。
- 电商网站:必须付费,交易数据敏感,WAF规则需要精细到支付页面,支持PCI合规要求。
企业网站防护规则要注意的细节
企业网站面临更复杂的威胁,防护规则不能只考虑技术,还要兼顾合规和成本平衡。
合规与审计要求
- 数据保护法规:如果涉及用户个人信息,防护规则必须记录访问日志,并支持数据泄露检测,根据网络安全法,日志保存期限不少于6个月。
- 定期安全评估:企业规则应纳入年度渗透测试,由第三方机构验证规则有效性。相当一部分企业的WAF规则在渗透测试中被发现存在误配或漏配。
- 员工培训:规则设置得再完善,员工点开钓鱼邮件也会破防,企业应定期进行安全意识培训,让员工了解如何识别攻击。
成本与性能平衡
- 规则强度与性能:过度严格的WAF规则会导致CPU和内存占用飙升,影响网站响应速度,企业应在生产环境优先使用“检测模式”,收集数据后再调整。
- 云服务与自建:自建WAF控制力强,但需要专人维护,云WAF按量付费,省心但长期成本可能更高,企业需根据业务峰值评估。
- 自动化编排:使用安全编排自动化与响应(SOAR)工具,将规则触发、分析、处置流程自动化,减少人工响应时间,尤其适合夜间值班资源有限的企业。
网站防护规则常见问题
问:网站防护规则多久更新一次?
答:WAF规则库应每周检查更新,关键漏洞补丁发布时间不超过24小时,软件更新规则建议月度执行,但安全补丁需立即应用。
问:小型网站需要哪些防护规则?
答:小型网站至少需要配置WAF基础规则、限制登录尝试、每日自动备份和简单日志记录,免费方案如Wordfence加服务器安全设置,足以应对多数自动化攻击。
问:网站防护规则价格多少?
答:免费方案零成本,但需投入时间维护,付费WAF从每月几十元到几百元不等,企业级方案年费数千元,具体价格取决于请求量、规则数量和附加服务。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/543045.html