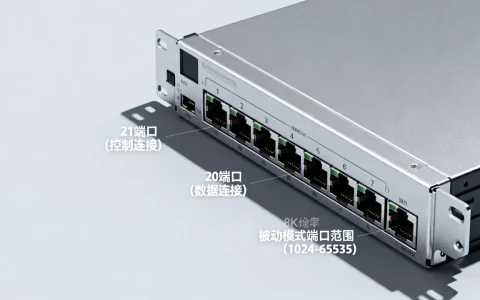
FTP连接服务器端口配置文件的核心在于通过修改vsftpd.conf等配置文件,精准控制控制端口21、数据端口20以及被动模式端口范围,从而确保服务器安全稳定运行。
ftp连接服务器端口配置方法:从默认到自定义
FTP服务默认使用控制端口21和数据端口20,但直接暴露这些标准端口容易招致扫描攻击,多数情况下,修改默认端口能显著降低被自动化攻击命中概率,配置文件通常位于/etc/vsftpd/vsftpd.conf,部分发行版可能放在/etc/vsftpd.conf或/etc/vsftpd/vsftpd.conf,你需要使用root权限编辑。
默认端口与配置文件结构
- 控制端口:21,用于传输命令和响应,配置文件中的
listen_port参数控制此项。 - 数据端口:20,主动模式下由服务器向客户端发起连接,被动模式下数据端口由服务器临时分配,范围由
pasv_min_port和pasv_max_port定义。 - 配置文件:vsftpd.conf是核心,每行一个参数,开头为注释,修改后需重启服务:
systemctl restart vsftpd或service vsftpd restart。
修改控制端口的具体步骤
- 备份原配置文件:
cp /etc/vsftpd/vsftpd.conf /etc/vsftpd/vsftpd.conf.bak - 编辑文件:
vim /etc/vsftpd/vsftpd.conf - 添加或修改
listen_port=2121(将端口改为2121) - 保存并重启服务
- 客户端连接时需指定端口,例如命令:
ftp 192.168.1.100 2121
注意,修改后需在防火墙放行新端口,同时确保SELinux或AppArmor规则允许,业内专家指出,端口设置范围建议在1024-65535之间,避免与系统服务冲突。
vsftpd配置文件详解:端口与安全设置
配置文件中的参数众多,但围绕端口和安全的核心参数只需掌握几个,错误配置会导致连接失败或安全漏洞。
被动模式端口范围配置
被动模式对客户端更友好,但需要服务器开放一段端口范围,行业共识认为,将端口范围限制在100个左右既能满足并发需求,又能减少攻击面,配置示例:
pasv_enable=YESpasv_min_port=30000pasv_max_port=30100pasv_address=服务器公网IP(如果服务器在内网或NAT环境下)
注意:pasv_address必须填写客户端能访问到的IP地址,否则被动模式连接失败,如果在云服务器上,通常填写公网IP。
主动模式与端口转发
主动模式下,服务器使用20端口连接客户端的高位端口,如果客户端在防火墙后,主动模式常因无法建立反向连接而失败,实际部署中被动模式更常用,配置主动模式只需确保port_enable=YES,并保证20端口可达。
使用表格对比两种模式端口差异
| 模式 | 控制端口 | 数据端口 | 适用场景 |
|---|---|---|---|
| 主动模式 | 21 | 20(服务器主动连接客户端) | 客户端无防火墙限制 |
| 被动模式 | 21 | 服务器指定范围端口(客户端主动连接) | 客户端有防火墙,内网用户 |
从表格可见,被动模式灵活性更高,但需要服务器开放连续端口段,安全配置时应将这些端口加入白名单。
安全配置:ftp服务器端口限制与防火墙联动
端口配置文件不只有vsftpd.conf,防火墙规则同样属于“隐形配置文件”,两者配合才能保证服务可用且安全。
端口访问控制策略
- 仅允许特定IP访问FTP控制端口:在防火墙中限制来源地址,例如
iptables -A INPUT -p tcp --dport 21 -s 192.168.1.0/24 -j ACCEPT - 限制被动模式端口范围:同时配置vsftpd.conf和防火墙规则,避免端口全开
- 启用fail2ban等工具,检测多次失败登录后临时封禁IP
IPv6与端口配置兼容性
随着IPv6普及,FTP端口配置也需考虑双栈,vsftpd默认监听IPv4,如要启用IPv6,需设置listen_ipv6=YES,并确保配置文件中的端口参数同时适用于IPv6,部分云服务商要求明确指定监听地址,否则可能无法连接。
云服务器特殊场景:端口映射与NAT
在简米云、酷番云等平台,FTP服务器内网IP与公网IP不同,配置文件中的pasv_address必须填写公网IP,被动模式端口范围需在安全组中放行,且与云防火墙规则一致,很多用户配置失败就是因为忘记同步安全组规则。
常见问题:端口配置错误导致连接失败
即使配置正确,连接时仍可能遇到端口相关错误,以下问题排查思路可快速定位。
错误1:连接超时
- 检查防火墙是否放行控制端口:
telnet 服务器IP 21(或自定义端口) - 如果无法连接,说明防火墙或云安全组没有放行
- 如果控制端口通但登录后列表卡死,大概率是被动模式端口未放行
错误2:425 Can’t open data connection
- 被动模式下,客户端无法连接服务器指定端口,检查
pasv_min_port
pasv_max_port是否开放,且防火墙中对应端口范围已放行 - 主动模式下,检查客户端是否允许服务器反向连接其高位端口(通常客户端需关闭防火墙测试)
错误3:FTP服务器主动模式端口被占用
- 如果自定义端口被其他服务占用,启动时日志会报错,使用
netstat -tlnp | grep 端口号确认端口占用情况 - 修改配置文件后重启服务,检查日志:
journalctl -u vsftpd或tail -f /var/log/vsftpd.log
FTP端口配置文件的调整并非复杂操作,但需要理解控制端口、数据端口、被动模式范围的协同关系,通过修改vsftpd.conf并搭配防火墙规则,你可以让FTP服务器既安全又高效地服务于各种网络环境。
FTP连接服务器端口配置文件常见问题解答
如何修改FTP连接服务器的端口?
编辑vsftpd.conf,设置`listen_port=新端口号`,重启服务,并在防火墙放行新端口,客户端连接时需指定端口,ftp 服务器IP 新端口`。
主动模式和被动模式的端口设置有什么区别?
主动模式固定使用20端口做数据连接,服务器主动连接客户端,被动模式由服务器动态分配一段端口范围(如30000-30100),客户端主动连接,配置被动模式时需在vsftpd.conf中设置`pasv_min_port`和`pasv_max_port`,并确保防火墙放行该范围。
FTP连接失败提示端口问题怎么办?
先检查控制端口是否可达:`telnet 服务器IP 端口`,如果通,再检查被动模式端口范围是否放行,使用`iptables -L -n`或安全组规则确认端口状态,同时查看vsftpd日志,定位具体拒绝原因,如密码错误或端口范围冲突。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/542375.html