服务器配置应用权限不是技术建议,而是安全底线,正确配置后应用只能访问它被允许的资源,一旦缺失等于直接暴露在攻击者面前。
服务器配置应用权限设置的核心原则
很多运维人员拿到服务器后急着部署应用,却忽略了权限配置,行业内流传一句话:90%的安全事件都源于配置不当,而权限问题占大头,这里说的权限不止是文件读写,还包括进程权限、网络访问权限和系统调用权限。
最小权限原则的实际落地
最小权限听起来简单,实操中却经常走样,比如常见的Apache或Nginx,多数情况下依然用root启动,然后通过配置转给普通用户,但有些配置项如果不小心,子进程依然拥有过高的权限,真正的做法是:
- 应用专属账号:每个应用创建独立的系统用户,没有登录shell,主目录尽量精简。
- 文件权限收缩:只给应用用户读写必要目录,比如日志目录写权限,代码目录只读,配置目录特定用户可读。
- 网络权限限制:用iptables或firewalld限制应用对外连接的目标IP和端口,哪怕应用被攻破,也无法主动连接外网命令控制服务器。
权限分离是防御纵深
单一层的权限保护不够,需要多层隔离,比如数据库应用,Web应用只能通过特定端口访问,且数据库用户权限只限于需要的表;如果Web应用被突破,攻击者无法直接操作数据库系统shell。行业共识认为,权限分离能有效降低漏洞利用后的影响范围,建议每个环节都使用独立账号和独立权限配置。
如何配置服务器应用权限?分步指南
这个问题在搜索中非常高频,很多人直接问“服务器配置应用权限设置怎么弄”,下面拆解成可操作的步骤,不管Linux还是Windows,思路通用。
第一步:明确应用角色
先搞清楚应用需要访问哪些资源:
-
文件系统:哪些目录需要读写,哪些只读。
- 网络:需要监听哪些端口,需要连接哪些外部服务(数据库、缓存、API等)。
- 进程:是否需要fork子进程,是否需要执行系统命令。
- 系统资源:是否需要访问特定设备或内核接口。
把这些列成清单,配置时对照执行。
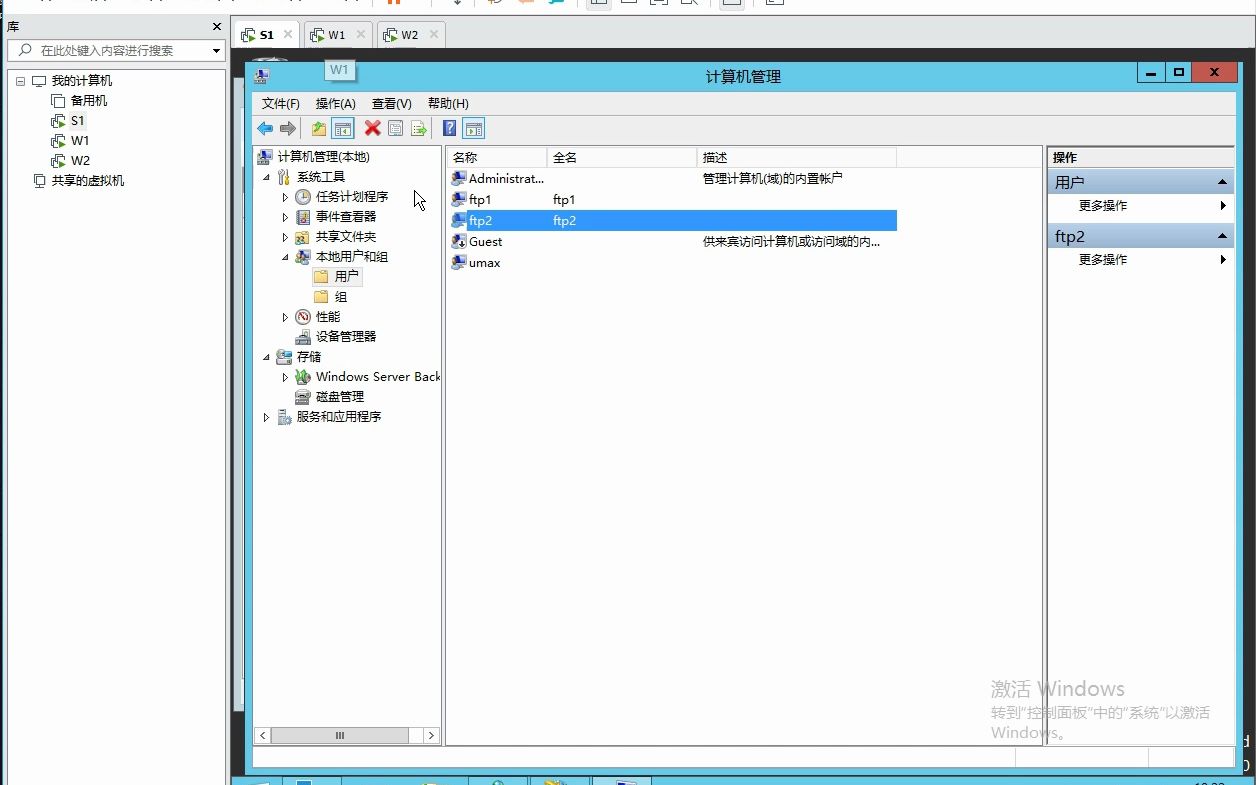
第二步:创建专用账号
Linux下用useradd创建没有shell的系统用户,
useradd -r -s /bin/false myappWindows下使用服务账号或托管服务账号,避免使用LocalSystem或NetworkService这种高权限账号。
第三步:文件系统权限配置
以Linux为例,目录权限设置是最容易出错的地方,常见误区是直接chmod 777,正确的做法是:
- 应用目录用户:
chown -R myapp:myapp /app/myapp - 可写目录:日志、缓存、上传目录单独设置,权限
755或750,日志目录通常755,上传目录如果不需要执行,去掉x。 - 配置文件:只对应用用户和root可读,建议
600。
第四步:网络访问控制
- 用
iptables或firewalld限制出站,例如只允许应用服务器访问数据库服务器的3306端口,其他全部拒绝。 - 监听端口绑定到内网IP或127.0.0.1,避免暴露到公网。
- 如果使用容器,借助网络策略限制容器间通信。
不同操作系统下的服务器应用权限管理
操作系统不同,权限管理工具和习惯差异明显,但底层逻辑一致:以最小权限运行应用。
Linux服务器应用权限配置
Linux下权限配置主要围绕用户、组、文件权限和系统调用过滤。
- 用户与组:每个应用对应一个单独用户和组,用户间权限隔离。
- 文件权限:使用
chmod和chown,多用户场景下注意umask设置。 - SELinux或AppArmor:很多人忽略它们,但它们是强制访问控制机制,比如配置SELinux策略,让Apache只能访问特定目录,即使通过文件权限漏洞,也无法读取其他目录。多数情况下,开启SELinux并设置为enforcing模式,就能阻止大部分提权攻击。
- 系统调用过滤:使用
seccomp,只允许应用需要的系统调用,减少攻击面。
Windows服务器应用权限配置
Windows权限体系更复杂,但核心是服务账户和NTFS权限。
- 服务账户:为每个应用创建专属服务账户,赋予
Log on as a service权限,不要使用管理员组账户。 - NTFS权限:应用目录给服务账户
读取执行,数据目录给写入,配置目录读取,拒绝不必要的继承权限。 - 用户权限分配:在本地安全策略中,限制服务账户的
拒绝本地登录、拒绝通过远程桌面登录。 - AppLocker:可以控制哪些程序可以运行,阻止应用启动未授权的进程。
权限配置中的常见误区与补救措施
很多人在配置应用权限时容易走极端,要么过度授权,要么完全不管,下面几个误区最常见。
过度授权是最大隐患
有的运维图省事,直接把应用跑在root下,或者给目录777。一旦应用存在漏洞,攻击者直接获得整个服务器的控制权,补救措施:定期用auditd或sysmon审计权限使用情况,找出来异常高权限的进程。
权限配置后缺乏审计
权限配置不是一次性工作,应用更新、版本升级、目录结构调整,都可能需要重新调整权限。业内专家指出,至少每季度要审计一次权限清单,查看是否有不必要的开放端口、过宽的文件权限,可以用自动化工具如
lynis、OpenSCAP进行基线扫描。
忽略进程权限继承
很多应用会fork子进程,如果父进程权限过高,子进程继承后也拥有高权限,比如PHP运行在Apache模块中,如果Apache以www-data运行,但www-data权限过大,PHP脚本就能访问不该访问的文件,正确做法是使用mod_ruid2或PHP-FPM池隔离,每个站点使用不同用户,配置open_basedir限制PHP文件访问范围。
服务器配置应用权限常见问题解答
Q1:服务器配置应用权限后需要测试吗?
需要,配置完成后,应该模拟应用正常运行,验证功能是否完整,同时尝试用低权限账号访问受限资源,确认权限设置生效。建议使用自动化测试脚本,覆盖所有应用接口和文件操作路径,避免配置过严导致应用故障。
Q2:应用权限配置影响性能怎么办?
权限配置通常不会显著影响性能,除非启用了大量审计日志,如果发现性能下降,先检查是否过度使用auditd记录所有文件操作,或者SELinux规则过于复杂。优化方向是只审计关键路径,关闭不必要的日志记录,使用perf或iostat排查瓶颈,确认是权限模块引起的再调整。
Q3:配置应用权限时如何处理第三方依赖?
第三方依赖(如库、SDK、扩展)通常需要读取特定系统路径或写临时目录,建议为每个依赖单独评估权限需求,不要直接给整个/usr/lib或者/tmp写权限。常用做法是创建独立临时目录,权限设置为700,并清理策略,对于闭源依赖,使用容器或虚拟机隔离,避免权限冲突。
服务器配置应用权限不是一个可以偷懒的环节,它直接决定了应用被攻破后能造成多大破坏,从最小权限开始,分层隔离,定期审计,才能让权限真正成为安全防线而不是摆设。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/541233.html