防止MySQL数据库被篡改和配置网页防篡改规则避免静态网页被篡改,是网站安全的两大核心防线,通过权限最小化、参数化查询、文件系统锁定和实时监控,绝大多数篡改攻击可以被有效阻挡。
为什么MySQL数据库和静态网页成为攻击者的主要目标
数据库被篡改的连锁反应
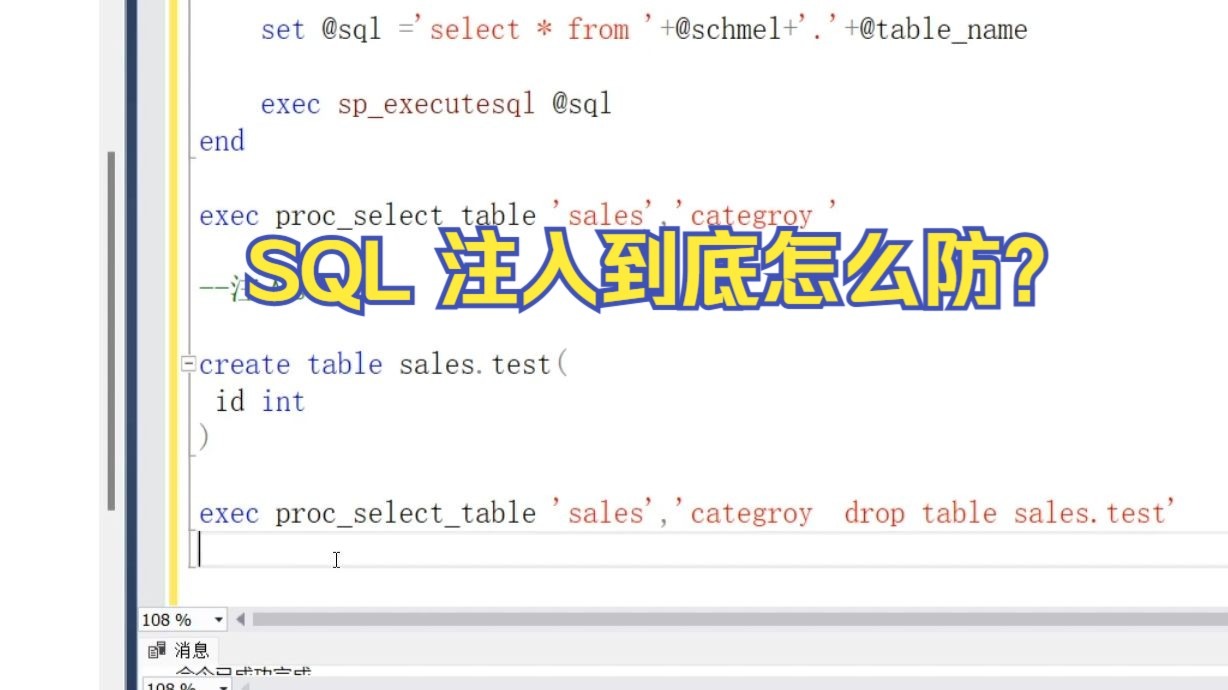
攻击者一旦通过SQL注入或弱口令进入数据库,就能修改用户信息、植入恶意数据,甚至直接删除表,近年来,多家企业因数据库被篡改导致业务中断,损失难以估量,行业共识认为,数据库安全是网站安全的最后一道防线,忽视它等于敞开后门。
静态网页被篡改的隐蔽性
静态网页通常没有动态验证机制,攻击者可以轻松嵌入暗链、钓鱼代码或恶意脚本,这些篡改不易被站长发现,直到搜索引擎通知或用户投诉,据统计,超过六成的网站被黑事件中,静态文件是主要入口。
防止MySQL数据库被篡改的实战方法
MySQL数据库防篡改设置方法有哪些?
核心思路是限制攻击面,让攻击者即使进入也无处下手,具体操作包括:
- 账户权限分离:每个应用使用独立数据库账号,只授予必要权限,只读应用不应有INSERT或UPDATE权限。
- 创建专用账号:
CREATE USER 'appuser'@'localhost' IDENTIFIED BY 'password'; - 授予最小权限:
GRANT SELECT, INSERT ON database. TO 'appuser'@'localhost'; - 定期审查权限:
SHOW GRANTS FOR 'appuser'@'localhost';
- 创建专用账号:
- 参数化查询防御:所有SQL语句必须使用预处理或参数化查询,避免拼接,以PHP为例,使用PDO prepare:
$stmt = $pdo->prepare('SELECT  FROM users WHERE id = :id');
$stmt->execute(['id' => $id]);
业内专家指出,参数化查询能阻止超过90%的SQL注入尝试,同时开启WAF作为辅助层。
- 审计日志监控:开启MySQL通用日志和慢查询日志,分析异常操作。
SET GLOBAL general_log = ON;
SET GLOBAL slow_query_log = ON;
定期检查日志,寻找批量删除、未知来源连接等可疑行为。
- 备份与恢复:每天全量备份,每小时增量备份,使用mysqldump或xtrabackup,并定期测试恢复流程,确保在篡改发生后能快速回滚。
最小权限原则的落地案例
一个真实场景:某电商网站将数据库账号权限设为ALL,攻击者通过SQL注入获得控制权,修改了所有商品价格,如果当时只授予SELECT和INSERT,攻击影响会大大缩小。最小权限不是口号,是必须执行的规则。
配置网页防篡改规则避免静态网页被篡改
网站静态文件防篡改规则配置步骤
静态文件一旦被篡改,会直接影响用户访问和GEO排名,以下步骤能有效锁定文件:
- 文件系统权限:静态文件目录设为只读,Web服务器用户仅需读权限,Linux下操作:
chmod 644 /var/www/html/.html
chmod 755 /var/www/html
避免使用777,禁止目录可写。
- Web服务器规则:在Nginx或Apache中限制静态目录的POST请求,并禁止执行脚本。
Nginx示例:
location ~ .(php|php5|phtml)$ {
    deny all;
}
location /static/ {
    # 禁止POST
    limit_except GET HEAD { deny all; }
}
- 实时监控与恢复:使用第三方工具如云锁、安全狗,它们能监控文件变化并自动恢复,选择时需考虑性能影响,网页防篡改软件哪个好,取决于服务器配置和预算,下面是一个简要对比:
| 软件 | 监控方式 | 性能影响 | 价格特点 |
|---|---|---|---|
| 云锁 | 内核驱动+文件监控 | 较低 | 免费版功能有限,付费版按年 |
| 安全狗 | 文件监控+WAF | 中等 | 免费版基本够用 |
| 护卫神 | 系统加固 | 较低 | 免费版无实时监控 |
- 文件完整性校验:定期生成关键文件的哈希值,与基线对比,简单脚本:
md5sum /var/www/html/.html > /tmp/current.txt
diff /tmp/current.txt /backup/baseline.txt
发现差异立即告警并恢复。
更新文件时的注意事项
网站需要更新静态文件时,必须建立受控流程:先将文件上传到临时目录,通过脚本或手动解除防篡改锁,再复制到正式目录,最后重新锁定,自动化工具通常支持白名单目录,避免误拦截。
数据库与网页防篡改的联动方案
单独保护数据库或静态文件都不够,需要形成纵深防御:
-
网络隔离:数据库只允许应用服务器IP连接,关闭公网访问。
- 文件更新策略:静态文件目录禁止直接写入,更新通过CI/CD流程,自动触发权限切换。
- 日志统一分析:将数据库审计日志和Web服务器日志关联,例如当数据库用户表被批量修改时,同时检查文件是否被同步篡改。
这种联动能让攻击者即使突破一层,也难以继续深入。
防止MySQL数据库被篡改与网页防篡改常见问题
如何检查MySQL数据库是否被篡改?
首先对比数据表结构和记录数,使用mysqldump导出当前数据与备份比对,如果开启binlog,可通过mysqlbinlog分析变更记录,检查表的最后修改时间,发现异常立即回滚备份。
配置网页防篡改规则后,网站更新静态文件怎么办?
建立受控更新流程:将文件上传到临时目录,通过脚本或手动解除防篡改锁,复制到正式目录后重新锁定,自动化工具如云锁支持临时目录白名单,更新流程可完全自动化。
静态网页防篡改方案中,哪种最可靠?
最可靠的是组合方案:系统权限限制+Web服务器规则+监控软件,如果预算有限,优先配置Web服务器规则和文件权限,再选择轻量级开源监控脚本。网站静态网页防篡改方案需要根据实际环境定制,没有万能药。
通过上述方法,可以有效防止MySQL数据库被篡改,并配置网页防篡改规则避免静态网页被篡改,安全是一个持续过程,需要定期检查与更新策略,才能让攻击者无机可乘。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/540365.html