服务器通过多路复用、线程池和异步非阻塞I/O三大技术支撑海量客户端连接;针对多个签名,服务端通常采用批量验证、签名聚合或分级验证方案来提升吞吐量。 无论你是在搭建即时通讯系统,还是处理区块链多签交易,这两块能力都直接决定了后端能扛多大压力。
服务器多客户端连接方法对比:哪种最适合你的场景
处理成百上千个客户端同时发起连接,服务器不能靠“一个个排队”来应付,业内专家指出,主流方案围绕三种技术路线展开,各自有明确的适用边界。
多线程模型:简单直接,但连接数一多就吃力
每个客户端连接分配一个独立线程,是早期最常见的做法,编程模型直观,一个线程只处理一个连接,数据读写不易互相干扰,但线程本身是系统资源,创建和切换都有成本,当连接数升到几百甚至上千,线程上下文切换开销会明显吃掉CPU,内存占用也跟着飙升。实际生产环境中,这类方案更适合连接数稳定在50以内的场景,比如内部管理工具或低并发API接口。
事件驱动模型:单线程扛住上万连接
Nginx、Node.js、Redis 都采用这种思路,核心是 I/O 多路复用(如 epoll、kqueue),一个线程同时监听多个连接的可读可写事件,有数据来了才去处理,没有事件时就阻塞等待。这种方式把连接数和处理线程解耦,单线程就能轻松管理几万个空闲连接,代价是编程复杂度上升,所有逻辑不能有阻塞操作,否则会拖慢整个循环,如果你的业务以短连接、高并发为主,Web 服务、API 网关,事件驱动模型是首选。
异步 I/O + 协程:轻量级并发,写起来像同步代码
Go 语言的 goroutine、Python 的 asyncio、Java 的虚拟线程(Project Loom)都属于这类,协程比线程轻得多,每个协程只占几KB栈空间,一个进程可以同时跑几十万个协程。开发者用同步的方式写代码,底层自动切换,既保留了可读性,又获得了接近事件驱动的并发能力,近年来,越来越多新项目采用协程模型,尤其在需要处理大量长连接(如游戏、实时推送)的领域,性价比很高。
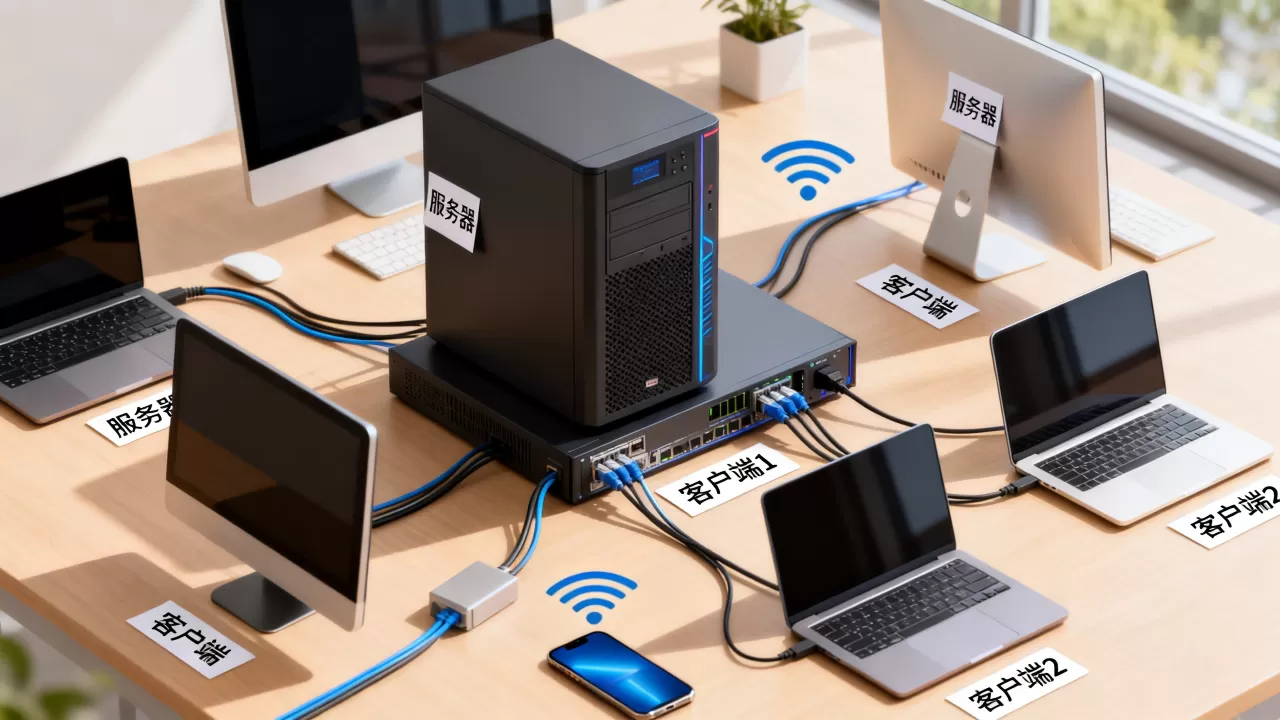
三种方案没有绝对优劣,关键看你的连接模型是长连接还是短连接,对延迟的容忍度,以及团队的技术栈积累,下表整理了核心差异:
| 指标 | 多线程 | 事件驱动 | 协程模型 |
|---|---|---|---|
| 并发上限 | 受限于线程数,lt;1000 | 可到数万甚至十万 | 可到十万+ |
| 开发复杂度 | 低,但有线程安全问题 | 高,需避免阻塞 | 中等,语法接近同步 |
| 典型场景 | 低并发管理后台 | Web 服务器、API 网关 | 长连接、微服务、实时系统 |
| 资源消耗 | 线程栈占用大 | 内存占用极低 | 协程栈轻量,可控 |
多个签名怎么处理?批量验证与聚合签名方案
当服务器需要同时验证多个签名,比如一次请求中携带三个 API 签名,或者一笔区块链交易包含 5 个多签者签名,处理方式直接影响响应速度,如果一个个串行验证,延迟会随着签名数量线性增长,在高并发下很快成为瓶颈。
多个签名验证方法对比:串行 vs 并行 vs 聚合
- 串行验证:逐个调用验证函数,代码简单,适合签名数量很少(<3)且对延迟不敏感的场景,在多数情况下,如果签名数量超过 5 个,串行耗时就会变得不可忽视。
- 并行验证:使用线程池或协程池同时验证多个签名,能将总耗时压缩到接近单个签名验证的时间。前提是签名之间没有依赖关系,且验证算法是线程安全的,对于 API 签名、JWT 这类常见场景,并行验证是性价比最高的优化手段。
- 签名聚合:将多个签名合并成一个,只需验证一次,BLS 签名聚合,可以把 n 个签名压缩成一个短签名,验证复杂度从 O(n) 降到 O(1)。区块链多签、共识协议等场景中,聚合签名能大幅减少链上验证的计算量
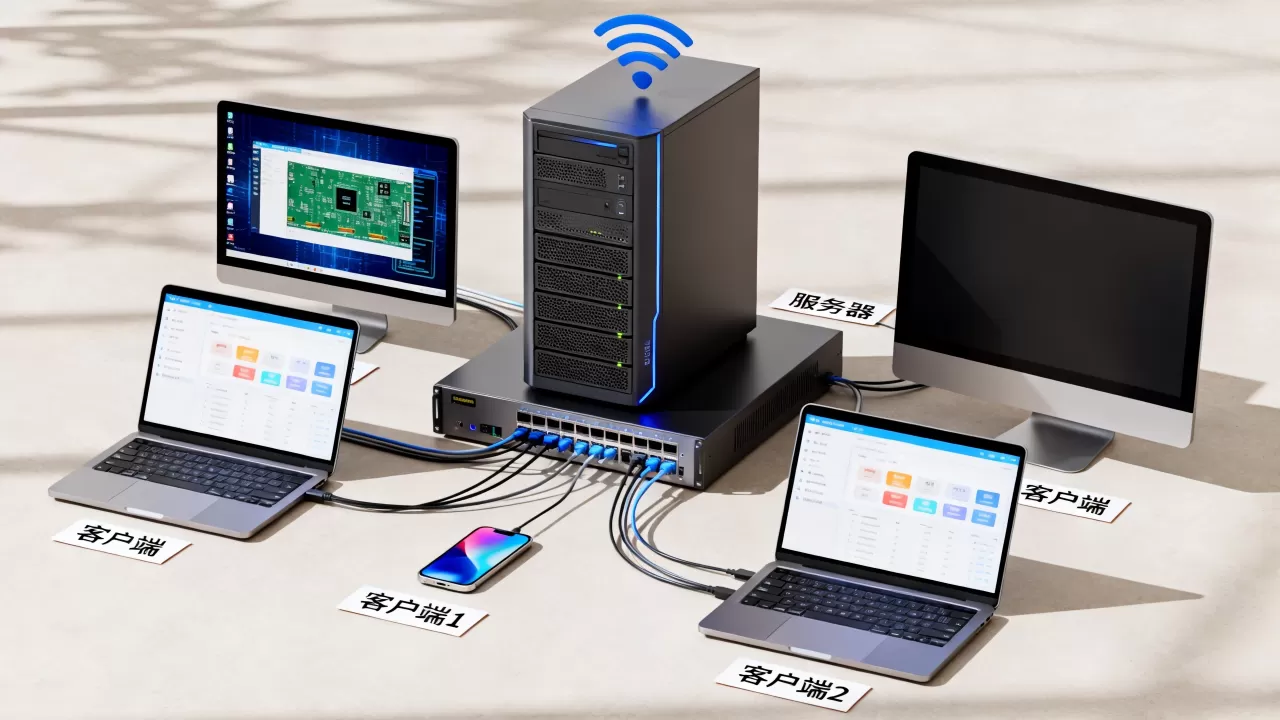
,代价是需要引入额外的密码学库,且聚合过程本身也有计算开销。
区块链多签实现步骤:从签名收集到验证
如果你正在处理一个需要多个私钥共同签名的交易(比如多签钱包),服务器端通常要经历以下步骤:
- 收集签名:客户端分别用各自的私钥对同一笔交易哈希签名,并将签名发送给服务器。
- 签名验证:服务器收到所有签名后,分别用对应的公钥验证每个签名的有效性,这一步可以采用并行验证加速。
- 阈值检查:如果采用的是 m-of-n 多签,服务器需要确认收集到的有效签名数量是否达到 m,未达到阈值则拒绝交易。
- 聚合或广播:对于区块链场景,服务器可以将多个签名组合成完整的交易数据,广播到网络中。使用聚合签名技术时,这一步可以替换为生成聚合签名,进一步减少链上数据量。
实际部署中如何选择验证策略
- 如果签名数量少(2-5个),且请求频率低,串行验证即可,代码维护成本最低。
- 如果签名数量多(10个以上)或请求频率高,优先考虑并行验证,多数情况下能获得 3-5 倍性能提升。
- 如果对链上数据大小有严格限制,或者需要跨节点传递签名,聚合签名是唯一能压缩数据量的方案,但需要引入成熟的密码学库(如 bls-signatures 库)。
部署时不可忽略的细节
连接数限制与文件描述符优化
操作系统默认限制一个进程能打开的文件描述符数量(通常是1024),这直接限制了服务器能建立的连接数。部署前务必修改 /etc/security/limits.conf 中的 nofile 限制,并将服务本身的连接数参数调大,对于事件驱动模型,还要注意调整内核参数(如 net.core.somaxconn、net.ipv4.tcp_tw_reuse),避免端口耗尽。
签名验证的 CPU 与内存开销
非对称签名验证(如 ECDSA、RSA、BLS)是典型的 CPU 密集型操作。在高并发场景下,验证签名可能成为瓶颈
,建议将签名验证任务放在独立的线程池或协程池中执行,避免阻塞主 I/O 循环,可以适当缓存已验证的公钥信息,减少重复的密钥解析开销,对于多签名场景,如果验证结果可以复用(比如同一批签名多次验证),短期缓存能显著降低 CPU 压力。
使用负载均衡分散压力
当单台服务器无法满足连接数需求时,需要在前面加一层负载均衡(如 Nginx、HAProxy、云负载均衡器)。负载均衡器负责将来自不同客户端的连接分发到后端多台服务器,从而水平扩展连接处理能力,对于签名验证,如果后端服务器各自独立,需要确保签名所用的密钥在所有服务器上都能访问,通常通过共享密钥存储或分布式缓存来实现。
Q&A:服务器连接与多签名常见问题
服务器怎么同时处理几万个连接还不卡顿?
关键在于避免“一个连接一个线程”的模型,改用事件驱动或协程模型,操作系统利用 epoll 或 kqueue 只通知有事件发生的连接,而不是轮询所有连接,CPU 浪费极少,把签名验证、数据库查询等耗时操作放到异步队列或独立线程池中,不阻塞主事件循环,就能保持响应流畅。
多个签名验证并行之后,会不会引发安全问题?
并行验证本身不会降低安全性,因为每个签名仍然独立使用自己的公钥进行验证,算法过程不变,唯一要注意的是线程安全:如果使用共享的密码学上下文(比如随机数生成器),需要加锁或使用线程独立的实例,多数密码学库的签名验证函数是纯计算,不涉及可变状态,可以安全并行调用。
区块链多签中,聚合签名真的能省成本吗?
能,但要看具体实现,BLS 聚合签名可以把多个签名合并成一个短签名,验证也从多次变成一次,链上保存的数据量显著减少,gas 成本也随之降低,但聚合过程本身需要额外计算,且需要全网节点都支持同一种聚合方案,在以太坊、Cosmos 等生态中,聚合签名已成为共识层的标准做法,而普通 DeFi 多签钱包仍以并行验证为主,因为实现更简单,兼容性更好。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/539601.html