通过服务器控制客户端安装软件,并利用Python脚本连接MRS安全集群执行Impala SQL,关键在于正确配置Kerberos认证和Impala驱动,同时确保客户端与集群网络互通。
理解MRS安全集群与Impala连接挑战
什么是MRS安全集群
MRS(MapReduce Service)是华为云提供的托管大数据平台,安全集群开启了Kerberos认证,确保数据传输和访问安全,相比普通集群,安全集群在连接时需要额外的认证环节,这也是很多开发者第一次碰到时容易卡住的地方。
安全集群的认证机制
安全集群依赖Kerberos协议进行身份验证,客户端需要先通过keytab文件或者密码进行kinit,获取TGT(Ticket Granting Ticket),然后才能访问集群内的服务,如Impala,Impala本身通过Thrift接口提供SQL服务,但在安全模式下,需要配置SASL(Simple Authentication and Security Layer)认证。
行业共识认为,正确理解Kerberos凭证的获取与刷新是连接成功的前提,如果凭证过期或不正确,连接会直接失败。
MRS安全集群客户端安装步骤详解
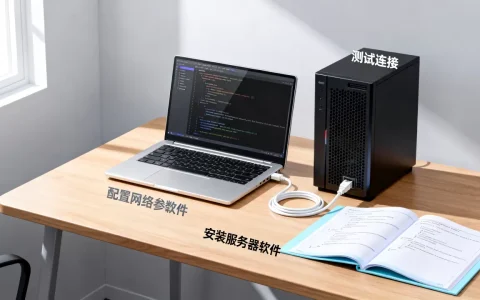
服务器控制客户端装软件:环境准备
在服务器上安装MRS客户端,本质上是从集群管理节点下载客户端包并解压配置,具体步骤:
- 登录MRS集群的管理节点(通常为Master节点),获取客户端安装包,也可以通过华为云官网下载对应版本的客户端软件。
- 将安装包上传到目标服务器,目标服务器需要与集群网络互通,通常建议放在同一VPC内。
- 确认服务器操作系统支持,MRS客户端支持Red Hat、CentOS、Ubuntu等主流Linux发行版。
安装并配置MRS客户端
安装过程分为解压和配置两个阶段:
- 解压客户端包
tar -xvf MRS_xxx_client.tar.gz
- 进入解压目录,执行安装脚本
cd ./MRS_xxx_client
./install.sh /opt/mrs_client
上述命令将客户端安装到
/opt/mrs_client目录下。 - 配置客户端环境变量
source /opt/mrs_client/bigdata_env
- 如果是安全集群,需要复制集群的认证文件到客户端,通常位于
/opt/mrs_client/conf目录下,包含krb5.conf、user.keytab等文件。 - 执行kinit认证
kinit -kt /opt/mrs_client/conf/user.keytab username
使用
klist命令验证凭证是否获取成功。
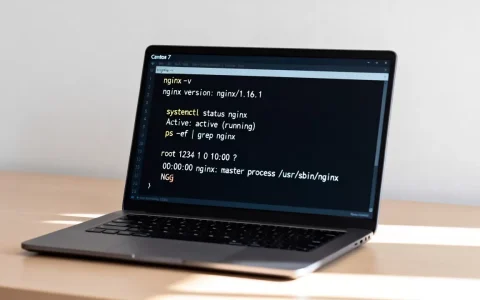
验证客户端安装
完成安装后,可以尝试运行Impala shell命令来验证连通性:
impala-shell -i <impalad_ip:port>
如果能够正常进入impala shell并执行SQL,说明客户端安装成功且认证通过,不能连接时,先检查网络和防火墙,再确认Kerberos凭证是否有效。
使用Python脚本连接MRS安全集群执行Impala SQL
Python脚本连接Impala的认证方式对比
Python连接Impala主要通过impyla库,安全集群与普通集群的连接方式差异明显,主要体现在认证参数上。
| 认证方式 | 适用场景 | 关键配置 |
|---|---|---|
| 无认证(NOSASL) | 普通集群,非安全模式 | auth_mechanism=‘NOSASL‘ |
| Kerberos认证 | 安全集群,最常用 | auth_mechanism=‘GSSAPI‘,并需提前kinit |
| LDAP认证 | 少数启用了LDAP的集群 | auth_mechanism=‘LDAP‘,需提供用户名密码 |
对于MRS安全集群,绝大多数情况使用GSSAPI(Kerberos),这种方式要求客户端已通过kinit获取凭证,Python脚本中无需再处理密码,但需要确保系统环境已加载Kerberos票据。
编写连接脚本
使用Python的impyla库连接MRS安全集群的典型步骤:
- 安装impyla及其依赖
pip install thrift_sasl impyla
- 导入模块并创建连接
from impala.dbapi import connect
conn = connect(
    host=‘impalad_host‘,
    port=21050,
    auth_mechanism=‘GSSAPI‘,
    kerberos_service_name=‘impala‘
)
cursor = conn.cursor()
cursor.execute(‘SELECT version()‘)
print(cursor.fetchone())
几点说明:
host指向Impala Daemon节点的IP,通常可以是集群内任一Impala节点或负载均衡地址。auth_mechanism必须设置为GSSAPI。kerberos_service_name保持默认impala即可,除非服务端自定义。- 执行脚本前,务必确保当前shell已执行
kinit并获取了有效票据,可以在脚本中先调用os.system(‘kinit -kt /path/to/keytab user‘),但更推荐在外部完成认证,避免将密码写入脚本。
执行Impala SQL
连接成功后,可以执行任意Impala SQL语句,例如进行数据查询或写入操作:
cursor.execute(‘SELECT  FROM my_table LIMIT 10‘)
rows = cursor.fetchall()
for row in rows:
    print(row)
如果需要执行多条语句,可以逐条使用cursor.execute,注意Impala默认不支持多语句在一个execute中执行,需要分开操作。
使用连接池或批量执行
对于大批量查询,建议使用impala.dbapi提供的cursor.executemany进行参数化批量插入,或者使用pandas.DataFrame配合impala.util模块。
from impala.util import as_pandas
df = as_pandas(cursor)
常见问题与排查
安全集群连接不上怎么办
连接不上时,先按顺序检查:
- 网络连通性:服务器能否ping通Impala节点的IP,端口21050是否可达(telnet测试)。
- Kerberos凭证:执行
klist检查票据是否过期,若过期则重新kinit。 - 客户端配置:
krb5.conf中的realm、KDC地址是否与集群一致。 - 服务名:确认
kerberos_service_name与Impala服务配置一致,通常为impala。 - 防火墙/安全组:MRS集群的入方向规则是否放通了客户端IP。
执行SQL报错处理
常见报错及对策:
- “no such file or directory: impala-shell”:客户端未安装或环境变量未source,重新执行
source bigdata_env。 - “SASL protocol error”:认证方式不匹配,检查
auth_mechanism是否设置正确。 - “Kerberos ticket not found”:未进行kinit,或票据已过期,重新认证。
- “Unsupported mechanism type GSSAPI”:缺少
thrift_sasl库,执行pip install thrift_sasl。
通过服务器控制客户端安装软件,配置Kerberos认证,并使用Python脚本连接MRS安全集群执行Impala SQL,是自动化大数据处理的基础能力,核心路径是:安装客户端 -> 配置Kerberos -> 使用impyla库以GSSAPI方式连接,完成上述步骤后,你就可以在脚本中自由执行SQL语句,实现数据提取、分析或写入任务。
Q&A:关于MRS安全集群Python连接Impala的常见问题
Q:MRS安全集群客户端必须安装在哪里?
A:客户端可以安装在任一能与集群网络互通的服务器上,不局限于集群节点,建议选择与MRS集群同一VPC的ECS,延迟更低且安全组规则易配置。
Q:Python脚本连接Impala时,凭证如何管理才安全?
A:推荐系统级keytab文件,在脚本所在服务器上定时执行kinit -R续期,或将kinit命令写入crontab,避免在脚本中硬编码密码,利用Kerberos的票据缓存机制即可。
Q:执行Impala SQL时,出现“Impala runtime error”是什么原因?
A:多数情况下是SQL语法不兼容,或表/库不存在,建议先登录Impala Shell手动执行确认SQL正确性,再放入脚本,Impala不支持某些Hive特性,如ACID事务,需要查阅官方文档。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/538040.html