服务器安全配置没有万能药,但遵循系统加固、服务最小化、访问控制、日志审计和持续监控这五个动作,就能解决90%的常见风险,具体怎么做,我们从最基本的步骤说起。
服务器安全配置步骤详解
服务器安全配置的第一步是明确你手头是什么系统,Linux和Windows Server的配置思路不同,但核心逻辑一致:减少攻击面、控制权限、保留审计证据。
系统层面:更新与精简
- 系统安装后第一件事是打补丁,不管是yum update还是apt upgrade,把内核和关键软件包更新到最新稳定版。
- 关闭不需要的服务,用
systemctl list-units --type=service查看运行中服务,凡是业务不需要的,一律systemctl disable并stop,例如默认的打印服务、蓝牙服务、邮件服务等,在服务器上基本没用。 - 删除不必要的用户和组,检查
/etc/passwd,移除那些用于测试或安装过程中遗留的账户,业内专家指出,超过一半的入侵事件起因于默认账户或弱口令。
网络层面:防火墙与端口控制
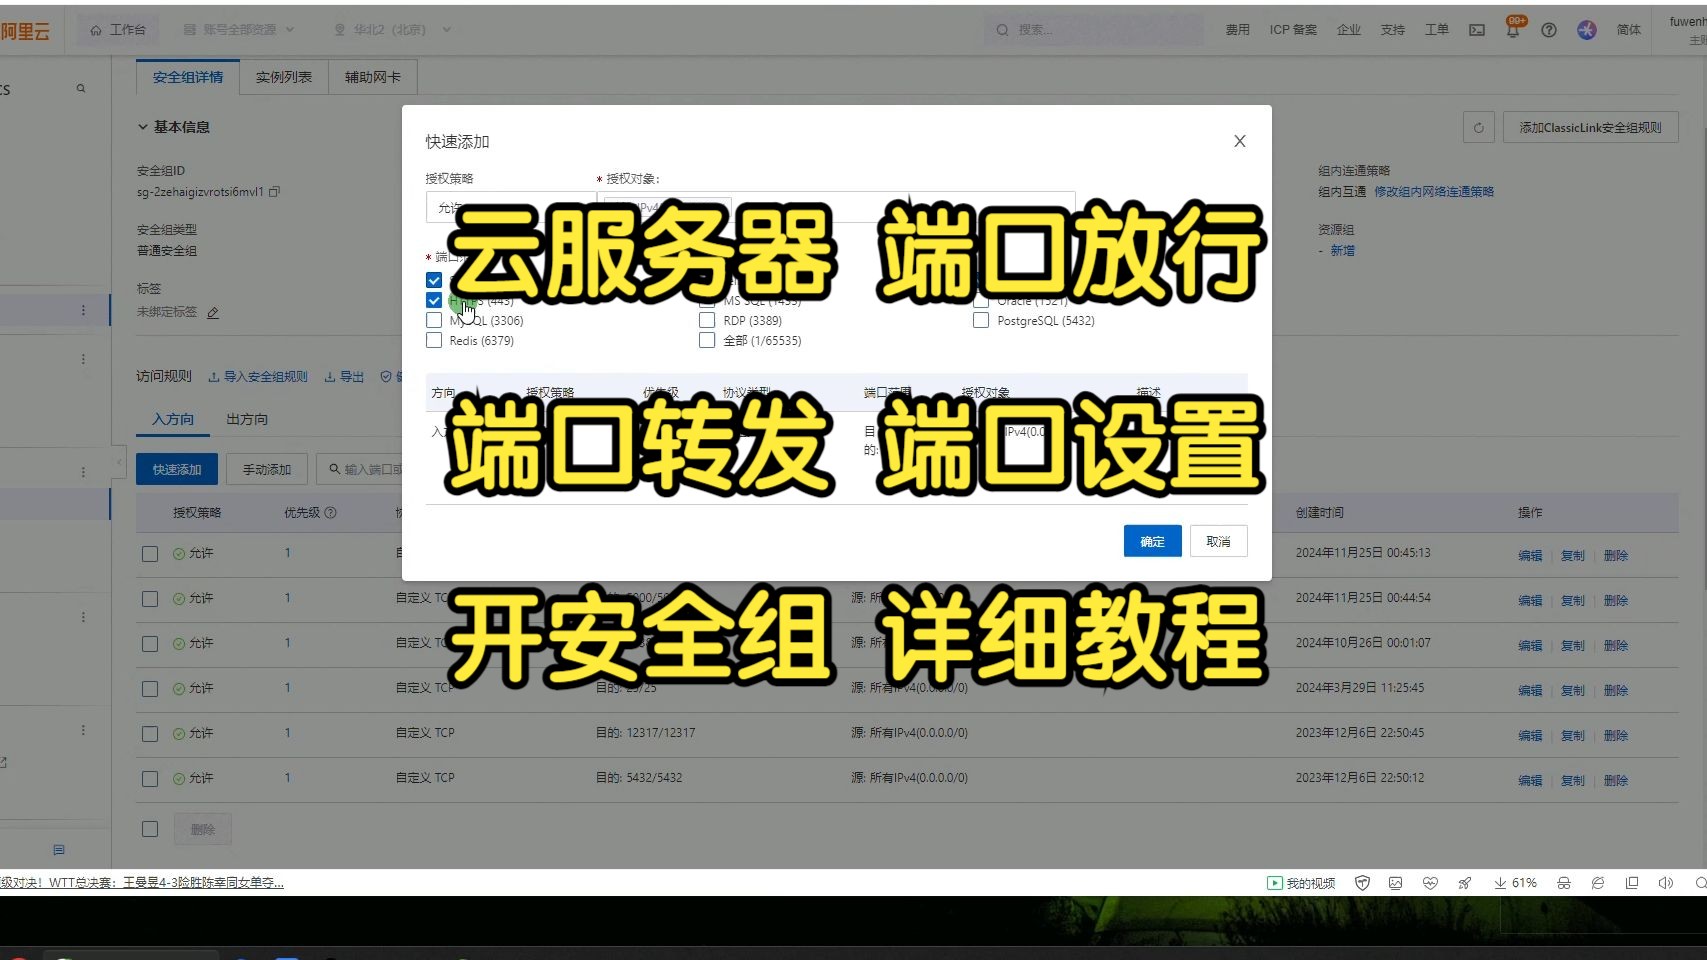
- 使用iptables或firewalld(Linux)或Windows防火墙,遵循白名单原则,先拒绝所有入站,再放行特定端口。
- 管理端口:SSH只能从内网或特定IP访问,如果必须暴露到公网,换成非标准端口并启用证书认证,Web服务只开80和443,数据库端口(如3306、5432)绝不对公网开放。
- 安装fail2ban或DenyHosts,连续失败登录自动封禁IP,这是土办法但最有效。
访问层面:SSH密钥与用户权限
- 禁用密码登录,只保留密钥认证,生成密钥对时使用ed25519算法,比RSA更快更安全。
- 创建普通用户用于日常运维,禁用root的SSH登录,需要提权时用
sudo,并限制其只能执行特定命令。 - 文件权限遵循最小化原则,web目录不需要写权限,日志目录只给管理员读取,使用
chmod 750
而非
777,很多社工攻击就是利用了宽松的权限设置。
日志与监控:审计与报警
- 配置rsyslog或syslog-ng,将日志统一发送到远程日志服务器,防止入侵者清理痕迹。
- 审计关键文件变化:用AIDE或Tripwire监控
/etc/passwd、/etc/shadow、/etc/ssh/sshd_config等,一旦被修改立即告警。 - 设置资源监控:CPU、内存、磁盘I/O异常飙升往往是入侵前兆,用Prometheus+Alertmanager或Zabbix做阈值报警。
服务器安全配置方案推荐
不同场景下的配置重点差异很大,选对方案比盲目堆砌工具更重要。
云服务器与物理服务器的配置差异
| 对比项 | 云服务器(ECS) | 物理服务器 |
|---|---|---|
| 安全组 | 在云控制台配置安全组规则,无需操作系统层面单独设置防火墙,但建议双重保险 | 必须自己配置iptables或硬件防火墙,网络隔离靠VLAN |
| 数据盘加密 | 多数云平台支持一键开启云盘加密,密钥由KMS管理 | 需要自己用LUKS或BitLocker加密,密钥管理麻烦 |
| 快照与备份 | 云平台提供自动快照,回滚方便 | 需要额外买备份软件或手动rsync |
| 物理安全 | 云平台负责机房安保 | 自己负责机房门禁、监控、防静电 |
云服务器配置更省心,但别忘了在镜像市场选安全加固过的镜像,能省去一半基础配置。 物理服务器则要重点盯住交换机端口安全和BIOS密码。
不同业务类型的配置重点
- Web服务器:禁用目录列表,配置Content Security Policy头部,限制上传文件类型,安装ModSecurity(WAF),对PHP站点,禁用
exec、system等危险函数。 - 数据库服务器:只允许内网应用服务器连接,使用
SSL/TLS加密传输
,每隔一段时间轮换连接密码。MySQL开启general_log但注意磁盘空间,PostgreSQL配置pg_hba.conf限制IP。 - 文件服务器:Samba或NFS只允许特定网段访问,启用SMB加密,设置用户磁盘配额,防止勒索软件通过共享传播。
开源工具与商业方案对比
- 开源工具:Osquery(实时系统查询)、Wazuh(HIDS+SIEM)、OpenSCAP(合规扫描),成本低,但需要自己维护和调优,社区文档丰富但碎片化。
- 商业方案:Qualys、Tenable(漏洞扫描)、Splunk(日志分析)、CrowdStrike(EDR),优点是上手快、报告规范、有24小时技术支持,适合预算充足且团队技术栈不深的情况。
据统计,采用开源工具组合的中小团队,平均每月需要投入10-15小时维护配置规则;而商业方案能将维护时间压缩到3-5小时,但年费通常在几千到数万元不等。
服务器安全配置费用参考
配置费用取决于你打算做到哪个深度,通常分为基础级、进阶级和合规级。
基础配置费用
- 人力成本:自己动手,仅需购买云服务器时勾选安全组和镜像,额外的费用为零,但这需要你花时间学习,入门配置大概需要2-4小时。
- 工具成本:fail2ban、AIDE、rsyslog均免费,Wazuh社区版也免费,如果购买商业WAF或云防火墙,云平台通常按防护流量计费,月费几十到几百元。
不同规模预算建议
- 个人站长/小型企业:每月预算200元以内,使用云平台自带安全服务(如简米云安骑士基础版、酷番云主机安全基础版),配合开源工具,核心是锁好端口、禁用root登录、定期打补丁
。
- 中型企业(50-200台服务器):每月预算1000-5000元,引入商业漏洞扫描和HIDS,配置日志审计平台,并定期做渗透测试。这部分投资中,70%贡献给了运维效率而非安全本身。
- 大型企业或合规要求高的场景:每月预算上万元,需要部署EDR、SIEM、堡垒机,以及通过等级保护测评。合规级配置往往需要专业的服务商协助,标准方案费用在5万-20万/年起步。
服务器安全配置常见问题
Q1:服务器安全配置后还需要做什么?
安全配置只是开端。 后续需要持续更新系统补丁、定期审查日志和权限、定期更换SSH密钥和数据库密码,并对新上线的业务模块重复配置流程。一个静态的配置在半年后基本失效,因为新漏洞和业务变化会不断引入风险。
Q2:配置过程中容易忽略哪些点?
容易忽略的是出站规则和端口复用。 很多人只控制入站,但出站不限制会导致入侵者通过反向连接外传数据。端口复用指攻击者用已开放的端口(如80)作为控制通道,建议在防火墙上只允许域名白名单的出站访问,并配置端口敲门机制隐藏SSH端口。
Q3:如何验证配置是否有效?
用工具扫描和被动的渗透测试相结合。 使用Nmap扫描自身开放端口,用Nikto扫描Web漏洞,用Lynis做系统审计。更重的是,拉一份公开的基线标准(如CIS Benchmark)逐条对照,通过率90%以上才算合格。 被动验证则看日志中是否有异常登录尝试和文件变更报警,如果连续一周无告警,说明配置基本到位。
服务器安全配置不是一次性的动作,而是一个持续循环的基线管理。 从最基础的更新、端口、权限入手,再根据业务场景选方案和工具,最后用预算和验证机制闭环,把上述五个步骤跑通,你的服务器已经能挡住绝大多数自动化攻击和脚本小子。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/537912.html