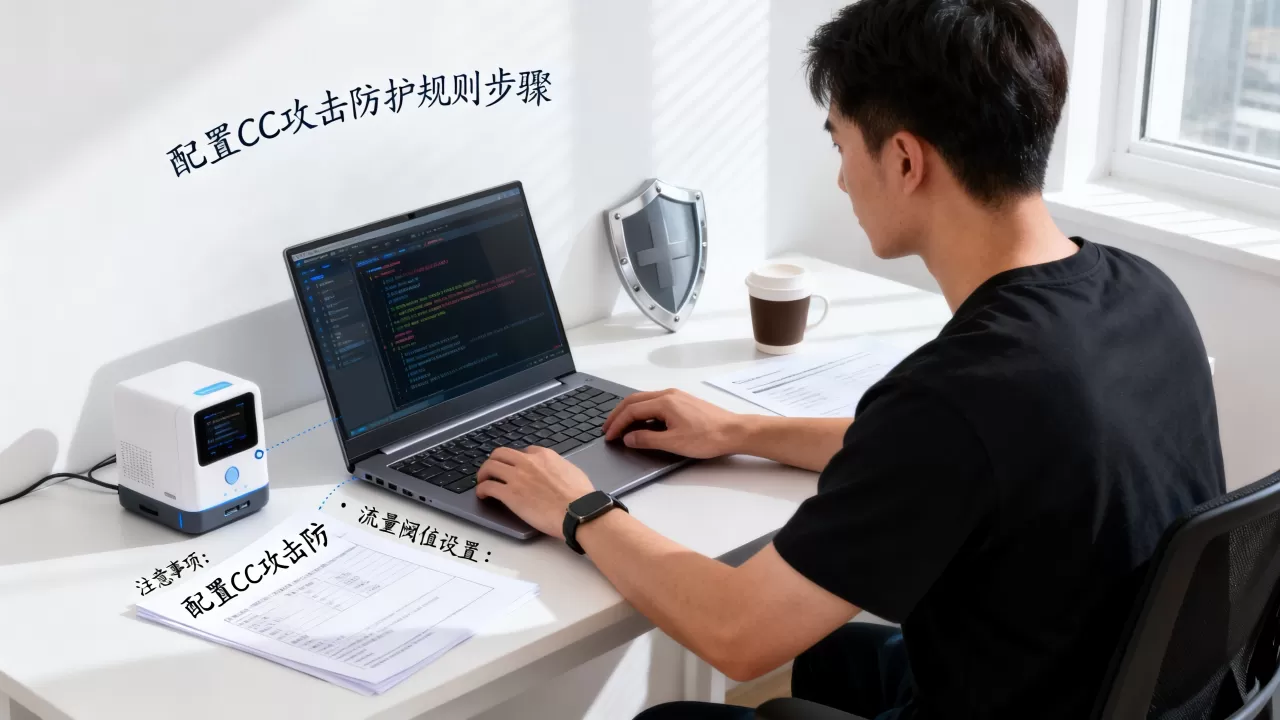
如何配置CC攻击防护规则?,有哪些注意事项?

防御CC攻击的核心在于通过精准的速率限制和行为分析规则区分正常用户与攻击流量,正确配置CC攻击防护规则能有效降低业务中断风险,而非依赖单一IP封禁。

CC攻击流量识别与规则适配原则

CC攻击的典型行为特征

CC攻击模拟正常用户请求,但具备以下可识别模式:请求频率远超人类操作极限、针对特定页面(如登录接口、搜索功能)高频访问、User-Agent等头信息高度一致或随机变换,行业共识认为,攻击流量通常集中在同一URL的并发请求数瞬间飙升,而正常用户的访问间隔分布更均匀。
cloudflare安全防御 从入门到进阶!有效防御80%的CC攻击!WAF规则讲解!提升网站安全!
加载中
cloudflare安全防御 从入门到进阶!有效防御80%的CC攻击!WAF规则讲解!提升网站安全!

静态封禁策略的局限性

单纯设置IP访问次数上限(如单个IP 60秒内100次)容易误伤使用NAT或公共出口的普通用户,更有效的做法是结合会话特征:检查Cookie是否支持JavaScript、请求是否携带浏览器指纹、访问路径是否包含正常页面流程,若规则仅基于IP,攻击者只需更换代理池即可绕过。

配置CC攻击防护规则的具体操作

基于Web应用防火墙的规则设置

多数云服务商提供WAF控制台,配置路径为:进入WAF防护设置 → 选择“CC攻击防护”模块 → 自定义规则,关键参数包括:

  • 单一IP请求速率:建议初始值设为50次/60秒,观察错误日志后调整。
  • URI级别限速:对敏感接口(如登录、API)单独设限,api/login路径限制为
    如何配置CC攻击防护规则?,有哪些注意事项?

    20次/60秒。

  • 验证码挑战:当请求频率超过阈值,触发滑块验证或点击验证,确保人可以操作而机器无法通过。
  • 连接数限制:单个IP和服务器建立的并发连接数,通常设为200个以内。

云服务器原生防护策略

若未使用WAF,可直接在服务器层面配置。

  • Nginx限流模块:在nginx.conf中添加limit_req_zone和limit_req指令,示例:
    limit_req_zone $binary_remote_addr zone=cc:10m rate=30r/m;
    server { location / { limit_req zone=cc burst=20 nodelay; } }

    该配置限制每个IP每分钟30个请求,允许突发20个请求。

  • iptables连接限制:iptables -A INPUT -p tcp --dport 80 -m connlimit --connlimit-above 100 -j DROP,限制单IP并发连接数。

场景化参数推荐值

  • 个人博客:全局速率限制在60次/分钟,开放静态资源缓存。
  • 电商后台:登录接口限制10次/分钟,查询接口限制30次/分钟,配合行为验证码。
  • API服务:按API Key或Token限流,速率根据业务正常峰值加20%冗余。

不同规模网站的防护方案选择

个人博客与中小企业站点

优先使用云WAF的入门版(如简米云WAF基础版、酷番云WAF轻量版),年费大多在
如何配置CC攻击防护规则?,有哪些注意事项?

2000元以下,覆盖常见CC攻击,若预算有限,可只开启Nginx限流配合CDN(Cloudflare免费版提供速率限制规则),但需自定义规则文件。

电商与高频交易场景

必须使用高防IP或高防WAF,支持分布式清洗能力,国内高防IP CC攻击防御价格按防护能力分档,例如5Gbps清洗能力的月费通常在3000-5000元,包含无限次CC规则定制,攻击流量超过套餐时,按每Gbps每小时额外计费,用量监控需提前设置。

如何判断是否需要升级方案

当网站日志中出现大量499或502状态码且源服务器负载正常,说明WAF限流规则已生效但攻击流量仍占满带宽,需提升清洗带宽或增加源站扩容,若误杀率超过5%,则需调整规则阈值或启用JS验证。

规则优化与误杀处理

识别误杀的根本方法

定期检查WAF日志中的封禁记录,提取被拦截的IP并分析其访问路径,正常用户被拦通常表现为:访问了网站首页后立即请求多个静态资源,且IP属地集中,发现此类IP,可将其加入白名单或提高速率上限。

规则迭代操作流程

  1. 导出最近24小时被拦截的TOP 100 IP。
  2. 用脚本(如Python)统计这些IP的请求时间间隔分布。
  3. 若大量IP的请求间隔在1-3秒之间,说明规则过严,应上调全局阈值20%。
  4. 如何配置CC攻击防护规则?,有哪些注意事项?

  5. 对特定接口(如验证码图片)做单独豁免,避免影响关键功能。

相关问题解答

Q: CC攻击防护规则怎么配置才能同时保障正常用户访问体验?

A: 先配置URL级别的速率限制,而非全局IP限制,对图片、CSS等静态资源开放高速缓存,只对动态接口(登录、搜索)施加严格限制,同时启用JS验证,浏览器自动通过,脚本无法解析,建议在业务低峰期逐步调低阈值,观察错误日志,找到误杀率低于1%的平衡点。

Q: 云服务器CC攻击防御,免费方案和收费方案差距有多大?

A: 免费方案(如Nginx限流、iptables)只能限制单机级的连接数,无法应对分布式攻击,收费方案(如云WAF、高防IP)具备云端清洗能力,单IP每秒可处理数百万并发请求,且能实时更新IP黑名单库,据统计,未使用付费防护的站点在遭遇持续CC攻击时,平均宕机时间超过4小时,而付费方案可在30秒内自动切换清洗。

Q: 如何根据业务预算选择CC攻击防护产品?

A: 月访问量低于10万的小型站点,使用云WAF基础版(年费约500元)即可,带宽需求超过100Mbps的电商或游戏业务,建议选择高防IP,国内主流厂商的5Gbps防护套餐月费约3000元,包含CC攻击自定义规则,注意合同中的“弹性防护”条款,超出套餐后按使用量计费,需提前设置每日配额上限,避免突发账单。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/537900.html

赞 (0)
虚拟主机和云服务器哪个更适合新手建站,哪个性价比高
上一篇 2026年8月1日 22:23
服务器c盘空间不足有哪些影响,如何解决?
下一篇 2026年8月1日 22:31

相关推荐

  • 互联网BI分析软件产品哪个好用?如何选择靠谱的BI工具

    互联网BI分析软件的核心价值在于将杂乱数据转化为可执行的商业洞察,企业应优先选择具备低代码拖拽能力和实时数据同步功能的平台,以最小化实施成本并最大化决策效率,在数字化转型的深水区,数据不再是躺在服务器里的冷冰冰的数字,而是驱动业务增长的燃料,过去,企业依赖Excel手工报表,不仅效率低下,且容易出错,借助现代化……

    2026年6月3日
    3600
  • 宝塔面板怎么强制https?网站开启https强制跳转设置

    在宝塔面板中设置强制HTTPS访问,最核心的操作路径是:在“网站”管理界面选中目标站点,点击“设置”,进入“SSL”标签页,启用“强制HTTPS”开关并保存配置,系统会自动生成301跳转规则,这一操作看似简单,但背后涉及服务器底层Nginx或Apache的配置逻辑,以及SEO权重的传递机制,很多站长在初期配置时……

    2026年6月19日
    2400
  • HTML5手机网站怎么设计好看?2026最新手机网站模板

    HTML5手机网站通过响应式设计与原生API调用,彻底解决了跨设备兼容难题,是当前移动端内容展示与交互体验的最优解,在2026年的移动互联网生态中,用户指尖滑动的速度决定了停留的时长,传统的静态页面或依赖插件的Flash内容早已退居幕后,取而代之的是基于HTML5构建的轻量化、高互动性手机网站,这不仅仅是技术的……

    2026年6月7日
    4000
  • 广州FPGA服务器怎么样?广州FPGA服务器用户评价如何

    广州地区的FPGA服务器应用已进入高性能计算与低延迟交易并重的深水区,用户选择本地化部署与运维服务是确保业务连续性与数据安全的最优解,核心结论在于:广州FPGA服务器用户必须从单纯追求硬件算力,转向构建包含硬件加速、软件生态优化及本地化技术支持的完整闭环体系,以应对日益复杂的AI推理与高频交易挑战, 广州FPG……

    2026年3月29日
    10200
  • Ubuntu命令行中文乱码怎么解决?Linux终端显示乱码修复技巧

    解决Ubuntu命令行中文乱码的核心在于统一系统语言环境配置与终端字体渲染设置,通常通过修改locale文件并安装中文字体即可彻底修复,当你第一次在Ubuntu的终端里看到满屏的问号或者方块时,那种挫败感非常真实,这不仅仅是显示问题,更是系统底层字符编码与前端渲染工具之间“语言不通”的结果,业内专家指出,绝大多……

    2026年6月20日
    2200
  • Yoast SEO怎么开启XML站点地图?插件设置教程

    在Yoast SEO中启用或查看XML站点地图,只需在后台左侧菜单找到“Yoast SEO”下的“工具”选项,点击“站点地图”即可查看,若未显示则需在“设置”中确保“XML站点地图”功能处于开启状态,对于许多刚接触WordPress的站长来说,站点地图(Sitemap)就像是一张给搜索引擎爬虫看的“藏宝图”,没……

    2026年6月23日
    1810
  • 服务器经常卡顿?可能是带宽问题,服务器带宽不足会导致卡顿吗

    服务器出现频繁卡顿,核心症结往往指向带宽资源瓶颈,当业务流量激增遭遇带宽上限阈值,网络通道便会发生拥塞,直接导致数据包丢失、响应延迟飙升甚至服务超时,解决这一问题的根本路径,在于精准诊断带宽使用状况,实施扩容或流量优化策略,而非盲目升级硬件配置, 带宽不足引发卡顿的底层逻辑带宽好比连接服务器与互联网的“高速公路……

    2026年3月3日
    12500
  • Magento改密码后连接失败怎么办?如何重置数据库密码

    Magento网站修改数据库密码后连接失败,核心原因是配置文件中的数据库凭证未同步更新,需立即编辑app/etc/env.php文件并清除缓存即可恢复,当你在服务器后台修改了MySQL或MariaDB的用户密码,而Magento前端突然报错或后台无法登录时,这通常不是系统崩溃,而是配置脱节,Magento是一个……

    2026年6月20日
    2400
  • Drupal模块如何安装?Drupal模块安装教程

    安装Drupal模块最稳妥的方式是通过Composer进行依赖管理,这不仅能自动解决版本冲突,还能确保模块与核心系统的长期兼容性,避免手动上传文件带来的安全隐患,在Drupal的生态系统中,模块安装早已告别了早期那种“下载ZIP包-解压-上传到sites/all/modules-后台启用”的粗放模式,对于追求稳……

    2026年6月21日
    2000
  • HTML如何跳转到ASP页面?ASP页面跳转代码怎么写

    HTML页面无法直接执行ASP代码,必须通过服务器端配置(如IIS)将.html后缀映射到ASP解析器,或使用.htaccess重写规则实现伪静态跳转,从而让静态页面具备动态处理能力,在早期的Web开发中,HTML是静态内容的代名词,而ASP(Active Server Pages)则是微软推出的服务器端脚本环……

    2026年6月5日
    3600

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注