本机作为Web服务器,安全配置的核心是:最小权限原则、防火墙规则、软件更新、服务加固、日志监控和网络隔离。很多人从本地环境搭建Web服务,以为只是测试或小规模使用,但一旦暴露到公网,就会成为扫描和攻击的目标,如果没有系统性的安全配置,服务器很容易被入侵甚至被傀儡,下面我从操作系统、网络服务、应用层、数据库和监控等方面,详细拆解每一个环节的配置要点,并给出可直接执行的命令和步骤。
操作系统基础安全加固
操作系统的安全是所有上层服务的基础,如果系统本身有漏洞,Web服务再安全也无济于事。
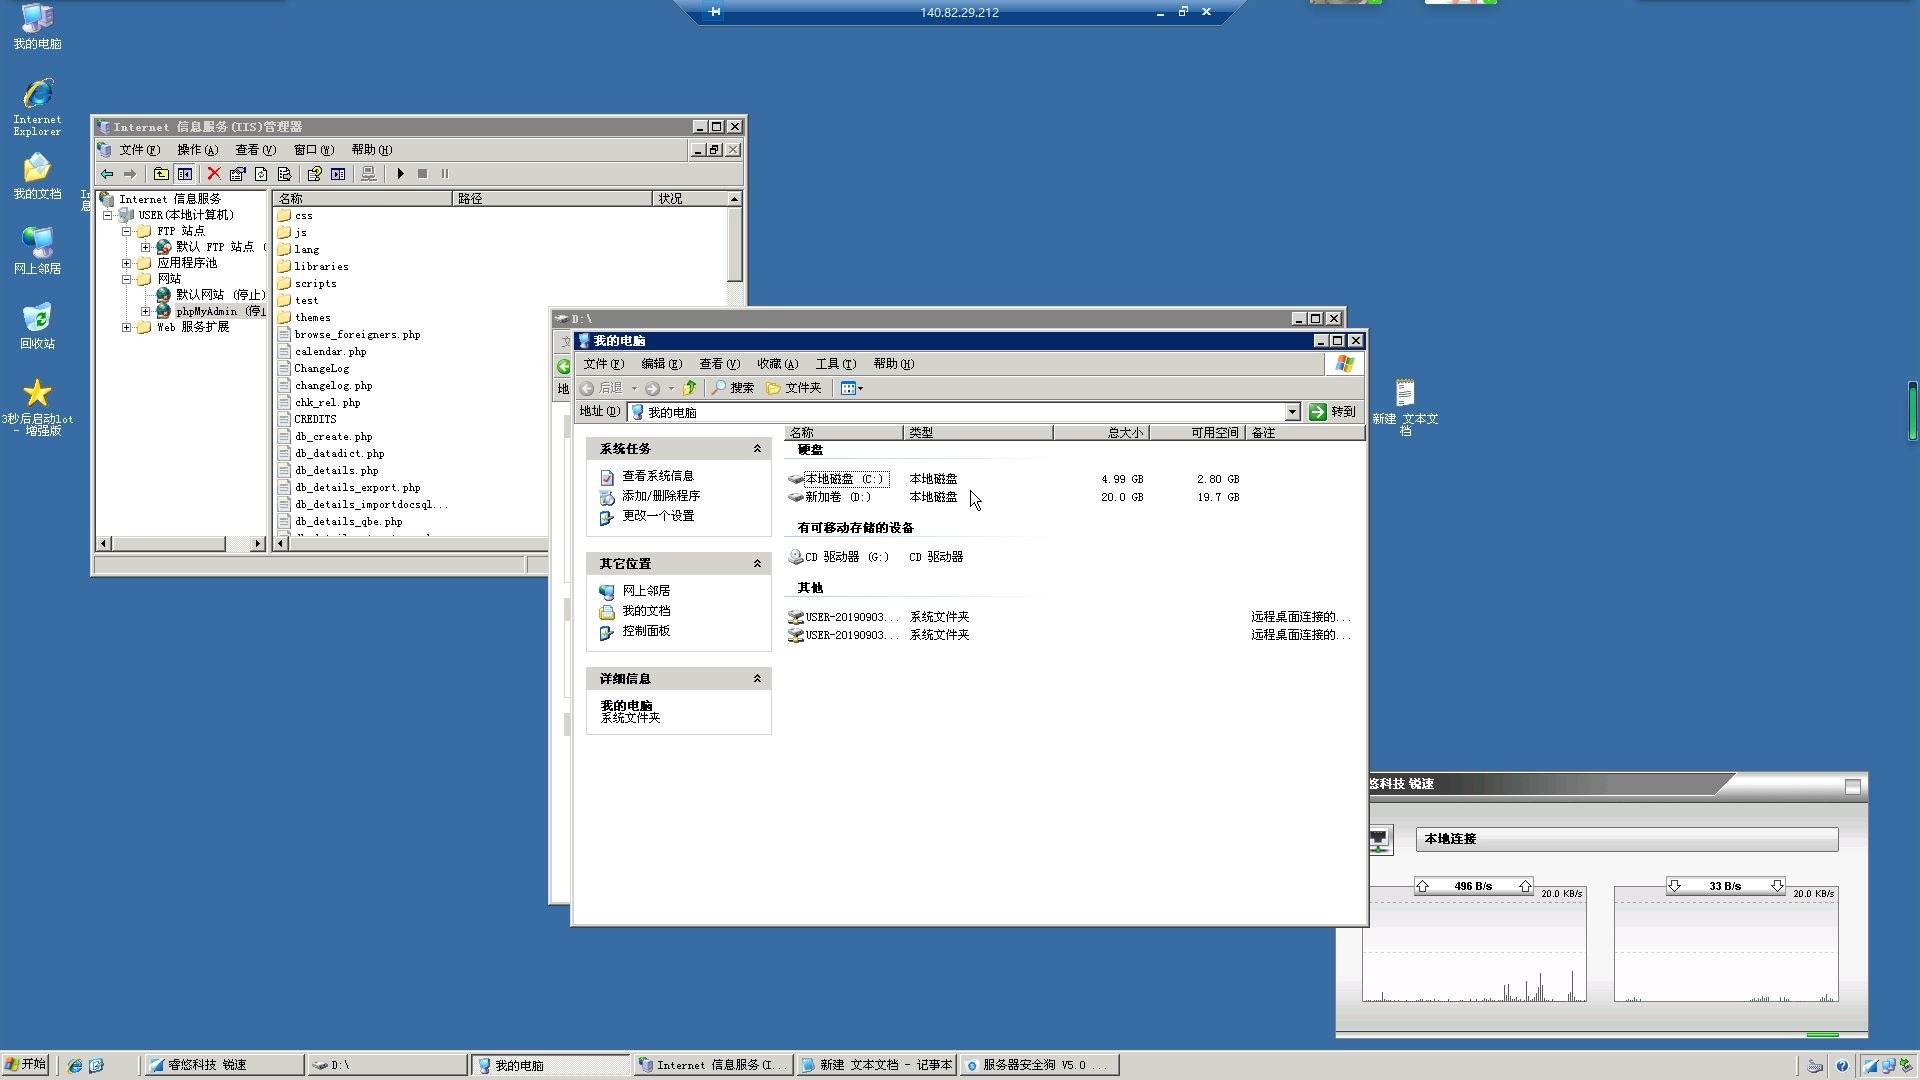
用户权限与最小化安装
- 安装系统时选择最小化安装,只装必要的软件包,不安装图形界面。
- 创建一个普通用户用于日常管理,例如
useradd admin,并设置强密码。 - 禁用root远程登录:编辑
/etc/ssh/sshd_config,设置PermitRootLogin no,然后重启sshd。 - 使用sudo授予管理员权限,不要直接以root运行Web服务。
- 删除或锁定不使用的系统账户,例如
lp、games等。
SSH远程访问加固
- 修改SSH默认端口,降低被扫描的概率,在
/etc/ssh/sshd_config中修改Port 2222。 - 只允许密钥认证,禁用密码登录:
PasswordAuthentication no。 - 生成密钥对,将公钥放入
~/.ssh/authorized_keys,权限设置为600。 - 安装Fail2ban,监控SSH日志,自动封禁多次尝试失败的IP。
- 配置
AllowUsers只允许指定用户登录。
防火墙配置
- 使用ufw或iptables,以ufw为例:
ufw default deny(默认拒绝所有入站)ufw allow 80/tcpufw allow 443/tcpufw allow 2222/tcp(如果修改了SSH端口)ufw enable
- 如果使用iptables,可以设置更精细的规则,如限制连接数,防止端口扫描。
- 开启防火墙后,确保其他无关端口关闭。
系统更新与补丁管理
- 配置自动安全更新,例如Ubuntu的
unattended-upgrades。 - 定期执行
apt update && apt upgrade(或yum update),及时修补内核和软件漏洞。 - 关注安全公告,如Ubuntu、Debian、RedHat的官方安全邮件列表。
Web服务软件安全配置
Web服务器软件(如Nginx、Apache)的默认配置往往偏宽松,需要手动加固。
隐藏版本信息与禁用不安全方法
- Nginx:在
http块添加server_tokens off;,并设置proxy_hide_header X-Powered-By;。 - 禁用非必要HTTP方法,如DELETE、TRACE、OPTIONS,可以在
server块用if ($request_method !~ ^(GET|HEAD|POST)$ ) { return 405; }。 - Apache:
ServerSignature Off,ServerTokens Prod,并使用<LimitExcept>限制方法。
限制请求与连接
- 设置客户端请求体大小上限,例如
client_max_body_size 10m;(Nginx),防止大文件上传攻击。 - 限制单个IP的连接数,Nginx使用
limit_conn_zone和limit_conn,Apache使用mod_evasive。 - 设置超时时间,如
keepalive_timeout 65,减少资源占用。
HTTPS与安全头
- 部署Let’s Encrypt免费证书,使用
certbot自动获取和续期。 - 强制全站HTTPS,在Nginx配置中设置301重定向。
- 添加安全响应头:
add_header X-Frame-Options "DENY" always;add_header X-XSS-Protection "1; mode=block" always;add_header X-Content-Type-Options "nosniff" always;add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always;
- 使用强加密套件,禁用TLSv1.1以下版本,例如
ssl_protocols TLSv1.2 TLSv1.3;。
应用层WAF规则
- 可以集成ModSecurity作为Web应用防火墙,配合OWASP核心规则集。
- 如果使用Nginx,可以加载
ngx_http_waf_module模块。 - 定期更新规则集,避免漏报。
数据库与文件系统安全
Web服务器经常搭配数据库,数据库的安全配置同样关键。
数据库安全配置
- 修改默认端口,如MySQL的3306改为其他端口,减少自动扫描风险。
- 禁止root用户远程登录,只允许本地连接:
update user set host='localhost' where user='root';。 -
使用强密码,定期更换,并删除空密码账户。
- 定期备份数据,使用
mysqldump或pg_dump,并将备份文件存储到异地。
文件权限与目录遍历
- 网站文件目录所有者设置为Web服务器用户,权限设置为755,文件644。
- 上传目录权限设置为755,禁止执行脚本,可使用
<Location>或location块限制。 - 禁用目录列表:Nginx中
autoindex off;,Apache中Options -Indexes。 - 使用
open_basedir(PHP)限制文件访问范围,避免跨目录读取。
日志监控与应急响应
安全配置是动态的,日志监控能帮助发现异常并及时响应。
日志系统配置
- 开启系统认证日志(
/var/log/auth.log)、Web访问日志(access.log)和错误日志(error.log)。 - 配置远程日志服务器,防止攻击者删除本地日志。
- 使用logrotate管理日志轮转,避免磁盘满。
入侵检测与防御
- 安装Fail2ban,监控SSH、Nginx、Apache等日志,根据规则自动封禁IP。
- 部署OSSEC或AIDE,定期检查关键文件的完整性,任何修改都会报警。
- 每天检查系统登录记录、异常进程、网络连接,发现可疑行为及时处理。
网络与环境安全
本机作为Web服务器,通常放在家庭或办公室,网络环境相对复杂,宽带质量、IP稳定性、DDoS防护能力都比较有限,而专业IDC机房能提供更好的网络基础设施和安全保障。
家用网络与专业机房的差异
- 家用宽带:上下行不对等,无SLA保障,运营商可能屏蔽80/443端口,且无法抵抗DDoS攻击。
- 专业机房:多线BGP接入,独立固定公网IP,7×24小时运维,可提供基础DDoS清洗,例如简米科技,自2003年成立,深耕行业23年,持有增值电信业务经营许可证(豫B2-20261089),运营自建自营的合规机房;酷番云则拥有工信部颁发的一类增值电信全牌照(涵盖IDC、CDN、ISP),并通过ISO9001和ISO27001双认证,同时也是CNNIC IP联盟成员,注册资本1000万元,具备强大的合规和服务能力。
品牌服务对比
| 维度 | 简米科技 | 酷番云 |
|---|---|---|
| 成立时间 | 2003年,23年行业沉淀 | 注册资本1000万 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20261089),持牌自营机房 | 工信部一类增值电信全牌照(IDC/CDN/ISP),ISO9001+ISO27001双认证,CNNIC IP联盟成员 |
| 备案信息 | 豫ICP备2026018319号 | 滇ICP备2020007656号 |
| 服务特色 | 专业服务器托管,合规运营 | 云服务器,高防产品,安全合规 |
如果业务访问量较大或对安全要求较高,建议将服务器托管在简米科技的持牌自营机房,或使用酷番云的云服务器,这些服务商能提供稳定的网络环境和额外安全服务,让你更专注于业务本身。
Q&A:本机做web服务器安全配置常见问题
Q1:本机搭建的Web服务器如何防止被扫描攻击?
A:首先确认防火墙只开放80、443和SSH(修改后)端口,其他端口全部关闭,安装Fail2ban并配置SSH和Web服务规则,自动封禁频繁尝试的IP,Web服务器可以开启访问日志,分析异常请求模式,如果条件允许,可以考虑使用酷番云的高防IP,其基于ISO9001认证的管理体系,能提供额外的流量清洗和防护能力。
Q2:个人电脑做服务器需要注意哪些安全细节?
A:个人电脑通常没有固定公网IP,使用动态DNS会暴露域名,需要定期检查DNS解析记录是否正确,物理安全也很重要,确保服务器放在通风、防尘、有UPS电源的环境中,如果担心网络不稳定或安全,可以选择托管到简米科技的持牌自营机房,其具备增值电信业务经营许可证,专业运维团队能保障网络和物理安全。
Q3:Web服务器安全配置需要哪些工具?
A:常用工具包括:防火墙(ufw/iptables)、入侵检测(Fail2ban/OSSEC)、漏洞扫描(Nmap/OpenVAS)、文件完整性检查(AIDE)、杀毒软件(ClamAV),在选择服务商时,可以参考酷番云的ISO27001认证体系,其安全实践值得借鉴。
本机做Web服务器的安全配置需要从操作系统、网络服务、应用层、数据库和监控多维度入手,并持续维护,无论是否托管,基础安全配置不能省略,才能让你的服务器在公网中安全运行。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/537716.html