服务器远程账号管理是保障企业IT基础设施安全的第一道防线,核心在于最小权限原则与多因素认证的结合。
服务器远程账号怎么管理:从创建到审计全流程
管理远程账号不是建个用户就完事,需要覆盖创建、分配、认证、审计四个环节,很多运维新手直接使用root登录,这是最常见的安全隐患,正确的做法是:为每个使用人员单独创建账号,按需授权,并定期清理僵尸账号。
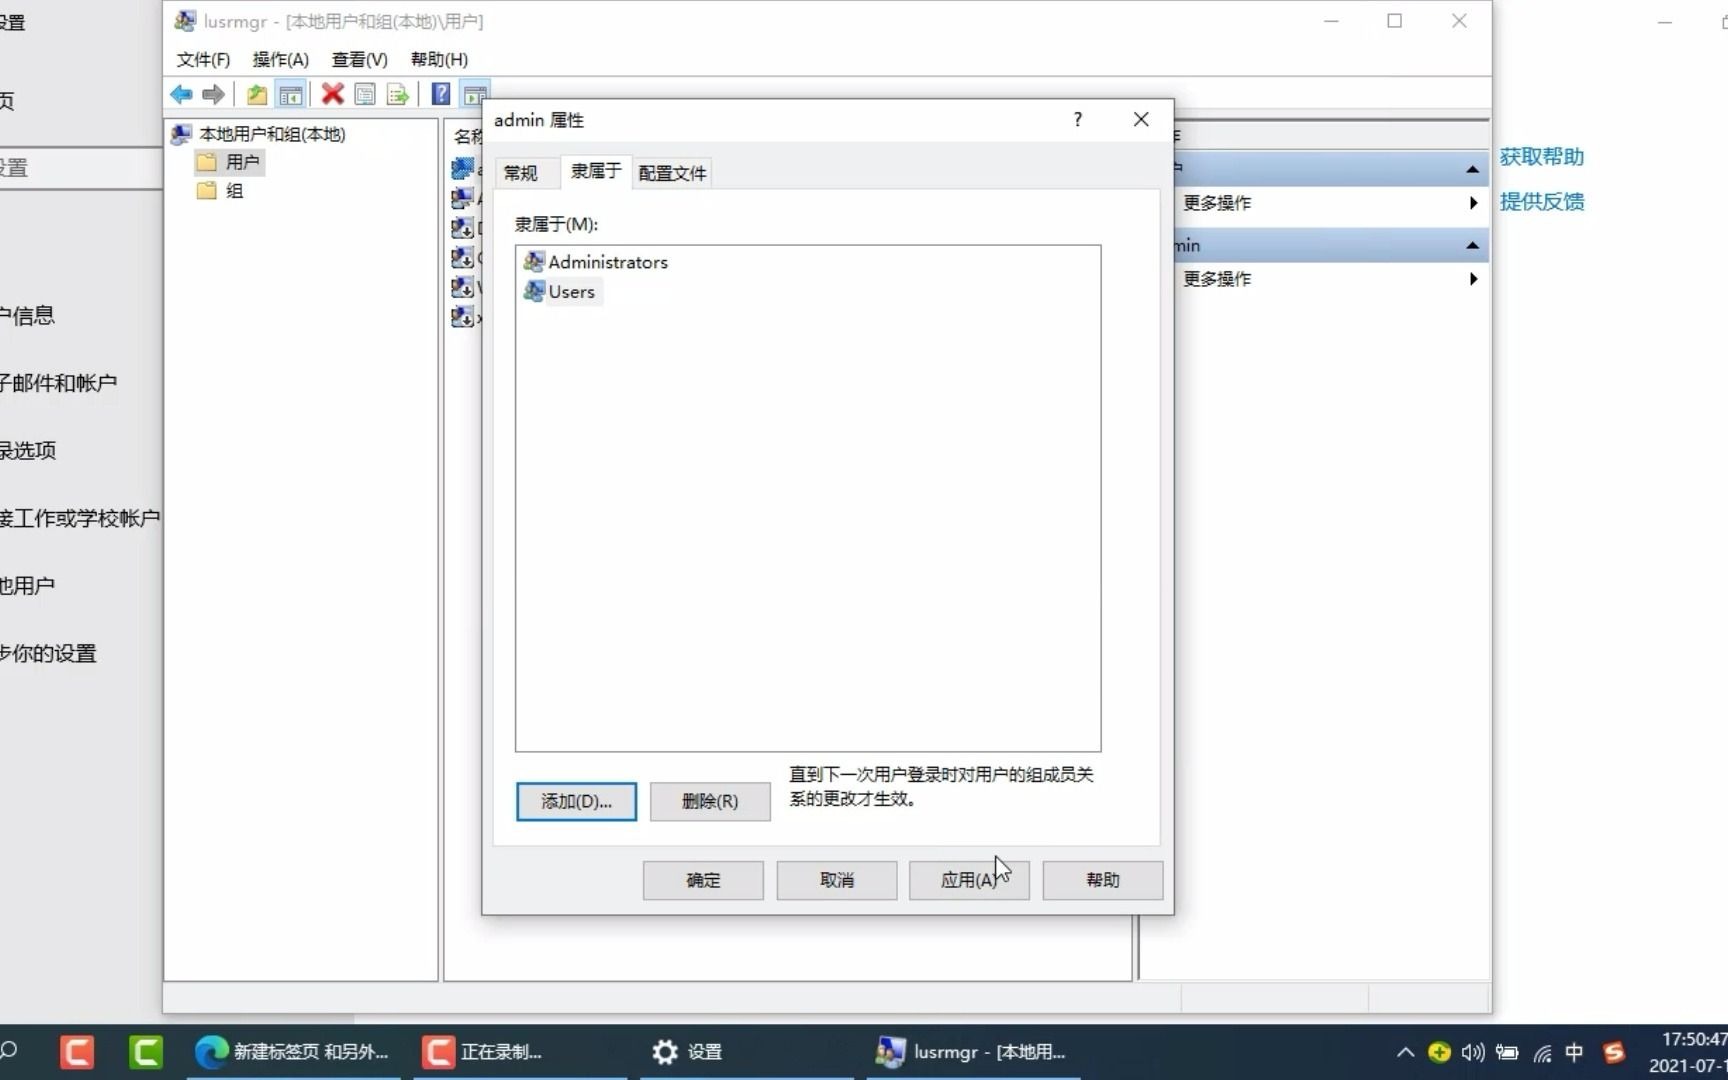

账号创建与权限拆分
– 使用`useradd`创建独立用户,禁止共享账号
– 通过`usermod -aG sudo`赋予sudo权限,而非直接使用root
– 利用`visudo`细粒度配置命令白名单,例如只允许执行`systemctl restart nginx`
– 对临时任务使用`sudo -u`以特定用户身份执行,避免权限泛滥
密码策略与密钥认证
– 要求密码长度不少于12位,包含三类字符,每90天更换一次
– 强制使用SSH密钥对登录,在`/etc/ssh/sshd_config`中设置`PasswordAuthentication no`
– 私钥文件设置600权限,并启用`ssh-agent`管理密钥生命周期
– 对多台服务器使用`~/.ssh/config`配置别名和不同密钥,避免密钥混乱
定期审计与异常检测
– 使用`last -i`和`lastb`查看登录历史,关注异常IP和凌晨时段访问
– 配置`auditd`监控关键文件变更,如`/etc/passwd`和`/etc/ssh/sshd_config`
– 每周扫描一次`/home`目录,将超过30天未登录的账号标记为待禁用
– 结合`logwatch`或`graylog`自动汇总登录失败次数,超过阈值触发告警
远程账号管理工具推荐:命令行与图形化方案对比
根据团队规模和技术栈,工具选择差异很大,小型团队偏爱轻量命令行工具,中大型企业则倾向带审计功能的堡垒机或商业平台。
命令行工具:SSH与密钥管理
– OpenSSH是标配,配合`ssh-keygen`生成密钥对,`ssh-copy-id`批量分发公钥
– 使用`ssh -J`跳板机实现多层网络访问,避免直接暴露内网IP
– 结合`autossh`保持长连接,适合需要频繁操作的场景
图形化与Web管理工具
– 对于Windows服务器,RDP是主流,通过组策略限制远程桌面用户和会话数
– 开源方案中,Webmin和Cockpit提供Web界面管理用户和SSH服务,Cockpit还支持实时性能监控
– 堡垒机方面,JumpServer是开源社区活跃度较高的选择,支持资产授权、命令过滤和录像回放
工具选择参考对比
| 工具类型 | 适用场景 | 管理效率 | 内置审计 | 成本 |
|---|---|---|---|---|
| 原生SSH | 小型团队,技术能力较强 | 中(需手动配置密钥和权限) | 无 | 免费 |
| 堡垒机(JumpServer) | 企业管理,需合规审计 | 高(自动同步LDAP,工单审批) | 有 | 免费+商业支持 |
| 商业平台(简米云/酷番云控制台) | 云服务器,与云服务集成 | 高(RAM账号,一键授权) | 有 | 按实例收费 |
| 第三方工具(Royal TS / Termius) | 跨平台团队,偏好图形界面 | 中(需手动配置连接信息) | 无 | 免费或订阅 |
行业共识认为,当管理的服务器超过20台时,使用堡垒机或统一管理平台能显著降低误操作风险,并满足等保合规要求。
企业远程账号管理方案:安全与效率如何兼得
企业环境需要兼顾多人协作和审计追溯,核心是建立账号生命周期管理体系。
统一身份认证与单点登录
– 对接LDAP或Active Directory,所有服务器的账号从中央目录同步,离职人员只需删除一个入口
– 推广SSO机制,开发人员通过OAuth或SAML登录堡垒机,再跳转至目标服务器,避免私钥散落
– 对云服务器使用RAM角色,为每个子账号分配最小权限,并通过访问控制策略限制源IP
基于角色的细粒度授权
– 运维团队:授予sudo权限,但限制执行`rm -rf /`等高危命令
– 开发人员:仅允许查看日志和重启特定服务,通过`command`模式限制SSH命令
– 第三方外包:开启临时权限,设置有效期,到期自动回收
会话管理与操作审计
– 启用堡垒机的会话录像功能,运维人员执行`reboot`等关键操作时自动截屏或录屏
– 配置命令白名单,超出范围的操作直接拒绝,并在审计日志中记录
– 定期导出会话记录,与工单系统关联,确保每次操作都有对应原因
服务器远程账号安全配置:常见漏洞与加固措施
远程账号的薄弱环节往往集中在默认配置和弱口令上,以下验证过的加固步骤能阻挡大部分自动化攻击。
禁用Root远程登录与更改SSH端口
– 在`/etc/ssh/sshd_config`中设置`PermitRootLogin no`,并使用普通用户+sudo切换
– 将Port从22改为高位端口(如4022),减少被批量扫描的概率
– 修改后重启SSH服务,并测试新端口连接正常后再删除旧配置
多因素认证与自动封锁
– 安装`libpam-google-authenticator`,在SSH配置中启用`ChallengeResponseAuthentication yes`
– 结合`Fail2ban`或`DenyHosts`,设置5分钟内5次失败则封禁IP 24小时
– 针对频繁尝试登录的IP段,使用防火墙规则`iptables -A INPUT -s xxx -j DROP`永久拒绝
密钥管理与轮换
– 使用`ssh-keygen -t ed25519`生成更安全的密钥,不再使用1024位RSA
– 每年至少轮换一次密钥,旧密钥从`authorized_keys`中移除
– 对私钥设置密码短语,即使泄露也无法直接使用
远程账号管理价格与选型建议
选型时不能只看软件价格,还要算人力维护成本和合规风险。
开源方案:免费但需自行维护
– OpenSSH+JumpServer组合:软件免费,但要投入人力部署、配置、升级
– 适合团队有专职运维人员,且服务器规模在50台以内的场景
– 故障排查依赖社区,响应速度较慢
商业方案:按节点或用户按年付费
– 云厂商提供的堡垒机服务(如简米云堡垒机)按资产数量收费,100台以内价格在数千元/年
– 独立商业堡垒机(如齐治、安恒)按用户数+资产数组合定价,10用户100资产约在1-2万元/年
– 商业方案通常包含7×24小时技术支持,适合金融机构或对审计要求严格的企业
如何根据企业规模初步选择
– 10台以下:直接使用SSH密钥+Fail2ban,成本接近于零
– 10-50台:部署JumpServer,或使用云厂商自带的终端管理功能
– 50台以上或需要等保合规:建议采购商业堡垒机,省去审计脚本开发时间
远程账号管理不是一次性工作,而是需要持续迭代的流程,从密钥认证、权限切割到自动化审计,每一步都在降低被攻破的风险,将这些措施落地到日常运维中,才能让服务器访问既高效又可控。
服务器远程账号管理常见问题与解答
问:服务器远程账号忘记密码,怎么在进不去系统的情况下重置?
如果还能通过其他渠道(如IPMI、云控制台、物理机插卡)进入系统,重启进入单用户模式或救援模式,挂载根分区后直接修改/etc/shadow中对应账号的密码字段,如果连这些渠道都没有,只能联系服务商重装系统,但数据会丢失,建议为每个服务器保留至少一个带sudo权限的普通账号,并将密钥备份到离线位置。
问:远程账号权限如何批量回收,比如某员工离职需要立刻禁用?
最直接的方式是在LDAP或AD中禁用该用户,并同步到所有服务器,如果没用LDAP,脚本批量执行:for ip in $(cat server_list); do ssh $ip "usermod -L username && sed -i '/username/d' /etc/sudoers",在堡垒机或云RAM中移除该账号的授权策略,并吊销其SSH密钥,离职员工的私钥即使在本地,也无法再登录任何服务器。
问:多台服务器远程账号如何统一管理,避免每台机器单独建用户?
推荐使用LDAP或JumpServer的资产树功能,在LDAP中创建用户和组,每个服务器配置sssd或nslcd与LDAP连接,用户登录时自动验证,JumpServer则通过推送系统用户功能,在代理节点上自动创建本地账号并对接密钥,这样,只需在一个管理平台增删改用户,所有服务器同步生效。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/536896.html